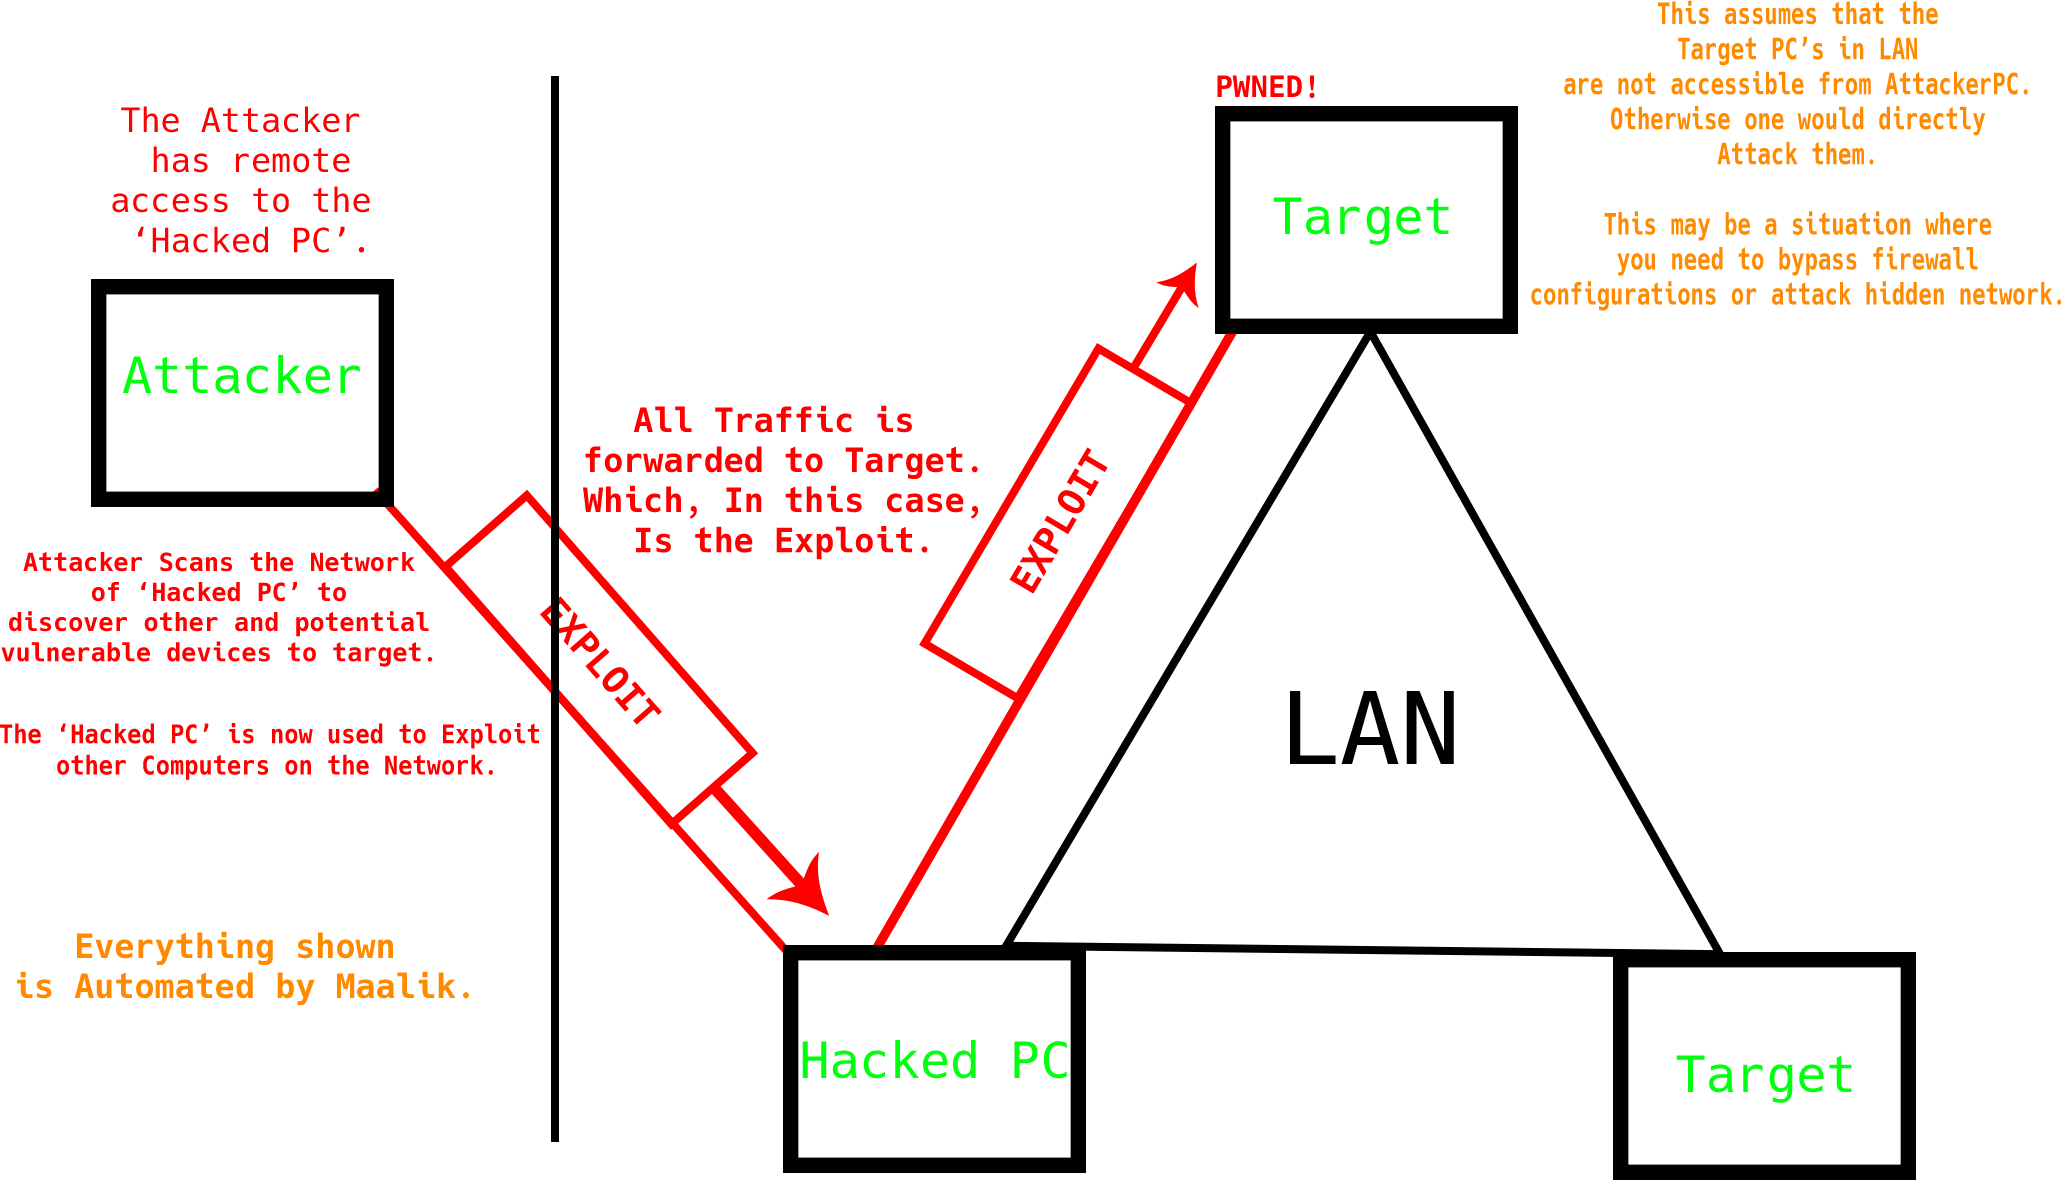
网络枢纽和后期利用框架。
settings.ini 中可配置的值。Fhdawn 是 maalik 客户端。
| 特性 | 描述 |
|---|---|
| 隐身 | 在后台运行,仅在磁盘上写入隐藏的纯文本文件。 |
| 自动提权 | 尝试通过冒充 Windows Defender 成为管理员。 |
| 执行/列出/删除文件和浏览 | 完全访问所有文件。远程浏览系统。 |
| Windows Defender 排除项 | 添加 Windows Defender 排除项。 |
| 网络枢纽 | 将端口转发到网络上的另一台主机,以便将攻击流量转发到该主机。 |
| 启用/禁用防火墙 | 启用或禁用 Windows 防火墙,在跳板场景中非常有用。在跳板攻击期间自动关闭防火墙。 |
| 网络扫描器 | 发现子网中的主机。 |
| 端口扫描器 | 扫描发现的主机上的 常见端口。 |
| MS17-10 网络扫描器 | 扫描网络中对 MS17-10(永恒之蓝)易感的主机。 |
| 自动永恒之蓝 | 使用 rc 文件自动运行 metasploit,以攻击端口 445。 |
| 反弹 Shell | 稳定的反弹 Shell,命令以 cmd.exe /c <你的输入> 方式执行。 |
| 文件上传/下载 | 上传或下载文件。 |
| 反射式 DLL 注入 | 将反射式 DLL 注入到任何进程中。 |
| 截图 | 截取屏幕截图(bmp=>png)。 |
| 地理位置 | 定位 Fhdawn 的地理位置。 |
| SAM 转储 | 将 SAM 和 SYSTEM 文件转储到磁盘,使用 samdump2 下载并转储。 |
注意(此功能尚未完成,并在一个 不同项目 中完成,我可能会在将来更新此功能。)
使用反射式 DLL 注入在内存中执行“载荷”。
载荷是一个 32 位反射式 DLL,在成功注入后执行任务。
DLL 输出写入名为 output.png 的文本文件,用于将输出走私回服务器,同时也用于向 DLL 载荷发送命令。
| 载荷 | 描述 |
|---|---|
| (DPS) 反弹 Shell | Netcat 反弹 Shell。 |
| (DPS) 管理员提示触发 | 强制尝试以管理员身份执行应用程序。 |
| (DPS) Chrome 密码恢复 | 转储已保存的 Google Chrome 密码。(不适用于最新版本) :shipit: |
| (DPS) 内存中的 Meterpreter | 执行 Metasploit C Shellcode。 |
| (DPS) 键盘记录 | 记录按键。 |
| (DPS) 捕获麦克风输入 | 录制麦克风。 |
| (DPS) 注册表持久化 | 使用注册表键将任何应用程序添加到启动项。 |
以下是一些在后期利用场景中有用的 CMD 命令。此处未列出。

不要克隆仓库。
cd maalik
sudo chmod +x install.sh
sudo ./install.sh
该项目正在活跃开发中。可能存在我遗漏的错误或缺陷。如果你发现任何问题,或者有想法或建议,请在此处提交 此处。
如果你在视频或博客中使用了 maalik,请联系我。
你好,我叫 Fahad。 你可以通过 Discord 或 我的网站 联系我。 最快响应请通过 Discord 联系。
开发者不对任何由该程序造成的滥用或损害负责。本程序仅为创新网络安全和 你 而创建。 👈
感谢你帮助我的未来项目。 使用加密货币捐赠