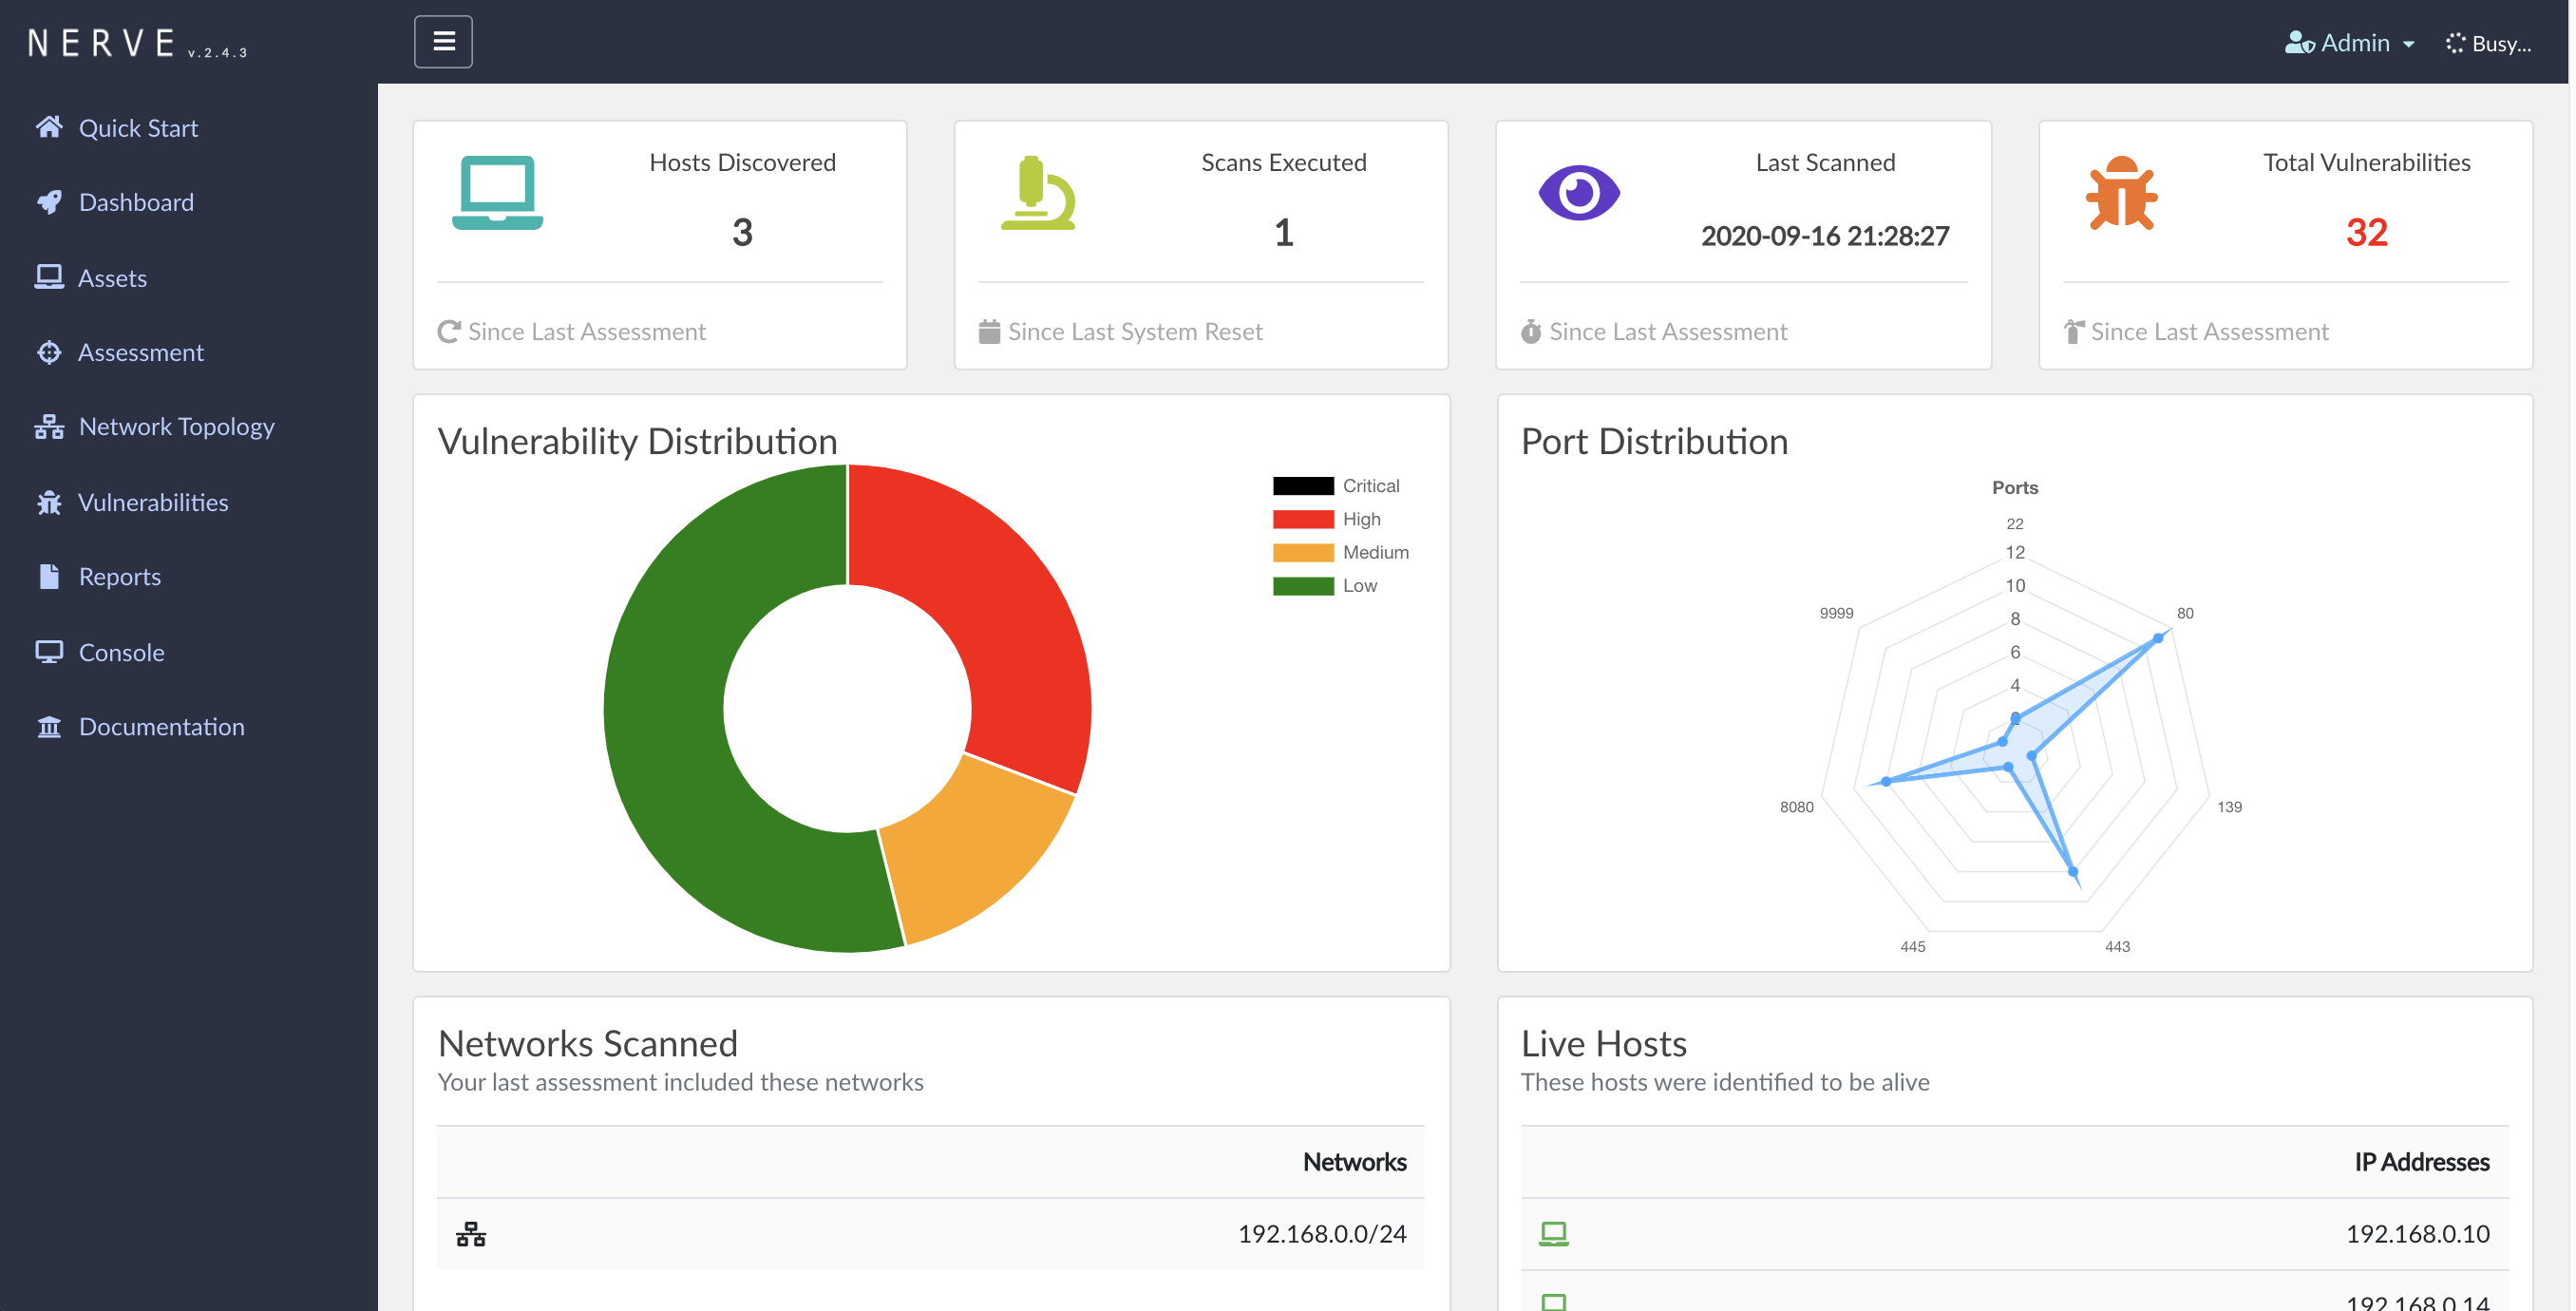
我们认为安全扫描应持续进行。不是每天、每周、每月或每季度一次。
持续运行安全扫描的好处包括:
NERVE正是为解决这一问题而创建。商业工具固然出色,但它们通常笨重、不易扩展,且需要花费资金。

NERVE是一个漏洞扫描器,专为发现低垂果实级别的漏洞而定制,具体涵盖特定的应用程序配置、网络服务以及未修补的服务。
NERVE检测能力的部分示例:
它不能替代Qualys、Nessus或OpenVAS。它不执行认证扫描,仅以黑盒模式运行。
NERVE提供以下特性:
我们主要为了易用性而构建了图形用户界面,但我们将把更多精力放在检测和新签名上,而不是打造一个完整的用户界面。
如果您选择服务器安装(已测试CentOS 7.x和Ubuntu 18.x),NERVE将自动为您安装所有前提条件(通过使用install/setup.sh脚本)。它还附带一个Dockerfile供您使用。
请记住,NERVE在裸机上初始设置时需要root权限(安装软件包等)。
NERVE运行所需的服务和软件包:
安装脚本会为您处理一切,但如果您想自行安装,请务必注意这些要求。
最佳部署方式是,从多个区域针对您的基础设施运行NERVE(例如,在多个国家/地区运行多个NERVE实例),并开启连续模式,以便您能在动态环境/云中捕获短时存在的漏洞。
我们通常建议不要将NERVE发起扫描的IP地址加入白名单,以便从攻击者的角度真正测试您的基础设施。
为使NERVE保持轻量,除了Redis外不使用其他数据库。
如果您想长期存储漏洞,我们建议使用Webhook功能。在每个扫描周期结束时,NERVE会将一个JSON负载发送到您指定的端点,然后您可以将其存储在数据库中以作进一步分析。
以下是获得最佳效果的高级步骤:
POST /api/scan/submit)并使用步骤2中收集的资产调度一次扫描。git clone [email protected]:PaytmLabs/nerve.git && cd nerve
docker build -t nerve .
docker run -e username="YOUR_USER" -e password="YOUR_PASSWORD" -d -p 80:8080 nerve
在浏览器中导航到http://ip.add.re.ss:80,并使用您在前一个命令中指定的凭据登录。
cd /opt/
git clone [email protected]:PaytmLabs/nerve.git && cd nerve
bash install/setup.sh
systemctl status nerve
在浏览器中导航到http://ip.add.re.ss:8080,并使用终端中打印的凭据登录。
如果您想在多节点部署中安装NERVE,可以按照正常的裸机安装流程进行,之后:
RDS_HOST更改为指向一个中心Redis服务器,所有NERVE实例将向此服务器报告。service nerve restart或systemctl restart nerve以重新加载配置apt-get remove redis / yum remove redis(取决于Linux发行版),因为您不再需要每个实例向自身报告。
不要忘记在Redis实例上允许入站端口3769,以便NERVE实例能够与其通信。如果您想升级平台,最快的方法是简单地git clone并覆盖所有文件,同时保留诸如配置等关键文件。
config.py(如果您希望保存配置)/opt/nerve,然后再次git clone。config.py文件移回/opt/nervesystemctl restart nerve重启服务。您可以设置一个cron任务来自动升级NERVE。有一个API端点可用于检查您是否拥有最新版本,可用于此目的:GET /api/update/platform
NERVE中实现了一些您需要了解的安全机制。
如果您发现安全漏洞,请通过GitHub向我们提交问题。
我们建议在安装前后采取以下步骤
要了解NERVE(GUI、API等),我们建议您查看平台上提供的文档。 部署完成后,进行身份验证,在左侧边栏中您将找到API和GUI使用文档的链接。


它采用MIT许可证分发。有关更多信息,请参阅LICENSE。
🏆 NERVE已在多个地方被提及,以下是部分链接。