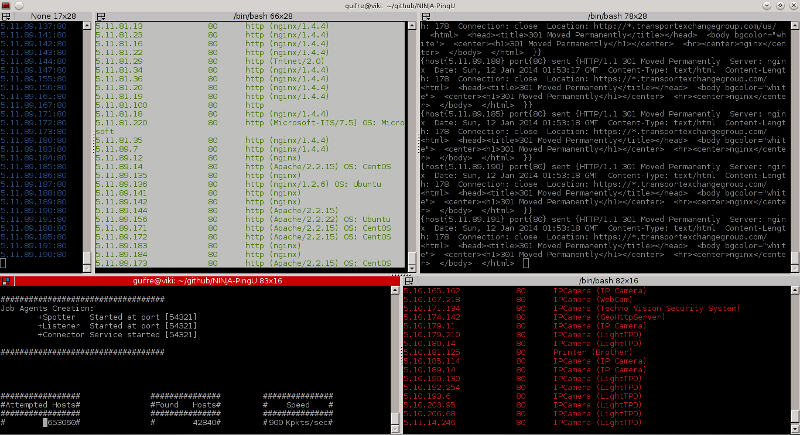
NINJA-PingU 不仅仅是 Ping 工具,它是一款免费开源的高性能网络扫描工具,适用于大规模分析。它以高性能为首要目标设计,并作为一个框架来开发,以便轻松创建插件。
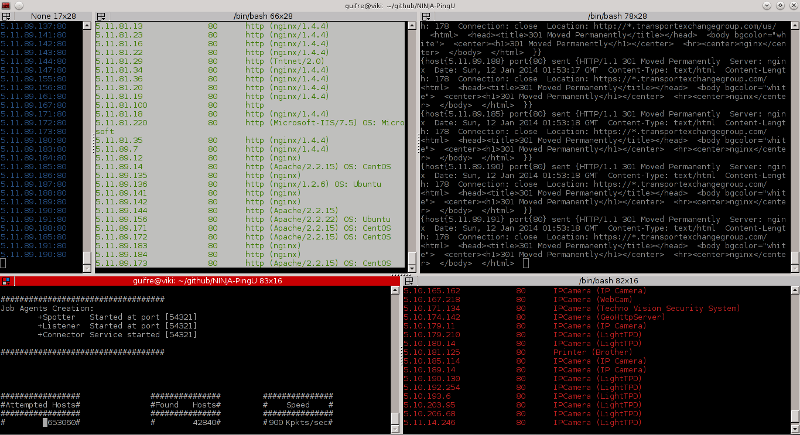
NINJA PingU 开箱即用,附带一组用于服务分析和嵌入式设备识别的插件。更多相关信息可在其主页 http://owasp.github.io/NINJA-PingU 上找到。
  - gcc
  - Linux 主机。在 *BSD 或 Windows 操作系统上无法运行。
  - Root 权限
$ cd /tmp; wget https://github.com/OWASP/NINJA-PingU/archive/v1.0.tar.gz; tar -xvf v1.0.tar.gz; cd NINJA-PingU-1.0/; ./npingu.sh
   # sudo ./bin/npingu [OPTIONS] targets

  -t    发送线程数。
  -p	端口扫描范围。例如,80 或 20-80。
  -d	发送数据包之间的延迟(微秒)。
  -s	不进行服务识别(减少带宽负载,更多主机/时间)。
  -m	要运行的模块。例如,Service。
  -h	显示此帮助。
  [targets] IP 地址种子。例如,192.168.1. 或 1.1.1.1-255.0.0.0
NINJA Pingu 附带一个 bash 脚本,用于自动化编译过程、操作系统性能调优,并通过 terminator 集成增强用户界面。可以通过运行以下命令来执行它:
$ ./npingu.sh
示例:扫描某些 OVH 服务器:
   # ./bin/npingu -t 3 -p 20-80 188.1.1.1-188.255.1.1 -d 1 -m Service

  -目标主机 [188.165.83.148-188.255.83.148]
  -目标端口范围 [20-80]
  -线程数 [3]
  -延迟 1 微秒
  -使用服务识别模块
示例:扫描多个 google Web 服务器:
  # ./bin/npingu -t 5 -p 80 -s 74.125.0.0-74.125.255.255

  -目标主机 [74.125.0.0-74.125.255.255]
  -目标端口 [80]
  -线程数 [5]
  -s synOnly 扫描
扫描 32764/TCP 后门的示例
  # ./bin/npingu -t 2 1.1.1.1-255.1.1.1 -m Backdoor32764 -p 32764

  -目标主机 [1.1.1.1-255.1.1.1]
  -目标端口 [32764]
  -线程数 [2]
  -使用 32764/TCP 后门模块
如有任何问题、Bug、建议或修复,欢迎随时通过电子邮件与我联系: Guifre Ruiz [email protected]
访问 http://owasp.github.io/NINJA-PingU 以了解有关 NINJA PingU 的更多信息。
代码根据 GPL v3.0 许可证授权。