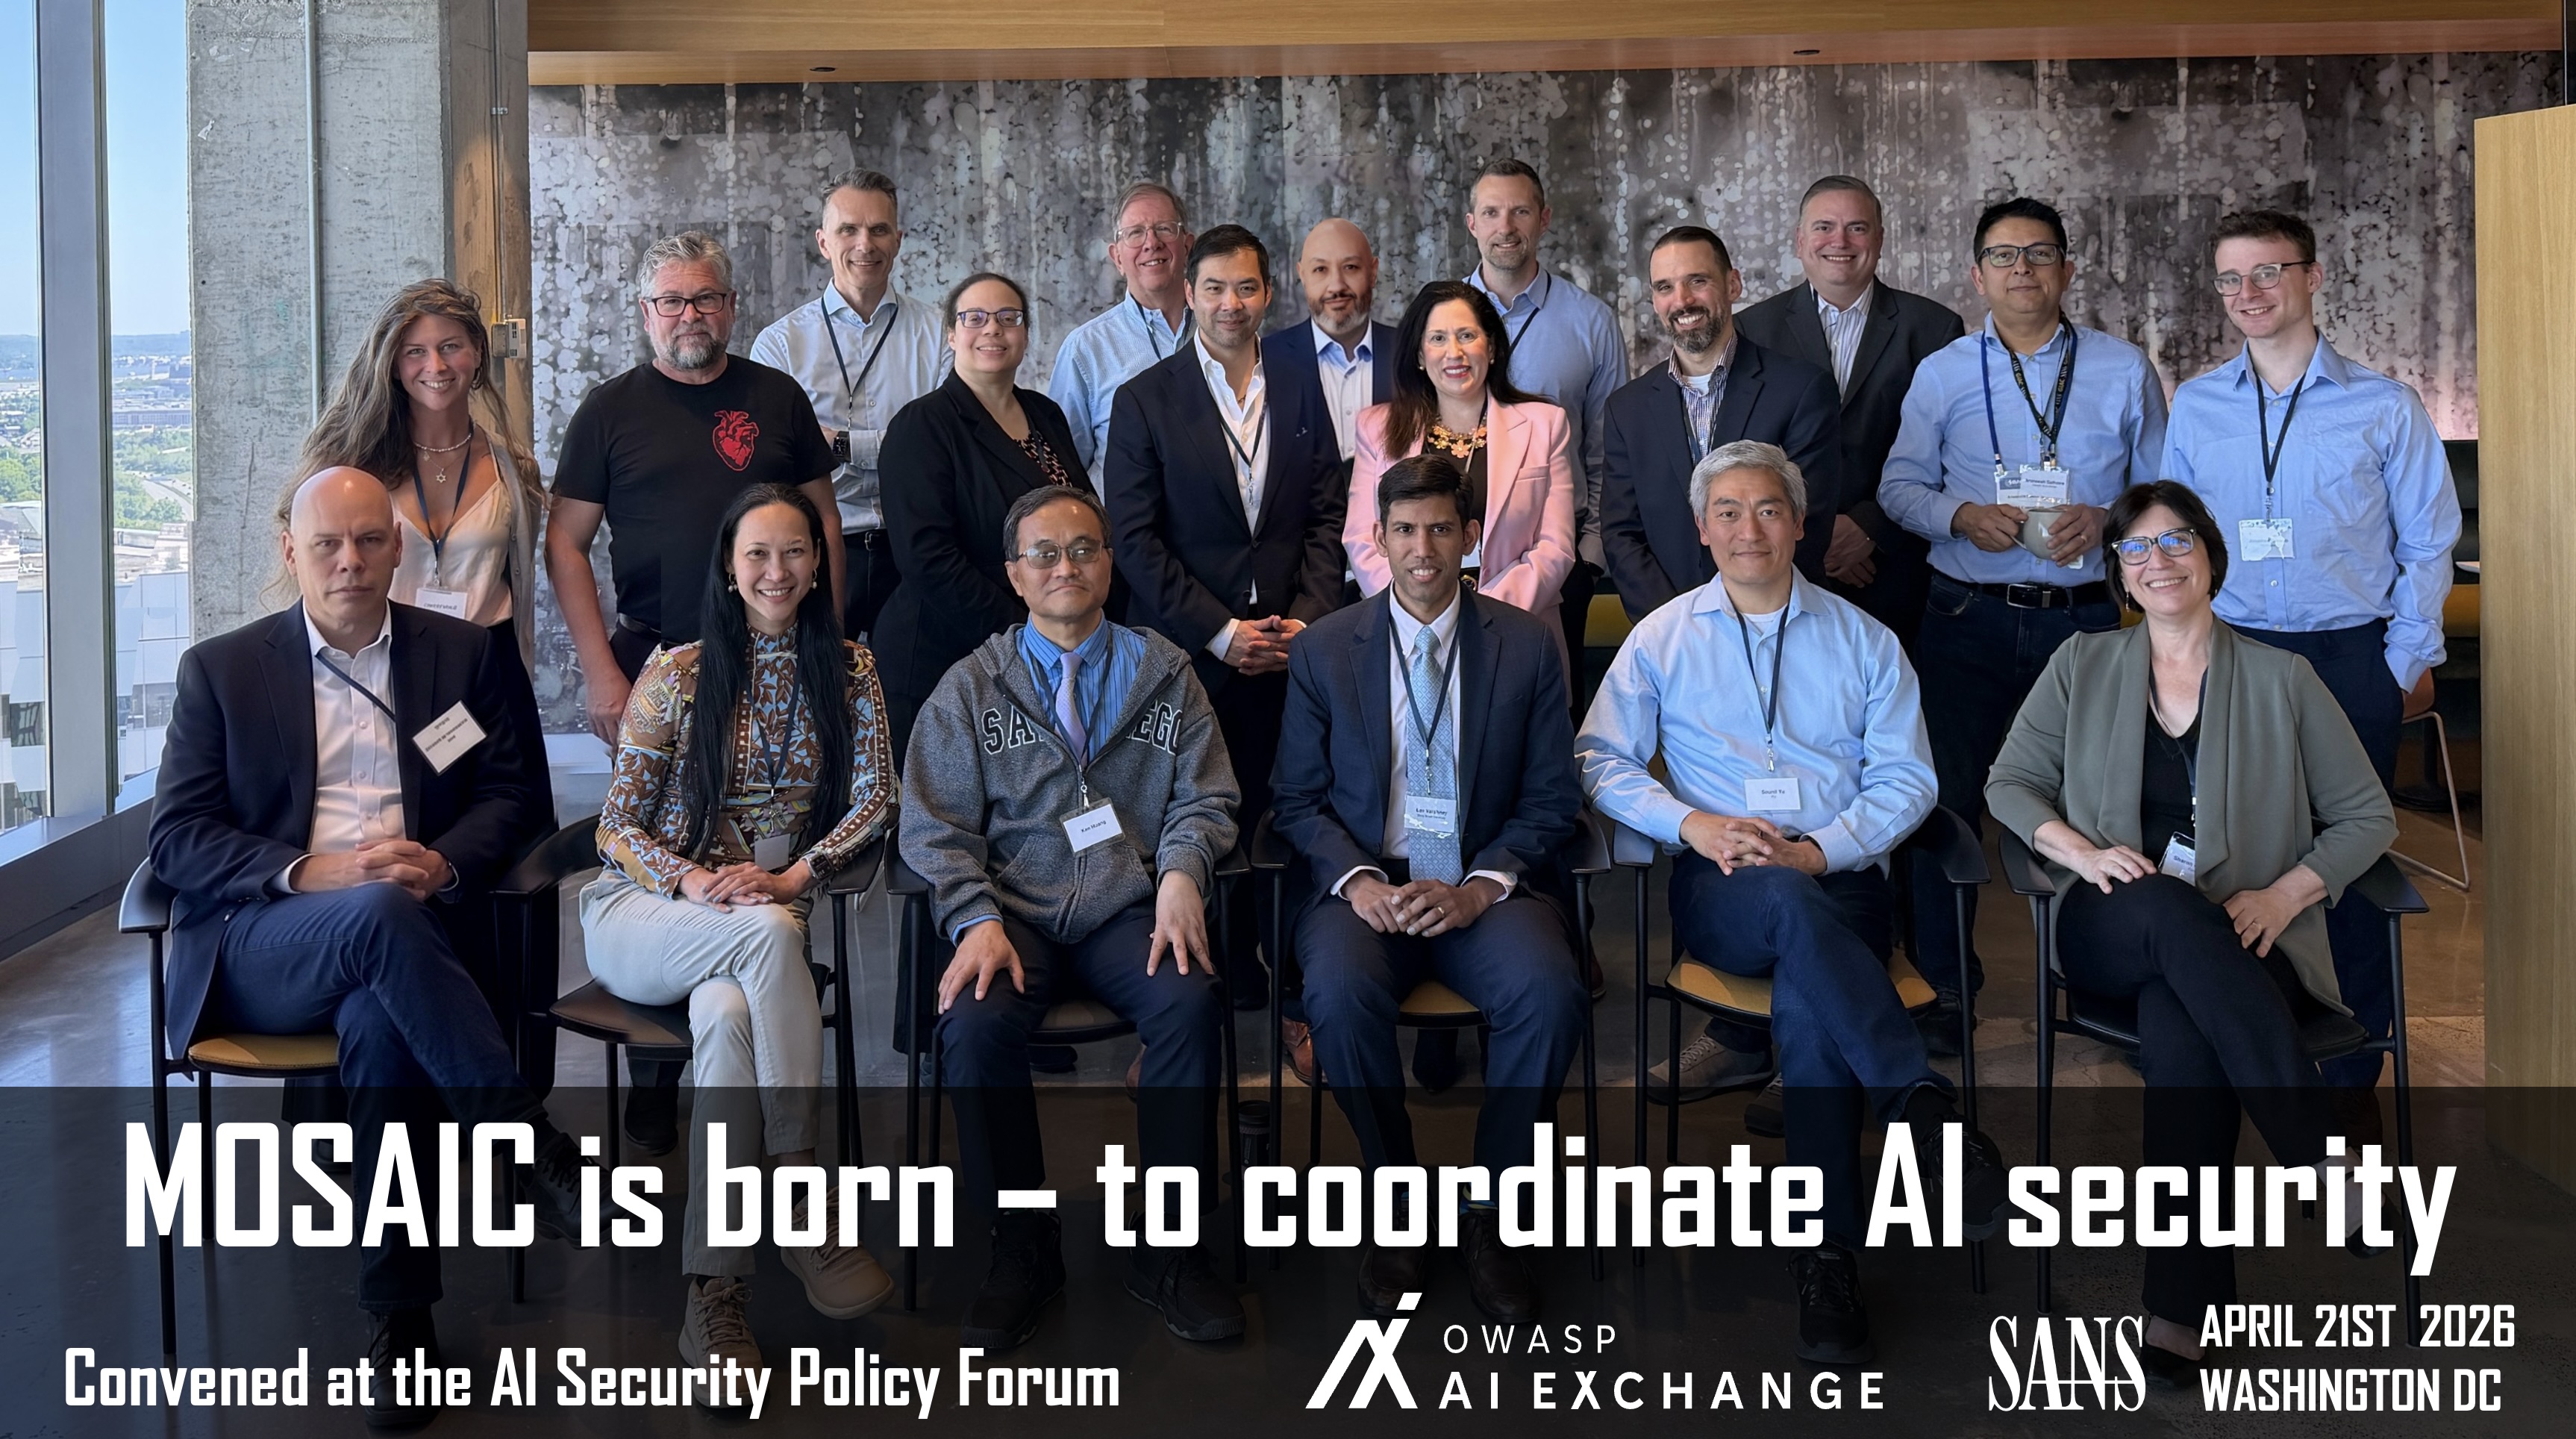
MOSAIC 为制定 AI 安全标准和指南的组织提供协调结构,减少不一致、重复工作、错位和空白。 最终目标是让标准和指南体系为保护和监督 AI 系统提供清晰的指导——我们正日益将 AI 系统连接到一切事物,并将敏感数据托付给它们。
参见 MOSAIC 成员组织。
参见 路线图。
参见 章程。
参见 MOSAICstandards.org。
更多信息见这篇 LinkedIn 帖子 以及 启动会议纪要。
参与方式:参见 贡献指南。讨论区见 此处。
阅读方式:参见本 README、docs 文件夹 或网站。
用户类型:
AI 的前景正推动各组织将其连接到一切事物,并将敏感数据托付给它。在各行各业,这种探索都在快速进行。
与此同时,AI 带来了新的风险。系统既容易受到现有类型的攻击,也容易受到新型攻击,这些都需要特定的应对措施。许多组织尚未为此做好准备。因此,AI 系统正迅速成为对手眼中极具吸引力的目标。
我们已经在越来越多的安全事件中看到这一点。当风险成为现实时,创新就会放缓:项目暂停、设计返工,大量精力被投入到事件响应和恢复中。起初看似快速的做法,往往在后期导致延误。
显然需要实用的指导:如何识别 AI 特有的威胁,以及如何应对。这并不需要很复杂。如果做得好,它实际上会通过防止返工和减少不确定性来加速开发。
如今,许多倡议都在制定此类指导。然而,整体格局是碎片化的。从业者面对的是多个框架、重叠的建议和不一致的术语。每项倡议都有其优势,但也有盲点。
结果是混乱。团队难以决定该遵循什么,将不兼容的方法拼凑在一起,或者干脆完全脱离、听天由命。这是一种危险的处境,尤其是在一个失败可能迅速放大的领域。
在 AI 这样快速发展的领域中,较强的风险偏好是可以理解的。但在没有清晰且协调一致的安全指导下运作,并不是经过计算的风险——而是风险敞口。AI 需要战略性的探索。
AI 漏洞发现领域的最新进展,例如 Mythos AI 漏洞发现系统,进一步增加了紧迫性。它们表明,AI 系统中的弱点现在可以更快、更大规模地被发现——往往在开发者意识到之前。这使天平向攻击者倾斜,并减少了容错空间。
这就是协调至关重要的原因。在各倡议之间协调标准和指南,可以减少碎片化、提高清晰度,并为从业者提供一条连贯的前进道路。它使组织能够快速行动而不失去控制。
与 MOSAIC 保持一致,意味着与 MOSAIC 成员内部开展的工作保持一致——因为 MOSAIC 就是协调机制。
具体做法:
在分类法上保持一致并引用现有工作的一个好方法,是将您标准中的要求链接到 OpenCRE.org 的要求分类法。
AI 可以成为支持一致性的绝佳工具,因为 LLM 在比较长文档并识别重叠、空白和差异方面非常强大。在 OpenCRE 开源项目中,我们正在开发工具来支持这一过程,并解锁 MOSAIC 成员的内容。
最后但同样重要的是,成功实现标准一致性,从定义上讲就需要牺牲和妥协。良好的一致性通常意味着放弃某些长期持有的信念,并“杀掉你的心头好”。有时,更好的做法是弃用某些曾付出艰辛努力的部分文本,转而引用涵盖该主题的另一个来源。这个有时痛苦的过程所带来的结果是:维护工作更少、更专注于关键内容、更高的一致性、对从业者更清晰,因此:更好的信息系统,为了更美好的世界。
公开网站是一个 Hugo 静态站点(markdown 内容、共享布局、CSS 位于 static/assets/),通过 GitHub Actions 部署到 Firebase Hosting。
website/content/*.md(仅 markdown)website/data/menu.yaml本站使用 GoatCounter 进行隐私友好、无 Cookie 的页面浏览量统计(https://mosaic.goatcounter.com)。不收集任何个人数据。详情参见 CONTRIBUTING.md。