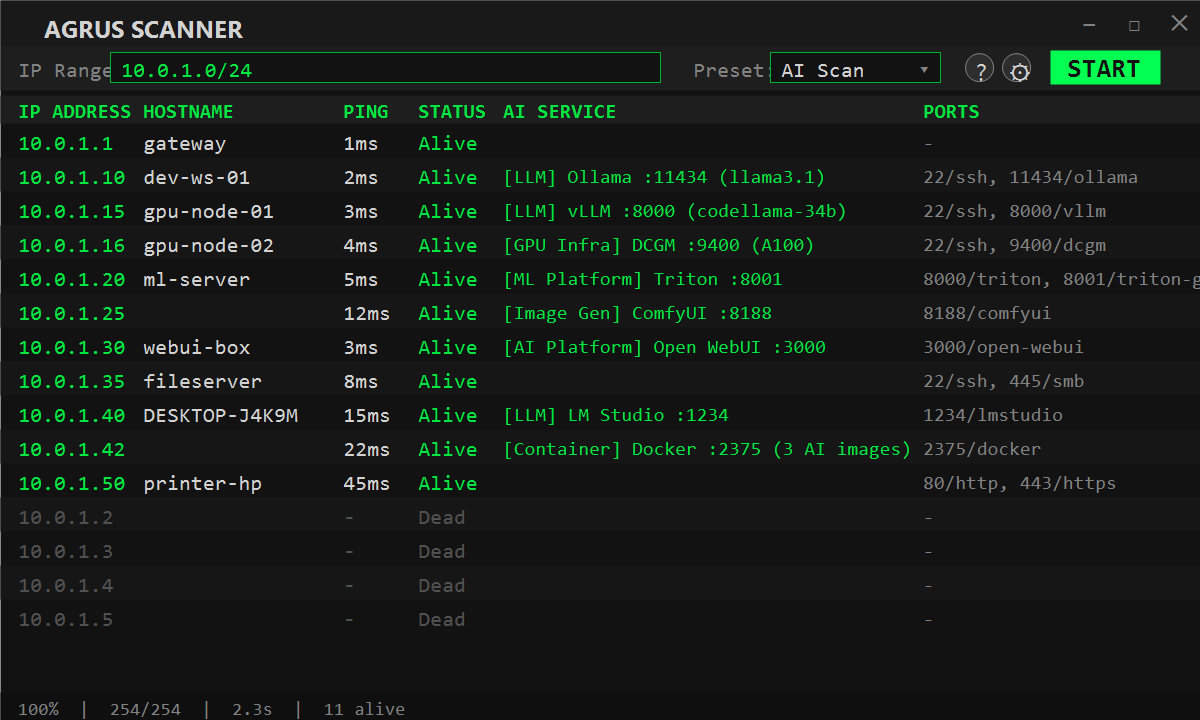


具备深度 AI/ML 服务检测能力的网络侦察工具。扫描你的网络以发现主机、开放端口,并识别在你的基础设施中运行的 AI 服务。
专为需要洞察网络中影子 AI、违规 LLM 部署和 GPU 基础设施的安全团队、IT 管理员和研究人员打造。
人们对影子 AI 的担忧日益增长,而这款工具提供了一种简单的网络扫描方式。此外,许多典型的 Windows 扫描工具速度缓慢,界面编写糟糕,尤其是对于使用 4K 以上显示器的人来说。Agrus Scanner 使用原生 C#/.NET 与 WPF 构建——没有 Electron,没有内嵌浏览器——因此启动快、扫描快、资源占用低。我早已厌倦了费力阅读微小的字体,所以当一位朋友/客户在寻找一种扫描影子 AI 的方法,而市面上又没有任何 Windows 类型的工具时,这看起来是一个自然而然的结合。
它也可以作为一个直接的网络扫描器使用——ping 扫描、端口扫描和主机名解析都已内置。你不需要为基本侦察单独准备工具。但 Agrus 真正出众之处在于 AI 检测:它超越了端口扫描,通过使用 AI 专用的 API 调用主动探测已发现的服务,拉取回模型名称、GPU 详情、容器信息和版本数据。如果你网络上的某个人正在运行 AI 服务,Agrus 会找到它并准确告诉你它是什么。
它还可以作为 MCP 服务器运行,因此像 Claude Code 和 OpenClaw 这样的 AI 代理可以将其作为工具使用——自主扫描网络、探测主机并拉取结果。将你的代理指向该端点,剩下的它来处理。
从 Releases 下载最新的安装程序:
AgrusScanner-Setup.msi —— 自包含,无需 .NET 运行时。
需要 Windows 10/11。安装程序和已安装的二进制文件均经过 Authenticode 签名(Azure Trusted Signing,发布者 Joseph Fago)。安装后,检测签名会保持自身最新;只有当应用本身发生变化时,你才需要新的安装程序。
Agrus Scanner 1.0 是首个稳定版本。 检测引擎、已签名的签名源和 MCP 集成均已完成并受支持。从此以后,新的 AI 服务以签名更新的形式交付,应用版本仅在引擎、UI 或 MCP 工具发生变化时才会改变。
AgrusScanner.exe 和 AgrusScanner.dll 均通过 Azure Trusted Signing 进行 Authenticode 签名;若任何一项未签名,发布将中止。签名包使用单独的密钥签名,应用在加载前会对其进行验证。点版本(1.0.x)仅包含修复。签名版本带日期(例如 2026.09.15.1)并显示在状态栏中。
initialize)、2026-07-28 无状态的 server/discover,以及旧版 HTTP+SSE。显示服务器自报的名称、版本、能力(工具 / 资源 / 提示)和协议版本。检测期间打开的会话会立即关闭;永远不会调用任何工具。signatures/catalog.json 中,并作为基线编译进去。为 v0.4.1 的签名源奠定基础。--mcp-only 模式)现在可以禁用/.well-known/serviceinfo 端点进行指纹识别(这是 TabbyAPI 默认暴露的唯一未认证路由)检测超越了端口扫描——探测器查询服务专用的 API 端点,提取模型名称、版本、GPU 信息和容器详情。
从 1.0 开始,Agrus 能检测什么与应用本身分离,就像杀毒软件将其引擎与其定义分离一样。
工作原理
signatures 源,通常随着新 AI 服务的出现每周发布。应用在启动后几秒钟检查该源,之后每天检查一次。2026.09.22.1。你的选择(设置 → 更新 → 检测签名)
| 模式 | 行为 |
|---|---|
| 自动安装(默认) | 新签名静默下载并激活,从下一个被探测的主机开始应用 |
| 仅通知 | 状态栏中出现一个链接;点击它以安装 |
| 关闭 | 永不联系该源;使用内置基线 |
如何保持安全
initialize / server/discover / ping)。什么仍需要应用更新
对全新服务的丰富细节提取(模型列表、GPU 名称)是代码,因此签名可以在下一个版本显示其详情之前标记一个服务。引擎、UI 和 MCP 工具的变化也是应用发布,现有的更新检查会通告它们。
贡献签名
向 signatures/catalog.json 添加一个条目并打开一个拉取请求;CI 中的目录门禁会验证它,一旦合并,源会自动发布。详情见 docs/DEVELOPER.md。
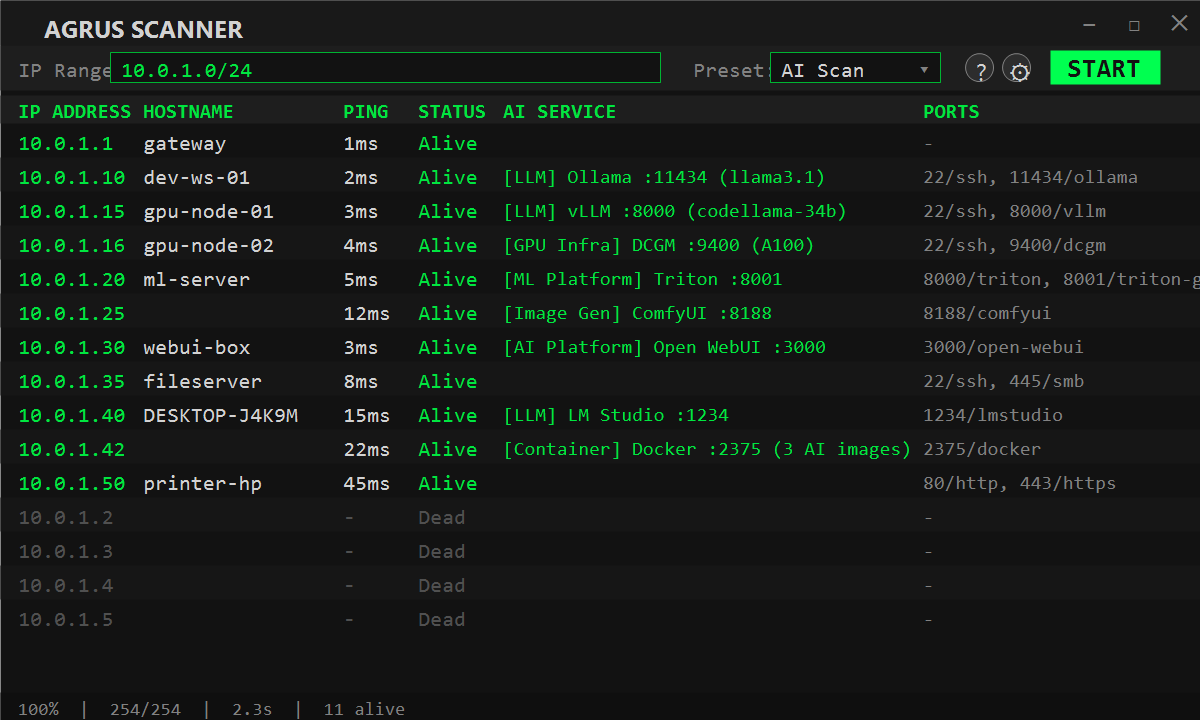
AI 扫描结果显示检测到的服务及提取的详情:
[LLM] Ollama :11434 (llama3, mistral) | [GPU Infra] NVIDIA DCGM :9400 (RTX 4090)
将扫描器作为带系统托盘图标的无头 MCP 服务器运行:
AgrusScanner.exe --mcp-only
这会在 http://localhost:8999/mcp 上启动一个 Streamable HTTP MCP 服务器(端口可在设置中配置)。AI 代理随后可以直接调用扫描工具。
安全提示: MCP 服务器仅绑定到
localhost,并验证 Host 头以阻止 DNS 重绑定攻击。只有你自己机器上的进程才能连接。在没有添加自己的认证层的情况下,不要通过反向代理或隧道将此服务器暴露到网络。
MCP 工具:
| 工具 | 描述 |
|---|---|
scan_network | 跨 IP 范围的 ping 扫描 + 端口扫描 + DNS + AI 探测 |
probe_host | 对单个 IP 进行深度扫描,带端口扫描和 AI 检测 |
list_presets | 列出可用的扫描预设及其端口数量 |
该项目包含一个 .mcp.json,将 Claude Code 连接到扫描器。启动 MCP 服务器,然后在此项目中使用 Claude Code:
// .mcp.json (already included)
{
  "mcpServers": {
    "agrus-scanner": {
      "type": "http",
      "url": "http://localhost:8999/mcp"
    }
  }
}
还在 .claude/skills/agrus-scanner/SKILL.md 处包含了一个 Claude Code 技能,教导代理何时以及如何使用扫描工具。
安装捆绑的 OpenClaw 插件:
openclaw plugins install ./openclaw-plugin
在 OpenClaw 设置中配置:
{
  "plugins": {
    "entries": {
      "agrus-scanner": {
        "enabled": true,
        "config": { "mcpUrl": "http://localhost:8999/mcp" }
      }
    }
  }
}
位于 .claude/skills/agrus-scanner/SKILL.md 的技能遵循开放的 AgentSkills 格式,可与任何兼容的代理(Cursor、Gemini CLI、OpenClaw 等)配合使用。将你的工具指向 MCP 端点,该技能会提供使用说明。
Agrus Scanner 发出两种出站请求,两者都是可选的,且都可在设置 → 更新中看到:
api.jpftech.com 发出,仅发送应用版本和操作系统版本。不存储任何个人数据、机器 ID 或 IP 地址。开关:启动时检查应用更新。github.com(signatures 发布)发出,获取一个小型清单,当有更新时获取已签名的包。不发送任何身份识别数据。开关:检测签名 → 关闭。扫描流量本身仅发往你输入的 IP 范围。设置存储在 %LOCALAPPDATA%\AgrusScanner\settings.json 中;已安装的签名包与其并存,名为 signatures.agsig。
加固措施延续至 1.0:
export_results 限制在用户的 Documents 文件夹内=、+、-、@)System.Diagnostics.Trace 以便查看| 按键 |
|---|
MIT License —— 使用风险自负。完整条款见 LICENSE。
| 类别 | 检测到的服务 |
|---|
| LLM | Ollama, vLLM, HF TGI, llama.cpp, KoboldCpp, LM Studio, LiteLLM, Jan.ai, GPT4All, LocalAI, FastChat, Tabby, Xinference, SGLang, text-generation-webui, NVIDIA NIM, NVIDIA Dynamo, OpenLLM, MLX-LM, llamafile, Aphrodite Engine, llama-swap, LMDeploy, exo, TabbyAPI |
| 图像生成 | Stable Diffusion (A1111), ComfyUI, InvokeAI, SD WebUI Forge, Fooocus-API |
| 视频生成 | SwarmUI, HunyuanVideo |
| 语音 / STT / TTS | Speaches, whisper.cpp, OpenedAI-Speech, F5-TTS, GPT-SoVITS, XTTS-API-Server, Coqui XTTS Streaming, Kokoro-FastAPI, Chatterbox-TTS-Server |
| ML 平台 | NVIDIA Triton, TorchServe, TensorFlow Serving, MLflow, Ray Serve, BentoML, KServe, MindsDB |
| AI 平台 | Open WebUI, AnythingLLM, LibreChat, Flowise, Dify, SillyTavern, n8n, PrivateGPT, Gradio apps |
| 代理平台 | AutoGen Studio, Letta, OpenHands, CrewAI Studio, Langflow, OpenClaw |
| RAG 平台 | Onyx, R2R, kotaemon, RAGFlow, Quivr, Verba, Khoj |
| 嵌入 | HF Text Embeddings Inference (TEI), Infinity |
| 向量数据库 | Qdrant, ChromaDB, Weaviate, Milvus |
| MCP 服务器 | 任何通过 Streamable HTTP(initialize / server/discover)或旧版 HTTP+SSE 的 MCP 服务器,外加 Home Assistant MCP;报告名称、版本以及工具/资源/提示 |
| GPU 基础设施 | NVIDIA DCGM Exporter, Triton Metrics, TorchServe Metrics |
| 容器 | Docker API,匹配 70 多个 AI 镜像模式 |
| 操作 |
|---|
| Ctrl + C | 复制选中的 IP 地址 |
| Ctrl + = | 放大 |
| Ctrl + - | 缩小 |
| Ctrl + 0 | 重置缩放 |
| Ctrl + Scroll | 缩放 |
| 右键单击 | 上下文菜单(复制、打开服务) |