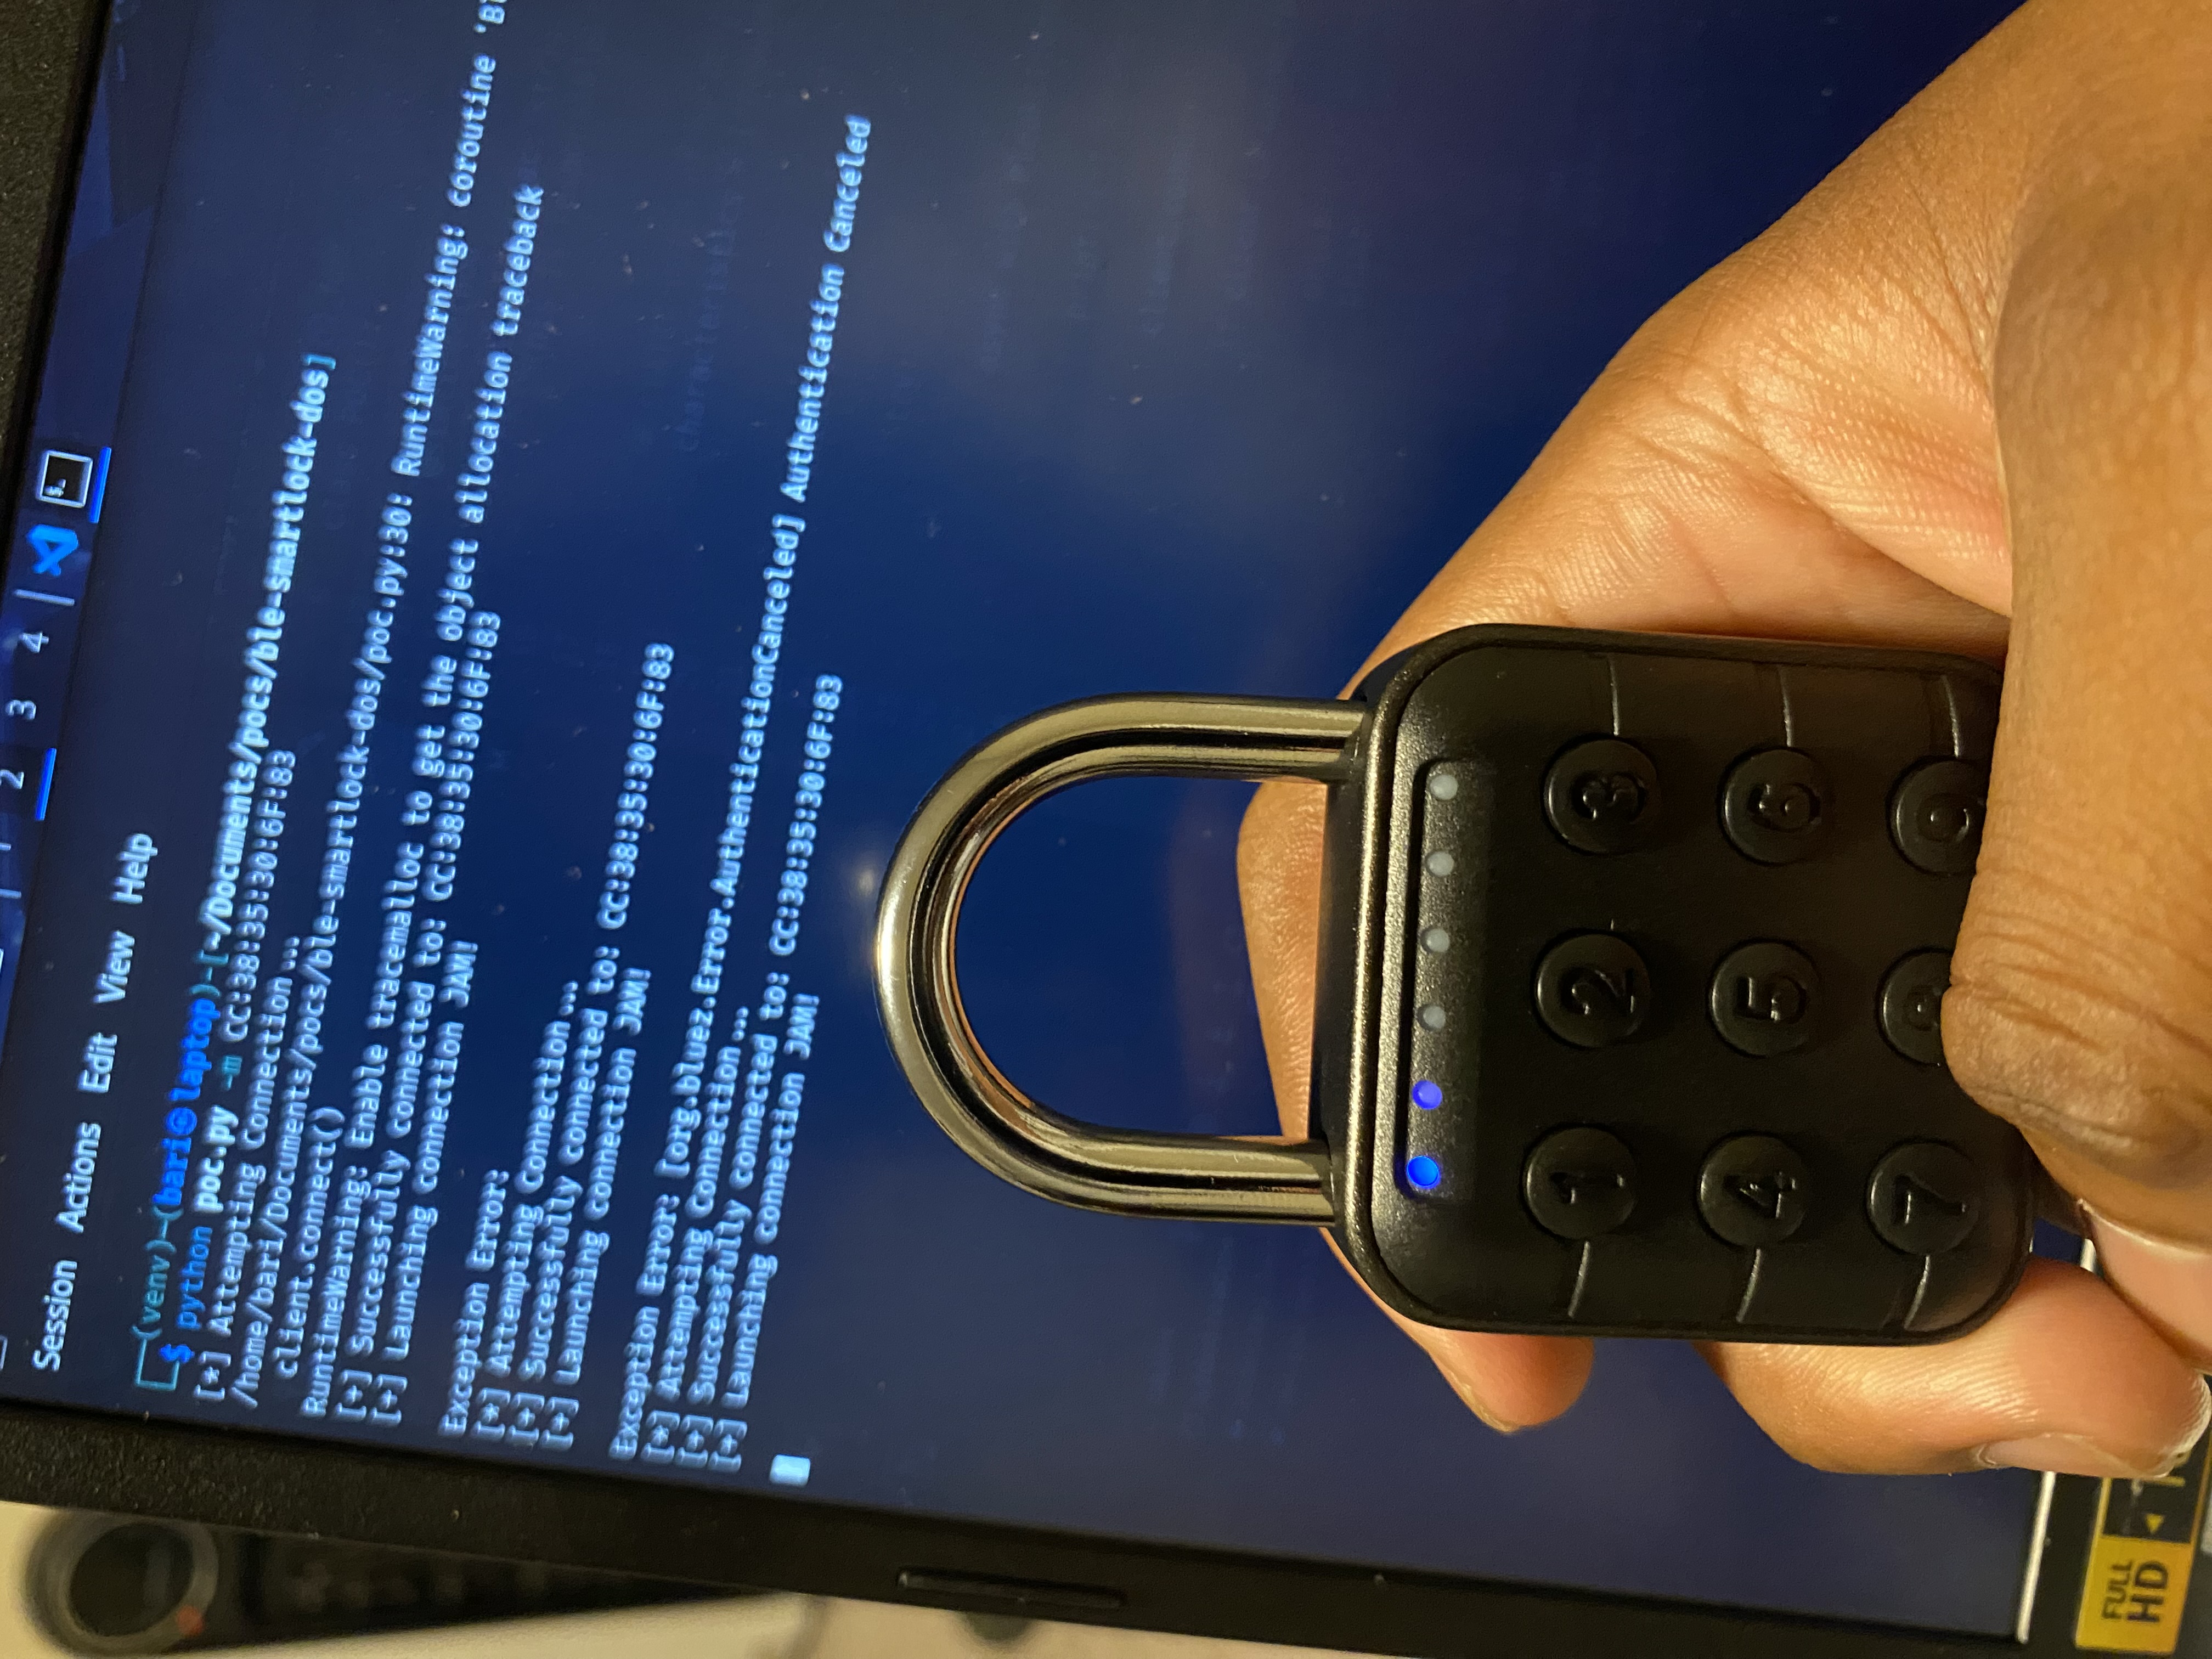
未经认证的蓝牙低功耗(BLE)连接洪泛攻击可以可靠地阻止合法用户解锁设备,方法是中断键盘输入并强制反复进入锁定状态。
本仓库记录了一个影响商用 BLE 智能挂锁的**拒绝服务(DoS)**漏洞
(亚马逊商品)。
该设备公开一个**静态 BLE MAC 地址(无 RPA)**并接受未经认证的连接尝试。
通过循环反复发起 BLE 连接,攻击者可以干扰锁具的键盘认证流程,阻止用户完成 PIN 码输入。
此行为并非由错误的密码尝试导致 —— 用户在被强制进入锁定状态之前,没有足够的时间输入 PIN 码。
只要攻击持续进行,该设备实际上将一直无法使用。
bleak Python 库python3 -m venv venv
source venv/bin/activate
pip install bleak
python3 poc.py -m <target_mac>
这会循环发起未经认证的 BLE 连接尝试。
锁具将变得不可用,持续中断用户输入并强制触发锁定行为。
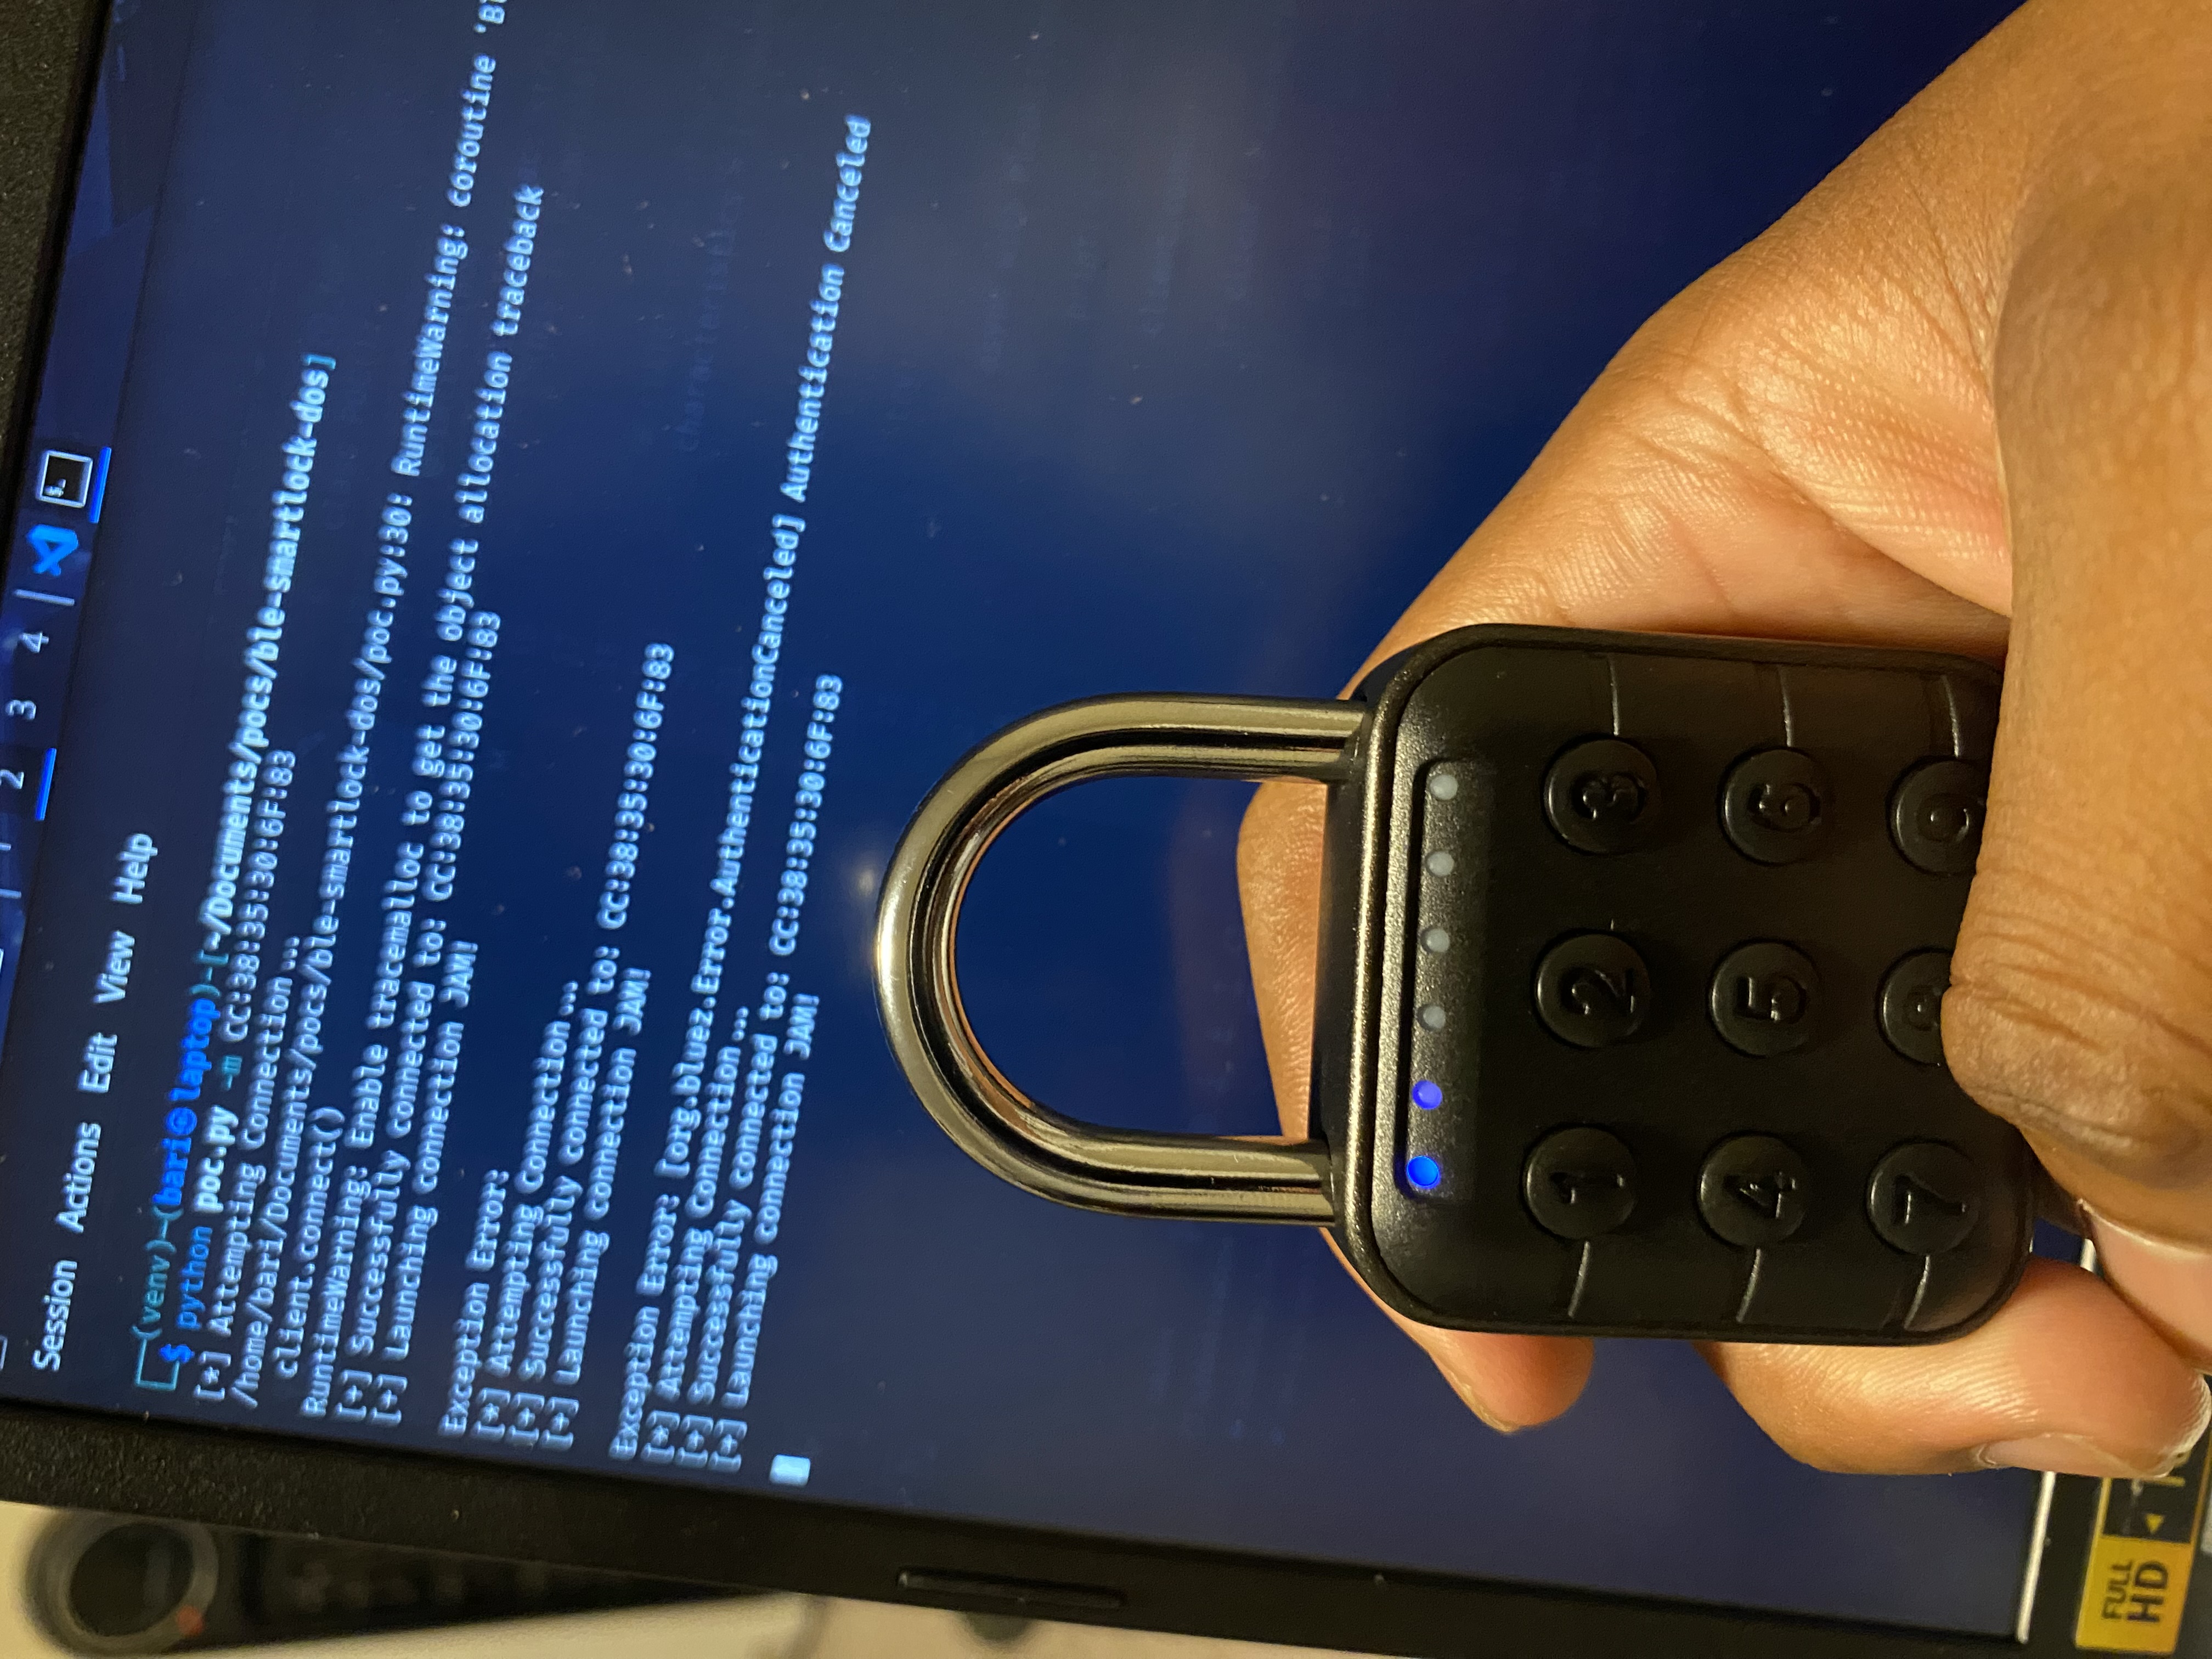
以下是一张来自实时攻击会话的静态图片,其中设备的键盘已无法正常工作:
此概念验证仅用于教育和负责任的披露目的。
此漏洞正在以负责任的方式向厂商及相关 CVE 机构报告。