Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
OSCP-Exam-Report-Template-Markdown — :orange_book: 针对 Offensive Security OSCP、OSWE、OSCE、OSEE、OSWP 考试报告的 Markdown 模板 | Kitploit
工具/GitHubGitHub/noraj/oscp-exam-report-template-markdown
渗透测试实用工具与框架学习与教育
GitHubnoraj/oscp-exam-report-template-markdown

OSCP-Exam-Report-Template-Markdown

📙 针对 Offensive Security OSCP、OSWE、OSCE、OSEE、OSWP 考试报告的 Markdown 模板

查看仓库
网站
4.2k837981个月前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

基于Markdown的Offensive Security考试报告模板

Rawsec's CyberSecurity Inventory GitHub stars GitHub forks GitHub license

我创建了一个基于Markdown的Offensive Security考试报告模板,这样在参加Offensive Security的OSCP、OSWE、OSEE、OSWP、OSEP、OSED、OSWA、OSDA、OSMR、OSTH、OSIR等考试时,就不再需要LaTeX、Microsoft Office Word、LibreOffice Writer了!

现在你可以在撰写考试报告时更加高效快速!
  • 🚀 加快写作速度,不要在24小时考试报告撰写中浪费时间
  • ⭐ 无需处理WYSIWYG编辑器的格式问题,告别Microsoft Office Word和LibreOffice Writer中多余的空格和换行
  • 📝 重复利用你的Markdown笔记,你会很高兴不必将Markdown笔记中的粗体和斜体重新格式化到报告中
  • 🔒 版本控制就绪,将你的Markdown模板保存到PRIVATE git仓库中,你现在有了增量备份,版本控制适用于Markdown(.md)因为是文本,但不适用于二进制文件(.doc, .odt)
  • 🖊️ 使用你最喜欢的编辑器或笔记应用,使用Markdown,你可以使用你最喜欢的编辑器(VSCode, Atom等)或笔记应用(Vnote, QOwnNotes, Boostnote等)来写考试报告,无需切换到Windows使用MS Word
  • 🎩 干净且专业的风格,为你的专业认证提供一份专业外观的报告
  • 👌 无错误,使用生成脚本来生成报告和归档,这样你就不会犯任何提交格式和命名错误

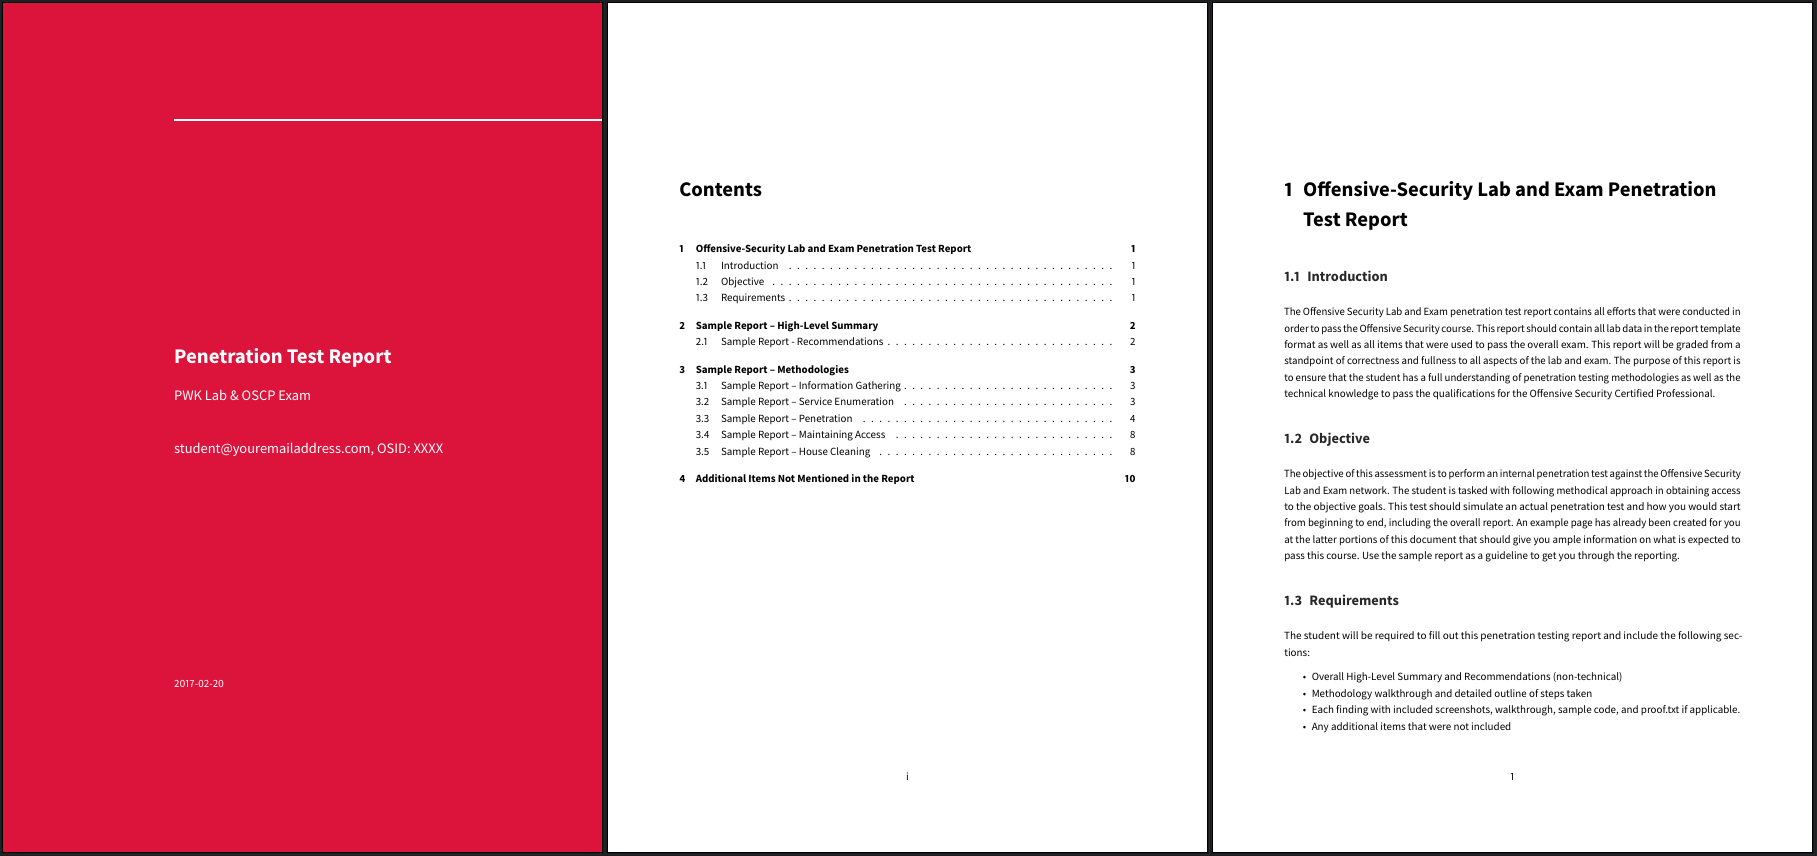
示例:

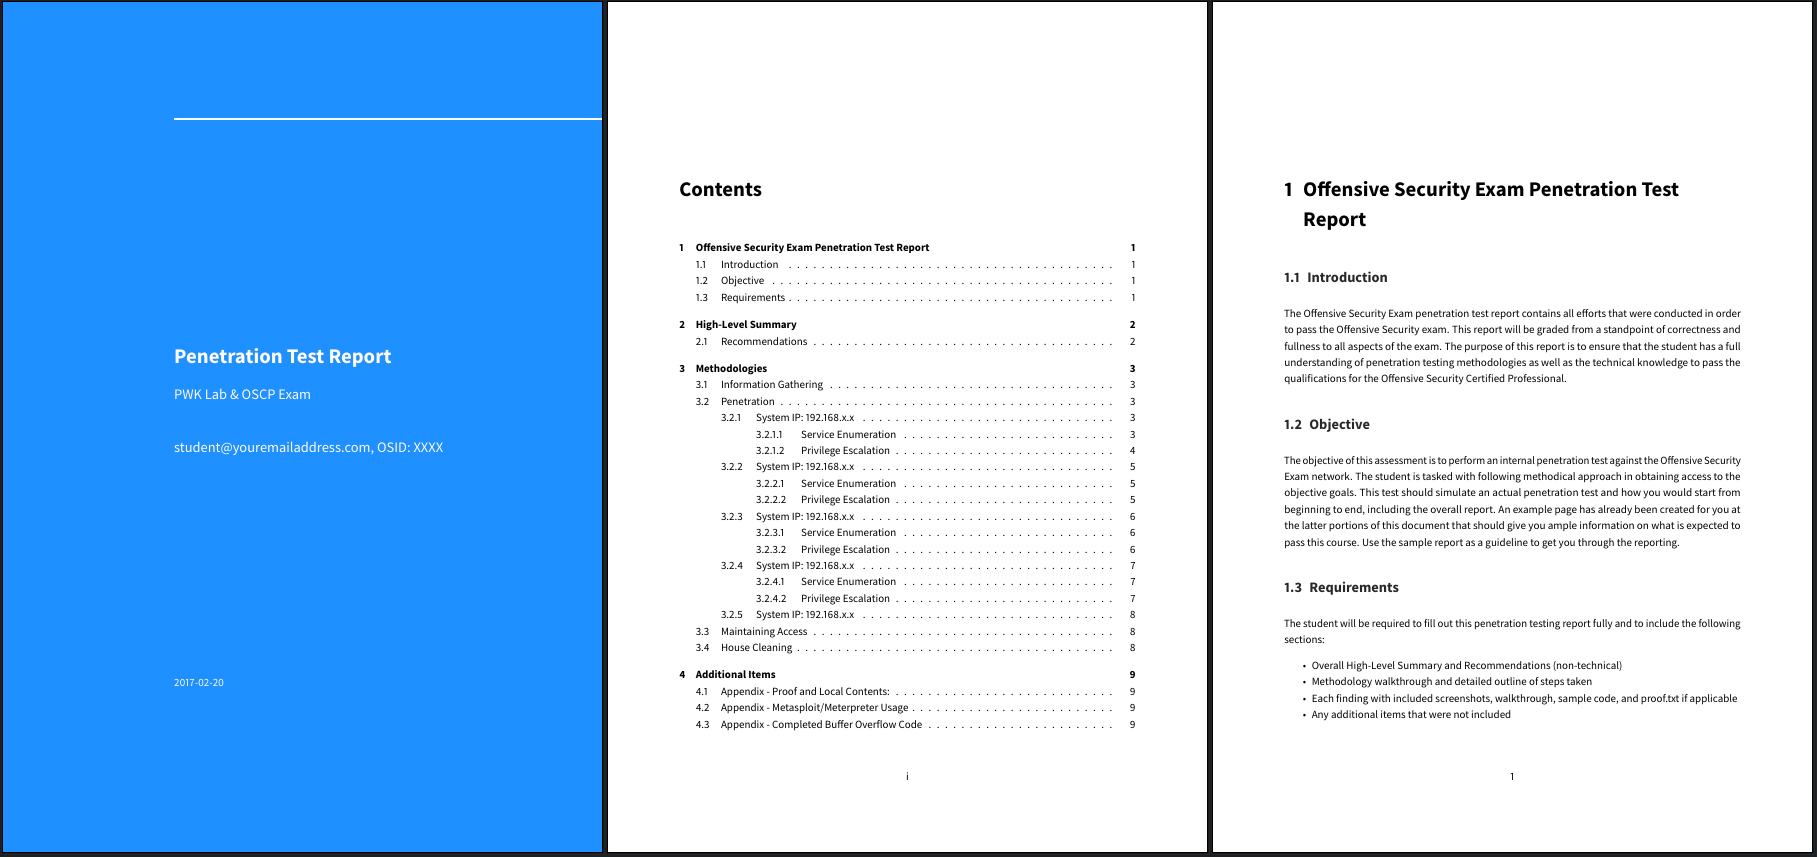
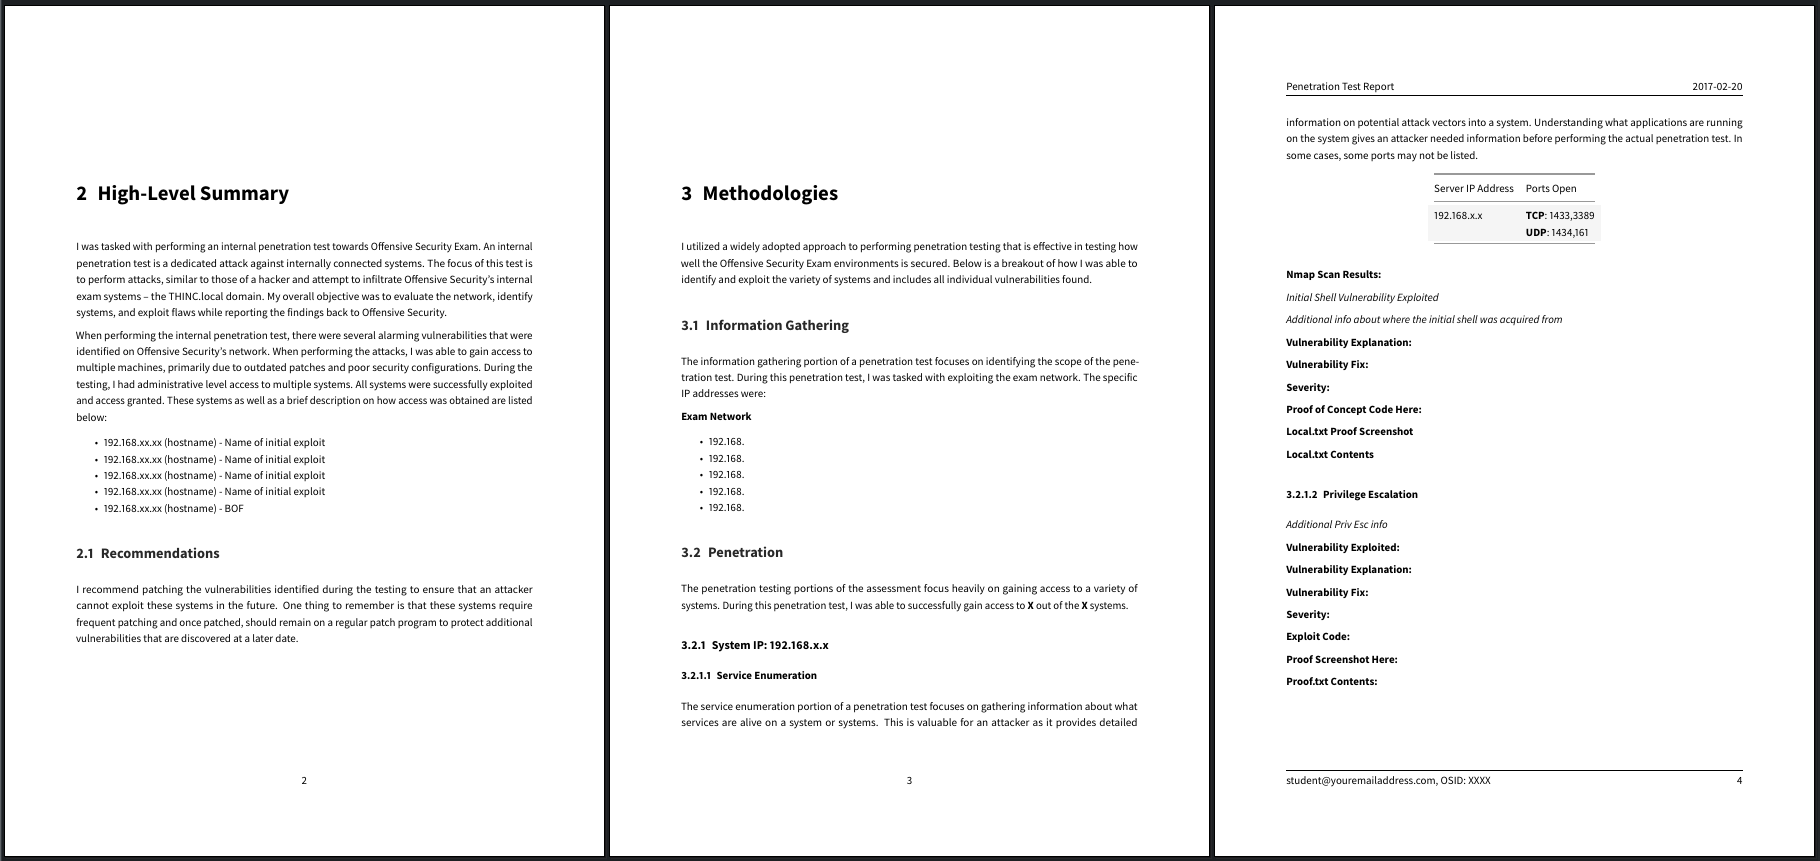
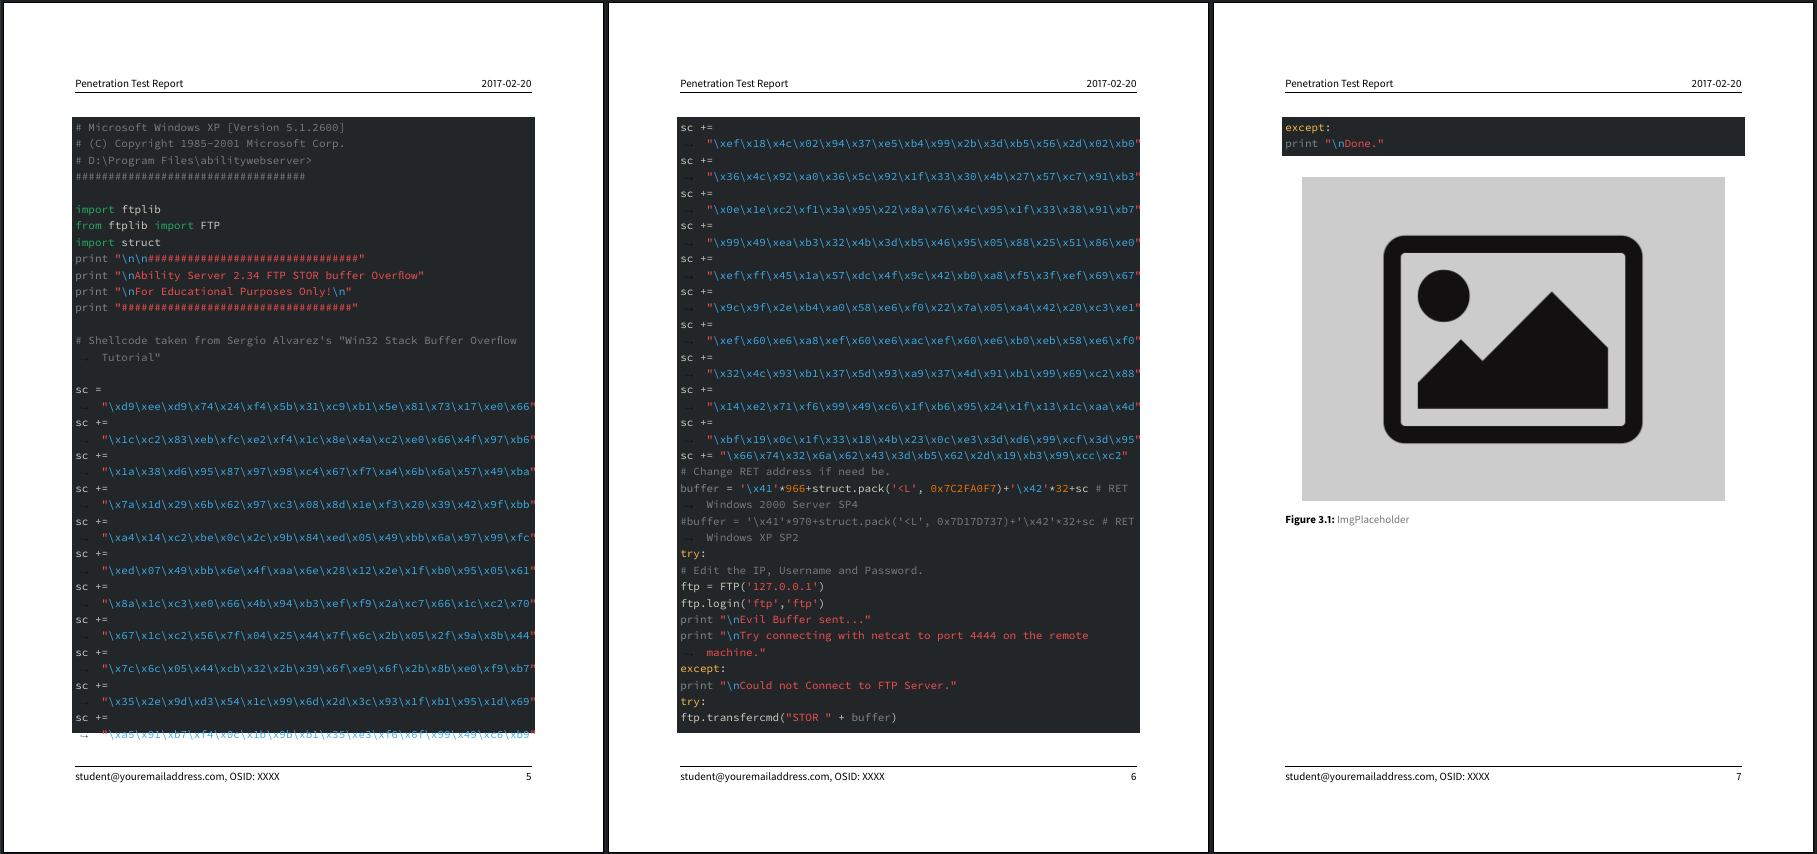
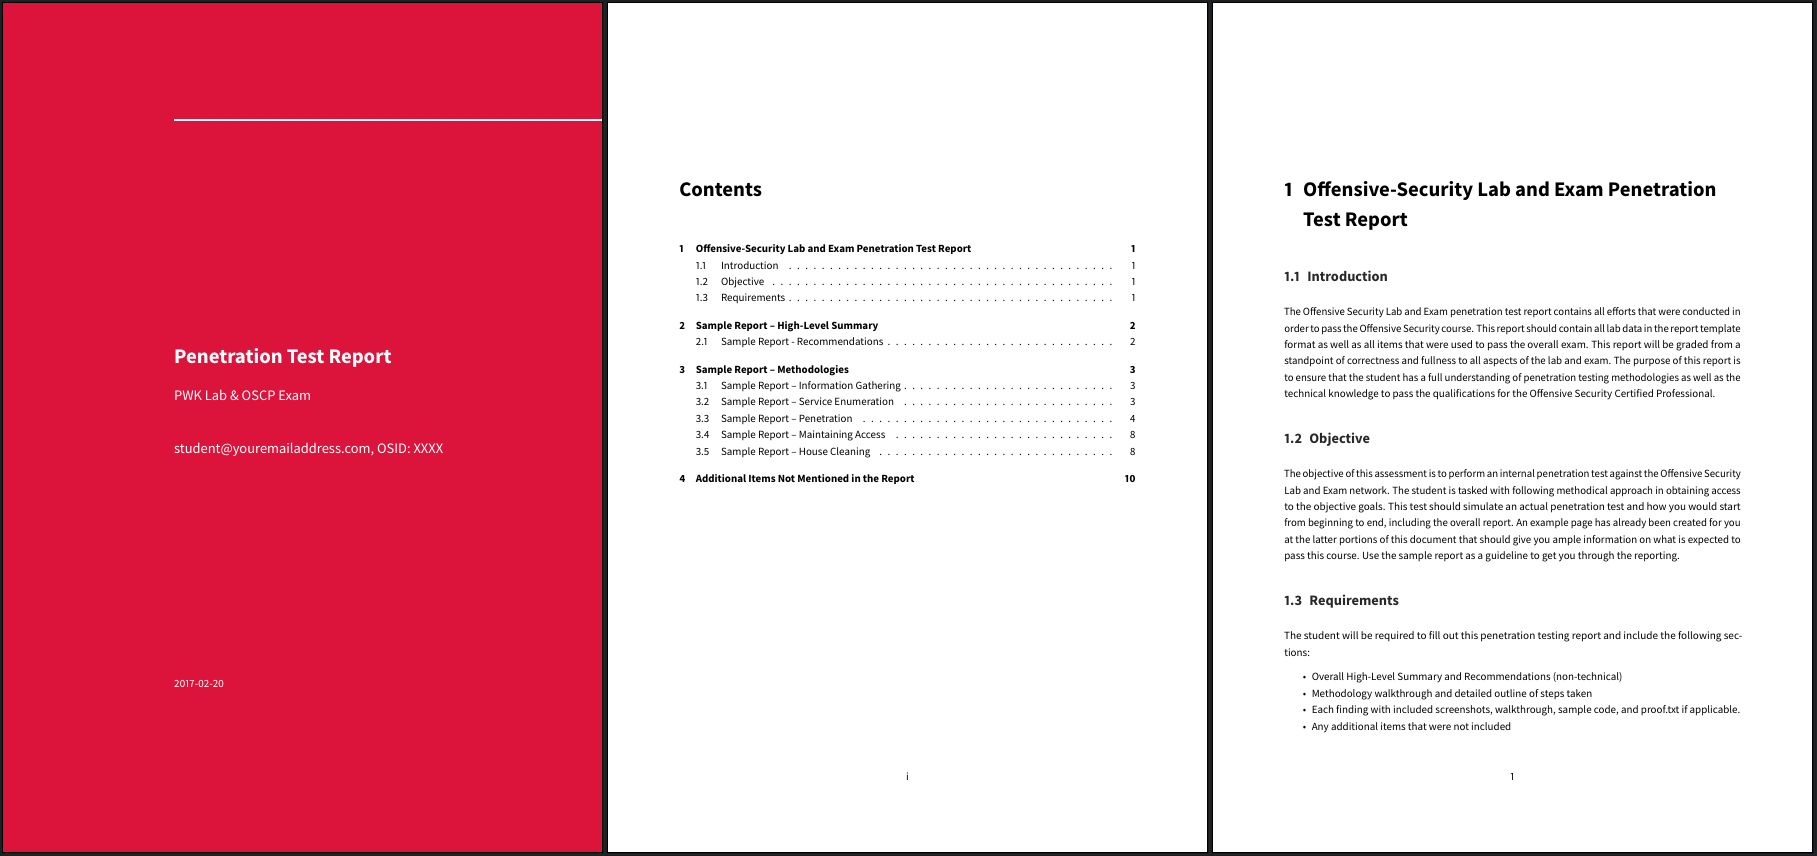
OSCP whoisflynn改进版模板 v3.2

OSCP官方Offensive Security模板 v1
环境要求

  • Pandoc
  • LaTeX (例如 TeX Live) 以便获取pdflatex或xelatex
  • Eisvogel Pandoc LaTeX PDF Template
  • p7zip (如果你想要使用脚本生成归档文件)

常见发行版示例:

  • ArchLinux: pacman -S p7zip haskell-pandoc texlive-basic texlive-fontsextra texlive-fontsrecommended texlive-latexextra
  • openSUSE: zypper in texlive-scheme-medium pandoc p7zip-full
  • Ubuntu: apt install texlive-latex-recommended texlive-fonts-extra texlive-latex-extra pandoc p7zip-full

使用方法

用 markdown 写你的报告。

自动

有一个脚本可以:

  1. 让你选择模板
  2. 让你选择语法高亮样式
  3. 生成PDF(+预览选项)
  4. 生成7z归档
  5. 输出MD5哈希用于上传后验证

选择并复制一个你将要用于写报告的模板:

ruby osert.rb init

生成你的PDF报告和7z归档

ruby osert.rb generate

[!TIP] 如果你运行生成多次,你可能想检查选项(ruby osert.rb generate -h)以节省交互式提示的时间。

[!NOTE] osert 可在BlackArch Linux上作为官方包使用:pacman -S osert。

BlackArch package

手动

从markdown模板生成报告PDF:

pandoc src/OSCP-exam-report-template_whoisflynn_v3.2.md \
-o output/OSCP-OS-XXXXX-Exam-Report.pdf \
--from markdown+yaml_metadata_block+raw_html \
--template eisvogel \
--table-of-contents \
--toc-depth 6 \
--number-sections \
--top-level-division=chapter \
--highlight-style breezedark \
--resource-path=.:src

你可以使用--highlight-style更改代码语法高亮主题。

颜色集

可以在模板YAML前置元数据中使用渲染效果良好的颜色集:

标题页颜色标题页文字颜色标题页规则颜色
DC143C (绯红)FFFFFF (白色)FFFFFF (白色)
00FF7F (春绿)006400 (深绿)000000 (黑色)
1E90FF (道奇蓝)FFFAFA (雪白)FFFAFA (雪白)
483D8B (暗板岩蓝)FFFAFA (雪白)FFFAFA (雪白)
FFD700 (金色)000000 (黑色)000000 (黑色)
FFEFD5 (木瓜色)000000 (黑色)000000 (黑色)
FF8C00 (深橙色)000000 (黑色)000000 (黑色)
FFEF96 (无名称)50394C (无名称)50394C (无名称)

可以使用pandoc --list-highlight-styles列出语法高亮主题。

可用模板

报告模板:

网络渗透测试:

  • OSCP
    • 官方Offensive Security模板 v1
    • 官方Offensive Security模板 v2
    • whoisflynn 改进版模板 v3.2
  • OSWP
    • 官方Offensive Security模板 v1
  • OSEP
    • 官方Offensive Security模板 v1
    • ceso 改进版模板 v1

Web应用:

  • OSWA
    • 官方Offensive Security模板 v1
  • OSWE
    • 官方Offensive Security模板 v1
    • noraj 改进版模板 v1
    • xl-sec 改进版模板 v1

漏洞利用开发:

  • OSED
    • 官方Offensive Security模板 v1
    • epi 改进版模板 v1
  • OSEE
    • 官方Offensive Security模板 v1
  • OSCE (已弃用)
    • 官方Offensive Security模板 v1
  • OSMR
    • 官方Offensive Security模板 v1

安全运营:

  • OSDA
    • 官方Offensive Security模板 v1

威胁狩猎:

  • OSTH
    • 官方Offensive Security模板 v1

事件响应:

  • OSIR
    • 官方Offensive Security模板 v1

Offensive Security课程表:

下载工具