Burp-Suite-collections
BurpSuite 相关收集项目,插件主要是非BApp Store(商店)
所有的汉化或者使用burpsuite都是在你配置好了Java环境的前提下!!!相关教程
最新版(202212之后)激活参考这个项目 自己解决,本项目不提供
新版burp(202209之后)激活参考scz大佬的方法:地址
本项目仅用于burpsuite插件相关学习研究使用!不再提供破解版!项目已经被burp官方提交到GitHub的DMCA了,删除了破解相关文件,如有需要请前往博客 下载最新burpsuite_pro_v2020.11.3.jar&BurpSuiteLoader.jar download
在 Mac 下制作成 APP 放在 dock 里一键启动
使用 github action 打包最新的 burp 插件
渗透测试面试问题2019版
插件目录 plugins 介绍:
- BurpMCP-Ultra --- 一个为 Burp Suite 打造的高性能 MCP 扩展框架,用于在渗透测试中集成多模型 AI、自动化分析与智能辅助操作的BurpSuite增强插件。 源处
- burp_history --- 一款集成了 HTTP 流量监控、管理以及团队共享协作的 Burp Suite 历史流量记录与分析插件 源处
- DouSql --- 基于Xia Sql 二次开发的SQL注入检测插件 源出
- burp_variables --- 允许你在Burp工具中定义和使用变量 源出
- SMS_Bomb_Fuzzer --- Burp suite 短信轰炸辅助绕过插件 源出
- APIKit --- 一个集成的BurpSuite漏洞探测插件 源出
- TsojanScan --- 一个集成的BurpSuite漏洞探测插件 源出
- CloudX --- 一个基于规则的加解密破签工具 源出
- FastjsonScan4Burp --- 一款基于burp被动扫描的fastjson漏洞探测插件,可针对数据包中的存在json的参数或请求体进行payload测试。旨在帮助安全人员更加便捷的发现、探测、深入利用fastjson漏洞,目前以实现fastjson探测、版本探测、依赖探测以及出网及不出网利用和简易的bypass waf功能。 源出
- CaptchaDos --- Burpsuite验证码DOS攻击插件 源出
- BucketVulTools --- Burpsuite存储桶配置不当漏洞检测插件 源出
- Auto-SSRF --- 基于 BurpSuite 新版 MontoyaAPI 的 SSRF 漏洞自动探测插件 源出
- AutoRepeater --- 自动化挖掘SSRF,Redirect,Sqli漏洞,自定义匹配参数 源处
- DetSql --- 快速探测可能存在SQL注入的请求并标记,提高测试效率 源处
- SqlScout --- 面向 Burp 日常工作流的 SQL 注入辅助检测与参数变异插件,侧重“快速筛查 + 人工复核”;相较 DetSql,更强调复杂参数结构处理与策略可控性 源处
- AutorizePro --- 一款越权检测 Burp 插件,通过增加AI分析模块 && 进一步优化检测逻辑,大幅降低误报率,提升越权漏洞检出效率 源处
- Zack-AI-Scanner --- 一款基于大语言模型的自动化 Web 漏洞扫描 Burp 插件,支持 AI 智能扫描、漏洞验证与报告导出 源处
- nowafpls --- 插入垃圾字符来绕过waf 源处
- gatherBurp --- fastjson、权限绕过、未授权、sql注入、多层级路由、log4j扫描以及生成指定kb大小的随机字符串+子域名+代理池 源处
- BurpFingerPrint --- 集成Ehole指纹库并进行常见OA弱口令爆破插件 源处
- BurpAPIFinder --- API、敏感信息综合提取插件 源处
- Galaxy --- HTTP请求&响应全加密加签 场景下,高效的对明文报文查看、编辑和扫描 源处
- BurpAppletPentester --- 微信小程序Wx_SessionKey加解密插件 源处
- Burpy --- 基于python的前端加解密解决方案 源处
- interactsh-collaborator --- Interact.sh反链平台的burp插件 源处
- burpsuite_hack --- 被动代理扫描插件,可检测SQL注入、SSRF漏洞 源处
- BypassPro --- 对权限绕过自动化bypass的burpsuite插件 源处 | BypassPro修改升级版本
- BypassFuzzer-Burp --- 用于测试授权绕过漏洞(401/403 bypass)和 URL 校验绕过的 burpsuite 插件 源处
- burp-vps-proxy --- 在大多数的云服务上自动创建和删除一个上游SOCKS5代理并自动应用的插件 源处
- CustomCrypto --- Burp自定义加解密插件 源处
- npscrack --- npscrack:蓝队利器、溯源反制、NPS 漏洞利用、NPS exp、NPS poc、一键利用的BurpSuite插件 源处
- OneScan --- 一个递归目录扫描的BurpSuite插件 源处
- OutLook --- 一款OutLook信息收集工具,在已登录Outlook账号后,可以使用该 插件自动爬取所有联系人的信息 源处
- passive-scan-client-plus --- passive-scan-client 维护分支 源处
- BpScan --- 一款用于辅助渗透测试工程师日常渗透测试的Burp被动漏扫插件(SpringSpiderScan、Log4jScan和FastJsonScan) 源处
- BurpCRLFScan --- 使用java编写的CRLF-Injection-burp被动扫描插件 源处
- JsonDetect --- 支持被动扫描json,根据不同json库的特性识别出相应的json依赖库的burp插件 源处
- autoDecoder --- 根据自定义来达到对数据包的处理(适用于加解密、爆破等),类似mitmproxy的burp插件 源处
- burp-text4shell --- 用于CVE-2022-42889:Text4Shell 漏洞扫描burp插件源处
- sweetPotato --- 一款用于在burpsuite 中自动递归发现关注的域名资产和额外的流量检测插件 源处
- xia_Liao --- 一款用于在burpsuite 快速生成 姓名、手机号、身份证、统一社会信用代码、组织机构代码、银行卡,以及各类web语言的hello world输出插件 源处
- base64encode --- 一款支持burpsuite POST数据包base64编码插件 源处
- HackTools --- 一款支持编码、加解密、杀软查询和文本处理的 burp插件 源处
- RouteVulScan --- 递归式被动检测脆弱路径的burp插件源处
- fastjson-exp --- fastjson利用,burp插件。 支持出网 jndi利用检测,不出网 tomcat、spring回显,哥斯拉内存马,回显利用链为dhcp、ibatis、c3p0,内存马支持tomcat89源处
- burp-awesome-tls --- burp-awesome-tls:修复Burp Suite可怕的TLS堆栈并伪造任何浏览器指纹 源处
- JustC2file --- Malleable C2 Profiles生成器;可以通过Burp代理选中请求,生成Cobalt Strike的profile文件(CSprofile) 源处
- SpringScan --- Spring Core RCE 系列检测源处
- TongWebEJBScan-Burp --- 针对 TongWeb 应用服务器 EJB 反序列化漏洞的 Burp 被动扫描插件 源处
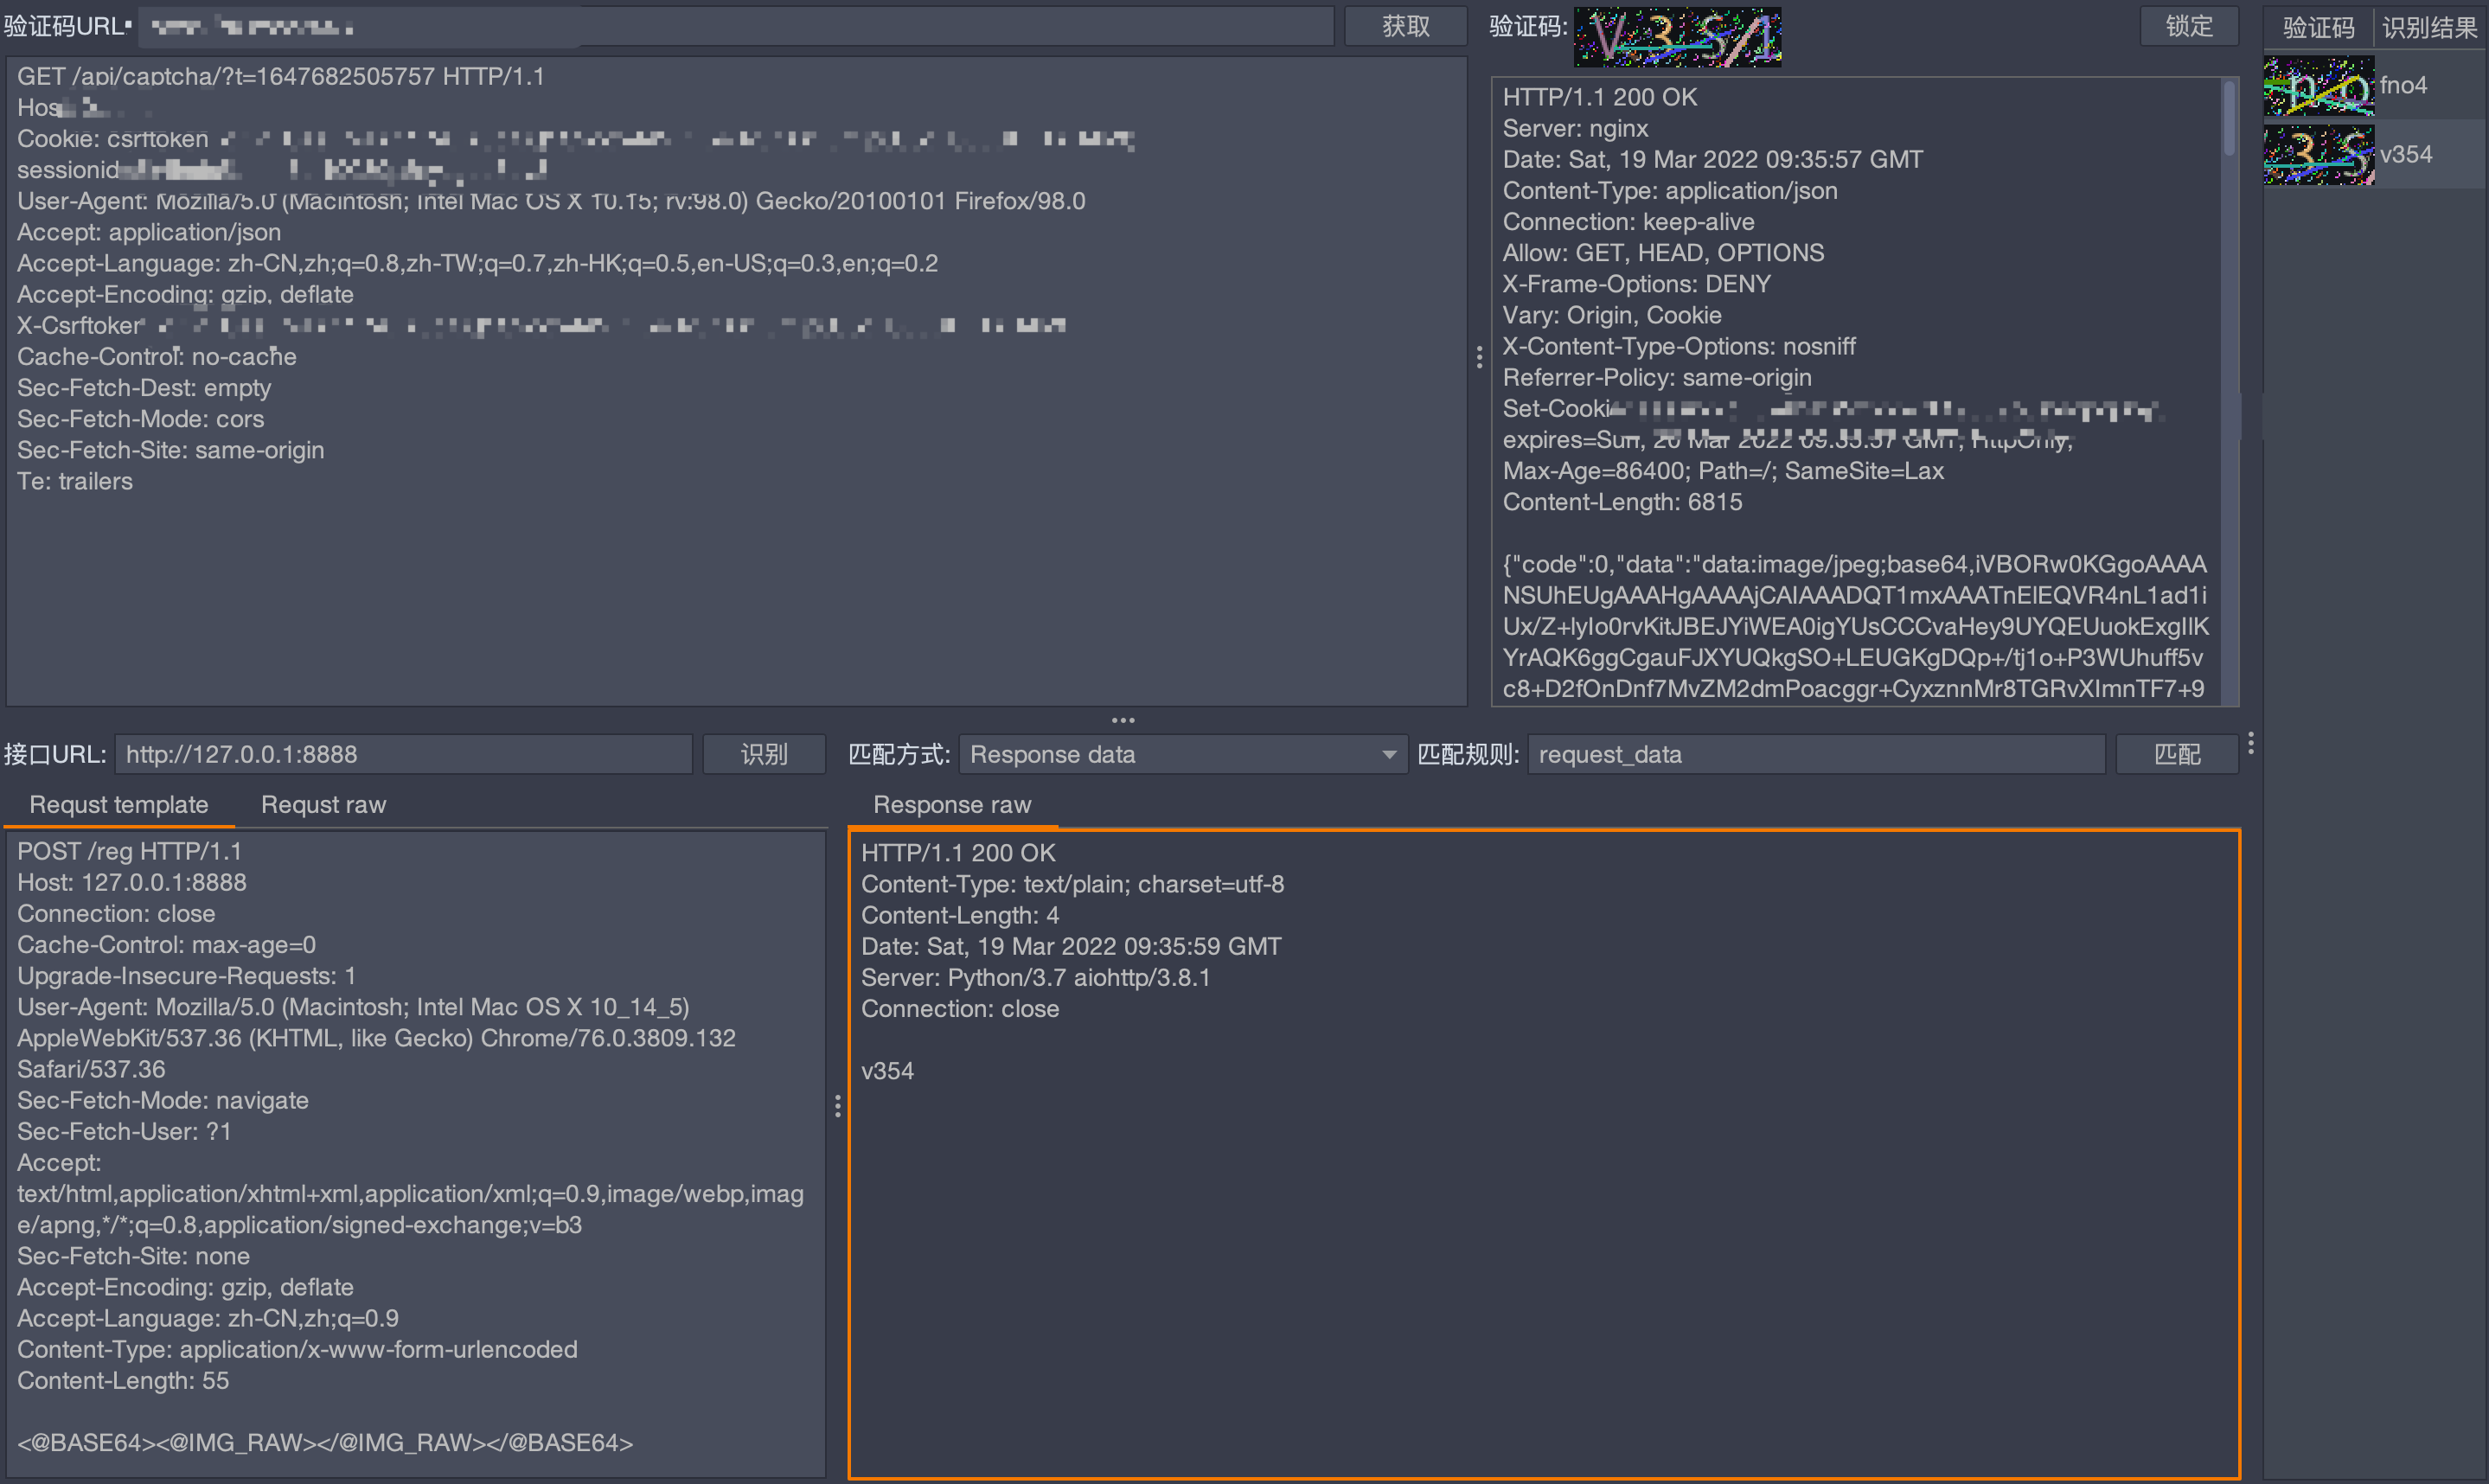
- captcha-killer-modified --- captcha-killer的修改版,主要用于验证码爆破,适配新版Burpsuite,支持 dddocr 调用 源处
- BurpFastJsonScan --- BurpFastJsonScan,一款基于BurpSuite的被动式FastJson检测插件源处
- xia_sql --- sql注入检测:在每个参数后面填加一个单引号,两个单引号,一个简单的判断注入小插件 源处
- burpFakeIP --- 服务端配置错误情况下用于伪造ip地址进行测试的Burp Suite插件 源处
- Log4j-check --- 又一款被动扫描检测 log4j 漏洞的 burp 插件 源处
- Log4j2Scan --- 一款被动检测是否存在 log4j 漏洞的 burp 插件 源处
- TProxer --- 一款 Python 编写的 burp插件,用来自动化查找基于 SSRF 的反向代理目录探测插件 源处
- CaA --- 收集 burp 流量参数、路径等关键参数并入库,帮助分析或者直接调用的插件 源处
- BurpCrypto --- BurpCrypto一款支持多种加密算法的用于爆破前端加密的Burp插件,支持直接直接js加密方法,不需要安装第三方组件 源处
- BurpBountyPlus --- BurpBountyPlus 是在BurpBounty的基础添加了右键菜单功能,添加支持了对单个数据包单个参数的漏洞扫描和fuzzer,打通渗透测试的最后一公里,提高效率 源处
- BurpExtractor --- 从请求和响应提取参数,供爆破、重放等调用 源处



