11.3.7_57 之前的 CrushFTP11 在 CrushFTP 管理面板(Reports / “Who Created Folder”)中存在存储型 HTML 注入漏洞,可在管理员会话中实现持久化 HTML 执行。
CWE-79 — 网页生成期间输入中和不当(跨站脚本)
AV:N/AC:L/PR:L/UI:R/S:C/C:N/I:L/A:N
如厂商变更日志( https://crushftp.com/version11_build.html )所述,11.3.7_57 及更高版本不受影响。
_57:登录 URL 修复和会话踢出修复,以及报告功能中的轻微 HTMLi:CVE-2025-63420
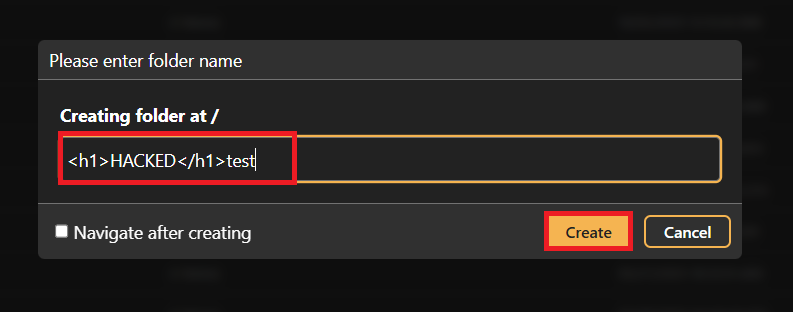
CrushFTP 管理面板(Reports / “Who Created Folder”)中的存储型 HTMLi 漏洞允许具有创建文件夹权限的已认证攻击者注入恶意 HTML 代码。
<h1>HACKED</h1>test



Muntadhar Ahmed



