
用于 MISP 分类系统中的分类法,也可供其他信息共享工具使用。

MISP 分类法是一套通用的分类库,用于标记、分类和组织信息。分类法能够在分布式用户和组织之间表达相同的词汇表。
可用于 MISP 及其他信息共享工具的分类法以机器标签(三元标签)的形式表达。机器标签由命名空间(必须)、谓词(必须)和(可选的)值组成。由于其格式,机器标签通常被称为三元标签。
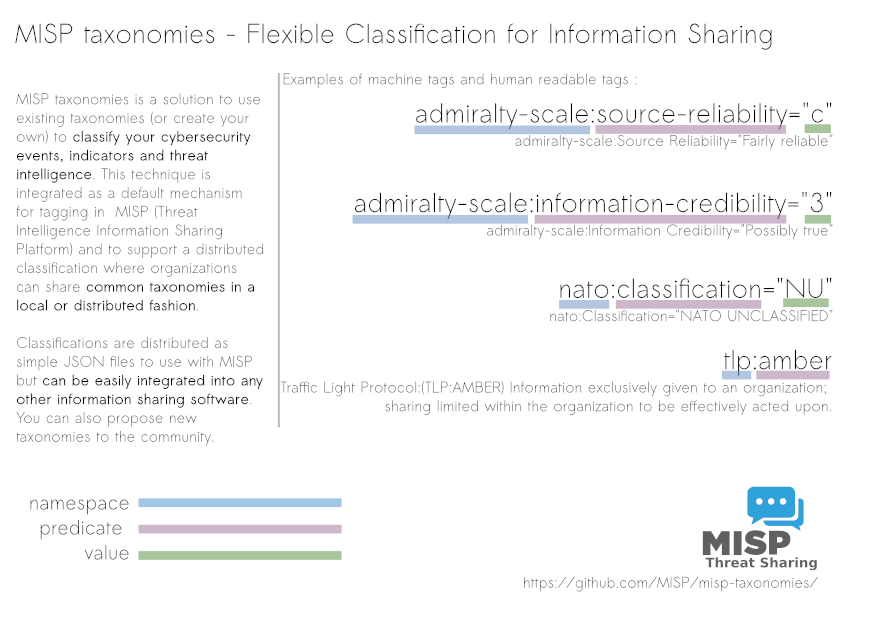
以下分类法可用于 MISP(作为本地或分布式标签),也可用于其他愿意在安全信息共享工具之间共享通用分类法的工具和软件。
DFRLab-dichotomies-of-disinformation : DFRLab 虚假信息二分法。概览
DML : 检测成熟度模型(DML)是一种能力成熟度模型,用于衡量组织在检测网络攻击方面的成熟度。它专为执行情报驱动的检测与响应,并重视成熟检测计划的组织而设计。概览
GrayZone : 主动防御的灰色地带包括介于被动防御要素与进攻行动之间的所有要素。它填补了二者之间的灰色区域。该分类法可用于主动防御规划或建模。概览
PAP : 允许行动协议——简称 PAP——旨在指示所收到的信息可以被如何使用。概览
access-method : 用于远程访问系统所采用的访问方法。概览
accessnow : Access Now 用于对问题(如安全、人权、青年权利)进行分类的分类法。概览
acn : 意大利国家网络安全机构(ACN)的网络分类法。概览
acs-marking : 访问控制规范(ACS)标记类型定义了实施自动化访问控制系统所需的对象类型,该系统基于参与者之间共享的相关策略。概览
action-taken : 在安全事件情况下采取的行动(CSIRT 视角)。概览
admiralty-scale : 海军部量表(Admiralty Scale)或评级(也称为北约系统)用于对信息来源的可靠性和信息的可信度进行评级。参考依据为 FM 2-22.3(FM 34-52)《人力情报收集员行动》及北约文件。概览
agent-threat-rules : Agent Threat Rules (ATR) 是一个基于 Apache 2.0 发布的、针对 AI 代理威胁的开放检测标准。该分类法整理了 330 条由社区维护的规则,涵盖十个攻击类别,包括提示注入、工具投毒、技能破坏、上下文外泄、代理操纵、权限提升、过度自主、模型滥用、模型安全和数据投毒。谓词命名类别;值是个别规则标识符,形式为 ATR-YYYY-NNNNN。概览
ai-bias-terminology : 每种偏差类型的独立定义列表。包含常用或与 AI 偏差相关的聚合术语。源自 NIST.SP.1270-draft (2021)。概览
ai-computer-assisted : 描述情报包或事件创建过程中 AI 辅助程度以及审查/更新程度的分类法。概览
ai-safety-benchmark : AI 安全基准 v0.5,由 MLCommons AI 安全工作组(WG)创建。概览
ais-marking : AIS 标记模式实现由美国国土安全部(DHS)国家网络安全与通信集成中心(NCCIC)维护。概览
analyst-assessment : 一系列描述分析师执行分析能力的评估谓词。这些评估可由分析师本人或评估分析师的另一方指定。概览
anti-piracy : 用于反盗版的分类法。概览
approved-category-of-action : 与合作伙伴共享指标时预先批准的行动类别(MIMIC)。概览
artificial-satellites : 该分类法旨在描述人造卫星。概览
aviation : 描述针对航空业的安全威胁或事件的分类法。概览
binary-class : 用于二进制文件类型的自定义分类法。概览
ce-uas-classification : 欧盟(EASA)无人机分类——C0 至 C6。概览
circl : CIRCL 分类法——事件响应与检测中的分类方案。概览
cloud-sovereignty : 源自欧盟委员会云主权框架的云主权目标、保障级别和评分权重。概览
cnsd : 本分类法是秘鲁国家数字安全中心(Centro Nacional de Seguridad Digital del Perú)可用的首个版本。概览
coa : 组织内部为发现、检测、拒绝、扰乱、削弱、欺骗和/或摧毁攻击而采取的行动方案。概览
collaborative-intelligence : 协作情报支持语言是一种通用语言,用于支持分析师在使用 MISP 等威胁情报共享平台时获得众包支持以进行分析。该语言的目标是推进协作分析,并尽早而非拖延地共享信息。概览
common-taxonomy : 执法部门和 CSIRT 的通用分类法。概览
copine-scale : COPINE 量表是一个在爱尔兰创建并在英国使用的评级系统,用于对儿童性虐待图像的严重程度进行分类。该量表由 COPINE(打击欧洲恋童癖信息网络)项目的工作人员开发。COPINE 项目成立于 1997 年,位于爱尔兰科克大学学院应用心理学系。概览
course-of-action : 行动方案分析考虑六种可能的行动方案,以发展网络安全能力。概览
crowdsec : Crowdsec IP 地址分类和行为分类法。概览

