
CVE-2025-55182 综合利用/检测工具
由 明一安全实验室 开发
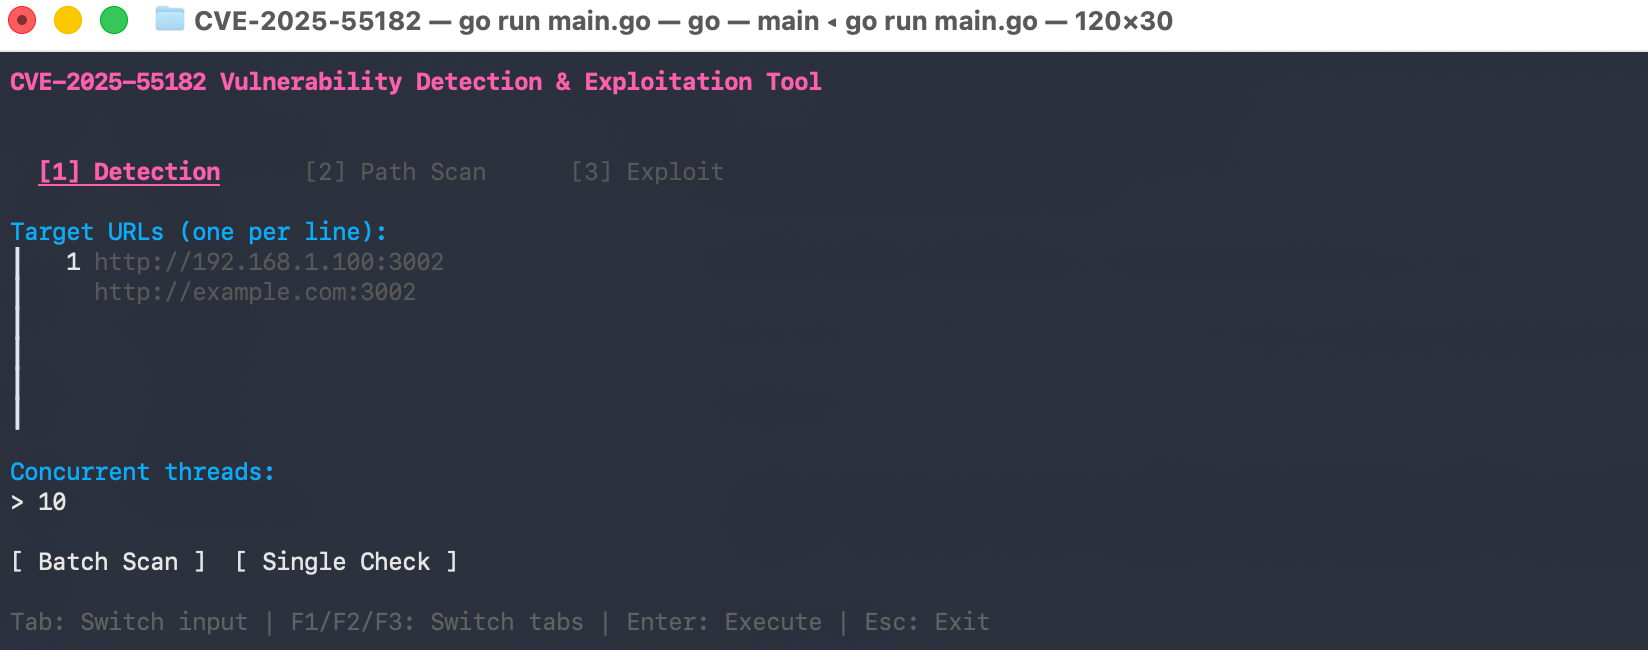
vm#runInThisContext - 经典 RCE 方法$@ Chunk.prototype.then - Next.js 16.0.6+ 的高级 POCgo build -o cve-tool main.go
./cve-tool
| Key | Action |
|---|---|
Tab | 切换输入字段 |
Shift+Tab | 上一个输入字段 |
F1 / Ctrl+1 | 检测标签页 |
F2 / Ctrl+2 | 路径扫描标签页 |
F3 / Ctrl+3 | 利用标签页 |
Enter | 执行当前操作 |
Ctrl+Q | 快速命令(利用标签页) |
Ctrl+E | 切换利用方法(利用标签页) |
Esc | 退出 |
该工具包含常见的 Server Action 路径:
/, /formaction, /action, /actions/api/action, /api/actions, /api/form, /api/submit/submit, /form, /rsc, /_rsc/_next/forms, /server-action, /server-actions使用 vm#runInThisContext 执行任意 JavaScript 代码的经典 RCE 方法。
高级 POC,利用 $@ 反序列化获取 Chunk 引用,并将 Chunk.prototype.then 设置为根对象的 then 属性。这会触发使用 Function 构造函数的 Blob 反序列化,从而实现 RCE。
核心思路:
$@ 反序列化获取 Chunk 引用Chunk.prototype.then 设置为 then 属性then 被调用,根对象作为 thisRESOLVED_MODEL,以便使用伪造的 Chunk 调用 initializeModelChunkresponse._formData.get此工具仅用于授权的安全测试。未经授权访问计算机系统是非法的。
版权所有 © 2025 明一安全实验室。保留所有权利。


