🔒 CVE-2025-64155:严重的 FortiSIEM 漏洞
📌 概述
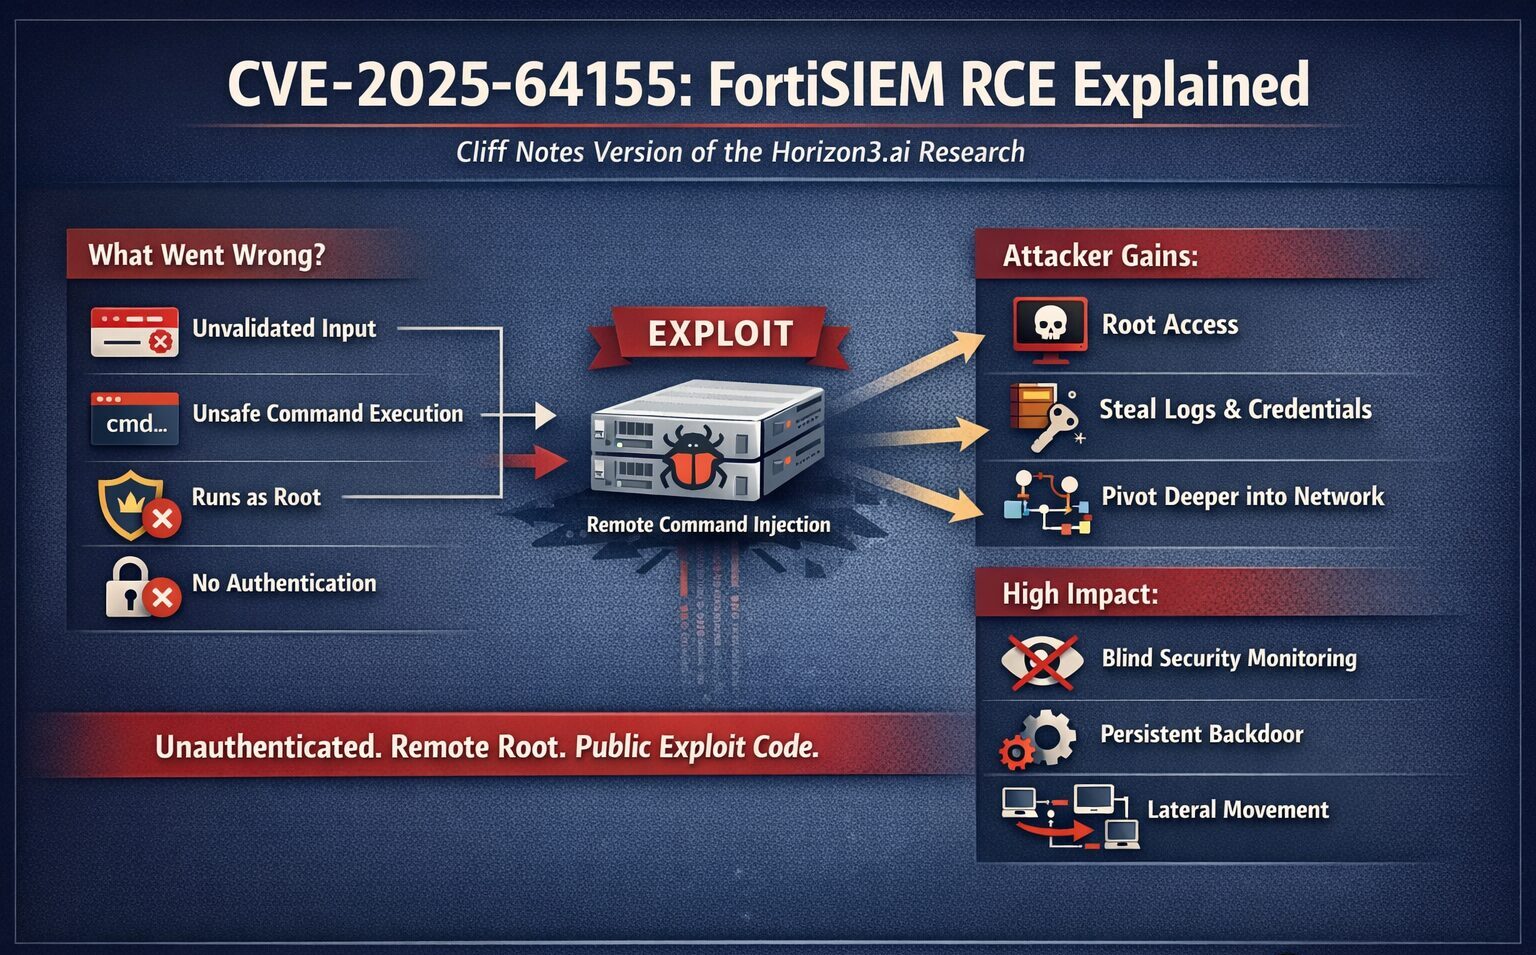
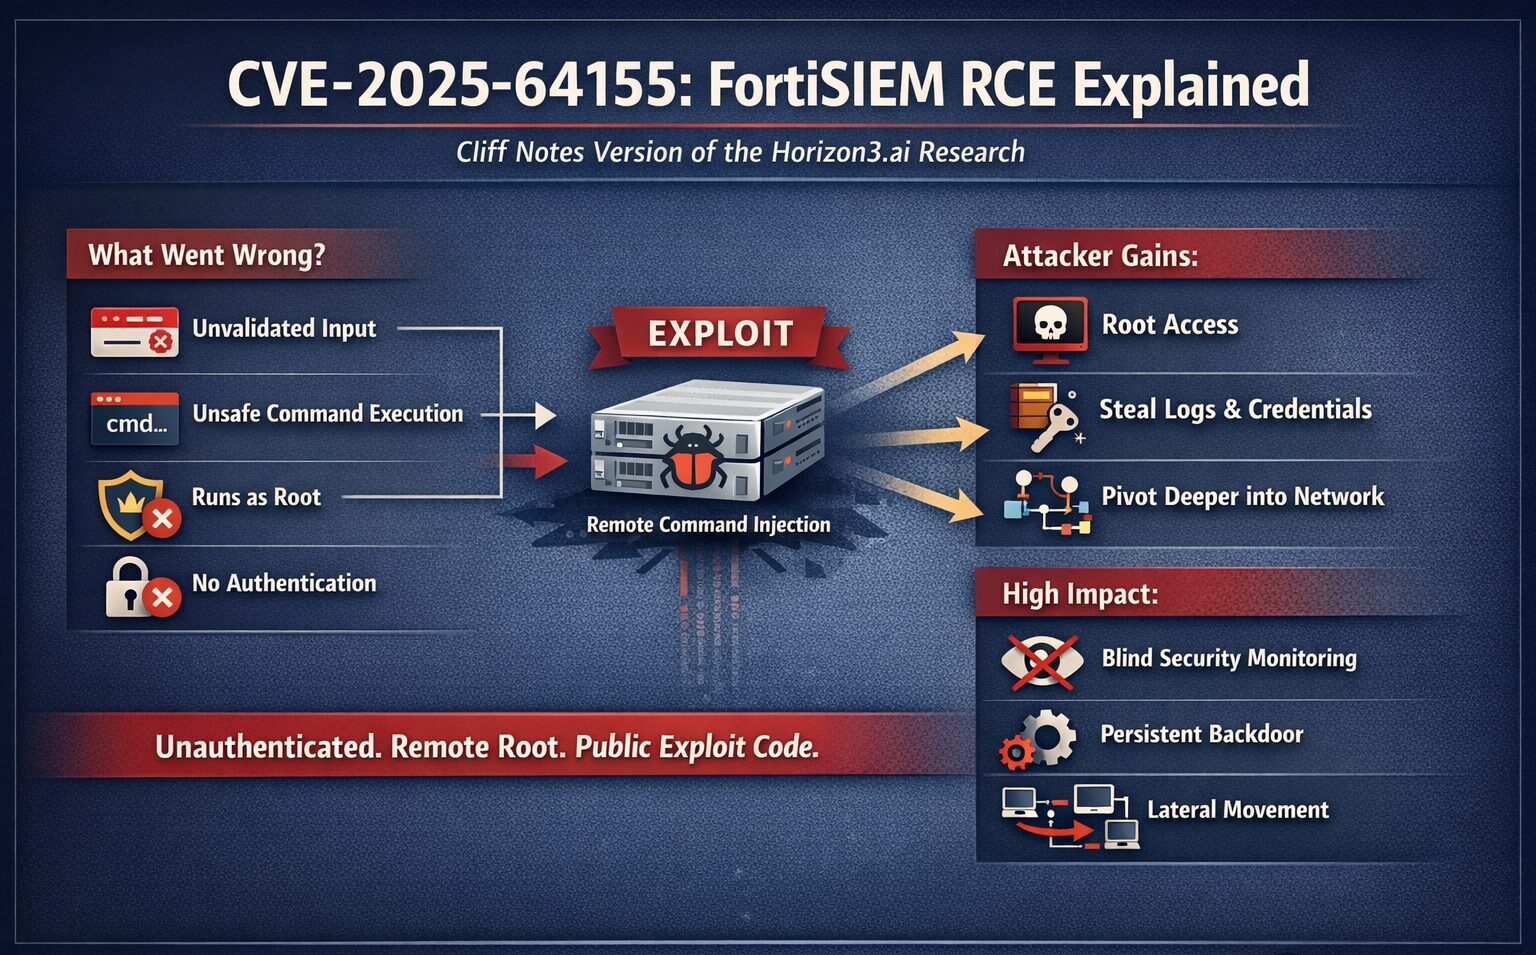
CVE-2025-64155 是 Fortinet FortiSIEM(一款流行的安全信息和事件管理平台)中的一个严重安全漏洞。该漏洞于 2026 年 1 月 13 日公开披露,允许未经身份验证的远程攻击者执行任意系统命令。
⚠️ 漏洞详情
- 类型: OS 命令注入(CWE-78)
- 影响: 远程代码执行(RCE),具有 root 权限
- 攻击向量: 网络(TCP 端口 7900)
- 所需权限: 无
- 用户交互: 无
- 攻击复杂度: 低
- 严重性: CVSS 3.x 9.8(严重)
描述: 攻击者可以向 FortiSIEM 服务(如 phMonitor)发送特制请求,以执行任意命令,从而可能危及整个系统。
🖥 受影响产品/版本
- FortiSIEM 6.7.0 – 6.7.10
- FortiSIEM 7.0.0 – 7.0.4
- FortiSIEM 7.1.0 – 7.1.8
- FortiSIEM 7.2.0 – 7.2.6
- FortiSIEM 7.3.0 – 7.3.4
- FortiSIEM 7.4.0
注意: 云版本及最新修补版本(例如 7.4.1、7.3.5、7.2.7、7.1.9)不受影响。
🔥 影响
-
可实现未经身份验证的远程利用
-
完全系统沦陷(root 访问权限)
-
攻击者可能采取的行动:
- 安装恶意软件/后门
- 窃取日志和凭据
- 篡改或禁用监控
- 横向移动至内部系统
FortiSIEM 通常包含敏感的遥测和管理数据,因此沦陷可能严重削弱组织的安全性。
📈 利用状态
- 公开的 概念验证(PoC) 可用
- 已在野外报告活跃利用
- 尚未列入某些政府官方漏洞目录,但极其紧迫
🛡 缓解与修复
立即行动:
- 立即修补 FortiSIEM:升级至 7.4.1、7.3.5、7.2.7 或 7.1.9 版本
- 限制网络访问:仅允许受信任的主机访问 TCP 端口 7900
- 隔离 FortiSIEM,避免暴露于通用网络
- 监控日志:注意异常连接或意外的管理操作
临时解决方法:
- 在可能进行修补之前,阻止发往 TCP 端口 7900 的入站流量
🧠 总结
CVE-2025-64155 是 FortiSIEM 中的一个严重 OS 命令注入漏洞,可实现远程、未经身份验证的 root 访问。由于 PoC 利用代码已公开,各组织必须立即修补、隔离并监控,以防完全系统沦陷。
参考资料: