Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2019-1315 — 针对CVE-2019-1315的概念验证PowerShell漏洞利用代码,该漏洞是Windows错误报告管理器中的任意文件移动权限提升漏洞,已在Windows 10 1903上测试通过。 | Kitploit
工具/GitHubGitHub/mayter/cve-2019-1315
权限提升漏洞分析漏洞利用二进制利用
GitHubmayter/cve-2019-1315

CVE-2019-1315

针对CVE-2019-1315的概念验证PowerShell漏洞利用代码,该漏洞是Windows错误报告管理器中的任意文件移动权限提升漏洞,已在Windows 10 1903上测试通过。

查看仓库
10476年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

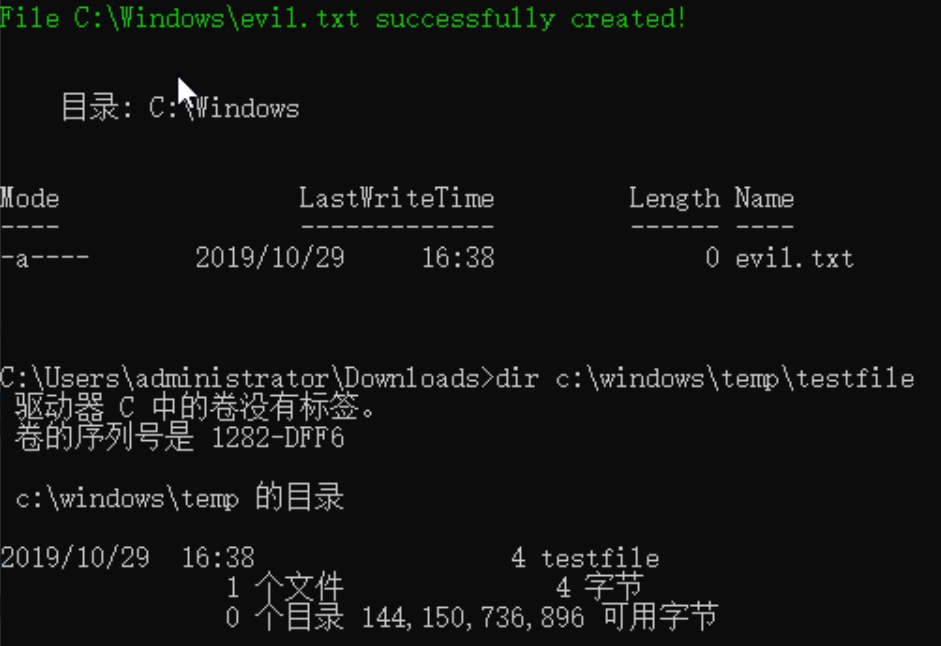
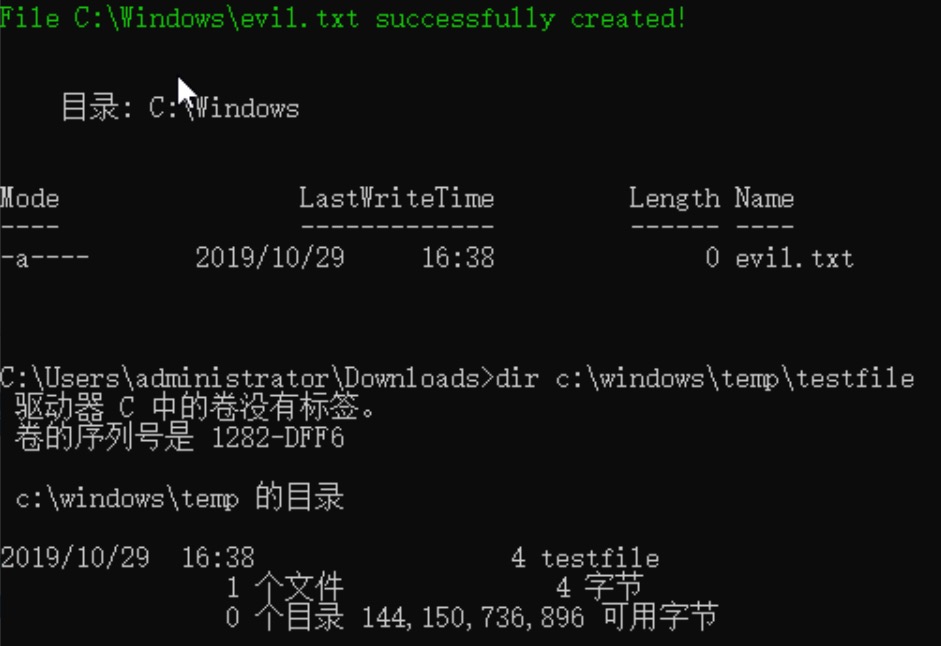
Windows Error Reporting Manager 任意文件移动提权

详情:https://offsec.almond.consulting/windows-error-reporting-arbitrary-file-move-eop.html

运行该脚本需要 NtApiDotNet 库,以及一个有效的 Report.wer 文件,两者都需要与 poc.ps1 脚本放在同一目录下。

要生成 WER 报告文件,你可以在 PowerShell 中运行 [Environment]::FailFast('Error') 命令,然后在 %ProgramData%\Microsoft\Windows\WER\ReportQueue 中查找报告文件。

该脚本可通过以下命令运行:

powershell -exec bypass -C ". .\poc.ps1; Test-Exploit"

已在 Windows 10 1903 上测试。

CVE-2019-1315

我编译了NtApiDotNet.dll文件。 本地测试成功。

下载工具