面向工业网络的开源自主动网络防御
AI代理,能够检测、调查、狩猎和响应跨OT/ICS基础设施的威胁——具备人工审批门和完整审计轨迹。


在线演示: https://onealert-demo.mangoglacier-b3ad215d.southeastasia.azurecontainerapps.io/app/
| 邮箱 | [email protected] |
| 密码 | password123 |
预加载了一个真实的水处理厂:11个OT/IT资产,一个多阶段攻击场景(VPN攻破→横向移动→PLC访问尝试),AI生成的调查案例,包含MITRE ATT&CK映射,以及15+安全事件。

安全态势仪表盘,包含KPI、严重性分布和风险热力图

AI生成的调查案例,包含MITRE ATT&CK映射和攻击时间线 |

MITRE ATT&CK 覆盖热力图,附带技术搜索功能 |
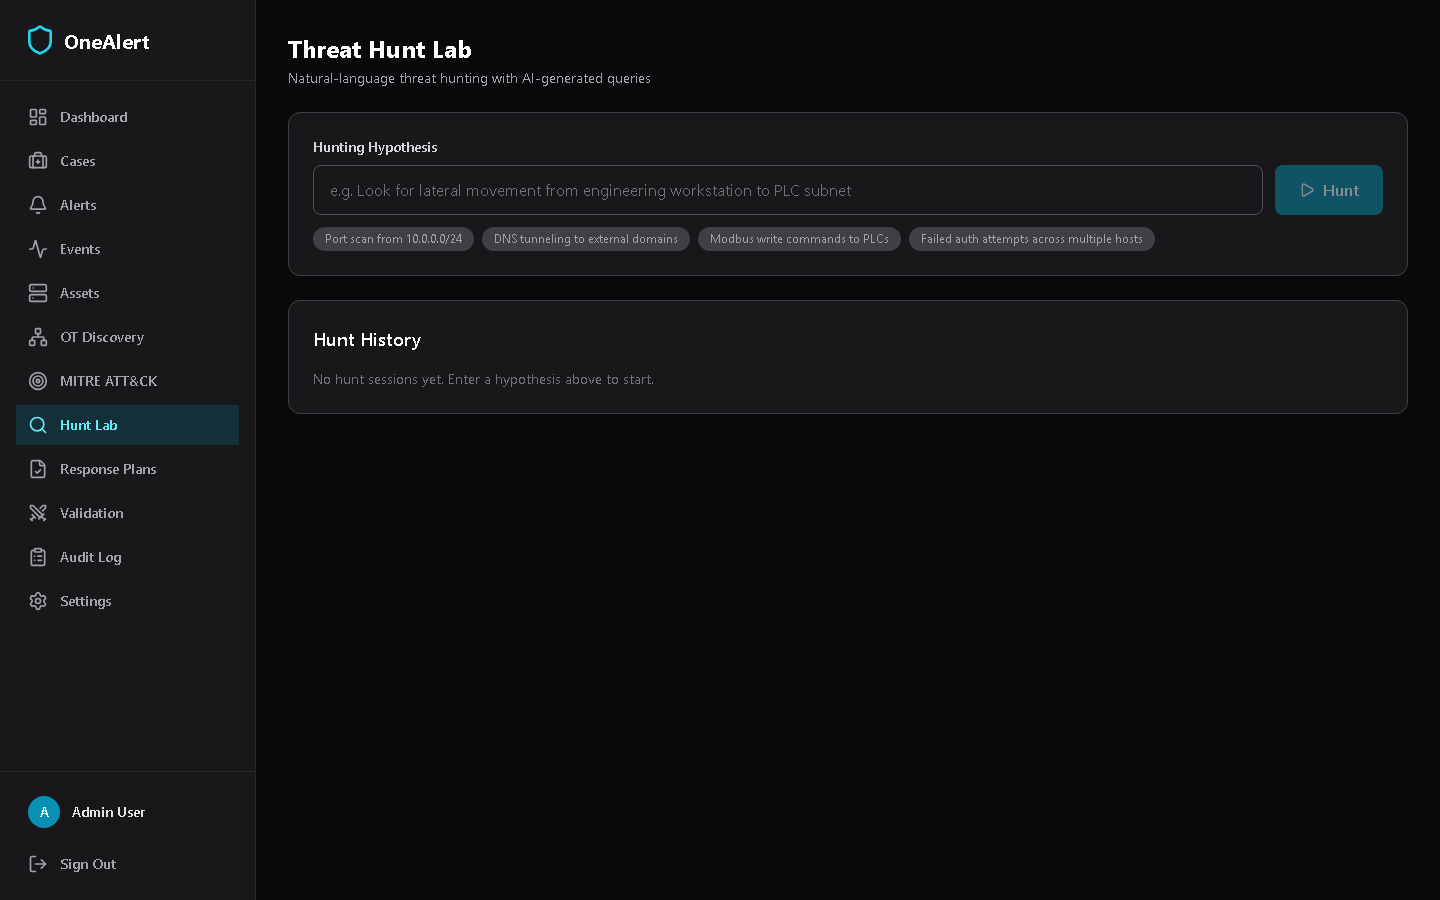
自然语言威胁狩猎,附带AI生成的查询 |

Suricata/Zeek安全事件,支持严重性过滤 |

CVE漏洞告警,附带AI修复建议 |

OT/IT资产清单,按照Purdue模型分类 |
企业SOC工具年费高达30万-80万美元。拥有PLC、SCADA系统和OT网络的中小制造商负担不起,但它们正日益成为攻击目标。OneAlert为它们提供了一个AI蓝队,能够:
六个专业代理协同工作:
| 代理 | 功能描述 |
|---|---|
| 检测代理 (Detect Agent) | 分析事件统计数据,用于端口扫描、OT协议异常、C2模式等 |
| 分类代理 (Triage Agent) | 将告警和事件关联成调查案例,并映射到MITRE ATT&CK框架 |
| 狩猎代理 (Hunt Agent) | 接收自然语言假设,生成SQL查询,输出Sigma规则 |
| 响应代理 (Response Agent) | 生成带有有序遏制措施的响应计划 |
| 紫色团队代理 (Purple Agent) | 模拟ATT&CK技术以验证检测覆盖 |
| 合规代理 (Compliance Agent) | 将平台数据映射到IEC 62443和NIST CSF控制项 |
git clone https://github.com/mangod12/OneAlert.git
cd OneAlert
pip install -r requirements.txt
python -m backend.demo
打开 http://localhost:8000/app/ — 演示数据将自动加载,包含攻击场景。
docker compose up --build
# 后端
python -m venv .venv && source .venv/bin/activate
pip install -r requirements.txt
python -m uvicorn backend.main:app --reload

# 前端
cd frontend-v2 && npm install && npm run dev
# AI代理所需
AI_PROVIDER=anthropic          # 或 openai, ollama, vllm, groq
ANTHROPIC_API_KEY=sk-ant-...   # 或 AI_API_KEY 用于兼容 OpenAI

# 可选
AI_TRIAGE_MODEL=claude-sonnet-4-20250514
AI_BASE_URL=http://localhost:11434/v1  # 用于 Ollama/vLLM
SECRET_KEY=your-production-secret
DATABASE_URL=postgresql://user:pass@host/db
                      OneAlert AI 安全操作系统
 ┌─────────────────┬───────────────────┬───────────────────────┐
 │  传感器层       │  代理层          │      控制平面          │
 │                 │                   │                        │
 │  Suricata EVE   │  检测代理         │  策略引擎              │
 │  Zeek 日志      │  分类代理         │  自主等级              │
 │  Syslog/Auth    │  狩猎代理         │  审批工作流            │
 │  OT 发现        │  响应代理         │  代理账本              │
 │  PII 脱敏       │  紫色团队代理     │  OT区域约束            │
 │                 │  合规代理         │  行动执行器            │
 ├─────────────────┼───────────────────┼───────────────────────┤
 │  数据层         │  AI运行时        │     前端               │
 │                 │                   │                        │
 │  PostgreSQL     │  Claude (默认)    │  仪表盘                │
 │  SQLite (开发)  │  兼容OpenAI      │  案例与调查            │
 │  事件存储       │  Ollama/vLLM     │  事件查看器            │
 │  代理账本       │  模型路由        │  MITRE ATT&CK 地图    │
 │  语义搜索       │                   │  狩猎实验室            │
 │                 │                   │  响应计划              │
 │                 │                   │  紫色团队验证          │
 └─────────────────┴───────────────────┴───────────────────────┘
Suricata/Zeek 事件 ──► 接收 API ──► 事件存储
                                            │
                                       检测代理 (异常检测)
                                            │
CVE 告警 (NVD/CISA/ICS-CERT) ──► 分类代理 (关联 + MITRE)
                                            │
                                       调查案例
                                            │
                                       响应代理 (管控计划)
                                            │
                                  人工批准 ──► 执行行动



