Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-38831 — CVE-2023-38831 WinRaR 漏洞利用生成器 | Kitploit
工具/GitHubGitHub/malwareman007/cve-2023-38831
Payload生成漏洞分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育
GitHubmalwareman007/cve-2023-38831

CVE-2023-38831

CVE-2023-38831 WinRaR 漏洞利用生成器

查看仓库
9313年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
网站

CVE-2023-38831 漏洞利用 - 诱饵与替换存档生成器

概述

此 Python 脚本旨在生成一个“诱饵与替换”存档文件。它仅用于教育和道德黑客目的。请确保你在使用该脚本之前已获得必要的权限。

一个 “诱饵与替换”(bait and switch) 存档是一种包含两个具有相同扩展名的不同版本文件的存档,从而使安全软件难以检测到恶意内容。它通常包含一个合法文件(诱饵)和一个恶意脚本(替换部分)。当毫无戒心的用户或系统解压并打开该存档时,脚本可能会被执行,从而可能危及系统。

使用方法

语法

python cve-2023-38831.py <BAIT_NAME> <SCRIPT_NAME> <OUTPUT_NAME>

参数

  • <BAIT_NAME>: 诱饵文件的名称(例如 test.pdf)。
  • <SCRIPT_NAME>: 恶意脚本文件的名称(例如 script.bat)。
  • <OUTPUT_NAME>: 输出诱饵与替换存档文件的名称(例如 test.rar)。

特殊命令

你还可以运行一个概念验证(poc)命令来查看脚本的工作方式,而无需创建存档:

python cve-2023-38831.py poc

工作原理

  1. 该脚本将诱饵文件、脚本文件和输出名称作为输入参数。
  2. 它创建一个名为 TEMPLATE 的临时目录。
  3. 在 TEMPLATE 目录内,它创建一个与诱饵文件同名的子目录(例如 my_bait.pdfA)。
  4. 它将脚本文件复制到子目录中,命名为 <BAIT_NAME>A.cmd(例如 my_bait.pdfA.cmd),并将诱饵文件复制到 TEMPLATE 目录中,命名为 <BAIT_NAME>B(例如 my_bait.pdfB)。
  5. 它将 TEMPLATE 目录压缩为 ZIP 归档文件。
  6. 它打开 ZIP 归档文件,在二进制内容中将 <BAIT_NAME>A 替换为 <BAIT_NAME>,将 <BAIT_NAME>B 替换为 <BAIT_NAME>。
  7. 它将修改后的内容保存为指定的输出名称。

重要提示

此脚本仅供教育用途,不应被用于任何恶意活动。请负责任地使用,并确保获得适当授权。未经授权使用此脚本可能违反法律法规
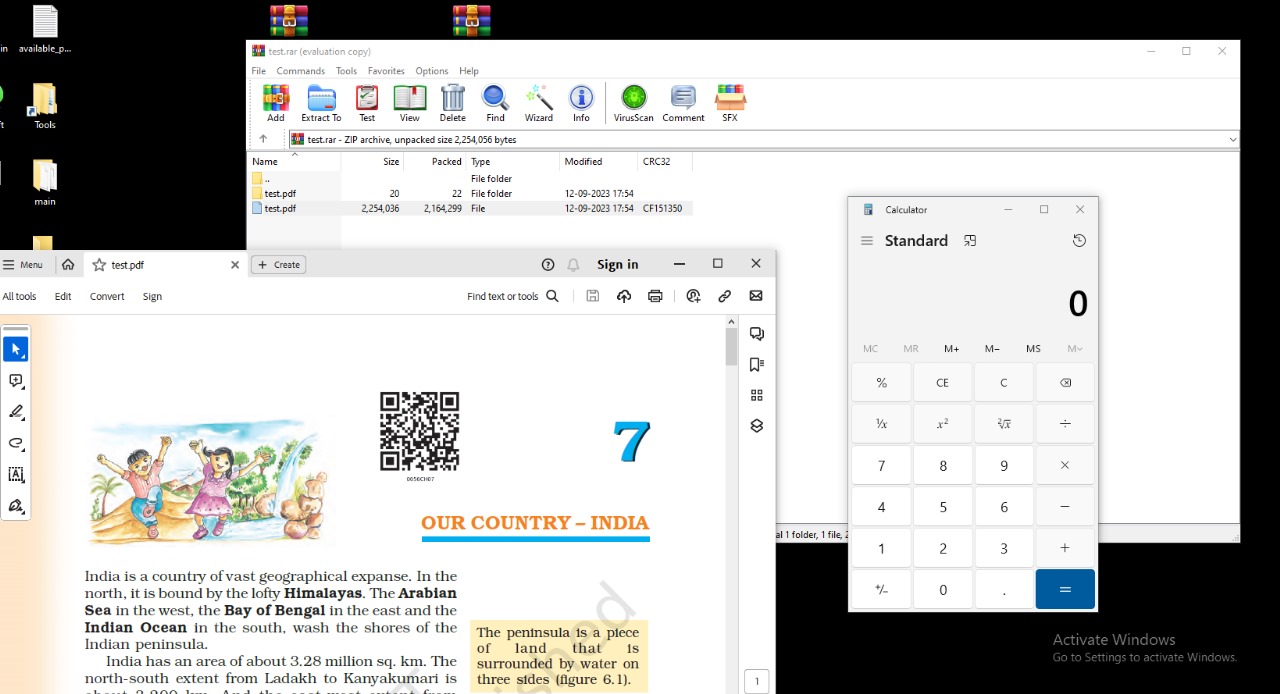
POC

poc

下载工具